UniVirStor 4.19.7 veröffentlicht: Ceph-19.2.6-Sicherheitsupdate und Verbesserungen der SMB/AD-Zuverlässigkeit | Vereinigter Block-, Datei- & S3-Objektspeicher - Ambedded
UniVirStor 4.19.7 ist jetzt allgemein verfügbar. Sicherheit steht im Mittelpunkt dieser Version: Das zugrunde liegende Ceph wurde auf die Sicherheitsversion 19.2.6 aktualisiert, die vier CVEs behebt, und die CephX-Schlüssel der Clusterdienste werden auf den neuen Schlüsseltyp aes256k umgestellt. Die Version enthält außerdem einen vollständigen Editor für CephX-Benutzerberechtigungen und verbessert die Zuverlässigkeit von SMB-/Active-Directory-Diensten, Überwachung und Alarmierung sowie des Systems insgesamt.Entdecken Sie die Ceph-Speichergeräte und die Full-Stack-Software von Ambedded. Vorab abgestimmt, Web-UI, Expertenunterstützung - optimiert für KI-, Cloud- und Unternehmenslasten.
UniVirStor 4.19.7 veröffentlicht: Ceph-19.2.6-Sicherheitsupdate und Verbesserungen der SMB/AD-Zuverlässigkeit
UniVirStor 4.19.7 ist jetzt allgemein verfügbar. Sicherheit steht im Mittelpunkt dieser Version: Das zugrunde liegende Ceph wurde auf die Sicherheitsversion 19.2.6 aktualisiert, die vier CVEs behebt, und die CephX-Schlüssel der Clusterdienste werden auf den neuen Schlüsseltyp aes256k umgestellt. Die Version enthält außerdem einen vollständigen Editor für CephX-Benutzerberechtigungen und verbessert die Zuverlässigkeit von SMB-/Active-Directory-Diensten, Überwachung und Alarmierung sowie des Systems insgesamt.
Für die vollständige Behebung der CephX-Authentifizierungsumgehung CVE-2025-30156 müssen Clients ebenfalls den neuen Schlüsseltyp unterstützen. Um bestehende Clients, auf denen noch ältere Linux-Kernel ausgeführt werden, nicht zu beeinträchtigen, verfolgt 4.19.7 einen schrittweisen Ansatz für die Migration, der im Folgenden ausführlich beschrieben wird.
Zugrunde liegendes Ceph auf das Sicherheitsrelease 19.2.6 aktualisiert
Am 19. August 2026 veröffentlichte das Ceph-Projekt Squid 19.2.6, ein Sicherheitsrelease, das vier CVEs behebt. Das Ceph-Projekt empfiehlt dringend, dass alle Betreiber so bald wie möglich aktualisieren. UniVirStor 4.19.7 wird mit Ceph 19.2.6 ausgeliefert, sodass sowohl neu bereitgestellte Cluster als auch aktualisierte bestehende Cluster diese Version ausführen.
Die vier in dieser Version behobenen CVEs
| CVE | Komponente | Beschreibung | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | CephX-Authentifizierung | Eine Schwachstelle in der CephX-Verschlüsselung, die es einem Angreifer ermöglichen kann, Anmeldedaten zu fälschen und administrativen Zugriff auf den Cluster zu erlangen | 8,9 (Hoch) |
| CVE-2026-39944 | RGW (STS) | Dieselbe Klasse von Verschlüsselungsschwachstelle wie CVE-2025-30156, die RGW-STS-Sitzungstoken betrifft; nur Cluster mit aktiviertem STS sind betroffen | 8,5 (Hoch) |
| CVE-2026-50152 | Ceph-Monitor | Ein Benutzer mit ausschließlich Lesezugriff auf den Monitor kann config-key-Daten lesen, die sensible Informationen wie OSD-Festplattenverschlüsselungsschlüssel enthalten können | 8,2 (Hoch) |
| CVE-2026-54330 | RGW (S3) | RGW überprüft S3-SigV4-Signaturen nicht ordnungsgemäß, sodass ein Inhaber einer vorab signierten URL möglicherweise Berechtigungen erhält, die der Unterzeichner nicht gewährt hat | 8,2 (Hoch) |
Die CVSS-Bewertungen stammen aus der offiziellen Ceph-Sicherheitswarnung; andere Schwachstellendatenbanken bewerten diese CVEs möglicherweise geringfügig anders.
Rotation von CephX-Schlüsseln: Was 4.19.7 abdeckt
CVE-2025-30156 kann nicht allein durch ein Upgrade behoben werden. Ceph führt für diese Behebung einen neuen Schlüsseltyp namens aes256k ein (zum ersten Mal wurde CephX um einen Schlüsseltyp erweitert), und vorhandene Schlüssel müssen auf den neuen Typ umgestellt werden, um die Behebung abzuschließen. Das Upgrade-Verfahren für 4.19.7 umfasst die Schlüsselrotation mit folgendem Umfang:
| Schlüssel | Handhabung in 4.19.7 | Hinweise |
|---|---|---|
| Ceph-Dienstschlüssel (MON, MGR, MDS, OSD) | Auf aes256k umgestellt | Bei OSDs mit Festplattenverschlüsselung (LUKS) werden auch die zum Entsperren verwendeten Schlüssel aktualisiert |
| Dienstbezogene Clientschlüssel (Bootstrap, Crash, NFS und andere) | Auf aes256k umgestellt | Von Systemdiensten verwendet; Kundenclients sind nicht betroffen |
| client.admin | Vorübergehend als aes beibehalten | Viele bestehende Clients binden mit diesem Schlüssel ein; siehe die Erklärung unten |
| Vom Cluster zugelassene Schlüsseltypen | aes und aes256k sind beide zulässig | Clients, die aes256k noch nicht unterstützen, können weiterhin eine Verbindung herstellen |
Warum client.admin vorübergehend den älteren Schlüsseltyp beibehält
Clients, die CephFS oder RBD über den Linux-Kernel einbinden (Kernel-Clients), benötigen Linux-Kernel 7.0 oder höher, um aes256k zu unterstützen. Die von den meisten in Unternehmensumgebungen eingesetzten Distributionen ausgelieferten Kernel unterstützen dies jedoch noch nicht; der Standardkernel von Ubuntu 22.04 ist ein Beispiel dafür. Wenn client.admin jetzt auf aes256k umgestellt oder der ältere aes-Typ deaktiviert wird, könnten diese Clients die Einbindung sofort nicht mehr durchführen, wodurch der Dienst unterbrochen würde.
4.19.7 migriert daher schrittweise: Die Schlüsselrotation auf der Seite des Clusterdienstes ist jetzt abgeschlossen, während die Rotation von client.admin und die Deaktivierung des älteren Schlüsseltyps warten, bis die Client-Kernel aktualisiert wurden. Bis dahin funktionieren bestehende Clients weiterhin wie gewohnt, ohne dass ein sofortiges Kernel-Upgrade erforderlich ist.
Die vollständige Behebung von CVE-2025-30156 erfordert letztendlich, dass jeder Client aes256k unterstützt. Wir empfehlen, zunächst eine Bestandsaufnahme der Hosts durchzuführen, die CephFS oder RBD über den Kernel einbinden, und Kernel-Upgrades zu planen. Sobald dies erledigt ist, unterstützt Ambedded Sie gerne bei der Ausarbeitung eines Zeitplans für die Migration der Clientschlüssel.
So funktioniert das Upgrade
4.19.7 wird mit einem Update-Paket installiert. Die Hosts werden nacheinander aktualisiert und ihre Schlüssel rotiert. Nach jedem Host wird der Zustand des Clusters überprüft, bevor mit dem nächsten fortgefahren wird. Die Ceph-Dienste werden während des Upgrades nacheinander neu gestartet. Daher empfehlen wir, das Upgrade innerhalb eines Wartungsfensters zu planen. Bestehende Kunden können den Support von Ambedded kontaktieren, um das Update-Paket und Anleitungen zum Upgrade zu erhalten.
Vollständige Verwaltung von CephX-Benutzerberechtigungen in der Weboberfläche
Bisher konnten CephX-Benutzerberechtigungen im UVS Manager nur für OSDs festgelegt werden. Das gleichzeitige Festlegen von MON-, MGR- oder MDS-Berechtigungen oder die Verwendung der integrierten Ceph-Profile erforderte die Befehlszeile. Mit Version 4.19.7 wird ein überarbeiteter Berechtigungseditor eingeführt.
Separate Einstellungen für vier Diensttypen
Beim Erstellen oder Bearbeiten eines CephX-Benutzers können Sie Berechtigungen separat für mon, mgr, osd und mds festlegen und nicht benötigte Typen leer lassen. Ein neuer Benutzer kann auch ohne Berechtigungen erstellt werden, die später hinzugefügt werden können.
Profile und erweiterte Parameter
Zusätzlich zu Kombinationen aus allow r/w/x werden die integrierten Ceph-Profile sowie Parameter wie Pool, Namespace und Pfad unterstützt. Häufige Beispiele:
| Anwendungsfall | Beispielberechtigungen |
|---|---|
| RBD-Client | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Schreibgeschützter RBD-Client | mon „Profil rbd“, osd „Profil rbd-read-only pool=<pool>“ |
| CephFS-Client (auf ein Verzeichnis beschränkt) | mon „allow r“, mds „allow rw path=/<dir>“, osd „allow rw tag cephfs data=<fs>“ |
Vorhandene Einstellungen bei der Bearbeitung vollständig beibehalten
Wenn Sie einen vorhandenen Benutzer bearbeiten, lädt der Editor alle aktuellen Berechtigungen, einschließlich Profilen sowie deren Pool-, Namespace- und Pfadparametern, ohne etwas abzuschneiden oder außerhalb der OSD-Einstellungen zu entfernen.
Genauere Verwaltung und Überwachung
Schnellere CephFS-Seiten
Die CephFS-Verwaltungsseite verwendet jetzt eine effizientere Datenquelle. Volumes, Subvolume-Gruppen und Subvolumes nutzen einen gemeinsamen Datensatz, anstatt wiederholt Abfragen auszuführen. Dadurch wird die Seite in Umgebungen mit vielen Subvolumes schneller geladen.
Festplattenkapazität im Bereich für Laufwerkspositionen
Das Festplattenfeld in den Einstellungen für die Positionen der Serverfestplatten zeigt jetzt neben der Seriennummer die Kapazität jeder Festplatte an, sodass sich die Laufwerksanordnung leichter überprüfen lässt. Wenn die Kapazität nicht gelesen werden kann, zeigt das Feld „-“ statt einer irreführenden 0 an.
Zuverlässigere CRUSH- und iSCSI-Einstellungen
Wenn beim Umbenennen eines CRUSH-Bucket-Typs ein Fehler auftritt, meldet die Benutzeroberfläche nun korrekt den Fehler, anstatt Erfolg zu melden. Außerdem sind Namen auf Buchstaben, Ziffern, Unterstriche und Bindestriche beschränkt. Das iSCSI-IQN-Basispräfix wird nun validiert und akzeptiert keine Großbuchstaben mehr, sodass Probleme erkannt werden, bevor ein Ziel erstellt wird.
Genauere Samba-Warnmeldungen
Die Metrik zur Überwachung der Bereitschaft des Samba-Dienstes konnte bisher auf einem ungewöhnlichen Wert hängen bleiben, wenn eine Systemkomponente nicht mehr reagierte, und wurde nach der Wiederherstellung des Dienstes nicht aktualisiert. 4.19.7 fügt für diese Prüfungen Zeitüberschreitungen hinzu, sodass die Metrik bei der nächsten Prüfung nach der Wiederherstellung wieder den Normalwert annimmt. Auch der Alarm SambaExporterDown wurde korrigiert: Cluster ohne Samba erhalten nun keine ständigen Fehlalarme mehr, und der Alarm wird jetzt korrekt ausgelöst, wenn der Samba-Container beendet wird.
Effizientere Verarbeitung von Alarmbenachrichtigungen
Wenn ein Alarm eingeht, führt das System keine zusätzliche Prometheus-Abfrage mehr durch, um Regeldetails abzurufen. Wenn E-Mail-Benachrichtigungen deaktiviert sind, wird die weitere Verarbeitung übersprungen. Dadurch wird die Systemlast reduziert, wenn viele Alarme gleichzeitig ausgelöst werden.
Verbesserte Zuverlässigkeit von SMB und Active Directory
4.19.7 enthält eine Reihe von Fehlerbehebungen für die Stabilität des SMB-Dienstes in Active-Directory-Umgebungen. Dabei liegt der Fokus darauf, kurze Störungen daran zu hindern, sich zu Dienstausfällen zu entwickeln.
Globale Einstellungen werden nicht mehr automatisch überschrieben
Bisher konnten die globalen Einstellungen eines Samba-Clusters nicht nur von einem Administrator geändert, sondern auch durch die regelmäßige Synchronisierung jedes Knotens automatisch zurückgeschrieben werden. Wenn beim Lesen der Einstellungen kurzzeitig ein Verbindungsproblem auftrat, konnte das System sie als „noch nicht konfiguriert“ behandeln und auf die Standardwerte zurücksetzen. Dadurch konnte ein einer Domäne beigetretener Cluster auf eine Arbeitsgruppe zurückfallen, die AD-Authentifizierung ausfallen und benutzerdefinierte globale Parameter verloren gehen. Ab Version 4.19.7 werden globale Einstellungen nur noch geschrieben, wenn ein Administrator sie ausdrücklich ändert, beispielsweise beim Beitreten zu oder Verlassen von AD oder beim Hinzufügen eines benutzerdefinierten Parameters. Wenn die Einstellungen nicht gelesen werden können, wird diese Synchronisierungsrunde übersprungen und in der nächsten Runde erneut versucht.
Zuverlässigerer Domänenbeitritt
Wenn AD auf einem neu erstellten Samba-Cluster aktiviert ist und die Überprüfung der Vertrauensbeziehung nach dem Beitritt zur Domäne fehlschlägt, versucht das System nun sofort innerhalb desselben Durchlaufs bis zu dreimal erneut, anstatt passiv auf den nächsten Synchronisierungsdurchlauf zu warten. Wenn der Domänencontroller vorübergehend nicht erreichbar zu sein scheint, tritt der Knoten nicht wiederholt bei, wodurch die Vertrauensbeziehungen der anderen Knoten geschützt werden.
Geringere Hintergrundlast auf Ceph
Sambas Konfigurationssynchronisierung pro Minute liest jetzt einmal pro Durchlauf die vollständige Konfiguration ein, anstatt jedes Element wiederholt abzufragen, wodurch die ständig im Hintergrund an Ceph gesendeten Abfragen erheblich reduziert werden. Sensible Werte in der Konfiguration, wie etwa das Passwort des AD-Administrators, bleiben verschlüsselt.
Fehlerbehebung für mehrere VIPs
Ein Problem wurde behoben, bei dem bei der Konfiguration von zwei oder mehr Samba-VIPs während der Initialisierung dieselbe VIP mehr als einmal geschrieben wurde.
Stabilität und Sicherheitsverstärkung
Eine robustere Verwaltungsdatenbank
Die UVS-Verwaltungsdatenbank (MariaDB-Galera-Cluster) startet jetzt korrekt, wenn kein bestehender Clusterstatus vorhanden ist. Wenn die Datenbank vorübergehend nicht verfügbar ist, verhindert die geplante Berichtsprüfung nicht mehr den Start der Hintergrundauftragswarteschlange. Die Datenbanksynchronisierung zwischen den Knoten wurde ebenfalls robuster gestaltet: Wenn die UVS-Manager-Datenbank aufgrund eines Hardwareproblems zwischen den Knoten inkonsistent wird, repariert das System sie automatisch.
Bereitstellung und Fehlerbehebungen im täglichen Betrieb
Cluster können jetzt erstellt werden, wenn Hostnamen eine Domäne enthalten (FQDN, zum Beispiel uvs101.example.com). Weitere Fehlerbehebungen betreffen den SNMP-Dienst, der nicht gestartet werden konnte, die Seite „Update“, auf der Update-Pakete nicht hochgeladen werden konnten, die Funktion „Bereitstellung“ eines Subvolumes, die den Standardbenutzer nicht erstellen konnte, sowie den Auftrag zur täglichen Leistungsüberwachung (PCP), der nach einer Änderung des Hostnamens wiederholt fehlschlug.
Sicherheits-Härtung
Datei-Uploads in der Weboberfläche filtern jetzt tatsächlich nicht zulässige Dateierweiterungen heraus, anstatt nur darauf hinzuweisen. PHP wurde auf 8.4.25 aktualisiert, und nicht verwendete Pakete wurden aktualisiert oder entfernt.
Häufig gestellte Fragen
▾What are the main updates in UniVirStor 4.19.7?
Sicherheit steht im Mittelpunkt dieser Version: Das zugrunde liegende Ceph wurde auf die Sicherheitsversion 19.2.6 aktualisiert, die vier CVEs behebt, und die CephX-Schlüssel der Clusterdienste werden auf den neuen Schlüsseltyp aes256k umgestellt. Die Version bietet außerdem einen vollständigen Editor für CephX-Benutzerberechtigungen und verbessert die Zuverlässigkeit von SMB/Active Directory sowie die Genauigkeit von Überwachung und Warnmeldungen.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Noch nicht ganz. 4.19.7 aktualisiert Ceph auf die korrigierte Version und rotiert die Dienstschlüssel von MON, MGR, MDS und OSD zusammen mit den dienstbezogenen Clientschlüsseln auf aes256k. Um Clients, auf denen noch ältere Kernel ausgeführt werden, nicht zu beeinträchtigen, behält client.admin vorübergehend den älteren AES-Schlüsseltyp bei, und der Cluster erlaubt weiterhin AES. Die Behebung ist abgeschlossen, sobald jeder Client aes256k unterstützt, die Clientschlüssel migriert wurden und aes deaktiviert wurde.
▾Do my clients need to be upgraded right away?
Nein. Bestehende Clients können weiterhin wie bisher eine Verbindung herstellen und einbinden. Für die Migration zu aes256k benötigen Hosts, die CephFS oder RBD über den Linux-Kernel einbinden, den Linux-Kernel 7.0 oder höher. Hosts, die Ceph-Clientprogramme oder -bibliotheken (z. B. ceph-fuse oder librados) verwenden, benötigen Ceph 19.2.6 oder höher. Wir empfehlen, eine Bestandsaufnahme durchzuführen und diese Upgrades zu planen.
▾What can I configure in the CephX user capability editor?
Sie können die Berechtigungen für mon, mgr, osd und mds separat festlegen, indem Sie Kombinationen aus allow r/w/x oder die integrierten Profile von Ceph (z. B. profile rbd und profile rbd-read-only) mit Parametern wie Pool, Namespace und Pfad verwenden. Wenn Sie einen vorhandenen Benutzer bearbeiten, werden alle seine aktuellen Einstellungen geladen.
▾Will upgrading to 4.19.7 interrupt service?
Das Upgrade wird Host für Host durchgeführt, und die Clusterintegrität wird nach jedem Host bestätigt, bevor mit dem nächsten fortgefahren wird; die Ceph-Dienste werden nacheinander neu gestartet. Wir empfehlen, das Upgrade mithilfe des Supports von Ambedded innerhalb eines Wartungsfensters zu planen.
Upgrade und Support
Damit sind die Aktualisierungen in UniVirStor 4.19.7 abgedeckt. Da diese Version wichtige Ceph-Sicherheitskorrekturen enthält, empfehlen wir allen Kunden, zeitnah ein Upgrade zu planen und gleichzeitig eine Bestandsaufnahme der Clients durchzuführen, die CephFS oder RBD über den Linux-Kernel einbinden, um sich auf die bevorstehende Schlüsselmigration vorzubereiten.
Bestehende Kunden können den Ambedded Support kontaktieren, um das Update-Paket und die Upgrade-Anleitung zu erhalten.Um einen Upgrade-Plan zu besprechen oder mehr über eine der Funktionen dieser Version zu erfahren, kontaktieren Sie uns, schreiben Sie eine E-Mail an service@ambedded.com.tw oder besuchen Sie die Produktseite der softwaredefinierten Enterprise-Ceph-Speicherlösung UniVirStor.
Über Ambedded Technology
Gegründet im Jahr 2013, Ambedded Technology ist ein Technologieanbieter, der sich auf Ceph-Software-defined Storage spezialisiert hat. Durch die Kombination von tiefem Wissen über Open-Source-Software, Ceph-Distributed-Storage, Embedded-Linux und Arm-basierter Architektur bietet Ambedded Ceph-Speicherlösungen an, die von reiner Software bis hin zu schlüsselfertigen Geräten reichen, zusammen mit Ceph-Beratung, professionellen Dienstleistungen und nahtlosen Updates – und hilft Unternehmen, Regierungsbehörden und akademischen Institutionen, skalierbare, hochzuverlässige Speicherinfrastrukturen zu einem niedrigeren Gesamtkostenaufwand aufzubauen.
- Verwandte Produkte
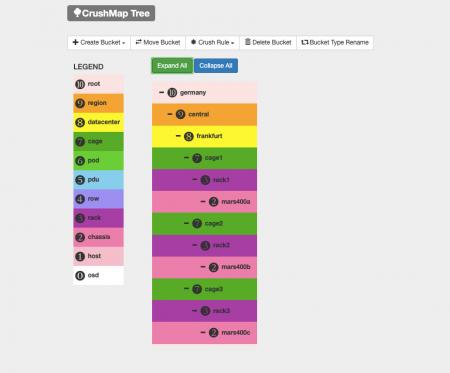
Ceph-Verwaltungs-Webbenutzeroberfläche (UVS-Manager)
Unified Virtual Storage (UVS) ist ein Softwarepaket, das das Linux-Betriebssystem, die Ceph-verteilte Speicher-Software, die Verwaltungs-Konsole und die webbasierte...
Einzelheiten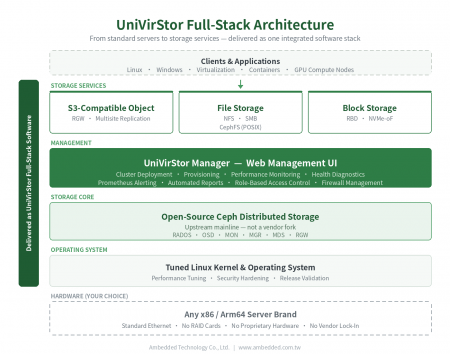
Softwaredefinierter UniVirStor Enterprise Ceph-Speicher
UniVirStor ist die vollständige Enterprise Ceph software-defined storage von Ambedded. Es integriert einen optimierten Linux-Kernel und ein Betriebssystem,...
Einzelheiten
Heiße Produkte
 Download
UniVirStor 4.19.7 veröffentlicht: Ceph-19.2.6-Sicherheitsupdate und Verbesserungen der SMB/AD-Zuverlässigkeit | Ceph-Speicherlösungen; Ceph-Geräte & Software|Ambedded
Gegründet in Taiwan im Jahr 2013, Ambedded Technology Co., LTD. ist ein führender Anbieter von Block-, Datei- und Objektspeicherlösungen auf Basis von Ceph-Software-defined Storage. Wir sind spezialisiert auf die Bereitstellung von hocheffizienten, skalierbaren Speichersystemen für Rechenzentren, Unternehmen und Forschungseinrichtungen. Unser Angebot umfasst Ceph-basierte Speichergeräte, Serverintegration, Speicheroptimierung und kosteneffiziente Ceph-Bereitstellung mit vereinfachtem Management.
Ambedded bietet schlüsselfertige Ceph-Speichergeräte und umfassende Ceph-Softwarelösungen, die auf B2B-Organisationen zugeschnitten sind. Unsere Ceph-Speicherplattform unterstützt einheitlichen Block-, Datei- (NFS, SMB, CephFS) und S3-kompatiblen Objektspeicher, wodurch die Gesamtkosten (TCO) gesenkt und gleichzeitig Zuverlässigkeit und Skalierbarkeit verbessert werden. Mit integriertem Ceph-Tuning, intuitiver Web-Benutzeroberfläche und Automatisierungstools helfen wir unseren Kunden, eine leistungsstarke Speicherung für KI-, HPC- und Cloud-Workloads zu erreichen.
Mit über 20 Jahren Erfahrung in der Unternehmens-IT und mehr als einem Jahrzehnt in der Ceph-Speicherbereitstellung hat Ambedded weltweit über 200 erfolgreiche Projekte realisiert. Wir bieten fachkundige Beratung, Clusterdesign, Bereitstellungsunterstützung und laufende Wartung. Unser Engagement für professionelle Ceph-Unterstützung und nahtlose Integration stellt sicher, dass die Kunden das Beste aus ihrer Ceph-basierten Speicherinfrastruktur herausholen – in großem Maßstab, mit Geschwindigkeit und im Rahmen des Budgets.