Rilasciato UniVirStor 4.19.7: aggiornamento di sicurezza di Ceph 19.2.6 e miglioramenti dell'affidabilità di SMB/AD | Storage unificato di blocchi, file e oggetti S3 - Ambedded
UniVirStor 4.19.7 è ora generalmente disponibile. La sicurezza è al centro di questa versione: Ceph, il componente sottostante, è stato aggiornato alla versione di sicurezza 19.2.6, che risolve quattro CVE, e le chiavi CephX dei servizi del cluster sono state ruotate al nuovo tipo di chiave aes256k. La versione aggiunge anche un editor completo delle capacità degli utenti CephX e migliora l'affidabilità dei servizi SMB/Active Directory, del monitoraggio e degli avvisi, nonché del sistema nel suo complesso.Scopri gli appliance di storage Ceph e il software full-stack di Ambedded. Pre-tarati, interfaccia web, supporto esperto - ottimizzati per carichi di lavoro AI, cloud e aziendali.
Rilasciato UniVirStor 4.19.7: aggiornamento di sicurezza di Ceph 19.2.6 e miglioramenti dell'affidabilità di SMB/AD
UniVirStor 4.19.7 è ora generalmente disponibile. La sicurezza è al centro di questa versione: Ceph, il componente sottostante, è stato aggiornato alla versione di sicurezza 19.2.6, che risolve quattro CVE, e le chiavi CephX dei servizi del cluster sono state ruotate al nuovo tipo di chiave aes256k. La versione aggiunge anche un editor completo delle capacità degli utenti CephX e migliora l'affidabilità dei servizi SMB/Active Directory, del monitoraggio e degli avvisi, nonché del sistema nel suo complesso.
La completa risoluzione della vulnerabilità di bypass dell'autenticazione CephX CVE-2025-30156 richiede che anche i client supportino il nuovo tipo di chiave. Per evitare di interrompere i client esistenti che utilizzano ancora kernel Linux meno recenti, la versione 4.19.7 adotta un approccio graduale alla migrazione, descritto in dettaglio di seguito.
Ceph sottostante aggiornato alla versione di sicurezza 19.2.6
Il 19 agosto 2026, il progetto Ceph ha rilasciato Squid 19.2.6, una versione di sicurezza che risolve quattro CVE. Il progetto Ceph raccomanda vivamente a tutti gli operatori di eseguire l’aggiornamento il prima possibile. UniVirStor 4.19.7 include Ceph 19.2.6, pertanto sia i cluster appena distribuiti sia quelli esistenti aggiornati eseguono questa versione.
Le quattro CVE corrette in questa versione
| CVE | Componente | Descrizione | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Autenticazione CephX | Una vulnerabilità nella crittografia CephX che potrebbe consentire a un attaccante di falsificare le credenziali e ottenere l'accesso amministrativo al cluster | 8.9 (Alta) |
| CVE-2026-39944 | RGW (STS) | La stessa classe di vulnerabilità di crittografia di CVE-2025-30156, che interessa i token di sessione STS di RGW; sono interessati solo i cluster con STS abilitato | 8,5 (Alta) |
| CVE-2026-50152 | Monitor Ceph | Un utente con il solo accesso in lettura al Monitor può leggere i dati config-key, che possono includere informazioni sensibili come le chiavi di crittografia dei dischi OSD | 8,2 (Alta) |
| CVE-2026-54330 | RGW (S3) | RGW non verifica correttamente le firme S3 SigV4, pertanto chi dispone di un URL prefirmato può ottenere autorizzazioni non concesse dal firmatario | 8,2 (Alta) |
I punteggi CVSS sono tratti dall’avviso di sicurezza ufficiale di Ceph; altri database di vulnerabilità potrebbero valutare questi CVE in modo leggermente diverso.
Rotazione delle chiavi CephX: cosa include la versione 4.19.7
CVE-2025-30156 non può essere risolto con il solo aggiornamento. Ceph introduce un nuovo tipo di chiave, aes256k, per questa correzione (la prima volta che CephX aggiunge un tipo di chiave) e le chiavi esistenti devono essere ruotate al nuovo tipo per completare la correzione. La procedura di aggiornamento alla versione 4.19.7 include la rotazione delle chiavi, con il seguente ambito:
| Chiave | Gestione nella versione 4.19.7 | Note |
|---|---|---|
| Chiavi dei servizi Ceph (MON, MGR, MDS, OSD) | Ruotate in aes256k | Per gli OSD con crittografia del disco (LUKS), vengono aggiornate anche le chiavi utilizzate per sbloccarli |
| Chiavi client di proprietà dei servizi (bootstrap, crash, NFS e altre) | Ruotate in aes256k | Utilizzate dai servizi di sistema; i client dei clienti non sono interessati |
| client.admin | Mantenuta temporaneamente come aes | Molti client esistenti eseguono il montaggio con questa chiave; consulta la spiegazione di seguito |
| Tipi di chiavi consentiti dal cluster | Sono consentiti sia aes sia aes256k | I client che non supportano ancora aes256k possono continuare a connettersi |
Perché client.admin mantiene temporaneamente il tipo di chiave precedente
I client che montano CephFS o RBD tramite il kernel Linux (client del kernel) necessitano del kernel Linux 7.0 o versioni successive per supportare aes256k; tuttavia, i kernel forniti dalla maggior parte delle distribuzioni utilizzate negli ambienti aziendali non lo supportano ancora. Il kernel predefinito di Ubuntu 22.04 ne è un esempio. Ruotare ora client.admin su aes256k o disabilitare il tipo aes precedente impedirebbe immediatamente a questi client di effettuare il montaggio e interromperebbe il servizio.
4.19.7 migra quindi per fasi: la rotazione delle chiavi sul lato del servizio del cluster è completata ora, mentre la rotazione di client.admin e la disabilitazione del tipo di chiave precedente attendono l'aggiornamento dei kernel client. Fino ad allora, i client esistenti continuano a funzionare come prima, senza necessità di un aggiornamento immediato del kernel.
La risoluzione completa della CVE-2025-30156 richiede in ultima analisi che ogni client supporti aes256k. Consigliamo di iniziare a inventariare gli host che montano CephFS o RBD tramite il kernel e di pianificare gli aggiornamenti del kernel; una volta fatto ciò, il supporto di Ambedded sarà lieto di definire insieme a voi un programma per la migrazione delle chiavi client.
Come funziona l'upgrade
La versione 4.19.7 viene installata con un pacchetto di aggiornamento. Gli host vengono aggiornati e le relative chiavi vengono ruotate uno alla volta; l'integrità del cluster viene verificata dopo ogni host prima di procedere con quello successivo. Durante l'aggiornamento, i servizi Ceph vengono riavviati a turno, pertanto consigliamo di pianificarlo durante una finestra di manutenzione. I clienti esistenti possono contattare il supporto di Ambedded per ricevere il pacchetto di aggiornamento e indicazioni sull'upgrade.
Gestione completa delle capacità degli utenti CephX nell'interfaccia web
In precedenza, le capacità degli utenti CephX in UVS Manager potevano essere impostate solo per gli OSD. Per impostare contemporaneamente le capacità MON, MGR o MDS, oppure utilizzare i profili integrati di Ceph, era necessario ricorrere alla riga di comando. La versione 4.19.7 introduce un editor delle capacità riprogettato.
Impostazioni separate per quattro tipi di servizi
Quando crei o modifichi un utente CephX, puoi impostare separatamente le capacità per mon, mgr, osd e mds, lasciando vuoto qualsiasi tipo non necessario. È inoltre possibile creare un nuovo utente senza alcuna capacità e aggiungerle in un secondo momento.
Profili e parametri avanzati
Oltre alle combinazioni allow r/w/x, sono supportati i profili integrati di Ceph, insieme a parametri quali pool, namespace e path. Ecco alcuni esempi comuni:
| Caso d'uso | Capacità di esempio |
|---|---|
| Client RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Client RBD in sola lettura | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| Client CephFS (limitato a una directory) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
Impostazioni esistenti completamente preservate durante la modifica
Quando modifichi un utente esistente, l'editor carica tutte le sue funzionalità attuali, inclusi i profili e i relativi parametri di pool, namespace e percorso, senza troncare o eliminare nulla al di fuori delle impostazioni OSD.
Gestione e monitoraggio più accurati
Pagine CephFS più veloci
La pagina di gestione di CephFS ora utilizza una fonte dati più efficiente. Volumi, gruppi di sottovolumi e sottovolumi condividono un unico insieme di dati invece di eseguire query ripetute, quindi la pagina si carica più velocemente negli ambienti con molti sottovolumi.
Capacità del disco nel pannello della posizione dell'unità
Il pannello dei dischi nelle Impostazioni delle posizioni dei dischi rigidi del server ora mostra la capacità di ciascun disco accanto al relativo numero di serie, facilitando la verifica della disposizione delle unità. Quando non è possibile leggere la capacità, il pannello mostra "-" invece di uno 0 fuorviante.
Impostazioni CRUSH e iSCSI più affidabili
Se si verifica un errore durante la ridenominazione di un tipo di bucket CRUSH, l’interfaccia utente ora segnala correttamente il fallimento invece di indicare il successo; inoltre, i nomi sono limitati a lettere, cifre, caratteri di sottolineatura e trattini. Il prefisso di base IQN iSCSI viene ora convalidato e non accetta più lettere maiuscole, così i problemi vengono rilevati prima della creazione di una destinazione.
Avvisi Samba più accurati
La metrica che monitora la disponibilità del servizio Samba poteva in precedenza rimanere bloccata su un valore anomalo quando un componente del sistema smetteva di rispondere e non si aggiornava dopo il ripristino del servizio. La versione 4.19.7 aggiunge dei timeout a questi controlli, così la metrica torna alla normalità al controllo successivo al ripristino. Anche l’avviso SambaExporterDown è stato corretto: i cluster senza Samba non ricevono più falsi allarmi costanti e l’avviso ora si attiva correttamente quando il container Samba si arresta.
Gestione più efficiente delle notifiche degli avvisi
Quando arriva un avviso, il sistema non esegue più una query aggiuntiva a Prometheus per recuperare i dettagli della regola e, quando le notifiche via e-mail sono disabilitate, il resto dell'elaborazione viene saltato. Questo riduce il carico sul sistema quando si attivano molti avvisi contemporaneamente.
Maggiore affidabilità di SMB e Active Directory
La versione 4.19.7 include una serie di correzioni per la stabilità del servizio SMB negli ambienti Active Directory, mirate a impedire che brevi anomalie si trasformino in interruzioni del servizio.
Le impostazioni globali non vengono più sovrascritte automaticamente
In precedenza, le impostazioni globali di un cluster Samba potevano essere riscritte automaticamente dalla sincronizzazione periodica di ciascun nodo, non solo modificate da un amministratore. Se si è verificato un breve problema di connessione durante la lettura delle impostazioni, il sistema potrebbe considerarle "non ancora configurate" e ripristinarle ai valori predefiniti, facendo sì che un cluster aggiunto a un dominio torni a essere un gruppo di lavoro, interrompendo l'autenticazione AD e causando la perdita dei parametri globali personalizzati. A partire dalla versione 4.19.7, le impostazioni globali vengono scritte solo quando un amministratore le modifica esplicitamente, ad esempio quando entra o esce da AD oppure aggiunge un parametro personalizzato. Se le impostazioni non possono essere lette, quel ciclo di sincronizzazione viene saltato e ritentato nel ciclo successivo.
Aggiunta al dominio più affidabile
Quando AD è abilitato su un cluster Samba appena creato e il controllo della relazione di trust non riesce dopo l'aggiunta al dominio, il sistema ora riprova immediatamente all'interno dello stesso ciclo, fino a tre volte, invece di attendere passivamente il ciclo di sincronizzazione successivo. Se il controller di dominio risulta temporaneamente irraggiungibile, il nodo non esegue ripetutamente la nuova aggiunta, proteggendo così le relazioni di trust degli altri nodi.
Riduci il carico di lavoro in background su Ceph
La sincronizzazione della configurazione al minuto di Samba ora legge la configurazione completa una volta per ciclo invece di interrogare ripetutamente ogni elemento, riducendo notevolmente le continue richieste in background inviate a Ceph. I valori sensibili nella configurazione, come la password dell'amministratore AD, rimangono crittografati.
Correzione per più VIP Samba
Risolto un problema per cui, con due o più VIP Samba configurati, lo stesso VIP veniva scritto più di una volta durante l'inizializzazione.
Stabilità e Indurimento della Sicurezza
Un database di gestione più robusto
Il database di gestione UVS (MariaDB Galera Cluster) ora si avvia correttamente quando non esiste uno stato del cluster, e quando il database è temporaneamente non disponibile, il controllo pianificato dei report non impedisce più l'avvio della coda dei processi in background. Anche la sincronizzazione del database tra i nodi è stata resa più affidabile: se il database di UVS Manager diventa incoerente tra i nodi a causa di un problema hardware, il sistema lo ripara automaticamente.
Correzioni relative alla distribuzione e al funzionamento quotidiano
Ora è possibile creare cluster quando i nomi host includono un dominio (FQDN, ad esempio uvs101.example.com). Altre correzioni riguardano il mancato avvio del servizio SNMP, il mancato caricamento dei pacchetti di aggiornamento nella pagina Aggiornamento, il malfunzionamento della funzione "Come montare" di un sottovolume, che non riusciva a creare l'utente predefinito, e il ripetuto fallimento del processo di monitoraggio giornaliero delle prestazioni (PCP) dopo una modifica del nome host.
Rafforzamento della sicurezza
I caricamenti di file nell'interfaccia web ora filtrano effettivamente le estensioni di file non consentite, invece di limitarsi a segnalarle. PHP è stato aggiornato alla versione 8.4.25 e i pacchetti inutilizzati sono stati aggiornati o rimossi.
Domande Frequenti
▾What are the main updates in UniVirStor 4.19.7?
La sicurezza è al centro di questa versione: Ceph, il componente sottostante, è stato aggiornato alla versione di sicurezza 19.2.6, che risolve quattro CVE, e le chiavi CephX dei servizi del cluster sono state ruotate utilizzando il nuovo tipo di chiave aes256k. La versione aggiunge inoltre un editor completo delle autorizzazioni degli utenti CephX e migliora l'affidabilità di SMB/Active Directory, nonché la precisione del monitoraggio e degli avvisi.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Non ancora del tutto. La versione 4.19.7 aggiorna Ceph alla versione corretta e ruota le chiavi dei servizi MON, MGR, MDS e OSD, insieme alle chiavi client di proprietà dei servizi, ad aes256k. Per evitare di interrompere i client che utilizzano ancora kernel meno recenti, client.admin mantiene temporaneamente il tipo di chiave aes precedente e il cluster continua a consentire aes. La correzione è completata quando ogni client supporta aes256k, le chiavi client sono state migrate e aes è stato disabilitato.
▾Do my clients need to be upgraded right away?
No. I clienti esistenti possono continuare a connettersi ed eseguire il montaggio come prima. Per eseguire la migrazione ad aes256k, gli host che montano CephFS o RBD tramite il kernel Linux necessitano del kernel Linux 7.0 o versione successiva, mentre gli host che utilizzano programmi o librerie client di Ceph (come ceph-fuse o librados) necessitano di Ceph 19.2.6 o versione successiva. Consigliamo di fare un inventario e pianificare questi aggiornamenti.
▾What can I configure in the CephX user capability editor?
Puoi impostare separatamente le capacità per mon, mgr, osd e mds, utilizzando combinazioni allow r/w/x o i profili integrati di Ceph (come profile rbd e profile rbd-read-only), con parametri quali pool, namespace e path. Quando modifichi un utente esistente, vengono caricate tutte le sue impostazioni attuali.
▾Will upgrading to 4.19.7 interrupt service?
L'aggiornamento procede un host alla volta e l'integrità del cluster viene verificata dopo ogni host prima di passare al successivo; i servizi Ceph vengono riavviati a turno. Consigliamo di programmare l'aggiornamento durante una finestra di manutenzione con l'aiuto del supporto di Ambedded.
Aggiornamento e Supporto
Questo conclude gli aggiornamenti di UniVirStor 4.19.7. Poiché questa versione contiene importanti correzioni di sicurezza per Ceph, consigliamo a tutti i clienti di pianificare presto un aggiornamento e, allo stesso tempo, di fare un inventario dei client che montano CephFS o RBD tramite il kernel Linux, così da prepararsi alla prossima migrazione delle chiavi.
I clienti esistenti possono contattare il supporto Ambedded per ricevere il pacchetto di aggiornamento e le istruzioni per l'upgrade.Per discutere di un piano di aggiornamento o saperne di più su qualsiasi funzionalità di questa versione, contattaci, invia un'e-mail a service@ambedded.com.tw oppure visita la pagina del prodotto di storage software-defined Ceph enterprise UniVirStor.
Informazioni su Ambedded Technology
Fondata nel 2013, Ambedded Technology è un fornitore di tecnologia specializzato nello storage software-defined Ceph. Combinando una profonda conoscenza del software open source, dello storage distribuito Ceph, di Linux embedded e dell'architettura basata su Arm, Ambedded offre soluzioni di storage Ceph che vanno da software-only a appliance chiavi in mano, insieme a consulenze Ceph, servizi professionali e aggiornamenti senza soluzione di continuità — aiutando imprese, agenzie governative e istituzioni accademiche a costruire infrastrutture di storage scalabili e altamente affidabili a un costo totale di proprietà inferiore.
- Prodotti correlati
Interfaccia Web Utente per la Gestione Ceph (Gestore UVS)
Unified Virtual Storage (UVS) è un pacchetto software che integra il sistema operativo Linux, il software di archiviazione distribuita Ceph, la console...
Particolari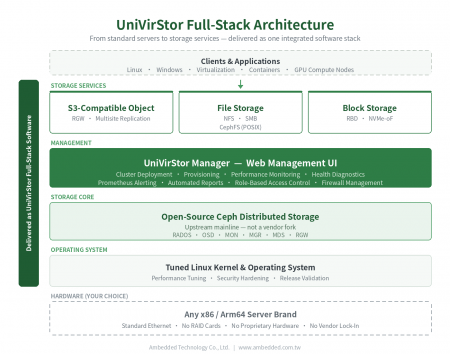
UniVirStor Enterprise Ceph Storage Definito dal Software
UniVirStor è lo storage software-defined enterprise full-stack di Ambedded. Integra un kernel Linux e un sistema operativo ottimizzati, software di storage...
Particolari
Prodotti più venduti
Appliance di Storage Ceph
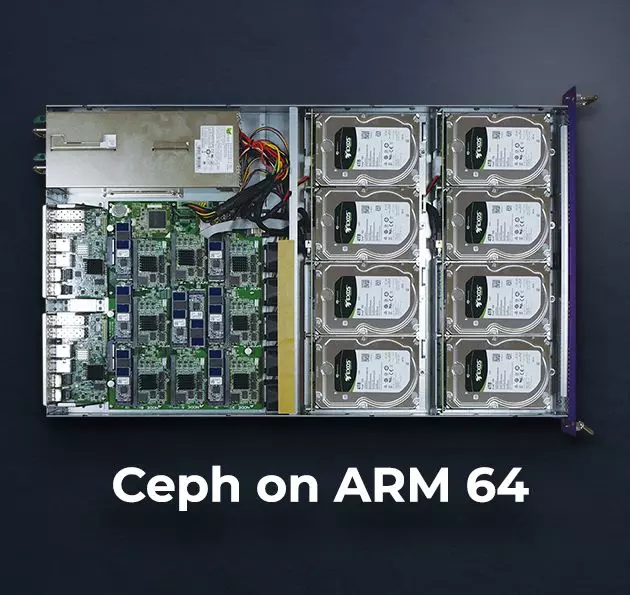
Scheda informativa HW & SW dell'appliance di storage Mars 400 Ceph.
 Scarica
Rilasciato UniVirStor 4.19.7: aggiornamento di sicurezza di Ceph 19.2.6 e miglioramenti dell'affidabilità di SMB/AD | Soluzioni di archiviazione Ceph; Apparecchiature e software Ceph|Ambedded
Fondata a Taiwan nel 2013, Ambedded Technology Co., LTD. è un fornitore leader di soluzioni di archiviazione a blocchi, file e oggetti basate su storage definito dal software Ceph. Ci specializziamo nella fornitura di sistemi di archiviazione ad alta efficienza e scalabili per data center, imprese e istituzioni di ricerca. Le nostre offerte includono appliance di archiviazione basate su Ceph, integrazione di server, ottimizzazione dello storage e implementazione economica di Ceph con gestione semplificata.
Ambedded offre soluzioni di storage Ceph chiavi in mano e soluzioni software Ceph full-stack su misura per le organizzazioni B2B. La nostra piattaforma di archiviazione Ceph supporta l'archiviazione unificata di blocchi, file (NFS, SMB, CephFS) e oggetti compatibili con S3, riducendo il costo totale di proprietà (TCO) migliorando al contempo l'affidabilità e la scalabilità. Con la regolazione Ceph integrata, un'interfaccia web intuitiva e strumenti di automazione, aiutiamo i clienti a ottenere uno storage ad alte prestazioni per carichi di lavoro AI, HPC e cloud.
Con oltre 20 anni di esperienza nell'IT aziendale e più di un decennio nella distribuzione di storage Ceph, Ambedded ha realizzato oltre 200 progetti di successo a livello globale. Offriamo consulenza esperta, progettazione di cluster, supporto alla distribuzione e manutenzione continua. Il nostro impegno per un supporto professionale a Ceph e un'integrazione senza soluzione di continuità garantisce che i clienti ottengano il massimo dalla loro infrastruttura di storage basata su Ceph — su larga scala, con rapidità e nel rispetto del budget.