UniVirStor 4.19.7 출시: Ceph 19.2.6 보안 업데이트 및 SMB/AD 안정성 개선 | 통합 블록, 파일 및 S3 객체 저장소 - Ambedded
UniVirStor 4.19.7을 이제 일반적으로 사용할 수 있습니다. 이번 릴리스의 초점은 보안입니다. 기본 Ceph가 4개의 CVE를 해결한 19.2.6 보안 릴리스로 업그레이드되었으며, 클러스터 서비스의 CephX 키가 새로운 aes256k 키 유형으로 교체됩니다. 이번 릴리스에는 완전한 CephX 사용자 기능 편집기가 추가되었으며, SMB/Active Directory 서비스, 모니터링 및 알림, 그리고 시스템 전반의 안정성이 향상되었습니다.Ambedded의 Ceph 스토리지 장치와 전체 스택 소프트웨어를 발견하세요. 사전 조정된 웹 UI, 전문가 지원 - AI, 클라우드 및 기업 워크로드에 최적화되었습니다.
UniVirStor 4.19.7 출시: Ceph 19.2.6 보안 업데이트 및 SMB/AD 안정성 개선
UniVirStor 4.19.7을 이제 일반적으로 사용할 수 있습니다. 이번 릴리스의 초점은 보안입니다. 기본 Ceph가 4개의 CVE를 해결한 19.2.6 보안 릴리스로 업그레이드되었으며, 클러스터 서비스의 CephX 키가 새로운 aes256k 키 유형으로 교체됩니다. 이번 릴리스에는 완전한 CephX 사용자 기능 편집기가 추가되었으며, SMB/Active Directory 서비스, 모니터링 및 알림, 그리고 시스템 전반의 안정성이 향상되었습니다.
CephX 인증 우회 취약점 CVE-2025-30156을 완전히 해결하려면 클라이언트에서도 새로운 키 유형을 지원해야 합니다. 이전 Linux 커널을 계속 실행하는 기존 클라이언트의 운영 중단을 방지하기 위해 4.19.7에서는 마이그레이션을 단계적으로 진행하며, 자세한 내용은 아래에 설명되어 있습니다.
기반 Ceph가 보안 릴리스 19.2.6으로 업그레이드됨
2026년 8월 19일, Ceph 프로젝트는 4개의 CVE를 해결한 보안 릴리스인 Squid 19.2.6을 출시했습니다. Ceph 프로젝트는 모든 운영자가 가능한 한 빨리 업그레이드할 것을 강력히 권장합니다. UniVirStor 4.19.7에는 Ceph 19.2.6이 포함되어 있으므로 새로 배포된 클러스터와 업그레이드된 기존 클러스터 모두 이 버전을 실행합니다.
이번 릴리스에서 수정된 네 가지 CVE
| CVE | 구성 요소 | 설명 | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | CephX 인증 | 공격자가 자격 증명을 위조하고 클러스터에 대한 관리자 액세스 권한을 얻을 수 있는 CephX 암호화 결함 | 8.9 (높음) |
| CVE-2026-39944 | RGW (STS) | CVE-2025-30156과 동일한 유형의 암호화 결함으로, RGW STS 세션 토큰에 영향을 미칩니다. STS가 활성화된 클러스터만 영향을 받습니다. | 8.5 (높음) |
| CVE-2026-50152 | Ceph Monitor | Monitor에 대한 읽기 권한만 가진 사용자가 config-key 데이터를 읽을 수 있으며, 여기에는 OSD 디스크 암호화 키와 같은 민감한 정보가 포함될 수 있습니다. | 8.2 (높음) |
| CVE-2026-54330 | RGW (S3) | RGW가 S3 SigV4 서명을 적절히 검증하지 않아, 사전 서명된 URL을 보유한 사용자가 서명자가 부여하지 않은 권한을 얻을 수 있습니다. | 8.2 (높음) |
CVSS 점수는 공식 Ceph 보안 권고에서 가져온 것이며, 다른 취약점 데이터베이스에서는 이러한 CVE의 등급을 약간 다르게 평가할 수 있습니다.
CephX 키 순환: 4.19.7에서 다루는 내용
CVE-2025-30156은 업그레이드만으로 해결할 수 없습니다. Ceph는 이 문제를 해결하기 위해 새로운 키 유형인 aes256k를 도입합니다(CephX에서 키 유형을 추가한 것은 이번이 처음입니다). 완전한 해결을 위해 기존 키를 새 유형으로 교체해야 합니다. 4.19.7 업그레이드 절차에는 다음 범위의 키 교체가 포함됩니다:
| 키 | 4.19.7에서의 처리 | 참고 |
|---|---|---|
| Ceph 서비스 키(MON, MGR, MDS, OSD) | aes256k로 순환 | 디스크 암호화(LUKS)가 적용된 OSD의 경우 잠금 해제에 사용되는 키도 업데이트됩니다 |
| 서비스 소유 클라이언트 키(bootstrap, crash, NFS 및 기타) | aes256k로 순환 | 시스템 서비스에서 사용되며 고객 클라이언트에는 영향을 주지 않습니다 |
| client.admin | 일시적으로 aes로 유지 | 많은 기존 클라이언트가 이 키를 사용해 마운트합니다. 아래 설명을 참조하세요. |
| 클러스터에서 허용되는 키 유형 | aes와 aes256k 모두 허용됨 | 아직 aes256k를 지원하지 않는 클라이언트도 계속 연결할 수 있음 |
client.admin이 이전 키 유형을 일시적으로 유지하는 이유
Linux 커널을 통해 CephFS 또는 RBD를 마운트하는 클라이언트(커널 클라이언트)는 aes256k를 지원하려면 Linux 커널 7.0 이상이 필요합니다. 하지만 엔터프라이즈 환경에서 사용되는 대부분의 배포판에 포함된 커널은 아직 이를 지원하지 않으며, Ubuntu 22.04의 기본 커널이 그 예입니다. 지금 client.admin을 aes256k로 변경하거나 이전 aes 유형을 비활성화하면 이러한 클라이언트가 즉시 마운트되지 않아 서비스가 중단됩니다.
따라서 4.19.7은 단계적으로 마이그레이션됩니다. 클러스터 서비스 측의 키 교체는 지금 완료되지만, client.admin 키 교체와 이전 키 유형 비활성화는 클라이언트 커널이 업그레이드될 때까지 보류됩니다. 그때까지 기존 클라이언트는 이전과 동일하게 계속 작동하므로 즉시 커널을 업그레이드할 필요가 없습니다.
CVE-2025-30156을 완전히 해결하려면 궁극적으로 모든 클라이언트가 aes256k를 지원해야 합니다. 커널을 통해 CephFS 또는 RBD를 마운트하는 호스트를 먼저 파악하고 커널 업그레이드를 계획하시기를 권장합니다. 이 작업이 완료되면 Ambedded 지원팀이 고객과 함께 클라이언트 키 마이그레이션 일정을 기꺼이 수립해 드리겠습니다.
업그레이드 작동 방식
4.19.7은 업데이트 패키지로 설치됩니다. 호스트는 한 번에 하나씩 업그레이드되고 키가 교체되며, 다음 호스트로 넘어가기 전에 각 호스트 이후 클러스터 상태를 확인합니다. 업그레이드 중에는 Ceph 서비스가 순차적으로 재시작되므로 유지 관리 시간대에 일정을 잡는 것을 권장합니다. 기존 고객은 Ambedded 지원팀에 문의하여 업데이트 패키지와 업그레이드 안내를 받을 수 있습니다.
웹 UI에서 완전한 CephX 사용자 기능 관리
이전에는 UVS Manager에서 CephX 사용자 기능을 OSD에 대해서만 설정할 수 있었습니다. MON, MGR 또는 MDS 기능을 동시에 설정하거나 Ceph의 기본 제공 프로필을 사용하려면 명령줄이 필요했습니다. 4.19.7에서는 기능 편집기가 새롭게 redesigned되었습니다.
네 가지 서비스 유형별 개별 설정
CephX 사용자를 생성하거나 편집할 때 mon, mgr, osd, mds에 대한 기능을 각각 설정하고, 필요하지 않은 유형은 비워 둘 수 있습니다. 새 사용자를 기능 없이 생성한 후 나중에 기능을 추가하는 것도 가능합니다.
프로필 및 고급 매개변수
allow r/w/x 조합뿐만 아니라 Ceph의 기본 제공 프로필도 지원하며, pool, namespace, path와 같은 매개변수도 설정할 수 있습니다. 일반적인 예시는 다음과 같습니다.
| 사용 사례 | 기능 예시 |
|---|---|
| RBD 클라이언트 | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| 읽기 전용 RBD 클라이언트 | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| CephFS 클라이언트(디렉터리로 제한됨) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
편집 시 기존 설정 완전히 보존
기존 사용자를 편집하면 편집기에 현재 설정된 모든 기능이 로드됩니다. 여기에는 프로필과 해당 프로필의 풀, 네임스페이스 및 경로 매개변수가 포함되며, OSD 설정 외부의 어떤 항목도 잘리거나 삭제되지 않습니다.
더 정확한 관리 및 모니터링
더 빨라진 CephFS 페이지
이제 CephFS 관리 페이지는 더욱 효율적인 데이터 소스를 사용합니다. 볼륨, 하위 볼륨 그룹 및 하위 볼륨이 반복적으로 쿼리되는 대신 하나의 데이터 세트를 공유하므로 하위 볼륨이 많은 환경에서 페이지가 더 빠르게 로드됩니다.
드라이브 위치 패널의 디스크 용량
서버 하드 드라이브 위치 설정의 디스크 패널에 이제 각 디스크의 일련 번호와 함께 용량이 표시되어 드라이브 구성을 더 쉽게 확인할 수 있습니다. 용량을 읽을 수 없는 경우 패널에 잘못된 0 대신 "-"가 표시됩니다.
더 안정적인 CRUSH 및 iSCSI 설정
CRUSH 버킷 유형의 이름을 변경하는 동안 오류가 발생하면 이제 UI에 성공으로 표시되지 않고 실패가 올바르게 보고되며, 이름에는 문자, 숫자, 밑줄 및 하이픈만 사용할 수 있습니다. 이제 iSCSI IQN 기본 접두사가 검증되며 대문자는 더 이상 허용되지 않으므로 대상이 생성되기 전에 문제를 확인할 수 있습니다.
더 정확한 Samba 알림
Samba 서비스 준비 상태를 추적하는 메트릭은 이전에 시스템 구성 요소가 응답을 중지하면 비정상적인 값으로 고정될 수 있었으며, 서비스가 복구된 후에도 업데이트되지 않았습니다. 4.19.7에서는 이러한 확인 작업에 시간 제한이 추가되어 메트릭이 복구 후 다음 확인 시 정상 상태로 돌아옵니다. SambaExporterDown 알림도 수정되었습니다. 이제 Samba가 없는 클러스터에서는 지속적인 오탐 알림이 발생하지 않으며, Samba 컨테이너가 중지되면 알림이 올바르게 발생합니다.
더 효율적인 알림 처리
알림이 도착하면 시스템이 더 이상 규칙 세부 정보를 조회하기 위해 Prometheus에 추가 쿼리를 보내지 않으며, 이메일 알림이 비활성화된 경우 나머지 처리도 건너뜁니다. 이를 통해 여러 알림이 동시에 발생할 때 시스템 부하가 줄어듭니다.
SMB 및 Active Directory 안정성 향상
4.19.7에는 Active Directory 환경에서 SMB 서비스 안정성을 개선하기 위한 일련의 수정 사항이 포함되어 있으며, 짧은 장애가 서비스 중단으로 이어지지 않도록 하는 데 중점을 둡니다.
이제 전역 설정이 자동으로 덮어쓰이지 않음
이전에는 관리자가 변경하는 것뿐만 아니라 각 노드의 주기적인 동기화를 통해 Samba 클러스터의 전역 설정이 자동으로 다시 기록될 수 있었습니다. 설정을 읽는 동안 일시적인 연결 문제가 발생하면 시스템이 설정을 "아직 구성되지 않음"으로 처리하고 기본값으로 재설정할 수 있습니다. 이로 인해 도메인에 가입된 클러스터가 작업 그룹으로 전환되고 AD 인증이 중단되며 사용자 지정 전역 매개 변수가 손실될 수 있습니다. 4.19.7부터는 관리자가 AD 가입 또는 탈퇴나 사용자 지정 매개변수 추가와 같이 전역 설정을 명시적으로 변경한 경우에만 전역 설정이 기록됩니다. 설정을 읽을 수 없는 경우 해당 동기화 라운드는 건너뛰고 다음 라운드에서 다시 시도합니다.
더 안정적인 도메인 가입
새로 생성된 Samba 클러스터에서 AD가 활성화되고 도메인 가입 후 트러스트 관계 확인에 실패하면, 이제 시스템은 다음 동기화 라운드를 수동적으로 기다리는 대신 동일한 라운드 내에서 즉시 최대 3회까지 재시도합니다. 도메인 컨트롤러에 일시적으로 연결할 수 없는 것으로 나타나는 경우 노드는 반복적으로 재가입하지 않으므로 다른 노드의 트러스트 관계를 보호할 수 있습니다.
Ceph의 백그라운드 부하 감소
Samba의 분당 구성 동기화는 이제 각 항목을 반복적으로 조회하는 대신 라운드마다 전체 구성을 한 번 읽어 Ceph로 전송되는 지속적인 백그라운드 쿼리를 크게 줄입니다. AD 관리자 비밀번호와 같은 구성의 민감한 값은 계속 암호화된 상태로 유지됩니다.
여러 VIP 문제 수정
두 개 이상의 Samba VIP가 구성된 경우 초기화 중 동일한 VIP가 두 번 이상 기록되던 문제를 수정했습니다.
안정성 및 보안 강화
더욱 견고해진 관리 데이터베이스
UVS 관리 데이터베이스(MariaDB Galera Cluster)가 기존 클러스터 상태가 없는 경우에도 이제 정상적으로 시작되며, 데이터베이스를 일시적으로 사용할 수 없을 때 예약된 보고서 확인으로 인해 백그라운드 작업 대기열이 더 이상 시작되지 않는 문제가 해결되었습니다. 또한 노드 간 데이터베이스 동기화가 더욱 견고해졌습니다. 하드웨어 문제로 인해 UVS Manager 데이터베이스가 노드 간에 일치하지 않게 되면 시스템이 이를 자동으로 복구합니다.
배포 및 일상 운영 문제 해결
이제 호스트 이름에 도메인(예: uvs101.example.com과 같은 FQDN)이 포함된 경우에도 클러스터를 생성할 수 있습니다. 그 밖에도 SNMP 서비스가 시작되지 않는 문제, 업데이트 페이지에서 업데이트 패키지를 업로드하지 못하는 문제, 하위 볼륨의 "마운트 방법" 기능이 기본 사용자를 생성하지 못하는 문제, 호스트 이름을 변경한 후 일일 성능 모니터링(PCP) 작업이 반복적으로 실패하는 문제를 해결했습니다.
보안 강화
이제 웹 UI의 파일 업로드에서 허용되지 않는 파일 확장자를 단순히 안내하는 데 그치지 않고 실제로 필터링합니다. PHP가 8.4.25로 업그레이드되었으며, 사용하지 않는 패키지는 업그레이드하거나 제거했습니다.
자주 묻는 질문
▾What are the main updates in UniVirStor 4.19.7?
이번 릴리스의 초점은 보안입니다. 기본 Ceph가 4개의 CVE를 수정한 19.2.6 보안 릴리스로 업그레이드되었으며, 클러스터 서비스의 CephX 키가 새로운 aes256k 키 유형으로 교체되었습니다. 또한 전체 CephX 사용자 권한 편집기가 추가되었고, SMB/Active Directory의 안정성과 모니터링 및 알림의 정확성이 향상되었습니다.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
아직 완전히 끝나지 않았습니다. 4.19.7은 Ceph를 수정된 버전으로 업그레이드하고 MON, MGR, MDS 및 OSD 서비스 키와 서비스가 소유한 클라이언트 키를 aes256k로 교체합니다. 이전 커널을 계속 실행하는 클라이언트의 작업을 방해하지 않기 위해 client.admin은 이전 aes 키 유형을 일시적으로 유지하며, 클러스터에서도 여전히 aes를 허용합니다. 모든 클라이언트가 aes256k를 지원하고, 클라이언트 키가 마이그레이션되며, aes가 비활성화되면 수정이 완료됩니다.
▾Do my clients need to be upgraded right away?
아니요. 기존 클라이언트는 이전과 동일하게 계속 연결하고 마운트할 수 있습니다. aes256k로 마이그레이션하려면 Linux 커널을 통해 CephFS 또는 RBD를 마운트하는 호스트에는 Linux 커널 7.0 이상이 필요하며, Ceph 클라이언트 프로그램 또는 라이브러리(예: ceph-fuse 또는 librados)를 사용하는 호스트에는 Ceph 19.2.6 이상이 필요합니다. 이러한 업그레이드를 위해 현재 환경을 파악하고 계획을 수립하는 것이 좋습니다.
▾What can I configure in the CephX user capability editor?
mon, mgr, osd, mds에 대한 기능을 각각 별도로 설정할 수 있으며, allow r/w/x 조합이나 Ceph의 기본 제공 프로필(예: profile rbd 및 profile rbd-read-only)을 사용할 수 있습니다. 또한 pool, namespace, path와 같은 매개변수도 지정할 수 있습니다. 기존 사용자를 편집하면 현재 설정이 모두 로드됩니다.
▾Will upgrading to 4.19.7 interrupt service?
업그레이드는 한 번에 하나의 호스트씩 진행되며, 다음 호스트로 넘어가기 전에 각 호스트 이후 클러스터 상태를 확인합니다. Ceph 서비스는 순차적으로 재시작됩니다. Ambedded 지원을 받아 유지 관리 기간 내에 업그레이드를 예약하는 것을 권장합니다.
업그레이드 및 지원
이상으로 UniVirStor 4.19.7의 업데이트 내용을 살펴보았습니다. 이번 릴리스에는 중요한 Ceph 보안 수정 사항이 포함되어 있으므로, 모든 고객은 가까운 시일 내에 업그레이드를 계획하는 것이 좋습니다. 또한 향후 키 마이그레이션에 대비하여 Linux 커널을 통해 CephFS 또는 RBD를 마운트하는 클라이언트 목록을 함께 점검하시기 바랍니다.
기존 고객은 Ambedded 지원에 연락하여 업데이트 패키지와 업그레이드 안내를 받을 수 있습니다.업그레이드 계획을 논의하거나 이번 릴리스의 기능에 대해 자세히 알아보려면 문의해 주세요. service@ambedded.com.tw로 이메일을 보내거나 UniVirStor 엔터프라이즈 Ceph 소프트웨어 정의 스토리지 제품 페이지를 방문해 주세요.
Ambedded Technology에 대하여
2013년에 설립된 Ambedded Technology는 Ceph 소프트웨어 정의 스토리지 전문 기술 제공업체입니다. 오픈 소스 소프트웨어, Ceph 분산 스토리지, 임베디드 리눅스 및 Arm 기반 아키텍처에 대한 깊은 지식을 결합하여, Ambedded는 소프트웨어 전용에서 턴키 장치에 이르는 Ceph 스토리지 솔루션을 제공하며, Ceph 컨설팅, 전문 서비스 및 원활한 업데이트를 함께 제공하여 기업, 정부 기관 및 학술 기관이 더 낮은 총 소유 비용으로 확장 가능하고 매우 신뢰할 수 있는 스토리지 인프라를 구축할 수 있도록 돕습니다.
- 관련 제품
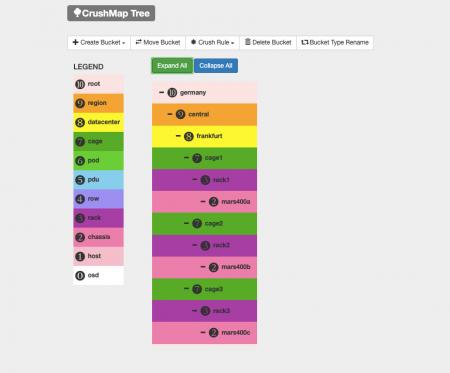
Ceph 관리 웹 사용자 인터페이스 (UVS 관리자)
통합 가상 스토리지 (UVS)는 Linux 운영 체제, Ceph 분산 스토리지 소프트웨어, 관리 콘솔 및 웹 기반 사용자 인터페이스(UVS...
세부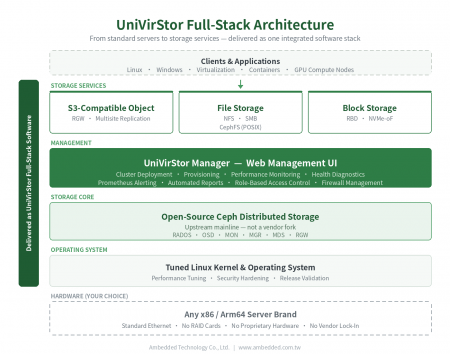
UniVirStor 기업 Ceph 소프트웨어 정의 스토리지
UniVirStor는 Ambedded의 풀스택 엔터프라이즈 Ceph 소프트웨어 정의 스토리지입니다. 조정된 Linux 커널과 운영 체제, Ceph...
세부
 다운로드
UniVirStor 4.19.7 출시: Ceph 19.2.6 보안 업데이트 및 SMB/AD 안정성 개선 | Ceph 스토리지 솔루션; Ceph 장비 및 소프트웨어|Ambedded
2013년 대만에서 설립된 Ambedded Technology Co., LTD.는 Ceph 소프트웨어 정의 스토리지 기반의 블록, 파일 및 객체 스토리지 솔루션을 제공하는 선도적인 기업입니다. 우리는 데이터 센터, 기업 및 연구 기관을 위한 고효율, 확장 가능한 스토리지 시스템을 제공하는 데 전문화되어 있습니다. 우리의 제품에는 Ceph 기반 스토리지 장치, 서버 통합, 스토리지 최적화 및 간소화된 관리와 함께 비용 효율적인 Ceph 배포가 포함됩니다.
Ambedded는 B2B 조직에 맞춤화된 턴키 Ceph 스토리지 장치와 풀스택 Ceph 소프트웨어 솔루션을 제공합니다. 우리의 Ceph 스토리지 플랫폼은 통합 블록, 파일(NFS, SMB, CephFS) 및 S3 호환 객체 스토리지를 지원하여 신뢰성과 확장성을 개선하면서 총 소유 비용(TCO)을 줄입니다. 통합된 Ceph 조정, 직관적인 웹 UI 및 자동화 도구를 통해 고객이 AI, HPC 및 클라우드 작업 부하를 위한 고성능 스토리지를 달성하도록 돕습니다.
20년 이상의 기업 IT 경험과 10년 이상의 Ceph 스토리지 배포 경험을 바탕으로, Ambedded는 전 세계적으로 200개 이상의 성공적인 프로젝트를 수행했습니다. 우리는 전문 컨설팅, 클러스터 설계, 배포 지원 및 지속적인 유지 관리를 제공합니다. 전문 Ceph 지원과 원활한 통합에 대한 우리의 약속은 고객이 Ceph 기반 스토리지 인프라에서 최대의 가치를 얻을 수 있도록 보장합니다 — 대규모로, 빠르게, 그리고 예산 내에서.