UniVirStor 4.19.8 veröffentlicht: Kritisches PHP-Sicherheitsupdate (php2shell) und Zeitplanung von CephFS-Snapshots | Vereinigter Block-, Datei- & S3-Objektspeicher - Ambedded
UniVirStor 4.19.8 ist jetzt allgemein verfügbar. Dies ist eine dringende Sicherheitsversion: PHP wurde auf 8.4.27 aktualisiert, um zwei kritische Schwachstellen (php2shell, CVE-2026-109618 und CVE-2026-109619) zu beheben, die eine nicht authentifizierte Remote-Code-Ausführung ermöglichen können. Ceph wurde zusammen mit dem Betriebssystem und den Servicepaketen auf 19.2.7 aktualisiert.Entdecken Sie die Ceph-Speichergeräte und die Full-Stack-Software von Ambedded. Vorab abgestimmt, Web-UI, Expertenunterstützung - optimiert für KI-, Cloud- und Unternehmenslasten.
UniVirStor 4.19.8 veröffentlicht: Kritisches PHP-Sicherheitsupdate (php2shell) und Zeitplanung von CephFS-Snapshots
UniVirStor 4.19.8 ist jetzt allgemein verfügbar. Dies ist eine dringende Sicherheitsversion: PHP wurde auf 8.4.27 aktualisiert, um zwei kritische Schwachstellen (php2shell, CVE-2026-109618 und CVE-2026-109619) zu beheben, die eine nicht authentifizierte Remote-Code-Ausführung ermöglichen können. Ceph wurde zusammen mit dem Betriebssystem und den Servicepaketen auf 19.2.7 aktualisiert.
Die Veröffentlichung fügt außerdem die Verwaltung von CephFS-Snapshots und -Zeitplänen, clusterweite Einstellungen für anonyme NFS-UIDs/GIDs sowie mehrere NTP-Zeitquellen hinzu und behebt unter anderem Probleme beim Einbinden von CephFS unter älteren Linux-Kerneln. Da die Sicherheitslücken alle früheren Versionen betreffen, empfehlen wir allen Kunden, so bald wie möglich ein Upgrade durchzuführen.
Kritische Sicherheitslücken zur Remotecodeausführung in PHP (php2shell) behoben
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt dringende Sicherheitsupdates für zwei kritische Schwachstellen, bekannt als php2shell. Unter bestimmten Bedingungen ermöglichen sie es einem nicht authentifizierten Angreifer, Code auf Servern auszuführen, auf denen PHP läuft, und Informationen über die Sicherheitslücken wurden einen Tag vor der offiziellen Bekanntgabe bekannt. Die Weboberfläche des UVS Managers läuft mit PHP 8.4 (nginx mit PHP-FPM). Daher aktualisiert 4.19.8 PHP auf die korrigierte Version 8.4.27. Dies ist der Hauptzweck der Veröffentlichung.
Die beiden in dieser Version behobenen CVEs
| CVE | Beschreibung | CVSS v4.0 |
|---|---|---|
| CVE-2026-109618 | Wenn eine Anfrage zum falschen Zeitpunkt das PHP-Speicherlimit erreicht, kann PHP teilweise initialisierte interne Daten zurücklassen und sie später fälschlicherweise als gültig behandeln, wodurch der Speicher beschädigt wird | 9.2 (Kritisch) |
| CVE-2026-109619 | Ein schwerwiegender Fehler zum falschen Zeitpunkt kann dazu führen, dass der interne Zustand auf Speicher verweist, der von einer vorherigen Anfrage freigegeben wurde und den eine spätere, vom selben PHP-Worker verarbeitete Anfrage anschließend verwenden kann | 9.2 (Kritisch) |
Die Beschreibungen und CVSS-Bewertungen stammen aus der offiziellen PHP-Ankündigung. UniVirStor 4.19.7 und alle früheren Versionen enthalten PHP-Builds ohne diese Korrektur. Daher empfehlen wir allen Kunden, so bald wie möglich ein Upgrade durchzuführen.
Was 4.19.8 abdeckt
| Element | In 4.19.8 |
|---|---|
| PHP 8.4 | Auf 8.4.27 aktualisiert, wobei PHP-FPM und alle PHP-Erweiterungen auf dieselbe Version aktualisiert wurden |
| Veraltete PHP-Überbleibsel | Knoten, die von deutlich älteren Versionen aktualisiert wurden, können noch PHP 7.2 enthalten, das sein Lebensende erreicht hat und nie behoben wird; das Upgrade auf 4.19.8 entfernt es vollständig |
| PHP-Härtung | Die Funktion zum Anzeigen des Upload-Fortschritts von Sitzungen, die vom System nicht verwendet wird, wurde deaktiviert, um die Angriffsfläche weiter zu reduzieren; Datei-Uploads in der Verwaltungsoberfläche sind nicht betroffen |
| Go-Komponenten | Mit Go 1.27.3 neu erstellt, um die Behebung von CVE-2026-111943 einzuschließen (Go lehnt bei der Zertifikatsüberprüfung nun eine Reihe von Zwischenzertifikaten ab, denen nicht mehr vertraut wird) |
Vorläufiger Schutz vor dem Upgrade
Bis das Upgrade abgeschlossen ist, empfehlen wir, nur vertrauenswürdigen Verwaltungsnetzwerken den Zugriff auf die Weboberfläche des UVS Managers zu gestatten, beispielsweise indem Sie die Quelladressen mit UFW Manager oder Ihrer bestehenden Firewall einschränken. Dies verringert das Risiko, ersetzt das Upgrade jedoch nicht.
Betriebssystem und Ceph gemeinsam aktualisiert
Anstatt nur PHP zu aktualisieren, nutzt diese Version die Gelegenheit, die gesamte Laufzeitumgebung zu erneuern.
Ceph auf Version 19.2.7 aktualisiert
Am 12. Oktober 2026 veröffentlichte das Ceph-Projekt Squid 19.2.7, das siebte Wartungsrelease der Squid-Serie. Es behebt unter anderem Abstürze und Deadlocks von CephFS-Clients, und das Ceph-Projekt empfiehlt, dass alle Bereitstellungen aktualisiert werden. Sowohl neu bereitgestellte als auch aktualisierte UniVirStor-4.19.8-Cluster führen diese Version aus. Offline-Standorte können das Upgrade mit den im Upgrade-Paket enthaltenen Container-Images ohne Internetzugang durchführen.
Betriebssystem- und Servicepakete
Der Betriebssystemkernel, nginx, Samba, die Zeitsynchronisierung und andere Systempakete erhalten die neuesten Sicherheits- und Wartungsupdates.
Kürzere Upgrade-Zeit
Wenn ein Upgrade einen neuen Betriebssystemkernel enthält, muss jeder Knoten nacheinander neu gestartet werden. Ab Version 4.19.8 verwendet der abschließende Neustart des Upgrades einen warmen kexec-Neustart: Der neue Kernel wird direkt geladen, wobei der BIOS-/UEFI-Einschaltselbsttest sowie die RAID-/HBA-Initialisierung übersprungen werden. Dadurch verkürzen sich der Neustart jedes Knotens und die Zeit, in der seine OSDs offline sind. Plattformen, die keinen Warmstart durchführen können, wechseln automatisch zu einem normalen Neustart, und das Upgrade wird wie gewohnt fortgesetzt.
So führen Sie ein Upgrade durch
Upgrades werden mit Unterstützung von Ambedded durchgeführt. Die Knoten werden nacheinander aktualisiert, und die Dienste auf jedem Knoten werden der Reihe nach kurz neu gestartet. Wir empfehlen, das Upgrade in einem Wartungsfenster zu planen.
Neu: CephFS-Snapshot- und Zeitplanverwaltung
Die CephFS-Seite enthält jetzt einen Tab „Snapshots & Zeitplan“. Dadurch kann die Snapshot-Verwaltung, für die zuvor Ceph-Befehle erforderlich waren, nun direkt im UVS Manager durchgeführt werden.
Manuelle Snapshots
Wählen Sie im Verzeichnisbaum ein Verzeichnis oder Subvolume aus, um Snapshots zu erstellen, anzuzeigen und zu löschen. Die Erstellungszeit jedes Snapshots wird angezeigt.
Snapshot-Zeitpläne und Aufbewahrungsregeln
Erstellen Sie wiederkehrende Snapshot-Zeitpläne für ein Verzeichnis (z. B. stündlich, täglich, wöchentlich oder monatlich) und bearbeiten, löschen oder pausieren Sie diese. Mithilfe von Aufbewahrungsregeln entfernt das System automatisch Snapshots, die außerhalb der Richtlinie liegen, beispielsweise indem die letzten 24 stündlichen und 7 täglichen Snapshots aufbewahrt werden.
Wie viel Speicherplatz Snapshots benötigen
CephFS-Snapshots verwenden Copy-on-Write: Beim Erstellen eines Snapshots werden die Daten nicht kopiert. Der zusätzliche Speicherplatz entsteht durch alte Daten, die nach der Erstellung des Snapshots geändert oder gelöscht wurden, aber vom Snapshot weiterhin aufbewahrt werden müssen. Die Rohdatenträgernutzung entspricht diesem Betrag multipliziert mit der Replikatanzahl oder dem Erasure-Coding-Overhead des Datenpools. Planen Sie Aufbewahrungsregeln unter Berücksichtigung Ihrer Datenänderungsrate.
NFS: Anonyme UID/GID pro NFS-Cluster festgelegt
Bisher war die anonyme UID/GID von NFS (anonyme ID) eine globale Einstellung, die von allen NFS-Clustern gemeinsam genutzt wurde. In 4.19.8 wird sie pro NFS-Cluster festgelegt: Sie können sie beim Erstellen eines NFS-Clusters angeben und später beim Bearbeiten des Clusters anzeigen oder ändern. Die angezeigten Werte sind die, die in Ceph tatsächlich wirksam sind. Eine Änderung gilt nur für diesen Cluster und wirkt sich nicht auf die anderen aus.
Damit können Sie Clients mit unterschiedlichen Vertrauensstufen voneinander trennen, indem Sie beispielsweise einen Cluster, der interne Workstations bedient, Domänenbenutzern zuordnen, während Sie einen Cluster für externe Hosts oder Laborhosts einem nicht privilegierten Konto zuordnen. Außerdem wird ein Problem in früheren Versionen behoben, bei dem das Ändern oder Löschen der anonymen ID eines Clusters, der bereits eine solche ID hatte, zwar als erfolgreich gemeldet wurde, die tatsächliche Einstellung jedoch unverändert blieb. Nach dem Upgrade von einer früheren Version behält jeder Cluster die in Ceph tatsächlich wirksamen Einstellungen bei. Überprüfen Sie die anonymen UID/GID-Werte auf der Bearbeitungsseite jedes Clusters, um zu bestätigen, dass sie den Erwartungen entsprechen.
NFSv3-Korrekturen
Wenn mehrere NFS-Cluster NFSv3 aktivieren, verwendet nun jeder seine eigene Konfiguration, ohne die anderen zu beeinflussen. Außerdem werden die NFSv3-Einstellungen nicht mehr beeinträchtigt, wenn ein Host zu einem NFS-Dienst mit aktiviertem NFSv3 hinzugefügt wird.
Systemzeit: Mehrere NTP-Quellen
Der UVS Manager unterstützte zuvor einen einzelnen NTP-Server. 4.19.8 unterstützt mehrere externe NTP-Server und ermöglicht die Auswahl, ob die Ceph-MON-Knoten die interne Zeitsynchronisierung für den Cluster bereitstellen; interne und externe Quellen können gemeinsam verwendet werden. Mehrere unabhängige Zeitquellen ermöglichen es dem System, diese gegenseitig zu überprüfen und eine fehlerhafte Uhr auszuschließen. Dies ist besonders für ein verteiltes System wie Ceph wichtig, das auf einer konsistenten Zeit zwischen den Knoten angewiesen ist. Die Zeitzoneneinstellung ist jetzt ebenfalls eine durchsuchbare Liste.
Überwachung, Berichte und Benachrichtigungen
SMB- und NFS-Dienststatus im Dashboard
Der Status der Speicherdienste im Dashboard umfasst jetzt SMB und NFS und zeigt die Anzahl und den Status dieser Dienste auf einen Blick an.
Genauere Speichernutzung
Die Speichernutzung im Dashboard wird jetzt anhand des vom Linux-Kernel gemeldeten verfügbaren Speichers berechnet, sodass zurückgewinnbarer Dateicache nicht mehr als verwendet gezählt wird. Dadurch werden dauerhaft hohe Werte vermieden, die fälschlicherweise als Speichermangel interpretiert werden könnten.
Zeitraum und Zeitzone des Berichts
Der Clusterbericht berechnet vollständige Tage in der Zeitzone des Clusters (00:00 Uhr am Startdatum bis 24:00 Uhr am Enddatum) und zeigt die Startzeit, Endzeit und Zeitzone übersichtlich an. Die Daten manueller Berichte stimmen jetzt mit denen geplanter Bericht-E-Mails überein. Geplante Bericht-E-Mails enthalten außerdem eine PDF-Version des Berichts, und breite Tabellen im PDF werden jetzt vollständig angezeigt, anstatt abgeschnitten zu werden.
SMTP-Server ohne Authentifizierung
Der SMTP-Benutzername und das SMTP-Passwort in den Benachrichtigungseinstellungen sind jetzt optional, sodass ein internes Mail-Relay verwendet werden kann, das keine Authentifizierung erfordert. Jetzt ist mindestens ein Empfänger erforderlich.
Fehlerbehebungen
CephFS-Einhängen von älteren Linux-Kerneln
In 4.19.7 erhielten über die Benutzeroberfläche erstellte CephX-Benutzer immer aes256k-Schlüssel, sodass Kernel-Clients älter als Linux 7.0 den mit HOW TO MOUNT generierten Befehl nicht zum Einbinden verwenden konnten. In 4.19.8 können Sie mit HOW TO MOUNT beim Erstellen des Standardbenutzers zwischen AES-128 und AES-256 wählen: AES-128 funktioniert mit Linux-Kerneln älter als 7.0, während AES-256 für Clients vorgesehen ist, die den neuen Schlüsseltyp unterstützen. Daher ist es nicht mehr erforderlich, mit Befehlen einen kompatiblen Benutzer zu erstellen. Außerdem zeigt die CephX-Authentifizierungsseite jetzt den von Ceph zurückgegebenen Fehler an, wenn das Erstellen, Bearbeiten oder Löschen eines Benutzers fehlschlägt, anstatt einen Erfolg zu melden.
KMU
Das Schließen von Sitzungen und geöffneten Dateien auf der SMB-STATUS-Seite wird jetzt sofort wirksam, funktioniert für Verbindungen, die von anderen Knoten gehalten werden, und zeigt einen Fehler an, wenn der Vorgang fehlschlägt. Beim Hinzufügen einer SMB-Freigabe werden die Berechtigungen des Stammverzeichnisses der Subvolume-Gruppe nicht mehr überschrieben. Die Berechtigungsverwaltung ist nun beim Hinzufügen und Bearbeiten von Freigaben identisch, und beim Bearbeiten einer Freigabe können ein Domänenbenutzer und eine Domänengruppe als Eigentümer ausgewählt werden. Nachdem ein LVS-VIP festgelegt wurde, wird der SMB-Clusterdienst nicht mehr wiederholt neu gestartet und Verbindungen werden nicht mehr getrennt. Beim Löschen des LVS-VIPs wird die Adresse nun von jedem Knoten entfernt.
UFW-Manager-Firewall
Der Regelimport akzeptiert jetzt Regeln, deren Quelle oder Ziel ein Netzwerk (CIDR) ist. Dadurch können von UVS exportierte Dateien unverändert wieder importiert werden. Bei einem fehlgeschlagenen Import wird jetzt ein Fehler angezeigt, anstatt Erfolg zu melden. Bei einer Regel, deren Ziel ein Netzwerk ist, geht dieses Netzwerk beim Bearbeiten oder Exportieren ebenfalls nicht mehr verloren, wodurch das Ziel zuvor auf jede Adresse erweitert wurde.
S3-Objektspeicher (RGW)
Beim Hinzufügen einer Zonenplatzierung und dem Zurückwechseln der Option „Bucket-Index-Pool“ von „Vorhandenen Pool verwenden“ zu „Erstellen“ wird nun korrekt ein neuer Index-Pool mit der ausgewählten CRUSH-Regel erstellt. Eine neue Aktion „Endpunkt zurücksetzen“ synchronisiert die Endpunkte der Zone und der Zonengruppe erneut mit dem UVS Manager, nachdem RGW-Dienste an anderer Stelle geändert wurden, beispielsweise im Ceph Dashboard.
Systemprotokolle
Die Protokolle der Verwaltungsoberfläche werden jetzt täglich komprimiert. Dadurch wird verhindert, dass das Protokollverzeichnis unkontrolliert wächst und die Systemfestplatte füllt.
Häufig gestellte Fragen
▾What are the main updates in UniVirStor 4.19.8?
Dies ist ein dringendes Sicherheitsrelease: PHP wird auf 8.4.27 aktualisiert, um zwei kritische Sicherheitslücken (php2shell) zu beheben, die die nicht authentifizierte Ausführung von Code aus der Ferne ermöglichen können. Ceph wird zusammen mit dem Betriebssystem und den Servicepaketen auf 19.2.7 aktualisiert. Die Version bietet außerdem die Verwaltung von CephFS-Snapshots und -Zeitplänen, clusterweite Einstellungen für anonyme NFS-UIDs/GIDs sowie mehrere NTP-Zeitquellen und behebt eine Reihe von Problemen.
▾Is my system affected by php2shell?
UniVirStor 4.19.7 und alle früheren Versionen enthalten PHP-Builds ohne diese Fehlerbehebung. Daher empfehlen wir allen Kunden, so bald wie möglich auf 4.19.8 zu aktualisieren. Bis dahin sollten nur vertrauenswürdige Verwaltungsnetzwerke auf die Weboberfläche des UVS Managers zugreifen dürfen, um das Risiko zu verringern.
▾Will services be interrupted during the upgrade?
Die Knoten werden nacheinander aktualisiert, und die Dienste auf jedem Knoten werden dabei kurzzeitig nacheinander neu gestartet. 4.19.8 verwendet einen warmen Neustart mit kexec, um den Neustart jedes Knotens zu verkürzen. Wir empfehlen, das Upgrade in einem Wartungsfenster mit Unterstützung des Ambedded-Supports durchzuführen.
▾Can Linux kernels older than 7.0 now mount CephFS?
Ja. Wählen Sie beim Erstellen des Standardbenutzers unter HOW TO MOUNT AES-128 aus. Der generierte Befehl funktioniert dann mit Linux-Kerneln älter als 7.0. Clients, die AES-256-Schlüssel verwenden, benötigen Linux-Kernel 7.0 oder höher bzw. ceph-fuse 19.2.6 oder höher.
▾How much space do CephFS snapshots use?
Das Erstellen eines Snapshots kopiert keine Daten. Zusätzlicher Speicherplatz entsteht durch alte Daten, die nach dem Snapshot geändert oder gelöscht wurden, aber von ihm weiterhin aufbewahrt werden, multipliziert mit der Replikatanzahl des Datenpools oder dem Overhead der Erasure-Codierung. Je mehr Snapshots Sie aufbewahren und je häufiger sich Daten ändern, desto mehr Speicherplatz belegen sie. Legen Sie daher entsprechende Aufbewahrungsregeln fest.
Upgrade und Support
Damit sind die Aktualisierungen in UniVirStor 4.19.8 abgedeckt. Da diese Version kritische Sicherheitslücken zur Remotecodeausführung behebt, empfehlen wir allen Kunden dringend, so bald wie möglich ein Upgrade zu planen.
Bestehende Kunden können den Ambedded Support kontaktieren, um das Update-Paket und die Upgrade-Anleitung zu erhalten.Um einen Upgrade-Plan zu besprechen oder mehr über eine der Funktionen dieser Version zu erfahren, kontaktieren Sie uns, schreiben Sie eine E-Mail an service@ambedded.com.tw oder besuchen Sie die Produktseite der softwaredefinierten Enterprise-Ceph-Speicherlösung UniVirStor.
Über Ambedded Technology
Gegründet im Jahr 2013, Ambedded Technology ist ein Technologieanbieter, der sich auf Ceph-Software-defined Storage spezialisiert hat. Durch die Kombination von tiefem Wissen über Open-Source-Software, Ceph-Distributed-Storage, Embedded-Linux und Arm-basierter Architektur bietet Ambedded Ceph-Speicherlösungen an, die von reiner Software bis hin zu schlüsselfertigen Geräten reichen, zusammen mit Ceph-Beratung, professionellen Dienstleistungen und nahtlosen Updates – und hilft Unternehmen, Regierungsbehörden und akademischen Institutionen, skalierbare, hochzuverlässige Speicherinfrastrukturen zu einem niedrigeren Gesamtkostenaufwand aufzubauen.
- Verwandte Produkte
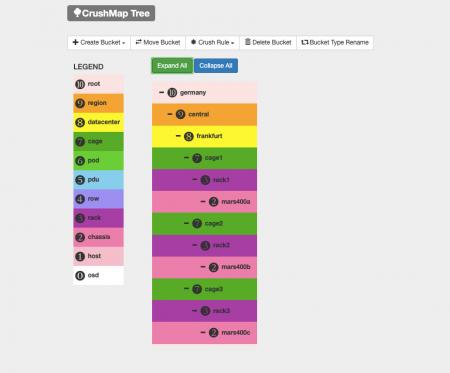
Ceph-Verwaltungs-Webbenutzeroberfläche (UVS-Manager)
Unified Virtual Storage (UVS) ist ein Softwarepaket, das das Linux-Betriebssystem, die Ceph-verteilte Speicher-Software, die Verwaltungs-Konsole und die webbasierte...
Einzelheiten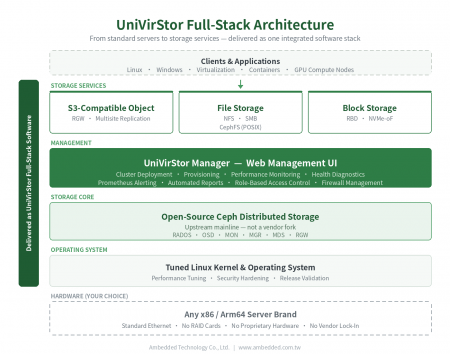
Softwaredefinierter UniVirStor Enterprise Ceph-Speicher
UniVirStor ist die vollständige Enterprise Ceph software-defined storage von Ambedded. Es integriert einen optimierten Linux-Kernel und ein Betriebssystem,...
Einzelheiten
Heiße Produkte
 Download
UniVirStor 4.19.8 veröffentlicht: Kritisches PHP-Sicherheitsupdate (php2shell) und Zeitplanung von CephFS-Snapshots | Ceph-Speicherlösungen; Ceph-Geräte & Software|Ambedded
Gegründet in Taiwan im Jahr 2013, Ambedded Technology Co., LTD. ist ein führender Anbieter von Block-, Datei- und Objektspeicherlösungen auf Basis von Ceph-Software-defined Storage. Wir sind spezialisiert auf die Bereitstellung von hocheffizienten, skalierbaren Speichersystemen für Rechenzentren, Unternehmen und Forschungseinrichtungen. Unser Angebot umfasst Ceph-basierte Speichergeräte, Serverintegration, Speicheroptimierung und kosteneffiziente Ceph-Bereitstellung mit vereinfachtem Management.
Ambedded bietet schlüsselfertige Ceph-Speichergeräte und umfassende Ceph-Softwarelösungen, die auf B2B-Organisationen zugeschnitten sind. Unsere Ceph-Speicherplattform unterstützt einheitlichen Block-, Datei- (NFS, SMB, CephFS) und S3-kompatiblen Objektspeicher, wodurch die Gesamtkosten (TCO) gesenkt und gleichzeitig Zuverlässigkeit und Skalierbarkeit verbessert werden. Mit integriertem Ceph-Tuning, intuitiver Web-Benutzeroberfläche und Automatisierungstools helfen wir unseren Kunden, eine leistungsstarke Speicherung für KI-, HPC- und Cloud-Workloads zu erreichen.
Mit über 20 Jahren Erfahrung in der Unternehmens-IT und mehr als einem Jahrzehnt in der Ceph-Speicherbereitstellung hat Ambedded weltweit über 200 erfolgreiche Projekte realisiert. Wir bieten fachkundige Beratung, Clusterdesign, Bereitstellungsunterstützung und laufende Wartung. Unser Engagement für professionelle Ceph-Unterstützung und nahtlose Integration stellt sicher, dass die Kunden das Beste aus ihrer Ceph-basierten Speicherinfrastruktur herausholen – in großem Maßstab, mit Geschwindigkeit und im Rahmen des Budgets.