UniVirStor 4.19.7 เปิดตัวแล้ว: อัปเดตความปลอดภัย Ceph 19.2.6 และการปรับปรุงความเสถียรของ SMB/AD | บล็อกรวมไฟล์ & amp; S3 Object Storage - Ambedded
UniVirStor 4.19.7 พร้อมให้บริการแก่ผู้ใช้ทั่วไปแล้ว ความปลอดภัยคือจุดเน้นของรุ่นนี้: Ceph ที่อยู่เบื้องหลังได้รับการอัปเกรดเป็นรุ่นความปลอดภัย 19.2.6 ซึ่งแก้ไข CVE สี่รายการ และคีย์ CephX ของบริการคลัสเตอร์ได้รับการหมุนเวียนเป็นประเภทคีย์ aes256k ใหม่ รุ่นนี้ยังเพิ่มเครื่องมือแก้ไขความสามารถของผู้ใช้ CephX แบบเต็มรูปแบบ และปรับปรุงความน่าเชื่อถือของบริการ SMB/Active Directory การตรวจสอบและการแจ้งเตือน รวมถึงระบบโดยรวมค้นพบอุปกรณ์จัดเก็บข้อมูล Ceph ของ Ambedded และซอฟต์แวร์แบบเต็มสแต็ค ปรับแต่งล่วงหน้า, UI เว็บ, การสนับสนุนจากผู้เชี่ยวชาญ - ปรับให้เหมาะสมสำหรับ AI, คลาวด์, และงานขององค์กร.
UniVirStor 4.19.7 เปิดตัวแล้ว: อัปเดตความปลอดภัย Ceph 19.2.6 และการปรับปรุงความเสถียรของ SMB/AD
UniVirStor 4.19.7 พร้อมให้บริการแก่ผู้ใช้ทั่วไปแล้ว ความปลอดภัยคือจุดเน้นของรุ่นนี้: Ceph ที่อยู่เบื้องหลังได้รับการอัปเกรดเป็นรุ่นความปลอดภัย 19.2.6 ซึ่งแก้ไข CVE สี่รายการ และคีย์ CephX ของบริการคลัสเตอร์ได้รับการหมุนเวียนเป็นประเภทคีย์ aes256k ใหม่ รุ่นนี้ยังเพิ่มเครื่องมือแก้ไขความสามารถของผู้ใช้ CephX แบบเต็มรูปแบบ และปรับปรุงความน่าเชื่อถือของบริการ SMB/Active Directory การตรวจสอบและการแจ้งเตือน รวมถึงระบบโดยรวม
การแก้ไขช่องโหว่การข้ามผ่านการตรวจสอบสิทธิ์ CephX CVE-2025-30156 อย่างสมบูรณ์ จำเป็นต้องให้ไคลเอ็นต์รองรับประเภทคีย์ใหม่ด้วย เพื่อหลีกเลี่ยงการรบกวนไคลเอ็นต์ที่มีอยู่ซึ่งยังคงใช้เคอร์เนล Linux รุ่นเก่า 4.19.7 จึงใช้แนวทางการย้ายระบบแบบเป็นขั้นตอน โดยมีรายละเอียดอธิบายไว้ด้านล่าง
Ceph พื้นฐานได้รับการอัปเกรดเป็นรุ่นความปลอดภัย 19.2.6
เมื่อวันที่ 19 สิงหาคม 2026 โครงการ Ceph ได้เปิดตัว Squid 19.2.6 ซึ่งเป็นรุ่นด้านความปลอดภัยที่แก้ไขช่องโหว่ CVE จำนวน 4 รายการ โครงการ Ceph ขอแนะนำอย่างยิ่งให้ผู้ดูแลระบบทั้งหมดอัปเกรดโดยเร็วที่สุด UniVirStor 4.19.7 มาพร้อมกับ Ceph 19.2.6 ดังนั้นทั้งคลัสเตอร์ที่ติดตั้งใหม่และคลัสเตอร์เดิมที่อัปเกรดแล้วจะใช้งานเวอร์ชันนี้
CVE ทั้งสี่รายการที่ได้รับการแก้ไขในรุ่นนี้
| CVE | ส่วนประกอบ | คำอธิบาย | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | การตรวจสอบสิทธิ์ CephX | ข้อบกพร่องในการเข้ารหัส CephX ที่อาจทำให้ผู้โจมตีปลอมแปลงข้อมูลรับรองและเข้าถึงคลัสเตอร์ในระดับผู้ดูแลระบบได้ | 8.9 (สูง) |
| CVE-2026-39944 | RGW (STS) | ช่องโหว่การเข้ารหัสประเภทเดียวกับ CVE-2025-30156 ซึ่งส่งผลต่อโทเค็นเซสชัน RGW STS โดยได้รับผลกระทบเฉพาะคลัสเตอร์ที่เปิดใช้งาน STS เท่านั้น | 8.5 (สูง) |
| CVE-2026-50152 | Ceph Monitor | ผู้ใช้ที่มีสิทธิ์อ่าน Monitor เท่านั้นอาจอ่านข้อมูล config-key ได้ ซึ่งอาจมีข้อมูลสำคัญที่ละเอียดอ่อน เช่น คีย์เข้ารหัสดิสก์ OSD | 8.2 (สูง) |
| CVE-2026-54330 | RGW (S3) | RGW ตรวจสอบลายเซ็น S3 SigV4 ได้ไม่ถูกต้อง ดังนั้นผู้ถือ URL ที่ลงนามล่วงหน้าอาจได้รับสิทธิ์ที่ผู้ลงนามไม่ได้มอบให้ | 8.2 (สูง) |
คะแนน CVSS นำมาจากคำแนะนำด้านความปลอดภัยอย่างเป็นทางการของ Ceph ฐานข้อมูลช่องโหว่อื่น ๆ อาจจัดอันดับ CVE เหล่านี้แตกต่างกันเล็กน้อย
การหมุนเวียนคีย์ CephX: 4.19.7 ครอบคลุมอะไรบ้าง
CVE-2025-30156 ไม่สามารถแก้ไขได้ด้วยการอัปเกรดเพียงอย่างเดียว Ceph ได้เพิ่มประเภทคีย์ใหม่คือ aes256k สำหรับการแก้ไขนี้ (นับเป็นครั้งแรกที่ CephX เพิ่มประเภทคีย์) และต้องหมุนเวียนคีย์ที่มีอยู่ไปเป็นประเภทใหม่เพื่อดำเนินการแก้ไขให้เสร็จสมบูรณ์ ขั้นตอนการอัปเกรดเป็นเวอร์ชัน 4.19.7 จะรวมการหมุนเวียนคีย์ไว้ด้วย โดยมีขอบเขตดังต่อไปนี้:
| คีย์ | การจัดการในเวอร์ชัน 4.19.7 | หมายเหตุ |
|---|---|---|
| คีย์บริการ Ceph (MON, MGR, MDS, OSD) | หมุนเวียนเป็น aes256k | สำหรับ OSD ที่มีการเข้ารหัสดิสก์ (LUKS) คีย์ที่ใช้ปลดล็อกจะได้รับการอัปเดตด้วย |
| คีย์ไคลเอ็นต์ที่บริการเป็นเจ้าของ (bootstrap, crash, NFS และอื่น ๆ) | หมุนเวียนเป็น aes256k | ใช้โดยบริการระบบ ไคลเอ็นต์ของลูกค้าจะไม่ได้รับผลกระทบ |
| client.admin | เก็บไว้ชั่วคราวเป็น aes | ไคลเอ็นต์ที่มีอยู่จำนวนมากเมานต์ด้วยคีย์นี้ โปรดดูคำอธิบายด้านล่าง |
| ประเภทคีย์ที่คลัสเตอร์อนุญาต | อนุญาตทั้ง aes และ aes256k | ไคลเอ็นต์ที่ยังไม่รองรับ aes256k ยังคงเชื่อมต่อได้ |
เหตุใด client.admin จึงคงประเภทคีย์เก่าไว้ชั่วคราว
ไคลเอ็นต์ที่เมานต์ CephFS หรือ RBD ผ่านเคอร์เนล Linux (ไคลเอ็นต์เคอร์เนล) จำเป็นต้องใช้เคอร์เนล Linux เวอร์ชัน 7.0 ขึ้นไปเพื่อรองรับ aes256k และเคอร์เนลที่ดิสทริบิวชันส่วนใหญ่จัดส่งมาให้ใช้ในสภาพแวดล้อมระดับองค์กรยังไม่รองรับฟีเจอร์นี้ ตัวอย่างหนึ่งคือเคอร์เนลเริ่มต้นของ Ubuntu 22.04 การเปลี่ยน client.admin เป็น aes256k ในตอนนี้ หรือการปิดใช้งานประเภท aes รุ่นเก่า จะทำให้ไคลเอ็นต์เหล่านี้ไม่สามารถเมานต์ได้ทันทีและทำให้บริการหยุดชะงัก
ดังนั้น 4.19.7 จึงดำเนินการย้ายในหลายระยะ: การหมุนเวียนคีย์ฝั่งบริการคลัสเตอร์เสร็จสมบูรณ์แล้วในขณะนี้ ขณะที่การหมุนเวียน client.admin และการปิดใช้งานประเภทคีย์รุ่นเก่าจะรอจนกว่าเคอร์เนลของไคลเอ็นต์จะได้รับการอัปเกรด ระหว่างนี้ ไคลเอ็นต์ที่มีอยู่ยังคงทำงานได้ตามปกติเหมือนเดิม โดยไม่จำเป็นต้องอัปเกรดเคอร์เนลทันที
การแก้ไข CVE-2025-30156 อย่างสมบูรณ์ในท้ายที่สุดจำเป็นต้องให้ไคลเอ็นต์ทุกเครื่องรองรับ aes256k เราขอแนะนำให้เริ่มจัดทำบัญชีโฮสต์ที่เมานต์ CephFS หรือ RBD ผ่านเคอร์เนล และวางแผนอัปเกรดเคอร์เนล เมื่อดำเนินการดังกล่าวแล้ว ฝ่ายสนับสนุนของ Ambedded ยินดีร่วมวางกำหนดการย้ายคีย์ไคลเอ็นต์กับคุณ
การอัปเกรดทำงานอย่างไร
ติดตั้งเวอร์ชัน 4.19.7 ด้วยแพ็กเกจอัปเดต โดยจะอัปเกรดโฮสต์และหมุนเวียนคีย์ทีละโฮสต์ พร้อมตรวจสอบสถานะความสมบูรณ์ของคลัสเตอร์หลังจากดำเนินการกับแต่ละโฮสต์เสร็จสิ้น ก่อนดำเนินการต่อไปยังโฮสต์ถัดไป บริการ Ceph จะรีสตาร์ตตามลำดับระหว่างการอัปเกรด ดังนั้นเราขอแนะนำให้กำหนดเวลาการอัปเกรดภายในช่วงเวลาบำรุงรักษา ลูกค้าปัจจุบันสามารถติดต่อฝ่ายสนับสนุนของ Ambedded เพื่อรับแพ็กเกจอัปเดตและคำแนะนำในการอัปเกรด
การจัดการความสามารถของผู้ใช้ CephX อย่างครบถ้วนบน Web UI
ก่อนหน้านี้ ความสามารถของผู้ใช้ CephX ใน UVS Manager สามารถตั้งค่าได้เฉพาะสำหรับ OSD เท่านั้น การตั้งค่าความสามารถของ MON, MGR หรือ MDS พร้อมกัน หรือการใช้โปรไฟล์ในตัวของ Ceph จำเป็นต้องใช้บรรทัดคำสั่ง เวอร์ชัน 4.19.7 มาพร้อมตัวแก้ไขความสามารถที่ออกแบบใหม่
การตั้งค่าแยกสำหรับบริการทั้งสี่ประเภท
เมื่อสร้างหรือแก้ไขผู้ใช้ CephX คุณสามารถตั้งค่าความสามารถแยกกันสำหรับ mon, mgr, osd และ mds และเว้นประเภทที่ไม่ต้องการให้ว่างไว้ได้ นอกจากนี้ยังสามารถสร้างผู้ใช้ใหม่โดยไม่ต้องกำหนดความสามารถใด ๆ และเพิ่มความสามารถในภายหลังได้
โปรไฟล์และพารามิเตอร์ขั้นสูง
นอกจากการอนุญาตชุดค่าผสม r/w/x แล้ว ยังรองรับโปรไฟล์ในตัวของ Ceph รวมถึงพารามิเตอร์ต่าง ๆ เช่น pool, namespace และ path ตัวอย่างที่พบบ่อย:
| กรณีการใช้งาน | ตัวอย่างความสามารถ |
|---|---|
| ไคลเอ็นต์ RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| ไคลเอ็นต์ RBD แบบอ่านอย่างเดียว | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| ไคลเอ็นต์ CephFS (จำกัดเฉพาะไดเรกทอรี) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
คงการตั้งค่าที่มีอยู่ทั้งหมดไว้อย่างครบถ้วนเมื่อแก้ไข
เมื่อคุณแก้ไขผู้ใช้ที่มีอยู่ ระบบจะแสดงความสามารถปัจจุบันทั้งหมดของผู้ใช้ รวมถึงโปรไฟล์และพารามิเตอร์ pool, namespace และ path โดยไม่ตัดทอนหรือละทิ้งข้อมูลใด ๆ นอกเหนือจากการตั้งค่า OSD
การจัดการและการตรวจสอบที่แม่นยำยิ่งขึ้น
หน้า CephFS ที่เร็วขึ้น
หน้าการจัดการ CephFS ใช้แหล่งข้อมูลที่มีประสิทธิภาพมากขึ้นในขณะนี้ วอลุ่ม กลุ่มซับวอลุ่ม และซับวอลุ่มใช้ชุดข้อมูลเดียวกันแทนการเรียกข้อมูลซ้ำหลายครั้ง ทำให้หน้าเว็บโหลดเร็วขึ้นในสภาพแวดล้อมที่มีซับวอลุ่มจำนวนมาก
ความจุดิสก์ในแผงตำแหน่งไดรฟ์
แผงดิสก์ในการตั้งค่าตำแหน่งฮาร์ดไดรฟ์ของเซิร์ฟเวอร์จะแสดงความจุของดิสก์แต่ละตัวควบคู่กับหมายเลขซีเรียลแล้ว ทำให้ตรวจสอบการจัดวางไดรฟ์ได้ง่ายขึ้น หากไม่สามารถอ่านความจุได้ แผงจะแสดง "-" แทนการแสดงค่า 0 ที่อาจทำให้เข้าใจผิด
การตั้งค่า CRUSH และ iSCSI ที่เชื่อถือได้ยิ่งขึ้น
หากเกิดข้อผิดพลาดขณะเปลี่ยนชื่อประเภทบัคเก็ต CRUSH ขณะนี้ UI จะแจ้งความล้มเหลวอย่างถูกต้องแทนการรายงานว่าสำเร็จ และชื่อจะจำกัดให้ใช้ได้เฉพาะตัวอักษร ตัวเลข ขีดล่าง และขีดกลางเท่านั้น นอกจากนี้ ระบบยังตรวจสอบคำนำหน้าฐาน IQN ของ iSCSI และไม่ยอมรับตัวอักษรพิมพ์ใหญ่อีกต่อไป จึงตรวจพบปัญหาได้ก่อนสร้างเป้าหมาย
การแจ้งเตือน Samba ที่แม่นยำยิ่งขึ้น
เมตริกที่ติดตามความพร้อมของบริการ Samba ก่อนหน้านี้อาจค้างอยู่ที่ค่าผิดปกติเมื่อส่วนประกอบของระบบหยุดตอบสนอง และจะไม่อัปเดตหลังจากบริการกลับมาทำงานแล้ว ในเวอร์ชัน 4.19.7 ได้เพิ่มการหมดเวลาให้กับการตรวจสอบเหล่านี้ ทำให้เมตริกกลับสู่ค่าปกติในการตรวจสอบครั้งถัดไปหลังการกู้คืน การแจ้งเตือน SambaExporterDown ก็ได้รับการแก้ไขเช่นกัน โดยคลัสเตอร์ที่ไม่มี Samba จะไม่รับการแจ้งเตือนผิดพลาดอย่างต่อเนื่องอีกต่อไป และการแจ้งเตือนจะทำงานอย่างถูกต้องเมื่อคอนเทนเนอร์ Samba หยุดทำงาน
การจัดการการแจ้งเตือนที่มีประสิทธิภาพมากขึ้น
เมื่อมีการแจ้งเตือนเข้ามา ระบบจะไม่ส่งคำขอไปยัง Prometheus เพิ่มเติมเพื่อค้นหารายละเอียดของกฎอีกต่อไป และเมื่อปิดใช้งานการแจ้งเตือนทางอีเมล ระบบจะข้ามการประมวลผลส่วนที่เหลือ ซึ่งช่วยลดภาระของระบบเมื่อมีการแจ้งเตือนจำนวนมากเกิดขึ้นพร้อมกัน
ความเสถียรของ SMB และ Active Directory ที่ได้รับการปรับปรุง
4.19.7 ประกอบด้วยการแก้ไขหลายรายการเพื่อเพิ่มความเสถียรของบริการ SMB ในสภาพแวดล้อม Active Directory โดยมุ่งเน้นป้องกันไม่ให้ข้อขัดข้องชั่วคราวกลายเป็นการหยุดให้บริการ
การตั้งค่าส่วนกลางจะไม่ถูกเขียนทับโดยอัตโนมัติอีกต่อไป
ก่อนหน้านี้ การตั้งค่าระดับโกลบอลของคลัสเตอร์ Samba สามารถถูกเขียนกลับโดยอัตโนมัติผ่านการซิงโครไนซ์เป็นระยะของแต่ละโหนด ไม่ได้จำกัดเฉพาะการเปลี่ยนแปลงโดยผู้ดูแลระบบเท่านั้น หากเกิดปัญหาการเชื่อมต่อชั่วขณะขณะอ่านการตั้งค่า ระบบอาจถือว่าการตั้งค่าเหล่านั้นเป็น "ยังไม่ได้กำหนดค่า" และรีเซ็ตกลับเป็นค่าเริ่มต้น ส่งผลให้คลัสเตอร์ที่เข้าร่วมโดเมนเปลี่ยนกลับไปเป็นเวิร์กกรุ๊ป ทำให้การตรวจสอบสิทธิ์ AD ใช้งานไม่ได้ และสูญเสียพารามิเตอร์ส่วนกลางที่กำหนดเอง ตั้งแต่เวอร์ชัน 4.19.7 เป็นต้นไป การตั้งค่าส่วนกลางจะถูกเขียนก็ต่อเมื่อผู้ดูแลระบบเปลี่ยนแปลงการตั้งค่าเหล่านั้นโดยชัดแจ้งเท่านั้น เช่น การเข้าร่วมหรือออกจาก AD หรือการเพิ่มพารามิเตอร์แบบกำหนดเอง หากไม่สามารถอ่านการตั้งค่าได้ ระบบจะข้ามรอบการซิงโครไนซ์นั้นและลองใหม่ในรอบถัดไป
การเข้าร่วมโดเมนที่เชื่อถือได้มากขึ้น
เมื่อเปิดใช้งาน AD บนคลัสเตอร์ Samba ที่สร้างขึ้นใหม่ และการตรวจสอบความสัมพันธ์ด้านความน่าเชื่อถือล้มเหลวหลังจากเข้าร่วมโดเมน ระบบจะลองใหม่ทันทีภายในรอบเดียวกันสูงสุดสามครั้ง แทนที่จะรอรอบการซิงโครไนซ์ถัดไปแบบไม่ดำเนินการใด ๆ หากดูเหมือนว่าตัวควบคุมโดเมนไม่สามารถเข้าถึงได้ชั่วคราว โหนดจะไม่เข้าร่วมซ้ำหลายครั้ง ซึ่งช่วยปกป้องความสัมพันธ์ด้านความน่าเชื่อถือของโหนดอื่น ๆ
ลดภาระการทำงานเบื้องหลังบน Ceph
การซิงโครไนซ์การกำหนดค่าของ Samba รายต่อนาทีจะอ่านการกำหนดค่าทั้งหมดหนึ่งครั้งต่อรอบ แทนการสอบถามแต่ละรายการซ้ำ ๆ ซึ่งช่วยลดการสอบถามเบื้องหลังอย่างต่อเนื่องที่ส่งไปยัง Ceph ได้อย่างมาก ค่าที่ละเอียดอ่อนในการกำหนดค่า เช่น รหัสผ่านผู้ดูแลระบบ AD ยังคงได้รับการเข้ารหัส
แก้ไขปัญหา VIP หลายรายการ
แก้ไขปัญหาที่เมื่อกำหนดค่า Samba VIP ตั้งแต่สองรายการขึ้นไป ระบบจะเขียน VIP เดิมซ้ำมากกว่าหนึ่งครั้งระหว่างการเริ่มต้นระบบ
ความมั่นคงและการเสริมความปลอดภัย
ฐานข้อมูลการจัดการที่มีความเสถียรมากขึ้น
ฐานข้อมูลการจัดการ UVS (MariaDB Galera Cluster) สามารถเริ่มทำงานได้อย่างถูกต้องแล้วเมื่อไม่มีสถานะคลัสเตอร์ที่มีอยู่เดิม และเมื่อฐานข้อมูลไม่พร้อมใช้งานชั่วคราว การตรวจสอบรายงานตามกำหนดเวลาจะไม่ขัดขวางการเริ่มต้นคิวงานเบื้องหลังอีกต่อไป นอกจากนี้ การซิงโครไนซ์ฐานข้อมูลระหว่างโหนดยังมีความเสถียรมากขึ้น หากฐานข้อมูล UVS Manager ไม่สอดคล้องกันระหว่างโหนดเนื่องจากปัญหาฮาร์ดแวร์ ระบบจะซ่อมแซมโดยอัตโนมัติ
การแก้ไขการติดตั้งใช้งานและการดำเนินงานประจำวัน
ขณะนี้สามารถสร้างคลัสเตอร์ได้เมื่อชื่อโฮสต์มีโดเมน (FQDN เช่น uvs101.example.com) การแก้ไขอื่น ๆ ครอบคลุมกรณีที่บริการ SNMP ไม่สามารถเริ่มทำงานได้ หน้าอัปเดตไม่สามารถอัปโหลดแพ็กเกจอัปเดต ฟังก์ชัน "วิธีเมานต์" ของซับวอลุ่มไม่สามารถสร้างผู้ใช้เริ่มต้นได้ และงานตรวจสอบประสิทธิภาพรายวัน (PCP) ล้มเหลวซ้ำ ๆ หลังจากเปลี่ยนชื่อโฮสต์
การเสริมความปลอดภัย
การอัปโหลดไฟล์ใน Web UI ตอนนี้จะกรองนามสกุลไฟล์ที่ไม่อนุญาตออกจริง แทนที่จะแค่แจ้งเตือนเท่านั้น PHP ได้รับการอัปเกรดเป็นเวอร์ชัน 8.4.25 และแพ็กเกจที่ไม่ได้ใช้งานได้รับการอัปเกรดหรือลบออกแล้ว
คำถามที่พบบ่อย
▾What are the main updates in UniVirStor 4.19.7?
ความปลอดภัยคือจุดเน้นของรุ่นนี้: Ceph ที่อยู่เบื้องหลังได้รับการอัปเกรดเป็นรุ่นความปลอดภัย 19.2.6 ซึ่งแก้ไข CVE จำนวน 4 รายการ และคีย์ CephX ของบริการคลัสเตอร์ได้รับการหมุนเวียนไปใช้ประเภทคีย์ aes256k ใหม่ รุ่นนี้ยังเพิ่มเครื่องมือแก้ไขความสามารถของผู้ใช้ CephX แบบเต็มรูปแบบ พร้อมปรับปรุงความน่าเชื่อถือของ SMB/Active Directory และความแม่นยำของการตรวจสอบและการแจ้งเตือน
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
ยังไม่สมบูรณ์ทั้งหมด 4.19.7 อัปเกรด Ceph เป็นเวอร์ชันที่แก้ไขแล้ว และหมุนเวียนคีย์บริการ MON, MGR, MDS และ OSD รวมถึงคีย์ไคลเอ็นต์ที่บริการเป็นเจ้าของให้เป็น aes256k เพื่อหลีกเลี่ยงการรบกวนไคลเอ็นต์ที่ยังคงใช้เคอร์เนลรุ่นเก่า client.admin จะเก็บประเภทคีย์ aes รุ่นเก่าไว้ชั่วคราว และคลัสเตอร์ยังคงอนุญาตให้ใช้ aes ได้ การแก้ไขเสร็จสมบูรณ์เมื่อไคลเอ็นต์ทุกตัวรองรับ aes256k คีย์ของไคลเอ็นต์ได้รับการย้ายแล้ว และปิดใช้งาน aes แล้ว
▾Do my clients need to be upgraded right away?
ไม่ ลูกค้าที่มีอยู่สามารถเชื่อมต่อและเมานต์ต่อไปได้เหมือนเดิม หากต้องการย้ายไปใช้ aes256k โฮสต์ที่เมานต์ CephFS หรือ RBD ผ่านเคอร์เนล Linux จำเป็นต้องใช้เคอร์เนล Linux 7.0 ขึ้นไป และโฮสต์ที่ใช้โปรแกรมหรือลูกข่ายไลบรารี Ceph (เช่น ceph-fuse หรือ librados) จำเป็นต้องใช้ Ceph 19.2.6 ขึ้นไป เราขอแนะนำให้สำรวจรายการระบบที่มีอยู่และวางแผนการอัปเกรดเหล่านี้
▾What can I configure in the CephX user capability editor?
คุณสามารถกำหนดความสามารถแยกกันสำหรับ mon, mgr, osd และ mds ได้ โดยใช้ชุดค่าผสม allow r/w/x หรือโปรไฟล์ในตัวของ Ceph (เช่น profile rbd และ profile rbd-read-only) พร้อมพารามิเตอร์ต่าง ๆ เช่น pool, namespace และ path เมื่อคุณแก้ไขผู้ใช้ที่มีอยู่ ระบบจะโหลดการตั้งค่าปัจจุบันทั้งหมดของผู้ใช้นั้น
▾Will upgrading to 4.19.7 interrupt service?
การอัปเกรดจะดำเนินการทีละโฮสต์ และจะตรวจสอบสถานะความสมบูรณ์ของคลัสเตอร์หลังจากแต่ละโฮสต์เสร็จสิ้นก่อนดำเนินการต่อไปยังโฮสต์ถัดไป โดยบริการ Ceph จะรีสตาร์ทตามลำดับ เราแนะนำให้กำหนดเวลาการอัปเกรดภายในช่วงเวลาบำรุงรักษา โดยได้รับความช่วยเหลือจากฝ่ายสนับสนุนของ Ambedded
การอัปเกรดและการสนับสนุน
ทั้งหมดนี้คือการอัปเดตใน UniVirStor 4.19.7 เนื่องจากรุ่นนี้มีการแก้ไขด้านความปลอดภัยที่สำคัญของ Ceph เราขอแนะนำให้ลูกค้าทุกรายวางแผนอัปเกรดในเร็ว ๆ นี้ และในขณะเดียวกัน ให้ตรวจสอบรายการไคลเอ็นต์ที่เมานต์ CephFS หรือ RBD ผ่านเคอร์เนล Linux เพื่อเตรียมพร้อมสำหรับการย้ายคีย์ที่กำลังจะเกิดขึ้น
ลูกค้าที่มีอยู่สามารถติดต่อฝ่ายสนับสนุน Ambedded เพื่อรับแพ็คเกจอัปเดตและคำแนะนำในการอัปเกรด.หากต้องการพูดคุยเกี่ยวกับแผนการอัปเกรดหรือเรียนรู้เพิ่มเติมเกี่ยวกับความสามารถใด ๆ ในรุ่นนี้ โปรดติดต่อเรา ส่งอีเมลไปที่ service@ambedded.com.tw หรือไปที่หน้าผลิตภัณฑ์ซอฟต์แวร์จัดเก็บข้อมูล Ceph ระดับองค์กร UniVirStor
เกี่ยวกับ Ambedded Technology
ก่อตั้งขึ้นในปี 2013, Ambedded Technology เป็นผู้ให้บริการเทคโนโลยีที่เชี่ยวชาญด้านการจัดเก็บข้อมูลที่กำหนดโดยซอฟต์แวร์ Ceph. การรวมความรู้เชิงลึกเกี่ยวกับซอฟต์แวร์โอเพนซอร์ส, การจัดเก็บข้อมูลแบบกระจาย Ceph, ลินุกซ์ฝังตัว, และสถาปัตยกรรมที่ใช้ Arm, Ambedded นำเสนอวิธีแก้ปัญหาการจัดเก็บข้อมูล Ceph ตั้งแต่ซอฟต์แวร์เพียงอย่างเดียวไปจนถึงอุปกรณ์สำเร็จรูป พร้อมกับการให้คำปรึกษา Ceph, บริการมืออาชีพ, และการอัปเดตที่ไร้รอยต่อ — ช่วยให้ธุรกิจ, หน่วยงานรัฐบาล, และสถาบันการศึกษา สร้างโครงสร้างพื้นฐานการจัดเก็บข้อมูลที่สามารถขยายได้และมีความน่าเชื่อถือสูงในต้นทุนรวมที่ต่ำกว่า.
- ผลิตภัณฑ์ที่เกี่ยวข้อง
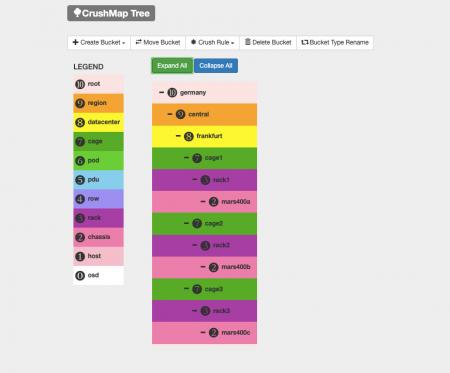
ส่วนติดต่อผู้ใช้เว็บสำหรับการจัดการ Ceph (UVS Manager)
Unified Virtual Storage (UVS) เป็นแพ็คเกจซอฟต์แวร์ที่รวมระบบปฏิบัติการ...
รายละเอียด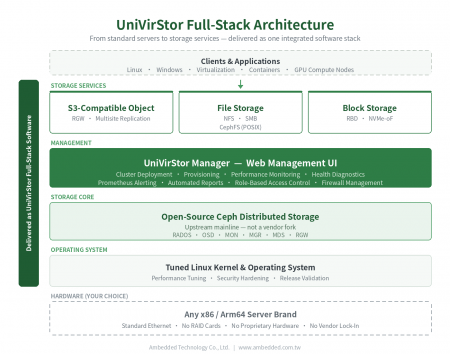
UniVirStor เอนเตอร์ไพรส์ Ceph ซอฟต์แวร์ที่กำหนดโดยซอฟต์แวร์
UniVirStor คือการจัดเก็บข้อมูลแบบซอฟต์แวร์ที่กำหนดโดย Ceph แบบฟูลสแต็กของ...
รายละเอียด
ผลิตภัณฑ์ยอดนิยม
 ดาวน์โหลด
UniVirStor 4.19.7 เปิดตัวแล้ว: อัปเดตความปลอดภัย Ceph 19.2.6 และการปรับปรุงความเสถียรของ SMB/AD | โซลูชันการจัดเก็บ Ceph; อุปกรณ์และซอฟต์แวร์ Ceph|Ambedded
ก่อตั้งขึ้นในไต้หวันในปี 2013 Ambedded Technology Co., LTD. เป็นผู้ให้บริการโซลูชันการจัดเก็บข้อมูลแบบบล็อก ไฟล์ และวัตถุที่ใช้ซอฟต์แวร์ Ceph เรามีความเชี่ยวชาญในการนำเสนอระบบจัดเก็บข้อมูลที่มีประสิทธิภาพสูง ขยายขนาดได้ สำหรับศูนย์ข้อมูล บริษัท และสถาบันวิจัย ผลิตภัณฑ์ของเราประกอบด้วยอุปกรณ์จัดเก็บข้อมูลที่ใช้ Ceph การรวมเซิร์ฟเวอร์ การเพิ่มประสิทธิภาพการจัดเก็บข้อมูล และการติดตั้ง Ceph ที่คุ้มค่าพร้อมการจัดการที่ง่ายขึ้น.
Ambedded ให้บริการอุปกรณ์จัดเก็บข้อมูล Ceph แบบครบวงจรและโซลูชันซอฟต์แวร์ Ceph แบบเต็มรูปแบบที่ปรับแต่งสำหรับองค์กร B2B. แพลตฟอร์มการจัดเก็บ Ceph ของเราสนับสนุนการจัดเก็บแบบบล็อกแบบรวม, ไฟล์ (NFS, SMB, CephFS) และการจัดเก็บวัตถุที่เข้ากันได้กับ S3 ซึ่งช่วยลดต้นทุนรวมในการเป็นเจ้าของ (TCO) ในขณะที่ปรับปรุงความน่าเชื่อถือและความสามารถในการขยายตัว. ด้วยการปรับแต่ง Ceph ที่รวมเข้าด้วยกัน, UI เว็บที่ใช้งานง่าย, และเครื่องมืออัตโนมัติ, เราช่วยลูกค้าให้บรรลุการจัดเก็บข้อมูลที่มีประสิทธิภาพสูงสำหรับ AI, HPC, และงานโหลดบนคลาวด์.
ด้วยประสบการณ์มากกว่า 20 ปีในด้าน IT ขององค์กรและมากกว่าทศวรรษในการติดตั้ง Ceph storage, Ambedded ได้ส่งมอบโครงการที่ประสบความสำเร็จมากกว่า 200 โครงการทั่วโลก เรามีบริการให้คำปรึกษาผู้เชี่ยวชาญ, การออกแบบคลัสเตอร์, การสนับสนุนการติดตั้ง, และการบำรุงรักษาอย่างต่อเนื่อง ความมุ่งมั่นของเราในการสนับสนุน Ceph อย่างมืออาชีพและการรวมระบบที่ไร้รอยต่อทำให้ลูกค้าได้รับประโยชน์สูงสุดจากโครงสร้างพื้นฐานการจัดเก็บข้อมูลที่ใช้ Ceph — ในระดับที่ขยายได้, ด้วยความรวดเร็ว, และภายในงบประมาณ.