UniVirStor 4.19.7 Dirilis: Pembaruan Keamanan Ceph 19.2.6 dan Peningkatan Keandalan SMB/AD | Penyimpanan Blok, File & Objek S3 Terpadu - Ambedded
UniVirStor 4.19.7 kini tersedia secara umum. Keamanan menjadi fokus rilis ini: Ceph yang mendasarinya ditingkatkan ke rilis keamanan 19.2.6, yang memperbaiki empat CVE, dan kunci CephX layanan klaster diputar ke jenis kunci aes256k yang baru. Rilis ini juga menambahkan editor kapabilitas pengguna CephX yang lengkap serta meningkatkan keandalan layanan SMB/Active Directory, pemantauan dan pemberitahuan, serta sistem secara keseluruhan.Temukan perangkat penyimpanan Ceph dari Ambedded dan perangkat lunak tumpukan penuh. Sudah disetel sebelumnya, antarmuka web, dukungan ahli - dioptimalkan untuk AI, cloud, dan beban kerja perusahaan.
UniVirStor 4.19.7 Dirilis: Pembaruan Keamanan Ceph 19.2.6 dan Peningkatan Keandalan SMB/AD
UniVirStor 4.19.7 kini tersedia secara umum. Keamanan menjadi fokus rilis ini: Ceph yang mendasarinya ditingkatkan ke rilis keamanan 19.2.6, yang memperbaiki empat CVE, dan kunci CephX layanan klaster diputar ke jenis kunci aes256k yang baru. Rilis ini juga menambahkan editor kapabilitas pengguna CephX yang lengkap serta meningkatkan keandalan layanan SMB/Active Directory, pemantauan dan pemberitahuan, serta sistem secara keseluruhan.
Memperbaiki sepenuhnya celah bypass autentikasi CephX CVE-2025-30156 juga mengharuskan klien mendukung jenis kunci baru. Untuk menghindari gangguan pada klien yang sudah ada dan masih menjalankan kernel Linux versi lama, 4.19.7 menerapkan pendekatan bertahap untuk migrasi, yang dijelaskan secara terperinci di bawah ini.
Ceph yang Mendasari Ditingkatkan ke Rilis Keamanan 19.2.6
Pada 19 Agustus 2026, proyek Ceph merilis Squid 19.2.6, sebuah rilis keamanan yang memperbaiki empat CVE. Proyek Ceph sangat menyarankan agar semua operator melakukan peningkatan sesegera mungkin. UniVirStor 4.19.7 menyertakan Ceph 19.2.6, sehingga klaster yang baru diterapkan maupun klaster yang sudah ada dan ditingkatkan menjalankan versi ini.
Empat CVE yang Diperbaiki dalam Rilis Ini
| CVE | Komponen | Deskripsi | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Autentikasi CephX | Cacat dalam enkripsi CephX yang dapat memungkinkan penyerang memalsukan kredensial dan memperoleh akses administratif ke klaster | 8.9 (Tinggi) |
| CVE-2026-39944 | RGW (STS) | Kelas kelemahan enkripsi yang sama seperti CVE-2025-30156, yang memengaruhi token sesi RGW STS; hanya klaster dengan STS yang diaktifkan yang terdampak | 8.5 (Tinggi) |
| CVE-2026-50152 | Monitor Ceph | Pengguna yang hanya memiliki akses baca ke Monitor dapat membaca data config-key, yang dapat mencakup informasi sensitif seperti kunci enkripsi disk OSD | 8.2 (Tinggi) |
| CVE-2026-54330 | RGW (S3) | RGW tidak memverifikasi tanda tangan S3 SigV4 dengan benar, sehingga pemegang URL yang telah ditandatangani sebelumnya dapat memperoleh izin yang tidak diberikan oleh penanda tangan | 8.2 (Tinggi) |
Skor CVSS diambil dari advisori keamanan Ceph resmi; basis data kerentanan lainnya mungkin memberikan penilaian yang sedikit berbeda untuk CVE ini.
Rotasi Kunci CephX: Apa yang Dicakup oleh 4.19.7
CVE-2025-30156 tidak dapat diperbaiki hanya dengan melakukan peningkatan versi. Ceph memperkenalkan jenis kunci baru, aes256k, untuk perbaikan ini (pertama kalinya CephX menambahkan jenis kunci), dan kunci yang ada harus dirotasi ke jenis baru tersebut untuk menyelesaikan remediasi. Prosedur peningkatan versi 4.19.7 mencakup rotasi kunci, dengan cakupan sebagai berikut:
| Kunci | Penanganan di 4.19.7 | Catatan |
|---|---|---|
| Kunci layanan Ceph (MON, MGR, MDS, OSD) | Diputar ke aes256k | Untuk OSD dengan enkripsi disk (LUKS), kunci yang digunakan untuk membukanya juga diperbarui |
| Kunci klien milik layanan (bootstrap, crash, NFS, dan lainnya) | Diputar ke aes256k | Digunakan oleh layanan sistem; klien pelanggan tidak terpengaruh |
| client.admin | Dipertahankan sementara sebagai aes | Banyak klien yang sudah ada melakukan mount dengan kunci ini; lihat penjelasan di bawah |
| Jenis kunci yang diizinkan oleh klaster | aes dan aes256k keduanya diizinkan | Klien yang belum mendukung aes256k tetap dapat terhubung |
Mengapa client.admin untuk sementara mempertahankan jenis kunci yang lebih lama
Klien yang memasang CephFS atau RBD melalui kernel Linux (klien kernel) memerlukan kernel Linux 7.0 atau yang lebih baru untuk mendukung aes256k, sementara kernel yang disertakan oleh sebagian besar distribusi yang digunakan di lingkungan perusahaan belum mendukungnya; kernel bawaan Ubuntu 22.04 adalah salah satu contohnya. Mengganti client.admin ke aes256k sekarang, atau menonaktifkan jenis aes yang lebih lama, akan segera mencegah klien-klien ini melakukan pemasangan dan mengganggu layanan.
Oleh karena itu, 4.19.7 melakukan migrasi secara bertahap: rotasi kunci di sisi layanan klaster telah selesai sekarang, sementara rotasi client.admin dan penonaktifan jenis kunci yang lebih lama menunggu hingga kernel klien ditingkatkan. Hingga saat itu, klien yang ada tetap berfungsi seperti sebelumnya, tanpa perlu segera meningkatkan kernel.
Remediasi penuh CVE-2025-30156 pada akhirnya memerlukan dukungan aes256k dari setiap klien. Kami merekomendasikan untuk mulai menginventarisasi host yang memasang CephFS atau RBD melalui kernel dan merencanakan peningkatan versi kernel; setelah itu selesai, dukungan Ambedded dengan senang hati akan menyusun jadwal migrasi kunci klien bersama Anda.
Cara Kerja Upgrade
4.19.7 diinstal dengan paket pembaruan. Host ditingkatkan versinya dan kuncinya dirotasi satu per satu, lalu kesehatan klaster dikonfirmasi setelah setiap host sebelum melanjutkan ke host berikutnya. Layanan Ceph dimulai ulang secara bergiliran selama peningkatan versi, jadi kami menyarankan untuk menjadwalkannya dalam jendela pemeliharaan. Pelanggan yang sudah ada dapat menghubungi dukungan Ambedded untuk menerima paket pembaruan dan panduan peningkatan versi.
Manajemen Kapabilitas Pengguna CephX Lengkap di UI Web
Sebelumnya, kapabilitas pengguna CephX di UVS Manager hanya dapat diatur untuk OSD. Pengaturan kapabilitas MON, MGR, atau MDS secara bersamaan, maupun penggunaan profil bawaan Ceph, memerlukan baris perintah. Versi 4.19.7 memperkenalkan editor kapabilitas yang didesain ulang.
Pengaturan Terpisah untuk Empat Jenis Layanan
Saat membuat atau mengedit pengguna CephX, Anda dapat mengatur kapabilitas secara terpisah untuk mon, mgr, osd, dan mds, serta membiarkan jenis yang tidak diperlukan tetap kosong. Pengguna baru juga dapat dibuat tanpa kapabilitas apa pun dan ditambahkan kapabilitasnya nanti.
Profil dan Parameter Lanjutan
Selain kombinasi allow r/w/x, profil bawaan Ceph juga didukung, bersama parameter seperti pool, namespace, dan path. Contoh umum:
| Kasus penggunaan | Contoh kapabilitas |
|---|---|
| Klien RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Klien RBD hanya-baca | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| Klien CephFS (dibatasi pada sebuah direktori) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
Pengaturan yang Ada Dipertahankan Sepenuhnya Saat Diedit
Saat Anda mengedit pengguna yang sudah ada, editor memuat semua kapabilitasnya saat ini, termasuk profil serta parameter pool, namespace, dan path, tanpa memotong atau menghapus apa pun di luar pengaturan OSD.
Manajemen dan Pemantauan yang Lebih Akurat
Halaman CephFS Lebih Cepat
Halaman manajemen CephFS kini menggunakan sumber data yang lebih efisien. Volume, grup subvolume, dan subvolume menggunakan satu kumpulan data, bukan melakukan kueri berulang kali, sehingga halaman dimuat lebih cepat di lingkungan dengan banyak subvolume.
Kapasitas Disk di Panel Posisi Drive
Panel disk dalam Pengaturan Posisi Hard Drive Server kini menampilkan kapasitas setiap disk di samping nomor serinya, sehingga tata letak drive lebih mudah diverifikasi. Jika kapasitas tidak dapat dibaca, panel menampilkan "-" alih-alih angka 0 yang menyesatkan.
Pengaturan CRUSH dan iSCSI yang Lebih Andal
Jika terjadi kesalahan saat mengganti nama jenis bucket CRUSH, UI kini melaporkan kegagalan dengan benar, bukan melaporkan keberhasilan, dan nama dibatasi hanya pada huruf, angka, garis bawah, serta tanda hubung. Awalan Dasar IQN iSCSI kini divalidasi dan tidak lagi menerima huruf kapital, sehingga masalah dapat terdeteksi sebelum target dibuat.
Peringatan Samba yang Lebih Akurat
Metrik yang melacak kesiapan layanan Samba sebelumnya dapat terjebak pada nilai yang tidak normal ketika komponen sistem berhenti merespons, dan tidak akan diperbarui setelah layanan pulih. 4.19.7 menambahkan batas waktu pada pemeriksaan ini, sehingga metrik kembali normal pada pemeriksaan berikutnya setelah pemulihan. Peringatan SambaExporterDown juga telah diperbaiki: klaster tanpa Samba tidak lagi menerima alarm palsu terus-menerus, dan peringatan kini aktif dengan benar ketika kontainer Samba berhenti.
Penanganan Notifikasi Peringatan yang Lebih Efisien
Saat peringatan tiba, sistem tidak lagi membuat kueri Prometheus tambahan untuk mencari detail aturan, dan saat notifikasi email dinonaktifkan, pemrosesan lainnya dilewati. Hal ini mengurangi beban sistem saat banyak peringatan terpicu secara bersamaan.
Keandalan SMB dan Active Directory yang Ditingkatkan
4.19.7 mencakup serangkaian perbaikan untuk stabilitas layanan SMB di lingkungan Active Directory, yang berfokus pada pencegahan gangguan singkat agar tidak berkembang menjadi penghentian layanan.
Pengaturan Global Tidak Lagi Ditimpa Secara Otomatis
Sebelumnya, pengaturan global klaster Samba dapat ditulis kembali secara otomatis melalui sinkronisasi berkala setiap node, bukan hanya diubah oleh administrator. Jika terjadi masalah koneksi singkat saat pengaturan sedang dibaca, sistem dapat menganggapnya sebagai "belum dikonfigurasi" dan mengatur ulang ke default, sehingga klaster yang bergabung ke domain beralih kembali ke workgroup, menyebabkan autentikasi AD gagal, dan menghilangkan parameter global khusus. Mulai versi 4.19.7, pengaturan global hanya ditulis ketika administrator mengubahnya secara eksplisit, seperti saat bergabung dengan atau keluar dari AD, atau menambahkan parameter khusus. Jika pengaturan tidak dapat dibaca, putaran sinkronisasi tersebut dilewati dan dicoba lagi pada putaran berikutnya.
Penggabungan Domain yang Lebih Andal
Saat AD diaktifkan pada klaster Samba yang baru dibuat dan pemeriksaan hubungan kepercayaan gagal setelah bergabung ke domain, sistem kini langsung mencoba kembali dalam putaran yang sama, hingga tiga kali, alih-alih menunggu secara pasif hingga putaran sinkronisasi berikutnya. Jika pengontrol domain tampaknya tidak dapat dijangkau untuk sementara, node tidak bergabung kembali berulang kali, sehingga melindungi hubungan kepercayaan node lainnya.
Mengurangi Beban Latar Belakang pada Ceph
Sinkronisasi konfigurasi per menit Samba kini membaca konfigurasi lengkap sekali per putaran, bukan lagi meminta setiap item berulang kali, sehingga sangat mengurangi kueri latar belakang konstan yang dikirim ke Ceph. Nilai sensitif dalam konfigurasi, seperti kata sandi administrator AD, tetap terenkripsi.
Perbaikan untuk Beberapa VIP Samba
Memperbaiki masalah ketika dua atau lebih VIP Samba dikonfigurasi, VIP yang sama ditulis lebih dari sekali selama inisialisasi.
Stabilitas dan Penguatan Keamanan
Basis Data Manajemen yang Lebih Andal
Basis data manajemen UVS (MariaDB Galera Cluster) kini dimulai dengan benar saat tidak ada status klaster yang tersedia, dan saat basis data tidak tersedia untuk sementara, pemeriksaan laporan terjadwal tidak lagi mencegah antrean tugas latar belakang dimulai. Sinkronisasi basis data di seluruh node juga telah dibuat lebih andal: jika basis data UVS Manager menjadi tidak konsisten antar-node karena masalah perangkat keras, sistem akan memperbaikinya secara otomatis.
Perbaikan Deployment dan Operasional Sehari-hari
Cluster kini dapat dibuat ketika nama host menyertakan domain (FQDN, misalnya uvs101.example.com). Perbaikan lainnya mencakup layanan SNMP yang gagal dimulai, halaman Pembaruan yang gagal mengunggah paket pembaruan, fungsi "Cara memasang" pada subvolume yang gagal membuat pengguna default, serta tugas pemantauan kinerja harian (PCP) yang terus gagal setelah perubahan nama host.
Penguatan Keamanan
Pengunggahan file di UI Web kini benar-benar menyaring ekstensi file yang tidak diizinkan, bukan hanya memberi petunjuk tentangnya. PHP telah ditingkatkan ke versi 8.4.25, dan paket yang tidak digunakan telah ditingkatkan atau dihapus.
Pertanyaan yang Sering Diajukan
▾What are the main updates in UniVirStor 4.19.7?
Keamanan menjadi fokus rilis ini: Ceph yang mendasarinya ditingkatkan ke rilis keamanan 19.2.6, yang memperbaiki empat CVE, dan kunci CephX layanan klaster diputar ke jenis kunci aes256k yang baru. Rilis ini juga menambahkan editor kapabilitas pengguna CephX lengkap serta meningkatkan keandalan SMB/Active Directory dan akurasi pemantauan serta peringatan.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Belum sepenuhnya. 4.19.7 meningkatkan Ceph ke versi yang telah diperbaiki dan merotasi kunci layanan MON, MGR, MDS, dan OSD, bersama dengan kunci klien yang dimiliki layanan, ke aes256k. Untuk menghindari gangguan pada klien yang masih menjalankan kernel lama, client.admin untuk sementara mempertahankan jenis kunci aes yang lebih lama, dan klaster masih mengizinkan aes. Remediasi selesai setelah setiap klien mendukung aes256k, kunci klien telah dimigrasikan, dan aes telah dinonaktifkan.
▾Do my clients need to be upgraded right away?
Tidak. Klien yang sudah ada dapat terus terhubung dan melakukan mount seperti sebelumnya. Untuk bermigrasi ke aes256k, host yang melakukan mount CephFS atau RBD melalui kernel Linux memerlukan kernel Linux 7.0 atau yang lebih baru, sedangkan host yang menggunakan program atau pustaka klien Ceph (seperti ceph-fuse atau librados) memerlukan Ceph 19.2.6 atau yang lebih baru. Kami menyarankan untuk melakukan inventarisasi dan merencanakan peningkatan ini.
▾What can I configure in the CephX user capability editor?
Anda dapat mengatur kapabilitas secara terpisah untuk mon, mgr, osd, dan mds, menggunakan kombinasi allow r/w/x atau profil bawaan Ceph (seperti profile rbd dan profile rbd-read-only), dengan parameter seperti pool, namespace, dan path. Saat mengedit pengguna yang sudah ada, semua pengaturan saat ini akan dimuat.
▾Will upgrading to 4.19.7 interrupt service?
Peningkatan dilakukan satu host pada satu waktu, dan kesehatan klaster dikonfirmasi setelah setiap host sebelum beralih ke host berikutnya; layanan Ceph dimulai ulang secara bergantian. Kami merekomendasikan penjadwalan peningkatan dalam jendela pemeliharaan dengan bantuan dukungan Ambedded.
Pembaruan dan Dukungan
Itu mencakup pembaruan di UniVirStor 4.19.7. Karena rilis ini berisi perbaikan keamanan Ceph yang penting, kami menyarankan semua pelanggan untuk segera merencanakan peningkatan versi dan, pada saat yang sama, mendata klien yang memasang CephFS atau RBD melalui kernel Linux sebagai persiapan untuk migrasi kunci yang akan datang.
Pelanggan yang ada dapat menghubungi dukungan Ambedded untuk menerima paket pembaruan dan panduan peningkatan.Untuk membahas rencana peningkatan atau mempelajari lebih lanjut tentang kemampuan apa pun dalam rilis ini, silakan hubungi kami, kirim email ke service@ambedded.com.tw, atau kunjungi halaman produk penyimpanan terdefinisi perangkat lunak Ceph perusahaan UniVirStor.
Tentang Ambedded Technology
Didirikan pada tahun 2013, Ambedded Technology adalah penyedia teknologi yang mengkhususkan diri dalam penyimpanan terdefinisi perangkat lunak Ceph. Menggabungkan pengetahuan mendalam tentang perangkat lunak sumber terbuka, penyimpanan terdistribusi Ceph, Linux tertanam, dan arsitektur berbasis Arm, Ambedded menyediakan solusi penyimpanan Ceph yang berkisar dari perangkat lunak saja hingga perangkat siap pakai, bersama dengan konsultasi Ceph, layanan profesional, dan pembaruan yang mulus — membantu perusahaan, lembaga pemerintah, dan institusi akademik membangun infrastruktur penyimpanan yang dapat diskalakan dan sangat andal dengan biaya total kepemilikan yang lebih rendah.
- Produk Terkait
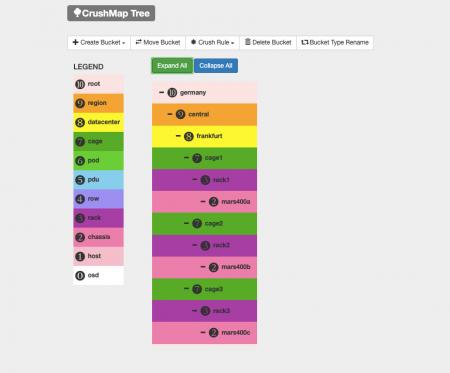
Antarmuka Pengguna Web Manajemen Ceph (Manajer UVS)
Unified Virtual Storage (UVS) adalah paket perangkat lunak yang mengintegrasikan sistem operasi Linux, perangkat lunak penyimpanan terdistribusi Ceph,...
rincian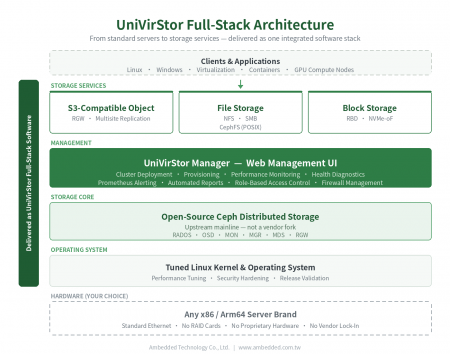
UniVirStor Enterprise Ceph Penyimpanan Terdefinisi Perangkat Lunak
UniVirStor adalah penyimpanan terdefinisi perangkat lunak Ceph full-stack dari Ambedded. Ini mengintegrasikan kernel Linux dan sistem operasi yang disesuaikan,...
rincian
Produk Populer
 Unduh
UniVirStor 4.19.7 Dirilis: Pembaruan Keamanan Ceph 19.2.6 dan Peningkatan Keandalan SMB/AD | Solusi Penyimpanan Ceph; Perangkat & Perangkat Lunak Ceph|Ambedded
Didirikan di Taiwan pada tahun 2013, Ambedded Technology Co., LTD. adalah penyedia terkemuka solusi penyimpanan blok, file, dan objek yang berbasis pada penyimpanan terdefinisi perangkat lunak Ceph. Kami mengkhususkan diri dalam menyediakan sistem penyimpanan yang efisien tinggi dan dapat diskalakan untuk pusat data, perusahaan, dan institusi penelitian. Penawaran kami mencakup perangkat penyimpanan berbasis Ceph, integrasi server, optimasi penyimpanan, dan penerapan Ceph yang hemat biaya dengan manajemen yang disederhanakan.
Ambedded menyediakan perangkat penyimpanan Ceph siap pakai dan solusi perangkat lunak Ceph tumpukan penuh yang disesuaikan untuk organisasi B2B. Platform penyimpanan Ceph kami mendukung penyimpanan objek yang kompatibel dengan S3, blok terpadu, dan file (NFS, SMB, CephFS), mengurangi total biaya kepemilikan (TCO) sambil meningkatkan keandalan dan skalabilitas. Dengan penyetelan Ceph yang terintegrasi, antarmuka web yang intuitif, dan alat otomatisasi, kami membantu pelanggan mencapai penyimpanan berkinerja tinggi untuk AI, HPC, dan beban kerja cloud.
Dengan pengalaman lebih dari 20 tahun di IT perusahaan dan lebih dari satu dekade dalam penerapan penyimpanan Ceph, Ambedded telah menyelesaikan lebih dari 200 proyek sukses secara global. Kami menawarkan konsultasi ahli, desain kluster, dukungan penerapan, dan pemeliharaan berkelanjutan. Komitmen kami terhadap dukungan Ceph profesional dan integrasi yang mulus memastikan bahwa pelanggan mendapatkan hasil maksimal dari infrastruktur penyimpanan berbasis Ceph mereka — secara skala, dengan cepat, dan dalam anggaran.