UniVirStor 4.19.7 đã phát hành: Cập nhật bảo mật Ceph 19.2.6 và cải thiện độ tin cậy SMB/AD | Lưu trữ Khối, Tệp & Đối tượng S3 - Ambedded
UniVirStor 4.19.7 hiện đã được cung cấp rộng rãi. Bảo mật là trọng tâm của bản phát hành này: Ceph nền tảng được nâng cấp lên bản phát hành bảo mật 19.2.6, bản này khắc phục bốn CVE, đồng thời các khóa CephX của các dịch vụ cụm được xoay vòng sang loại khóa aes256k mới. Bản phát hành này cũng bổ sung trình chỉnh sửa đầy đủ các quyền của người dùng CephX và cải thiện độ tin cậy của các dịch vụ SMB/Active Directory, hoạt động giám sát và cảnh báo, cũng như toàn bộ hệ thống.Khám phá các thiết bị lưu trữ Ceph của Ambedded và phần mềm toàn diện. Được điều chỉnh trước, giao diện web, hỗ trợ chuyên gia - tối ưu cho AI, đám mây và khối lượng công việc doanh nghiệp.
UniVirStor 4.19.7 đã phát hành: Cập nhật bảo mật Ceph 19.2.6 và cải thiện độ tin cậy SMB/AD
UniVirStor 4.19.7 hiện đã được cung cấp rộng rãi. Bảo mật là trọng tâm của bản phát hành này: Ceph nền tảng được nâng cấp lên bản phát hành bảo mật 19.2.6, bản này khắc phục bốn CVE, đồng thời các khóa CephX của các dịch vụ cụm được xoay vòng sang loại khóa aes256k mới. Bản phát hành này cũng bổ sung trình chỉnh sửa đầy đủ các quyền của người dùng CephX và cải thiện độ tin cậy của các dịch vụ SMB/Active Directory, hoạt động giám sát và cảnh báo, cũng như toàn bộ hệ thống.
Để khắc phục hoàn toàn lỗ hổng bỏ qua xác thực CephX CVE-2025-30156, các máy khách cũng cần hỗ trợ loại khóa mới. Để tránh làm gián đoạn các máy khách hiện vẫn chạy trên các kernel Linux cũ hơn, phiên bản 4.19.7 áp dụng phương pháp chuyển đổi theo từng giai đoạn, được mô tả chi tiết dưới đây.
Ceph nền tảng được nâng cấp lên bản phát hành bảo mật 19.2.6
Vào ngày 19 tháng 8 năm 2026, dự án Ceph đã phát hành Squid 19.2.6, một bản phát hành bảo mật khắc phục bốn CVE. Dự án Ceph đặc biệt khuyến nghị tất cả nhà vận hành nâng cấp sớm nhất có thể. UniVirStor 4.19.7 đi kèm Ceph 19.2.6, vì vậy cả các cụm mới triển khai và các cụm hiện có được nâng cấp đều chạy phiên bản này.
Bốn CVE được khắc phục trong bản phát hành này
| CVE | Thành phần | Mô tả | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Xác thực CephX | Một lỗ hổng trong mã hóa CephX có thể cho phép kẻ tấn công giả mạo thông tin xác thực và giành quyền truy cập quản trị vào cụm | 8.9 (Cao) |
| CVE-2026-39944 | RGW (STS) | Cùng loại lỗ hổng mã hóa như CVE-2025-30156, ảnh hưởng đến mã thông báo phiên RGW STS; chỉ các cụm đã bật STS mới bị ảnh hưởng | 8.5 (Cao) |
| CVE-2026-50152 | Ceph Monitor | Người dùng chỉ có quyền đọc đối với Monitor có thể đọc dữ liệu config-key, trong đó có thể bao gồm thông tin nhạy cảm như khóa mã hóa ổ đĩa OSD | 8.2 (Cao) |
| CVE-2026-54330 | RGW (S3) | RGW không xác minh đúng chữ ký S3 SigV4, vì vậy người sở hữu URL được ký trước có thể có được các quyền mà người ký không cấp | 8.2 (Cao) |
Điểm CVSS được lấy từ thông báo bảo mật chính thức của Ceph; các cơ sở dữ liệu lỗ hổng khác có thể đánh giá những CVE này hơi khác.
Xoay vòng khóa CephX: 4.19.7 bao gồm những gì
CVE-2025-30156 không thể được khắc phục chỉ bằng cách nâng cấp. Ceph giới thiệu một loại khóa mới, aes256k, cho bản sửa lỗi này (đây là lần đầu tiên CephX bổ sung một loại khóa), và các khóa hiện có phải được xoay vòng sang loại mới để hoàn tất việc khắc phục. Quy trình nâng cấp lên phiên bản 4.19.7 bao gồm việc xoay vòng khóa, với phạm vi như sau:
| Khóa | Cách xử lý trong phiên bản 4.19.7 | Ghi chú |
|---|---|---|
| Khóa dịch vụ Ceph (MON, MGR, MDS, OSD) | Được xoay vòng sang aes256k | Đối với OSD có mã hóa ổ đĩa (LUKS), các khóa dùng để mở khóa cũng được cập nhật |
| Khóa máy khách do dịch vụ sở hữu (bootstrap, crash, NFS và các khóa khác) | Được xoay vòng sang aes256k | Được các dịch vụ hệ thống sử dụng; không ảnh hưởng đến máy khách của khách hàng |
| client.admin | Tạm thời được giữ ở dạng aes | Nhiều ứng dụng khách hiện có gắn kết bằng khóa này; xem phần giải thích bên dưới |
| Các loại khóa được cụm cho phép | Cả aes và aes256k đều được cho phép | Các ứng dụng khách chưa hỗ trợ aes256k vẫn có thể tiếp tục kết nối |
Tại sao client.admin tạm thời vẫn giữ loại khóa cũ hơn
Các máy khách gắn CephFS hoặc RBD thông qua nhân Linux (máy khách nhân) cần nhân Linux 7.0 trở lên để hỗ trợ aes256k, nhưng các nhân được hầu hết các bản phân phối sử dụng trong môi trường doanh nghiệp cung cấp hiện vẫn chưa hỗ trợ tính năng này; nhân mặc định của Ubuntu 22.04 là một ví dụ. Việc chuyển client.admin sang aes256k ngay bây giờ hoặc vô hiệu hóa loại aes cũ hơn sẽ khiến các máy khách này không thể gắn kết ngay lập tức và làm gián đoạn dịch vụ.
Do đó, phiên bản 4.19.7 thực hiện quá trình chuyển đổi theo từng giai đoạn: việc xoay vòng khóa ở phía dịch vụ cụm đã hoàn tất, trong khi việc xoay vòng client.admin và vô hiệu hóa loại khóa cũ hơn sẽ chờ đến khi các kernel máy khách được nâng cấp. Cho đến lúc đó, các máy khách hiện tại vẫn tiếp tục hoạt động như trước mà không cần nâng cấp kernel ngay lập tức.
Việc khắc phục hoàn toàn CVE-2025-30156 cuối cùng yêu cầu mọi máy khách phải hỗ trợ aes256k. Chúng tôi khuyến nghị bắt đầu kiểm kê các máy chủ gắn CephFS hoặc RBD thông qua kernel và lập kế hoạch nâng cấp kernel; sau khi hoàn tất, bộ phận hỗ trợ của Ambedded sẵn sàng phối hợp với bạn để xây dựng lịch trình di chuyển khóa máy khách.
Cách thức hoạt động của việc nâng cấp
4.19.7 được cài đặt bằng gói cập nhật. Các máy chủ được nâng cấp và khóa của chúng được xoay vòng lần lượt từng máy một; tình trạng sức khỏe của cụm được xác nhận sau mỗi máy chủ trước khi chuyển sang máy tiếp theo. Các dịch vụ Ceph lần lượt khởi động lại trong quá trình nâng cấp, vì vậy chúng tôi khuyến nghị lên lịch thực hiện trong thời gian bảo trì. Khách hàng hiện tại có thể liên hệ với bộ phận hỗ trợ của Ambedded để nhận gói cập nhật và hướng dẫn nâng cấp.
Quản lý đầy đủ quyền người dùng CephX trên giao diện web
Trước đây, quyền của người dùng CephX trong UVS Manager chỉ có thể được thiết lập cho OSD. Việc thiết lập đồng thời quyền cho MON, MGR hoặc MDS, hay sử dụng các hồ sơ tích hợp sẵn của Ceph, đều yêu cầu dòng lệnh. Phiên bản 4.19.7 giới thiệu trình chỉnh sửa quyền được thiết kế lại.
Cài đặt riêng cho bốn loại dịch vụ
Khi tạo hoặc chỉnh sửa người dùng CephX, bạn có thể thiết lập riêng quyền cho mon, mgr, osd và mds, đồng thời để trống bất kỳ loại nào không cần dùng. Bạn cũng có thể tạo người dùng mới mà không cần quyền nào và thêm quyền sau.
Hồ sơ và tham số nâng cao
Ngoài việc cho phép kết hợp r/w/x, các hồ sơ tích hợp sẵn của Ceph cũng được hỗ trợ, cùng với các tham số như pool, namespace và path. Một số ví dụ phổ biến:
| Trường hợp sử dụng | Quyền mẫu |
|---|---|
| Ứng dụng khách RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Máy khách RBD chỉ đọc | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| Máy khách CephFS (giới hạn trong một thư mục) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
Bảo toàn hoàn toàn các cài đặt hiện có khi chỉnh sửa
Khi chỉnh sửa một người dùng hiện có, trình chỉnh sửa sẽ tải tất cả quyền hiện tại của người dùng đó, bao gồm các hồ sơ cùng các tham số pool, namespace và path, mà không cắt ngắn hoặc loại bỏ bất kỳ nội dung nào bên ngoài cài đặt OSD.
Quản lý và giám sát chính xác hơn
Các trang CephFS nhanh hơn
Trang quản lý CephFS hiện sử dụng nguồn dữ liệu hiệu quả hơn. Các volume, nhóm subvolume và subvolume dùng chung một tập dữ liệu thay vì truy vấn lặp lại, nhờ đó trang tải nhanh hơn trong các môi trường có nhiều subvolume.
Dung lượng ổ đĩa trong bảng điều khiển vị trí ổ đĩa
Bảng đĩa trong phần Cài đặt vị trí ổ cứng máy chủ hiện hiển thị dung lượng của từng đĩa cùng với số sê-ri, giúp dễ dàng xác minh bố cục ổ đĩa hơn. Khi không thể đọc dung lượng, bảng sẽ hiển thị "-" thay vì số 0 gây hiểu nhầm.
Cài đặt CRUSH và iSCSI đáng tin cậy hơn
Nếu xảy ra lỗi khi đổi tên loại bucket CRUSH, giao diện người dùng hiện báo cáo chính xác lỗi thay vì báo thành công; tên chỉ được phép chứa chữ cái, chữ số, dấu gạch dưới và dấu gạch ngang. Tiền tố cơ sở IQN iSCSI hiện được xác thực và không còn chấp nhận chữ cái viết hoa, giúp phát hiện vấn đề trước khi tạo mục tiêu.
Cảnh báo Samba chính xác hơn
Chỉ số theo dõi trạng thái sẵn sàng của dịch vụ Samba trước đây có thể bị kẹt ở một giá trị bất thường khi một thành phần hệ thống ngừng phản hồi và không cập nhật sau khi dịch vụ khôi phục. Phiên bản 4.19.7 bổ sung thời gian chờ cho các lần kiểm tra này, vì vậy chỉ số sẽ trở về bình thường ở lần kiểm tra tiếp theo sau khi khôi phục. Cảnh báo SambaExporterDown cũng đã được khắc phục: các cụm không có Samba sẽ không còn liên tục nhận cảnh báo giả, và cảnh báo hiện kích hoạt chính xác khi vùng chứa Samba dừng hoạt động.
Xử lý thông báo cảnh báo hiệu quả hơn
Khi một cảnh báo đến, hệ thống không còn thực hiện truy vấn Prometheus bổ sung để tra cứu thông tin chi tiết của quy tắc. Khi thông báo qua email bị tắt, các bước xử lý còn lại sẽ được bỏ qua. Điều này giúp giảm tải hệ thống khi nhiều cảnh báo được kích hoạt cùng lúc.
Cải thiện độ tin cậy của SMB và Active Directory
Phiên bản 4.19.7 bao gồm một loạt bản sửa lỗi nhằm cải thiện tính ổn định của dịch vụ SMB trong các môi trường Active Directory, tập trung vào việc ngăn các sự cố ngắn hạn phát triển thành tình trạng gián đoạn dịch vụ.
Cài đặt chung không còn bị tự động ghi đè
Trước đây, các cài đặt toàn cục của một cụm Samba có thể được mỗi nút tự động ghi lại thông qua quá trình đồng bộ hóa định kỳ, thay vì chỉ được quản trị viên thay đổi. Nếu xảy ra sự cố kết nối ngắn trong khi đọc các cài đặt, hệ thống có thể coi chúng là "chưa được cấu hình" và đặt lại về mặc định, khiến cụm máy chủ đã tham gia miền chuyển về nhóm làm việc, làm hỏng xác thực AD và làm mất các tham số toàn cục tùy chỉnh. Kể từ phiên bản 4.19.7, các cài đặt toàn cục chỉ được ghi khi quản trị viên thay đổi chúng một cách rõ ràng, chẳng hạn như tham gia hoặc rời khỏi AD hay thêm tham số tùy chỉnh. Nếu không thể đọc các cài đặt, lượt đồng bộ hóa đó sẽ được bỏ qua và thử lại ở lượt tiếp theo.
Tham gia miền đáng tin cậy hơn
Khi AD được bật trên một cụm Samba mới tạo và quá trình kiểm tra mối quan hệ tin cậy không thành công sau khi tham gia miền, hệ thống giờ đây sẽ thử lại ngay trong cùng một vòng, tối đa ba lần, thay vì thụ động chờ đến vòng đồng bộ hóa tiếp theo. Nếu bộ điều khiển miền tạm thời không thể truy cập, nút sẽ không liên tục tham gia lại, qua đó bảo vệ các mối quan hệ tin cậy của những nút khác.
Giảm tải nền trên Ceph
Tính năng đồng bộ hóa cấu hình theo từng phút của Samba giờ đây đọc toàn bộ cấu hình một lần trong mỗi chu kỳ thay vì liên tục truy vấn từng mục, giúp giảm đáng kể các truy vấn nền liên tục gửi đến Ceph. Các giá trị nhạy cảm trong cấu hình, chẳng hạn như mật khẩu quản trị viên AD, vẫn được mã hóa.
Bản sửa lỗi cho nhiều VIP
Đã khắc phục sự cố trong đó, khi cấu hình từ hai Samba VIP trở lên, cùng một VIP bị ghi nhiều lần trong quá trình khởi tạo.
Củng cố tính ổn định và bảo mật
Cơ sở dữ liệu quản lý mạnh mẽ hơn
Cơ sở dữ liệu quản lý UVS (MariaDB Galera Cluster) hiện khởi động chính xác khi chưa có trạng thái cụm hiện tại, và khi cơ sở dữ liệu tạm thời không khả dụng, việc kiểm tra báo cáo theo lịch không còn ngăn hàng đợi tác vụ nền khởi động. Việc đồng bộ hóa cơ sở dữ liệu giữa các nút cũng đã được cải thiện về độ ổn định: nếu cơ sở dữ liệu UVS Manager trở nên không nhất quán giữa các nút do sự cố phần cứng, hệ thống sẽ tự động khắc phục.
Các bản sửa lỗi triển khai và vận hành hằng ngày
Giờ đây có thể tạo các cụm khi tên máy chủ bao gồm miền (FQDN, ví dụ: uvs101.example.com). Các bản sửa lỗi khác khắc phục sự cố dịch vụ SNMP không khởi động, trang Cập nhật không tải lên được các gói cập nhật, chức năng "Cách gắn kết" của một subvolume không tạo được người dùng mặc định và tác vụ giám sát hiệu suất hằng ngày (PCP) liên tục gặp lỗi sau khi thay đổi tên máy chủ.
Tăng cường bảo mật
Tính năng tải tệp lên trong giao diện web giờ đây thực sự lọc các phần mở rộng tệp không được phép thay vì chỉ đưa ra gợi ý. PHP được nâng cấp lên phiên bản 8.4.25, đồng thời các gói không sử dụng đã được nâng cấp hoặc gỡ bỏ.
Câu hỏi thường gặp
▾What are the main updates in UniVirStor 4.19.7?
Bảo mật là trọng tâm của bản phát hành này: Ceph nền tảng được nâng cấp lên bản phát hành bảo mật 19.2.6, khắc phục bốn CVE, đồng thời các khóa CephX của những dịch vụ trong cụm được xoay vòng sang loại khóa aes256k mới. Bản phát hành cũng bổ sung trình chỉnh sửa đầy đủ các quyền của người dùng CephX, đồng thời cải thiện độ tin cậy của SMB/Active Directory cũng như độ chính xác của hoạt động giám sát và cảnh báo.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Vẫn chưa hoàn toàn. 4.19.7 nâng cấp Ceph lên phiên bản đã được khắc phục và xoay vòng các khóa dịch vụ MON, MGR, MDS và OSD, cùng với các khóa máy khách do dịch vụ sở hữu, sang aes256k. Để tránh làm gián đoạn các máy khách vẫn đang chạy kernel cũ, client.admin tạm thời giữ lại loại khóa aes cũ hơn và cụm vẫn cho phép aes. Việc khắc phục hoàn tất khi mọi ứng dụng khách đều hỗ trợ aes256k, các khóa ứng dụng khách đã được di chuyển và aes đã bị vô hiệu hóa.
▾Do my clients need to be upgraded right away?
Không. Các máy khách hiện tại có thể tiếp tục kết nối và gắn kết như trước. Để chuyển sang aes256k, các máy chủ gắn kết CephFS hoặc RBD thông qua nhân Linux cần sử dụng nhân Linux 7.0 trở lên, còn các máy chủ sử dụng chương trình hoặc thư viện máy khách Ceph (chẳng hạn như ceph-fuse hoặc librados) cần Ceph 19.2.6 trở lên. Chúng tôi khuyến nghị kiểm kê hệ thống và lập kế hoạch nâng cấp.
▾What can I configure in the CephX user capability editor?
Bạn có thể thiết lập các quyền riêng biệt cho mon, mgr, osd và mds bằng cách sử dụng các tổ hợp allow r/w/x hoặc các hồ sơ tích hợp sẵn của Ceph (chẳng hạn như profile rbd và profile rbd-read-only), cùng với các tham số như pool, namespace và path. Khi chỉnh sửa một người dùng hiện có, tất cả cài đặt hiện tại của người dùng đó sẽ được tải.
▾Will upgrading to 4.19.7 interrupt service?
Quá trình nâng cấp được thực hiện lần lượt trên từng máy chủ, đồng thời tình trạng cụm được xác nhận sau mỗi máy chủ trước khi chuyển sang máy chủ tiếp theo; các dịch vụ Ceph được khởi động lại lần lượt. Chúng tôi khuyến nghị lên lịch nâng cấp trong thời gian bảo trì với sự hỗ trợ của Ambedded.
Nâng cấp và Hỗ trợ
Trên đây là toàn bộ các cập nhật trong UniVirStor 4.19.7. Vì bản phát hành này bao gồm các bản sửa lỗi bảo mật quan trọng cho Ceph, chúng tôi khuyến nghị tất cả khách hàng sớm lên kế hoạch nâng cấp, đồng thời kiểm kê các máy khách đang gắn CephFS hoặc RBD thông qua nhân Linux để chuẩn bị cho quá trình di chuyển khóa sắp tới.
Khách hàng hiện tại có thể liên hệ với bộ phận hỗ trợ Ambedded để nhận gói cập nhật và hướng dẫn nâng cấp.Để thảo luận về kế hoạch nâng cấp hoặc tìm hiểu thêm về bất kỳ tính năng nào trong bản phát hành này, vui lòng liên hệ với chúng tôi, gửi email đến service@ambedded.com.tw hoặc truy cập trang sản phẩm lưu trữ do phần mềm Ceph dành cho doanh nghiệp UniVirStor.
Về Ambedded Technology
Được thành lập vào năm 2013, Ambedded Technology là một nhà cung cấp công nghệ chuyên về lưu trữ định nghĩa bằng phần mềm Ceph. Kết hợp kiến thức sâu rộng về phần mềm mã nguồn mở, lưu trữ phân tán Ceph, Linux nhúng và kiến trúc dựa trên Arm, Ambedded cung cấp các giải pháp lưu trữ Ceph từ phần mềm đơn thuần đến thiết bị hoàn chỉnh, cùng với tư vấn Ceph, dịch vụ chuyên nghiệp và cập nhật liền mạch — giúp các doanh nghiệp, cơ quan chính phủ và các tổ chức học thuật xây dựng hạ tầng lưu trữ có thể mở rộng, độ tin cậy cao với tổng chi phí sở hữu thấp hơn.
- Sản phẩm liên quan
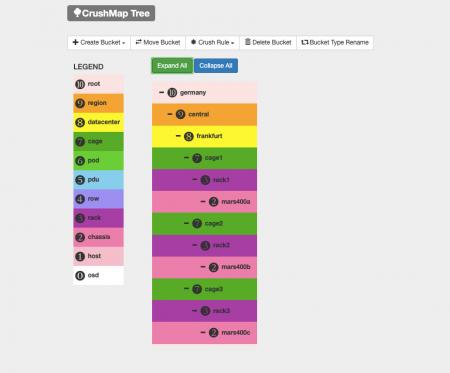
Giao diện Người dùng Web Quản lý Ceph (Trình quản lý UVS)
Lưu trữ Ảo Hợp Nhất (UVS) là một gói phần mềm tích hợp hệ điều hành Linux, phần mềm lưu trữ phân tán Ceph, bảng điều...
Thông tin chi tiết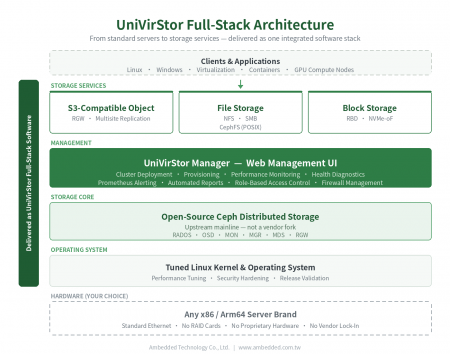
Lưu trữ định nghĩa bằng phần mềm UniVirStor Enterprise Ceph
UniVirStor là phần mềm lưu trữ định nghĩa bằng phần mềm Ceph toàn diện của Ambedded. Nó tích hợp một kernel Linux và hệ...
Thông tin chi tiết
Sản phẩm nổi bật
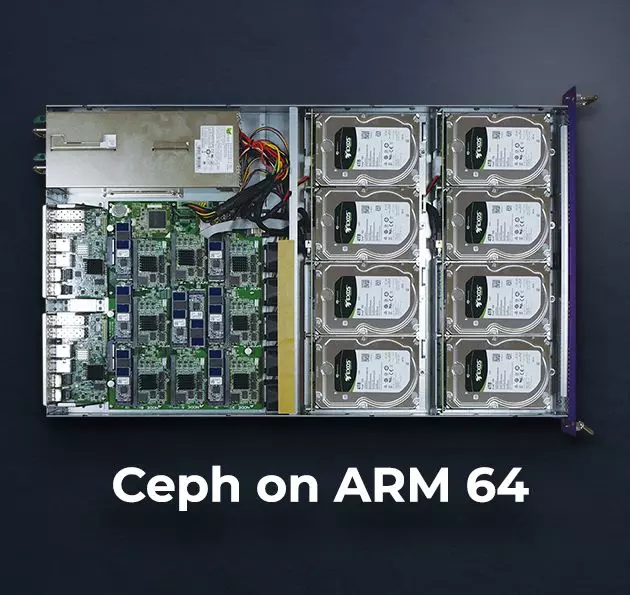
Thiết bị lưu trữ Ceph
Tài liệu dữ liệu phần cứng & phần mềm thiết bị lưu trữ Ceph Mars 400.
 Tải xuống
UniVirStor 4.19.7 đã phát hành: Cập nhật bảo mật Ceph 19.2.6 và cải thiện độ tin cậy SMB/AD | Giải pháp Lưu trữ Ceph; Thiết bị & Phần mềm Ceph|Hỗ trợ chuyên nghiệp
Được thành lập tại Đài Loan vào năm 2013, Ambedded Technology Co., LTD. là nhà cung cấp hàng đầu về các giải pháp lưu trữ khối, tệp và đối tượng dựa trên lưu trữ định nghĩa phần mềm Ceph. Chúng tôi chuyên cung cấp các hệ thống lưu trữ hiệu quả cao, có thể mở rộng cho các trung tâm dữ liệu, doanh nghiệp và các tổ chức nghiên cứu. Các sản phẩm của chúng tôi bao gồm các thiết bị lưu trữ dựa trên Ceph, tích hợp máy chủ, tối ưu hóa lưu trữ và triển khai Ceph tiết kiệm chi phí với quản lý đơn giản.
Ambedded cung cấp các thiết bị lưu trữ Ceph trọn gói và các giải pháp phần mềm Ceph toàn diện được thiết kế riêng cho các tổ chức B2B. Nền tảng lưu trữ Ceph của chúng tôi hỗ trợ lưu trữ khối, tệp (NFS, SMB, CephFS) và lưu trữ đối tượng tương thích S3, giảm tổng chi phí sở hữu (TCO) trong khi cải thiện độ tin cậy và khả năng mở rộng. Với việc tinh chỉnh Ceph tích hợp, giao diện web trực quan và các công cụ tự động hóa, chúng tôi giúp khách hàng đạt được lưu trữ hiệu suất cao cho AI, HPC và các khối lượng công việc đám mây.
Với hơn 20 năm kinh nghiệm trong lĩnh vực CNTT doanh nghiệp và hơn một thập kỷ triển khai lưu trữ Ceph, Ambedded đã thực hiện hơn 200 dự án thành công trên toàn cầu. Chúng tôi cung cấp tư vấn chuyên nghiệp, thiết kế cụm, hỗ trợ triển khai và bảo trì liên tục. Cam kết của chúng tôi đối với hỗ trợ Ceph chuyên nghiệp và tích hợp liền mạch đảm bảo rằng khách hàng nhận được nhiều nhất từ hạ tầng lưu trữ dựa trên Ceph của họ — với quy mô, tốc độ và trong ngân sách.