UniVirStor 4.19.7 publié : mise à jour de sécurité de Ceph 19.2.6 et améliorations de la fiabilité de SMB/AD | Stockage unifié de blocs, de fichiers et d'objets S3 - Ambedded
UniVirStor 4.19.7 est désormais disponible pour tous. La sécurité est au cœur de cette version : Ceph, le composant sous-jacent, est mis à niveau vers la version de sécurité 19.2.6, qui corrige quatre CVE, et les clés CephX des services du cluster sont renouvelées avec le nouveau type de clé aes256k. La version ajoute également un éditeur complet des capacités des utilisateurs CephX et améliore la fiabilité des services SMB/Active Directory, de la surveillance et des alertes, ainsi que du système dans son ensemble.Découvrez les appareils de stockage Ceph dAmbedded et le logiciel full-stack. Préconfiguré, interface web, support expert - optimisé pour l'IA, le cloud et les charges de travail d'entreprise.
UniVirStor 4.19.7 publié : mise à jour de sécurité de Ceph 19.2.6 et améliorations de la fiabilité de SMB/AD
UniVirStor 4.19.7 est désormais disponible pour tous. La sécurité est au cœur de cette version : Ceph, le composant sous-jacent, est mis à niveau vers la version de sécurité 19.2.6, qui corrige quatre CVE, et les clés CephX des services du cluster sont renouvelées avec le nouveau type de clé aes256k. La version ajoute également un éditeur complet des capacités des utilisateurs CephX et améliore la fiabilité des services SMB/Active Directory, de la surveillance et des alertes, ainsi que du système dans son ensemble.
La correction complète de la vulnérabilité de contournement de l’authentification CephX CVE-2025-30156 nécessite également que les clients prennent en charge le nouveau type de clé. Afin d’éviter de perturber les clients existants qui utilisent encore d’anciens noyaux Linux, la version 4.19.7 adopte une approche progressive de la migration, décrite en détail ci-dessous.
Mise à niveau de Ceph sous-jacent vers la version de sécurité 19.2.6
Le 19 août 2026, le projet Ceph a publié Squid 19.2.6, une version de sécurité qui corrige quatre CVE. Le projet Ceph recommande vivement à tous les opérateurs d’effectuer la mise à niveau dès que possible. UniVirStor 4.19.7 est fourni avec Ceph 19.2.6 ; les clusters nouvellement déployés comme les clusters existants mis à niveau exécutent donc cette version.
Les quatre CVE corrigées dans cette version
| CVE | Composant | Description | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Authentification CephX | Une faille dans le chiffrement CephX peut permettre à un attaquant de falsifier des identifiants et d'obtenir un accès administratif au cluster | 8,9 (Élevé) |
| CVE-2026-39944 | RGW (STS) | La même catégorie de faille de chiffrement que CVE-2025-30156, affectant les jetons de session STS de RGW ; seuls les clusters avec STS activé sont concernés | 8,5 (Élevé) |
| CVE-2026-50152 | Moniteur Ceph | Un utilisateur disposant uniquement d’un accès en lecture au Moniteur peut lire les données config-key, qui peuvent contenir des informations sensibles telles que les clés de chiffrement des disques OSD | 8,2 (Élevé) |
| CVE-2026-54330 | RGW (S3) | RGW ne vérifie pas correctement les signatures S3 SigV4 ; ainsi, le détenteur d’une URL pré-signée peut obtenir des autorisations que le signataire ne lui a pas accordées | 8,2 (Élevé) |
Les scores CVSS sont tirés de l’avis de sécurité officiel de Ceph ; d’autres bases de données de vulnérabilités peuvent attribuer à ces CVE une note légèrement différente.
Rotation des clés CephX : ce que couvre la version 4.19.7
CVE-2025-30156 ne peut pas être corrigée par une simple mise à niveau. Ceph introduit un nouveau type de clé, aes256k, pour ce correctif (la première fois que CephX ajoute un type de clé), et les clés existantes doivent être renouvelées vers ce nouveau type pour terminer la remédiation. La procédure de mise à niveau vers la version 4.19.7 inclut le renouvellement des clés, avec la portée suivante :
| Clé | Gestion dans la version 4.19.7 | Remarques |
|---|---|---|
| Clés des services Ceph (MON, MGR, MDS, OSD) | Clés renouvelées au format aes256k | Pour les OSD avec chiffrement du disque (LUKS), les clés utilisées pour les déverrouiller sont également mises à jour |
| Clés client appartenant aux services (bootstrap, crash, NFS et autres) | Clés renouvelées au format aes256k | Utilisées par les services système ; les clients des utilisateurs ne sont pas concernés |
| client.admin | Conservée temporairement au format aes | De nombreux clients existants effectuent le montage avec cette clé ; consultez l’explication ci-dessous |
| Types de clés autorisés par le cluster | aes et aes256k sont tous deux autorisés | Les clients qui ne prennent pas encore en charge aes256k peuvent continuer à se connecter |
Pourquoi client.admin conserve temporairement l’ancien type de clé
Les clients qui montent CephFS ou RBD via le noyau Linux (clients du noyau) ont besoin du noyau Linux 7.0 ou d’une version ultérieure pour prendre en charge aes256k, et les noyaux fournis par la plupart des distributions utilisées dans les environnements d’entreprise ne le prennent pas encore en charge ; le noyau par défaut d’Ubuntu 22.04 en est un exemple. La rotation de client.admin vers aes256k dès maintenant, ou la désactivation de l’ancien type aes, empêcherait immédiatement ces clients d’effectuer le montage et interromprait le service.
La version 4.19.7 effectue donc la migration par étapes : la rotation des clés côté service du cluster est terminée dès maintenant, tandis que la rotation de client.admin et la désactivation de l’ancien type de clé attendent la mise à niveau des noyaux clients. D’ici là, les clients existants continuent de fonctionner comme auparavant, sans qu’une mise à niveau immédiate du noyau soit nécessaire.
La remédiation complète de CVE-2025-30156 nécessite en définitive que chaque client prenne en charge aes256k. Nous recommandons de commencer par inventorier les hôtes qui montent CephFS ou RBD via le noyau et de planifier les mises à niveau du noyau ; une fois cette étape terminée, le support d’Ambedded se fera un plaisir d’élaborer avec vous un calendrier de migration des clés clientes.
Comment fonctionne la mise à niveau
La version 4.19.7 est installée avec un paquet de mise à jour. Les hôtes sont mis à niveau et leurs clés sont renouvelées un par un, et l’état de santé du cluster est vérifié après chaque hôte avant de passer au suivant. Les services Ceph redémarrent à tour de rôle pendant la mise à niveau ; nous recommandons donc de la planifier pendant une fenêtre de maintenance. Les clients existants peuvent contacter le support d’Ambedded pour recevoir le paquet de mise à jour et les conseils nécessaires à la mise à niveau.
Gestion complète des capacités des utilisateurs CephX dans l’interface Web
Auparavant, les capacités des utilisateurs CephX dans UVS Manager ne pouvaient être définies que pour les OSD. La définition simultanée des capacités MON, MGR ou MDS, ou l’utilisation des profils intégrés de Ceph, nécessitait la ligne de commande. La version 4.19.7 introduit un éditeur de capacités repensé.
Paramètres distincts pour quatre types de services
Lors de la création ou de la modification d’un utilisateur CephX, vous pouvez définir séparément les capacités pour mon, mgr, osd et mds, et laisser vide tout type dont vous n’avez pas besoin. Vous pouvez également créer un nouvel utilisateur sans aucune capacité, puis les ajouter ultérieurement.
Profils et paramètres avancés
En plus des combinaisons allow r/w/x, les profils intégrés de Ceph sont pris en charge, ainsi que des paramètres tels que le pool, l’espace de noms et le chemin. Exemples courants :
| Cas d’utilisation | Exemples de capacités |
|---|---|
| Client RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Client RBD en lecture seule | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| Client CephFS (restreint à un répertoire) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
Conservation intégrale des paramètres existants lors de la modification
Lorsque vous modifiez un utilisateur existant, l’éditeur charge toutes ses capacités actuelles, y compris les profils ainsi que leurs paramètres de pool, d’espace de noms et de chemin, sans rien tronquer ni supprimer en dehors des paramètres OSD.
Gestion et surveillance plus précises
Pages CephFS plus rapides
La page de gestion CephFS utilise désormais une source de données plus efficace. Les volumes, les groupes de sous-volumes et les sous-volumes partagent un même ensemble de données au lieu d’effectuer des requêtes répétées, ce qui accélère le chargement de la page dans les environnements comportant de nombreux sous-volumes.
Capacité des disques dans le panneau de position des lecteurs
Le panneau des disques dans les paramètres de position des disques durs du serveur affiche désormais la capacité de chaque disque à côté de son numéro de série, ce qui facilite la vérification de la configuration des disques. Lorsque la capacité ne peut pas être lue, le panneau affiche « - » plutôt qu’un 0 trompeur.
Paramètres CRUSH et iSCSI plus fiables
Si une erreur survient lors du changement de nom d’un type de compartiment CRUSH, l’interface utilisateur signale désormais correctement l’échec au lieu d’indiquer une réussite, et les noms sont limités aux lettres, aux chiffres, aux traits de soulignement et aux traits d’union. Le préfixe de base IQN iSCSI est désormais validé et n’accepte plus les lettres majuscules, ce qui permet de détecter les problèmes avant la création d’une cible.
Alertes Samba plus précises
La métrique qui suit l’état de préparation du service Samba pouvait auparavant rester bloquée sur une valeur anormale lorsqu’un composant du système cessait de répondre, et ne se mettait pas à jour après la récupération du service. La version 4.19.7 ajoute des délais d’expiration à ces vérifications : la métrique revient à la normale lors de la vérification suivante après la récupération. L’alerte SambaExporterDown est également corrigée : les clusters sans Samba ne reçoivent plus de fausses alertes constantes, et l’alerte se déclenche désormais correctement lorsque le conteneur Samba s’arrête.
Gestion plus efficace des notifications d’alerte
Lorsqu’une alerte arrive, le système n’effectue plus de requête Prometheus supplémentaire pour rechercher les détails de la règle et, lorsque les notifications par e-mail sont désactivées, le reste du traitement est ignoré. Cela réduit la charge du système lorsque de nombreuses alertes se déclenchent simultanément.
Fiabilité améliorée de SMB et d’Active Directory
La version 4.19.7 comprend une série de correctifs visant à améliorer la stabilité du service SMB dans les environnements Active Directory, afin d’éviter que de brèves perturbations ne se transforment en interruptions de service.
Les paramètres globaux ne sont plus remplacés automatiquement
Auparavant, les paramètres globaux d’un cluster Samba pouvaient être réécrits automatiquement par la synchronisation périodique de chaque nœud, et pas uniquement modifiés par un administrateur. Si un bref problème de connexion est survenu lors de la lecture des paramètres, le système a pu les considérer comme « pas encore configurés » et les réinitialiser aux valeurs par défaut, ce qui a fait repasser un cluster joint à un domaine en groupe de travail, interrompant l’authentification AD et entraînant la perte des paramètres globaux personnalisés. À partir de la version 4.19.7, les paramètres globaux sont écrits uniquement lorsqu’un administrateur les modifie explicitement, par exemple en rejoignant ou en quittant AD, ou en ajoutant un paramètre personnalisé. Si les paramètres ne peuvent pas être lus, ce cycle de synchronisation est ignoré et réessayé lors du cycle suivant.
Jonction au domaine plus fiable
Lorsque l’AD est activé sur un cluster Samba nouvellement créé et que la vérification de la relation d’approbation échoue après la jonction au domaine, le système réessaie désormais immédiatement au cours de la même série, jusqu’à trois fois, au lieu d’attendre passivement la prochaine série de synchronisation. Si le contrôleur de domaine semble temporairement inaccessible, le nœud ne rejoint pas le domaine de manière répétée, ce qui protège les relations d’approbation des autres nœuds.
Réduire la charge en arrière-plan sur Ceph
La synchronisation de la configuration de Samba, effectuée chaque minute, lit désormais l’intégralité de la configuration une seule fois par cycle au lieu d’interroger chaque élément à plusieurs reprises, ce qui réduit considérablement les requêtes constantes en arrière-plan envoyées à Ceph. Les valeurs sensibles de la configuration, telles que le mot de passe de l’administrateur AD, restent chiffrées.
Correctif pour plusieurs VIP Samba
Correction d’un problème qui, lorsque deux VIP Samba ou plus étaient configurées, entraînait l’écriture répétée de la même VIP lors de l’initialisation.
Stabilité et renforcement de la sécurité
Une base de données de gestion plus robuste
La base de données de gestion UVS (cluster Galera MariaDB) démarre désormais correctement lorsqu’aucun état de cluster n’existe, et lorsque la base de données est temporairement indisponible, la vérification planifiée des rapports n’empêche plus le démarrage de la file d’attente des tâches en arrière-plan. La synchronisation de la base de données entre les nœuds a également été renforcée : si la base de données du gestionnaire UVS devient incohérente entre les nœuds en raison d’un problème matériel, le système la répare automatiquement.
Correctifs de déploiement et d’exploitation au quotidien
Les clusters peuvent désormais être créés lorsque les noms d’hôte incluent un domaine (FQDN, par exemple uvs101.example.com). D’autres correctifs concernent l’échec du démarrage du service SNMP, l’échec du téléversement des paquets de mise à jour sur la page Mise à jour, l’échec de la fonction « Comment monter » d’un sous-volume lors de la création de l’utilisateur par défaut, ainsi que les échecs répétés de la tâche quotidienne de surveillance des performances (PCP) après une modification du nom d’hôte.
Renforcement de la sécurité
Les téléversements de fichiers dans l’interface web filtrent désormais réellement les extensions de fichiers interdites au lieu de se contenter de les signaler. PHP a été mis à niveau vers la version 8.4.25, et les paquets inutilisés ont été mis à niveau ou supprimés.
Questions Fréquemment Posées
▾What are the main updates in UniVirStor 4.19.7?
La sécurité est au cœur de cette version : Ceph, le composant sous-jacent, est mis à niveau vers la version de sécurité 19.2.6, qui corrige quatre CVE, et les clés CephX des services du cluster sont renouvelées avec le nouveau type de clé aes256k. Cette version ajoute également un éditeur complet des capacités des utilisateurs CephX et améliore la fiabilité de SMB/Active Directory ainsi que la précision de la surveillance et des alertes.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Pas encore complètement. La version 4.19.7 met à niveau Ceph vers la version corrigée et fait pivoter les clés de service MON, MGR, MDS et OSD, ainsi que les clés client appartenant aux services, vers aes256k. Pour éviter de perturber les clients qui utilisent encore d’anciens noyaux, client.admin conserve temporairement l’ancien type de clé aes, et le cluster autorise toujours aes. La remédiation est terminée lorsque chaque client prend en charge aes256k, que les clés des clients ont été migrées et qu’aes a été désactivé.
▾Do my clients need to be upgraded right away?
Non. Les clients existants peuvent continuer à se connecter et à monter les systèmes de fichiers comme auparavant. Pour migrer vers aes256k, les hôtes qui montent CephFS ou RBD via le noyau Linux doivent utiliser le noyau Linux 7.0 ou une version ultérieure, et les hôtes qui utilisent des programmes ou des bibliothèques clientes Ceph (tels que ceph-fuse ou librados) doivent utiliser Ceph 19.2.6 ou une version ultérieure. Nous recommandons de faire l’inventaire et de planifier ces mises à niveau.
▾What can I configure in the CephX user capability editor?
Vous pouvez définir séparément les capacités pour mon, mgr, osd et mds, en utilisant des combinaisons allow r/w/x ou les profils intégrés de Ceph (tels que profile rbd et profile rbd-read-only), avec des paramètres tels que le pool, l’espace de noms et le chemin. Lorsque vous modifiez un utilisateur existant, tous ses paramètres actuels sont chargés.
▾Will upgrading to 4.19.7 interrupt service?
La mise à niveau s’effectue hôte par hôte, et l’état de santé du cluster est vérifié après chaque hôte avant de passer au suivant ; les services Ceph redémarrent à tour de rôle. Nous recommandons de planifier la mise à niveau pendant une fenêtre de maintenance avec l’aide du support Ambedded.
Mise à niveau et support
Cela couvre les mises à jour d’UniVirStor 4.19.7. Comme cette version contient d’importants correctifs de sécurité pour Ceph, nous recommandons à tous les clients de planifier rapidement une mise à niveau et, en parallèle, de recenser les clients qui montent CephFS ou RBD via le noyau Linux afin de se préparer à la prochaine migration des clés.
Les clients existants peuvent contacter le support Ambedded pour recevoir le package de mise à jour et des conseils de mise à niveau.Pour discuter d’un plan de mise à niveau ou en savoir plus sur l’une des fonctionnalités de cette version, veuillez nous contacter, envoyer un e-mail à service@ambedded.com.tw ou consulter la page produit du stockage défini par logiciel Ceph pour entreprises UniVirStor.
À propos de Ambedded Technology
Fondée en 2013, Ambedded Technology est un fournisseur de technologie spécialisé dans le stockage défini par logiciel Ceph. En combinant une connaissance approfondie des logiciels open source, du stockage distribué Ceph, de Linux embarqué et de l'architecture basée sur Arm, Ambedded propose des solutions de stockage Ceph allant des logiciels uniquement aux appareils clés en main, ainsi que des services de conseil Ceph, des services professionnels et des mises à jour sans faille — aidant les entreprises, les agences gouvernementales et les institutions académiques à construire une infrastructure de stockage évolutive et hautement fiable à un coût total de possession inférieur.
- Produits associés
Interface utilisateur web de gestion Ceph (Gestionnaire UVS)
Le stockage virtuel unifié (UVS) est un package logiciel qui intègre le système d'exploitation Linux, le logiciel de stockage distribué Ceph, la console...
Détails
UniVirStor Stockage Défini par Logiciel Ceph Entreprise
UniVirStor est le stockage défini par logiciel Ceph full-stack dAmbedded. Il intègre un noyau Linux et un système d'exploitation optimisés, le logiciel...
Détails
Produits phares
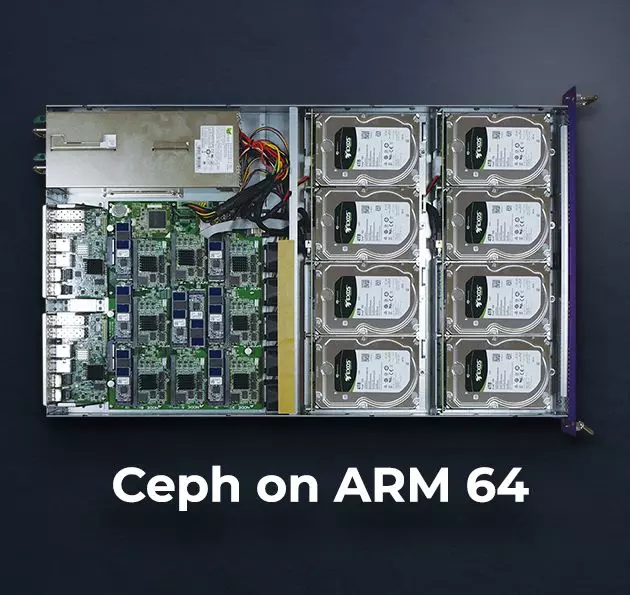
Appareil de stockage Ceph
Fiche technique HW & SW de l'appareil de stockage Ceph Mars 400.
 Télécharger
UniVirStor 4.19.7 publié : mise à jour de sécurité de Ceph 19.2.6 et améliorations de la fiabilité de SMB/AD | Solutions de stockage Ceph; Appareils et logiciels Ceph | Ambedded
Fondée à Taïwan en 2013, Ambedded Technology Co., LTD. est un fournisseur leader de solutions de stockage en bloc, de fichiers et d'objets basées sur le stockage défini par logiciel Ceph. Nous nous spécialisons dans la fourniture de systèmes de stockage évolutifs et à haute efficacité pour les centres de données, les entreprises et les institutions de recherche. Nos offres incluent des appareils de stockage basés sur Ceph, l'intégration de serveurs, l'optimisation du stockage et le déploiement économique de Ceph avec une gestion simplifiée.
Ambedded fournit des appareils de stockage Ceph clés en main et des solutions logicielles Ceph complètes adaptées aux organisations B2B. Notre plateforme de stockage Ceph prend en charge le stockage unifié de blocs, de fichiers (NFS, SMB, CephFS) et d'objets compatibles S3, réduisant le coût total de possession (TCO) tout en améliorant la fiabilité et l'évolutivité. Avec un réglage Ceph intégré, une interface web intuitive et des outils d'automatisation, nous aidons les clients à atteindre un stockage haute performance pour l'IA, le calcul haute performance et les charges de travail cloud.
Avec plus de 20 ans d'expérience dans l'informatique d'entreprise et plus d'une décennie dans le déploiement de stockage Ceph, Ambedded a réalisé plus de 200 projets réussis à l'échelle mondiale. Nous offrons des services de conseil d'experts, de conception de clusters, de support au déploiement et de maintenance continue. Notre engagement envers un support professionnel de Ceph et une intégration transparente garantit que les clients tirent le meilleur parti de leur infrastructure de stockage basée sur Ceph — à grande échelle, rapidement et dans le respect du budget.