Vydána verze UniVirStor 4.19.7: bezpečnostní aktualizace Ceph 19.2.6 a zvýšení spolehlivosti SMB/AD | Unifikované blokové, souborové a S3 objektové úložiště - Ambedded
UniVirStor 4.19.7 je nyní obecně dostupný. Bezpečnost je hlavním zaměřením této verze: základní Ceph je aktualizován na bezpečnostní vydání 19.2.6, které opravuje čtyři CVE, a klíče CephX pro služby clusteru jsou převedeny na nový typ klíče aes256k. Vydání také přidává plnohodnotný editor uživatelských oprávnění CephX a zvyšuje spolehlivost služeb SMB/Active Directory, monitorování a upozorňování i celého systému.Objevte úložná zařízení Ceph od Ambedded a plně integrovaný software. Předladěné, webové rozhraní, odborná podpora - optimalizováno pro AI, cloud a podnikové pracovní zátěže.
Vydána verze UniVirStor 4.19.7: bezpečnostní aktualizace Ceph 19.2.6 a zvýšení spolehlivosti SMB/AD
UniVirStor 4.19.7 je nyní obecně dostupný. Bezpečnost je hlavním zaměřením této verze: základní Ceph je aktualizován na bezpečnostní vydání 19.2.6, které opravuje čtyři CVE, a klíče CephX pro služby clusteru jsou převedeny na nový typ klíče aes256k. Vydání také přidává plnohodnotný editor uživatelských oprávnění CephX a zvyšuje spolehlivost služeb SMB/Active Directory, monitorování a upozorňování i celého systému.
Úplná náprava obejití autentizace CephX CVE-2025-30156 vyžaduje, aby klienti podporovali také nový typ klíče. Aby nedošlo k narušení fungování stávajících klientů, kteří stále používají starší linuxová jádra, verze 4.19.7 přistupuje k migraci postupně, jak je podrobně popsáno níže.
Základní Ceph byl aktualizován na bezpečnostní vydání 19.2.6
Dne 19. srpna 2026 vydal projekt Ceph verzi Squid 19.2.6, bezpečnostní aktualizaci opravující čtyři zranitelnosti CVE. Projekt Ceph důrazně doporučuje všem provozovatelům provést aktualizaci co nejdříve. UniVirStor 4.19.7 obsahuje Ceph 19.2.6, takže tuto verzi používají nově nasazené clustery i aktualizované stávající clustery.
Čtyři chyby CVE opravené v této verzi
| CVE | Komponenta | Popis | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Ověřování CephX | Chyba v šifrování CephX, která může útočníkovi umožnit zfalšovat přihlašovací údaje a získat administrátorský přístup ke clusteru | 8,9 (vysoká) |
| CVE-2026-39944 | RGW (STS) | Stejná třída chyby šifrování jako CVE-2025-30156, která ovlivňuje tokeny relací RGW STS; ovlivněny jsou pouze clustery s povolenou službou STS | 8.5 (Vysoká) |
| CVE-2026-50152 | Monitor Ceph | Uživatel s přístupem pouze pro čtení k Monitoru může číst data config-key, která mohou obsahovat citlivé informace, například šifrovací klíče disků OSD | 8.2 (Vysoká) |
| CVE-2026-54330 | RGW (S3) | RGW řádně neověřuje podpisy S3 SigV4, takže držitel předem podepsané adresy URL může získat oprávnění, která mu podepisující strana neudělila | 8.2 (Vysoká) |
Skóre CVSS jsou převzata z oficiálního bezpečnostního upozornění Ceph; jiné databáze zranitelností mohou tato CVE hodnotit mírně odlišně.
Rotace klíčů CephX: Co pokrývá verze 4.19.7
CVE-2025-30156 nelze opravit pouze aktualizací. Ceph pro tuto opravu zavádí nový typ klíče, aes256k (poprvé, kdy CephX přidává typ klíče), a stávající klíče je nutné převést na nový typ, aby byla náprava dokončena. Postup aktualizace na verzi 4.19.7 zahrnuje rotaci klíčů v následujícím rozsahu:
| Klíč | Zpracování ve verzi 4.19.7 | Poznámky |
|---|---|---|
| Klíče služby Ceph (MON, MGR, MDS, OSD) | Otočeny na aes256k | U OSD s šifrováním disku (LUKS) se aktualizují také klíče používané k jejich odemknutí |
| Klíče klientů vlastněné službami (bootstrap, crash, NFS a další) | Otočeny na aes256k | Používají je systémové služby; klienti zákazníků nejsou ovlivněni |
| client.admin | Dočasně ponechán jako aes | Mnoho stávajících klientů se připojuje pomocí tohoto klíče; viz vysvětlení níže |
| Typy klíčů povolené clusterem | aes i aes256k jsou povoleny | Klienti, kteří zatím nepodporují aes256k, se mohou nadále připojovat |
Proč client.admin dočasně zachovává starší typ klíče
Klienti, kteří připojují CephFS nebo RBD prostřednictvím linuxového jádra (klienti jádra), potřebují pro podporu aes256k linuxové jádro verze 7.0 nebo novější; jádra dodávaná většinou distribucí používaných v podnikových prostředích jej zatím nepodporují. Jedním z příkladů je výchozí jádro Ubuntu 22.04. Okamžitá změna klíče client.admin na aes256k nebo deaktivace staršího typu aes by těmto klientům znemožnila připojení a přerušila poskytování služby.
4.19.7 proto migruje postupně: rotace klíčů na straně clusterové služby je nyní dokončena, zatímco rotace klíče client.admin a deaktivace staršího typu klíče počkají, dokud nebudou aktualizována klientská jádra. Do té doby stávající klienti nadále fungují jako dříve, bez nutnosti okamžité aktualizace jádra.
Úplná náprava zranitelnosti CVE-2025-30156 nakonec vyžaduje, aby každý klient podporoval aes256k. Doporučujeme začít evidovat hostitele, kteří připojují CephFS nebo RBD prostřednictvím jádra, a naplánovat aktualizace jádra; jakmile to bude hotové, podpora Ambedded s vámi ráda naplánuje migraci klientských klíčů.
Jak upgrade funguje
Verze 4.19.7 se instaluje pomocí aktualizačního balíčku. Hostitelé se postupně upgradují a jejich klíče se jeden po druhém rotují; po každém hostiteli se před pokračováním na další ověří stav clusteru. Služby Ceph se během upgradu postupně restartují, proto doporučujeme naplánovat upgrade do servisního okna. Stávající zákazníci mohou kontaktovat podporu Ambedded a získat aktualizační balíček a pokyny k upgradu.
Kompletní správa oprávnění uživatelů CephX ve webovém rozhraní
Dříve bylo možné oprávnění uživatelů CephX v UVS Manageru nastavovat pouze pro OSD. Současné nastavení oprávnění MON, MGR nebo MDS či použití vestavěných profilů Ceph vyžadovalo příkazový řádek. Verze 4.19.7 přináší přepracovaný editor oprávnění.
Samostatná nastavení pro čtyři typy služeb
Při vytváření nebo úpravě uživatele CephX můžete nastavit oprávnění samostatně pro mon, mgr, osd a mds a typy, které nepotřebujete, ponechat prázdné. Nového uživatele lze také vytvořit bez jakýchkoli oprávnění a přidat je později.
Profily a pokročilé parametry
Kromě kombinací allow r/w/x jsou podporovány také vestavěné profily Ceph spolu s parametry, jako jsou pool, namespace a path. Běžné příklady:
| Případ použití | Příklad oprávnění |
|---|---|
| Klient RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Klient RBD pouze pro čtení | mon „profile rbd“, osd „profile rbd-read-only pool=<pool>“ |
| Klient CephFS (omezený na adresář) | mon „allow r“, mds „allow rw path=/<dir>“, osd „allow rw tag cephfs data=<fs>“ |
Při úpravách jsou všechna stávající nastavení plně zachována
Při úpravě existujícího uživatele editor načte všechny jeho aktuální možnosti, včetně profilů a jejich parametrů fondu, jmenného prostoru a cesty, aniž by cokoli zkrátil nebo odstranil mimo nastavení OSD.
Přesnější správa a monitorování
Rychlejší stránky CephFS
Stránka správy CephFS nyní používá efektivnější zdroj dat. Svazky, skupiny podsvazků a podsvazky sdílejí jednu sadu dat namísto opakovaných dotazů, takže se stránka načítá rychleji v prostředích s mnoha podsvazky.
Kapacita disku v panelu pozice jednotky
Panel disků v nastavení pozic pevných disků serveru nyní zobrazuje kapacitu každého disku spolu s jeho sériovým číslem, což usnadňuje ověření rozložení disků. Pokud kapacitu nelze načíst, panel zobrazí „-“ namísto zavádějící hodnoty 0.
Spolehlivější nastavení CRUSH a iSCSI
Pokud při přejmenování typu bucketu CRUSH dojde k chybě, uživatelské rozhraní nyní správně oznámí neúspěch namísto úspěchu a názvy jsou omezeny na písmena, číslice, podtržítka a pomlčky. Základní předpona iSCSI IQN se nyní ověřuje a již nepřijímá velká písmena, takže problémy jsou zachyceny ještě před vytvořením cíle.
Přesnější upozornění Samby
Metrika sledující připravenost služby Samba se dříve mohla při přerušení odpovědi systémové komponenty zaseknout na abnormální hodnotě a po obnovení služby se již neaktualizovala. Verze 4.19.7 přidává k těmto kontrolám časové limity, takže se metrika při další kontrole po obnovení vrátí k normálu. Opravena byla také výstraha SambaExporterDown: clustery bez Samby již nebudou dostávat neustálá falešná upozornění a výstraha se nyní správně aktivuje, když se kontejner Samby zastaví.
Efektivnější zpracování upozornění
Když dorazí upozornění, systém již neprovádí další dotaz Prometheus za účelem vyhledání podrobností pravidla. Pokud je e-mailové upozornění zakázáno, zbývající zpracování se přeskočí. Tím se snižuje zatížení systému, když se aktivuje mnoho upozornění najednou.
Vyšší spolehlivost SMB a Active Directory
Verze 4.19.7 obsahuje řadu oprav stability služby SMB v prostředích Active Directory, které pomáhají zabránit tomu, aby se krátkodobé výpadky změnily v nedostupnost služby.
Globální nastavení se již automaticky nepřepisují
Dříve mohlo pravidelné synchronizování každého uzlu automaticky zapisovat globální nastavení clusteru Samba zpět, takže je nemusel měnit pouze správce. Pokud během načítání nastavení došlo ke krátkodobému problému s připojením, systém je mohl považovat za „dosud nenakonfigurovaná“ a obnovit jejich výchozí hodnoty, což způsobilo, že se cluster připojený k doméně přepnul do pracovní skupiny, přestalo fungovat ověřování AD a došlo ke ztrátě vlastních globálních parametrů. Od verze 4.19.7 se globální nastavení zapisují pouze tehdy, když je administrátor výslovně změní, například při připojení k AD nebo odpojení od něj či při přidání vlastního parametru. Pokud nastavení nelze načíst, dané kolo synchronizace se přeskočí a zopakuje v následujícím kole.
Spolehlivější připojení k doméně
Když je na nově vytvořeném clusteru Samba povolena služba AD a kontrola vztahu důvěry selže po připojení k doméně, systém nyní okamžitě opakuje pokus v rámci stejného kola, a to až třikrát, místo aby pasivně čekal na další synchronizační kolo. Pokud se řadič domény jeví jako dočasně nedostupný, uzel se nepřipojuje opakovaně, čímž chrání vztahy důvěry ostatních uzlů.
Nižší zatížení Ceph na pozadí
Synchronizace konfigurace Samby po minutách nyní načte kompletní konfiguraci jednou za kolo namísto opakovaného dotazování na každou položku, čímž výrazně snižuje počet neustálých dotazů na pozadí odesílaných do Cephu. Citlivé hodnoty v konfiguraci, například heslo správce AD, zůstávají zašifrované.
Oprava pro více VIP
Opravili jsme problém, kdy se při konfiguraci dvou nebo více VIP adres Samba stejná VIP adresa během inicializace zapsala více než jednou.
Stabilita a zpevnění zabezpečení
Robustnější databáze pro správu
Databáze pro správu UVS (MariaDB Galera Cluster) se nyní správně spustí, pokud neexistuje žádný stav clusteru, a pokud je databáze dočasně nedostupná, naplánovaná kontrola reportů již nebrání spuštění fronty úloh na pozadí. Synchronizace databáze mezi uzly byla také zvýšena na odolnosti: pokud se databáze UVS Manageru kvůli hardwarovému problému mezi uzly nekonzistentní, systém ji automaticky opraví.
Opravy nasazení a každodenního provozu
Klastry lze nyní vytvářet, i když názvy hostitelů obsahují doménu (FQDN, například uvs101.example.com). Další opravy řeší selhání spuštění služby SNMP, selhání nahrávání aktualizačních balíčků na stránce Aktualizace, selhání funkce „Jak připojit“ podsvazku při vytváření výchozího uživatele a opakované selhávání úlohy denního monitorování výkonu (PCP) po změně názvu hostitele.
Zvýšení zabezpečení
Nahrávání souborů ve webovém rozhraní nyní skutečně filtruje nepovolené přípony souborů, místo aby na ně pouze upozorňovalo. PHP bylo aktualizováno na verzi 8.4.25 a nepoužívané balíčky byly aktualizovány nebo odstraněny.
Často kladené otázky
▾What are the main updates in UniVirStor 4.19.7?
Bezpečnost je hlavním zaměřením této verze: základní Ceph je aktualizován na bezpečnostní verzi 19.2.6, která opravuje čtyři zranitelnosti CVE, a klíče CephX pro služby clusteru jsou převedeny na nový typ klíče aes256k. Verze také přidává plnohodnotný editor oprávnění uživatelů CephX a zvyšuje spolehlivost SMB/Active Directory i přesnost monitorování a upozornění.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Ještě ne úplně. 4.19.7 aktualizuje Ceph na opravenou verzi a rotuje servisní klíče MON, MGR, MDS a OSD spolu s klientskými klíči vlastněnými službami na aes256k. Aby nedošlo k narušení provozu klientů, kteří stále používají starší jádra, client.admin dočasně zachovává starší typ klíče aes a cluster stále povoluje aes. Náprava je dokončena, jakmile každý klient podporuje aes256k, klíče klientů byly migrovány a aes bylo deaktivováno.
▾Do my clients need to be upgraded right away?
Ne. Stávající klienti se mohou i nadále připojovat a připojovat svazky jako dříve. Pro migraci na aes256k potřebují hostitelé, kteří připojují CephFS nebo RBD prostřednictvím linuxového jádra, linuxové jádro verze 7.0 nebo novější, a hostitelé, kteří používají klientské programy nebo knihovny Ceph (například ceph-fuse nebo librados), potřebují Ceph verze 19.2.6 nebo novější. Doporučujeme provést inventuru a naplánovat tyto aktualizace.
▾What can I configure in the CephX user capability editor?
Schopnosti můžete nastavit samostatně pro mon, mgr, osd a mds pomocí kombinací allow r/w/x nebo vestavěných profilů Ceph (například profile rbd a profile rbd-read-only) s parametry, jako jsou pool, namespace a path. Při úpravě existujícího uživatele se načtou všechna jeho aktuální nastavení.
▾Will upgrading to 4.19.7 interrupt service?
Upgrade probíhá postupně po jednotlivých hostitelích. Po každém hostiteli se před přechodem k dalšímu ověří stav clusteru; služby Ceph se restartují postupně. Doporučujeme naplánovat upgrade do servisního okna s pomocí podpory Ambedded.
Upgrade a podpora
To pokrývá aktualizace v UniVirStor 4.19.7. Protože toto vydání obsahuje důležité bezpečnostní opravy Ceph, doporučujeme všem zákazníkům naplánovat brzký upgrade a zároveň provést inventuru klientů, kteří připojují CephFS nebo RBD prostřednictvím linuxového jádra, aby se připravili na nadcházející migraci klíčů.
Stávající zákazníci mohou kontaktovat Ambedded podporu, aby obdrželi aktualizační balíček a pokyny k upgradu.Chcete-li prodiskutovat plán upgradu nebo se dozvědět více o kterékoli funkci v této verzi, kontaktujte nás, napište na service@ambedded.com.tw nebo navštivte stránku podnikového softwarově definovaného úložiště Ceph UniVirStor.
O Ambedded Technology
Založena v roce 2013, Ambedded Technology je poskytovatel technologií specializující se na software definované úložiště Ceph. Kombinováním hlubokých znalostí o open source software, distribuovaném úložišti Ceph, embedded Linux a architektuře založené na Arm, Ambedded poskytuje řešení úložiště Ceph od softwarových řešení po hotová zařízení, spolu s poradenstvím Ceph, profesionálními službami a bezproblémovými aktualizacemi — pomáhá podnikům, vládním agenturám a akademickým institucím budovat škálovatelnou, vysoce spolehlivou infrastrukturu úložiště za nižší celkové náklady na vlastnictví.
- Související produkty
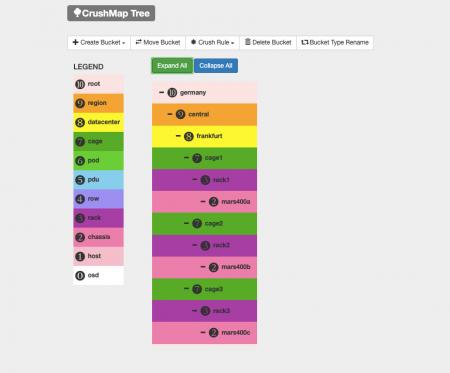
Webové uživatelské rozhraní pro správu Ceph (správce UVS)
Unified Virtual Storage (UVS) je softwarový balíček, který integruje operační systém Linux, software pro distribuované úložiště Ceph, správní...
Podrobnosti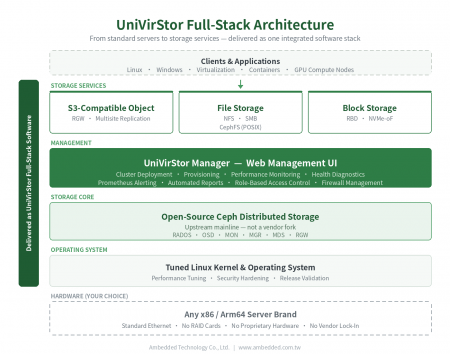
UniVirStor podnikový Ceph software-defined storage
UniVirStor je plně integrované podnikové softwarově definované úložiště Ceph od Ambedded. Integruje vyladěné jádro Linuxu a operační systém,...
Podrobnosti
Horké produkty
 Stažení
Vydána verze UniVirStor 4.19.7: bezpečnostní aktualizace Ceph 19.2.6 a zvýšení spolehlivosti SMB/AD | Řešení úložiště Ceph; Zařízení a software Ceph|Ambedded
Založena na Tchaj-wanu v roce 2013, Ambedded Technology Co., LTD. je předním poskytovatelem blokových, souborových a objektových úložných řešení založených na softwarově definovaném úložišti Ceph. Specializujeme se na dodávání vysoce efektivních, škálovatelných úložných systémů pro datová centra, podniky a výzkumné instituce. Naše nabídky zahrnují úložná zařízení založená na Ceph, integraci serverů, optimalizaci úložiště a nákladově efektivní nasazení Ceph s zjednodušenou správou.
Ambedded poskytuje kompletní úložné zařízení Ceph a plně integrovaná softwarová řešení Ceph přizpůsobená pro B2B organizace. Naše platforma pro ukládání dat Ceph podporuje jednotné blokové, souborové (NFS, SMB, CephFS) a objektové úložiště kompatibilní se S3, čímž snižuje celkové náklady na vlastnictví (TCO) a zároveň zlepšuje spolehlivost a škálovatelnost. S integrovaným laděním Ceph, intuitivním webovým rozhraním a automatizačními nástroji pomáháme zákazníkům dosáhnout vysokovýkonného úložiště pro AI, HPC a cloudové pracovní zátěže.
S více než 20 lety zkušeností v podnikové IT a více než desetiletou praxí v nasazení úložiště Ceph, Ambedded realizoval více než 200 úspěšných projektů po celém světě. Nabízíme odborné poradenství, návrh clusterů, podporu při nasazení a průběžnou údržbu. Naše závazek k profesionální podpoře Ceph a bezproblémové integraci zajišťuje, že zákazníci získají maximum ze své infrastruktury úložiště založené na Ceph — ve velkém měřítku, s rychlostí a v rámci rozpočtu.