UniVirStor 4.19.7 uitgebracht: Ceph 19.2.6-beveiligingsupdate en verbeteringen in de betrouwbaarheid van SMB/AD | Geünificeerde blok-, bestand- en S3-objectopslag - Ambedded
UniVirStor 4.19.7 is nu algemeen beschikbaar. Beveiliging staat centraal in deze release: het onderliggende Ceph is bijgewerkt naar de beveiligingsrelease 19.2.6, waarin vier CVE's worden verholpen, en de CephX-sleutels van clusterdiensten zijn geroteerd naar het nieuwe aes256k-sleuteltype. De release voegt ook een volledige editor voor CephX-gebruikersmogelijkheden toe en verbetert de betrouwbaarheid van SMB-/Active Directory-services, monitoring en waarschuwingen, en het systeem als geheel.Ontdek de Ceph-opslagapparaten en full-stack software van Ambedded. Vooraf afgesteld, web-UI, deskundige ondersteuning - geoptimaliseerd voor AI, cloud en enterprise workloads.
UniVirStor 4.19.7 uitgebracht: Ceph 19.2.6-beveiligingsupdate en verbeteringen in de betrouwbaarheid van SMB/AD
UniVirStor 4.19.7 is nu algemeen beschikbaar. Beveiliging staat centraal in deze release: het onderliggende Ceph is bijgewerkt naar de beveiligingsrelease 19.2.6, waarin vier CVE's worden verholpen, en de CephX-sleutels van clusterdiensten zijn geroteerd naar het nieuwe aes256k-sleuteltype. De release voegt ook een volledige editor voor CephX-gebruikersmogelijkheden toe en verbetert de betrouwbaarheid van SMB-/Active Directory-services, monitoring en waarschuwingen, en het systeem als geheel.
Voor volledige oplossing van de CephX-authenticatie-omzeiling CVE-2025-30156 moeten clients ook het nieuwe sleuteltype ondersteunen. Om bestaande clients die nog oudere Linux-kernels gebruiken niet te verstoren, hanteert 4.19.7 een gefaseerde aanpak voor de migratie, die hieronder in detail wordt beschreven.
Onderliggende Ceph bijgewerkt naar beveiligingsrelease 19.2.6
Op 19 augustus 2026 bracht het Ceph-project Squid 19.2.6 uit, een beveiligingsrelease die vier CVE's verhelpt. Het Ceph-project raadt alle beheerders sterk aan om zo snel mogelijk te upgraden. UniVirStor 4.19.7 wordt geleverd met Ceph 19.2.6, zodat zowel nieuw geïmplementeerde clusters als geüpgradede bestaande clusters deze versie gebruiken.
De vier CVE's die in deze release zijn opgelost
| CVE | Component | Beschrijving | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | CephX-authenticatie | Een kwetsbaarheid in CephX-versleuteling waardoor een aanvaller mogelijk inloggegevens kan vervalsen en beheerderstoegang tot het cluster kan verkrijgen | 8,9 (Hoog) |
| CVE-2026-39944 | RGW (STS) | Dezelfde klasse versleutelingsfout als CVE-2025-30156, die RGW STS-sessietokens treft; alleen clusters waarop STS is ingeschakeld, zijn kwetsbaar | 8.5 (Hoog) |
| CVE-2026-50152 | Ceph-monitor | Een gebruiker met alleen leestoegang tot de monitor kan config-key-gegevens lezen, die gevoelige informatie kunnen bevatten, zoals versleutelingssleutels van OSD-schijven | 8.2 (Hoog) |
| CVE-2026-54330 | RGW (S3) | RGW verifieert S3 SigV4-handtekeningen niet correct, waardoor een houder van een vooraf ondertekende URL mogelijk machtigingen kan verkrijgen die de ondertekenaar niet heeft verleend | 8.2 (Hoog) |
CVSS-scores zijn afkomstig uit het officiële beveiligingsadvies van Ceph; andere kwetsbaarheidsdatabases kunnen deze CVE's iets anders beoordelen.
CephX-sleutelrotatie: wat 4.19.7 omvat
CVE-2025-30156 kan niet alleen door een upgrade worden verholpen. Ceph introduceert voor deze oplossing een nieuw sleuteltype, aes256k (de eerste keer dat CephX een sleuteltype toevoegt), en bestaande sleutels moeten naar het nieuwe type worden geroteerd om de oplossing volledig af te ronden. De upgradeprocedure voor 4.19.7 omvat sleutelrotatie, met de volgende reikwijdte:
| Sleutel | Verwerking in 4.19.7 | Opmerkingen |
|---|---|---|
| Ceph-servicesleutels (MON, MGR, MDS, OSD) | Geroteerd naar aes256k | Voor OSD's met schijfversleuteling (LUKS) worden de sleutels die worden gebruikt om ze te ontgrendelen ook bijgewerkt |
| Clientleutels die eigendom zijn van services (bootstrap, crash, NFS en andere) | Geroteerd naar aes256k | Worden gebruikt door systeemservices; klantclients worden niet beïnvloed |
| client.admin | Tijdelijk behouden als aes | Veel bestaande clients koppelen met deze sleutel; zie de uitleg hieronder |
| Sleuteltypen die door het cluster worden toegestaan | aes en aes256k zijn beide toegestaan | Clients die aes256k nog niet ondersteunen, kunnen verbinding blijven maken |
Waarom client.admin tijdelijk het oudere sleuteltype behoudt
Clients die CephFS of RBD via de Linux-kernel koppelen (kernelclients) hebben Linux-kernel 7.0 of hoger nodig om aes256k te ondersteunen. De kernels die door de meeste distributies in bedrijfsomgevingen worden geleverd, ondersteunen dit nog niet; de standaardkernel van Ubuntu 22.04 is daar een voorbeeld van. Als u client.admin nu naar aes256k roteert of het oudere aes-type uitschakelt, kunnen deze clients onmiddellijk niet meer koppelen en wordt de dienstverlening onderbroken.
4.19.7 migreert daarom in fasen: het roteren van sleutels aan de kant van de clusterservice is nu voltooid, terwijl het roteren van client.admin en het uitschakelen van het oudere sleuteltype wachten totdat de clientkernels zijn bijgewerkt. Tot die tijd blijven bestaande clients werken zoals voorheen, zonder dat een onmiddellijke kernelupgrade nodig is.
Volledige oplossing van CVE-2025-30156 vereist uiteindelijk dat elke client aes256k ondersteunt. We raden aan om te beginnen met het inventariseren van de hosts die CephFS of RBD via de kernel koppelen en kernelupgrades te plannen. Zodra dat is gebeurd, werkt Ambedded support graag samen met u een planning voor de migratie van clientsleutels uit.
Hoe de upgrade werkt
4.19.7 wordt geïnstalleerd met een updatepakket. Hosts worden één voor één bijgewerkt en hun sleutels worden geroteerd. Na elke host wordt de clusterstatus gecontroleerd voordat wordt doorgegaan met de volgende. Ceph-services worden tijdens de upgrade beurtelings opnieuw gestart. Daarom raden we aan dit binnen een onderhoudsvenster in te plannen. Bestaande klanten kunnen contact opnemen met de ondersteuning van Ambedded om het updatepakket en begeleiding bij de upgrade te ontvangen.
Volledig CephX-gebruikersrechtenbeheer in de webinterface
Voorheen konden CephX-gebruikersrechten in UVS Manager alleen voor OSD's worden ingesteld. Het gelijktijdig instellen van MON-, MGR- of MDS-rechten, of het gebruik van de ingebouwde profielen van Ceph, vereiste de opdrachtregel. Versie 4.19.7 introduceert een vernieuwde editor voor gebruikersrechten.
Afzonderlijke instellingen voor vier servicetypen
Bij het aanmaken of bewerken van een CephX-gebruiker kunt u de rechten afzonderlijk instellen voor mon, mgr, osd en mds, en elk type dat u niet nodig hebt leeg laten. U kunt ook een nieuwe gebruiker zonder rechten aanmaken en deze later toevoegen.
Profielen en geavanceerde parameters
Naast combinaties van allow r/w/x worden de ingebouwde profielen van Ceph ondersteund, evenals parameters zoals pool, namespace en path. Veelvoorkomende voorbeelden:
| Gebruiksscenario | Voorbeeldrechten |
|---|---|
| RBD-client | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Alleen-lezen-RBD-client | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| CephFS-client (beperkt tot een map) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
Bestaande instellingen volledig behouden bij bewerken
Wanneer u een bestaande gebruiker bewerkt, laadt de editor al diens huidige mogelijkheden, inclusief profielen en de parameters voor hun pool, namespace en pad, zonder iets af te kappen of te verwijderen buiten de OSD-instellingen.
Nauwkeuriger beheer en monitoring
Snellere CephFS-pagina's
De CephFS-beheerpagina gebruikt nu een efficiëntere gegevensbron. Volumes, subvolumegroepen en subvolumes delen één gegevensset in plaats van herhaaldelijk query's uit te voeren, waardoor de pagina sneller wordt geladen in omgevingen met veel subvolumes.
Schijfcapaciteit in het paneel voor schijfposities
Het schijfpaneel in de instellingen voor de positie van harde schijven op de server toont nu de capaciteit van elke schijf naast het serienummer, waardoor het eenvoudiger is om de schijfindeling te controleren. Wanneer de capaciteit niet kan worden uitgelezen, toont het paneel "-" in plaats van een misleidende 0.
Betrouwbaardere CRUSH- en iSCSI-instellingen
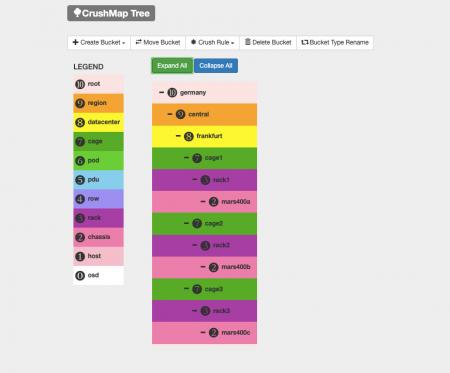
Als er een fout optreedt bij het hernoemen van een CRUSH-buckettype, meldt de gebruikersinterface de fout nu correct in plaats van succes te rapporteren. Namen zijn beperkt tot letters, cijfers, underscores en koppeltekens. Het iSCSI-IQN-basisvoorvoegsel wordt nu gevalideerd en accepteert geen hoofdletters meer, zodat problemen worden gedetecteerd voordat een doel wordt aangemaakt.
Nauwkeurigere Samba-meldingen
De metriek die bijhoudt of de Samba-service gereed is, kon eerder op een abnormale waarde blijven hangen wanneer een systeemcomponent niet meer reageerde, en werd niet bijgewerkt nadat de service was hersteld. In 4.19.7 zijn time-outs aan deze controles toegevoegd, zodat de metriek bij de eerstvolgende controle na herstel weer normaal wordt. Ook de waarschuwing SambaExporterDown is opgelost: clusters zonder Samba ontvangen niet langer voortdurend valse waarschuwingen en de waarschuwing wordt nu correct geactiveerd wanneer de Samba-container stopt.
Efficiëntere verwerking van waarschuwingsmeldingen
Wanneer er een waarschuwing binnenkomt, voert het systeem niet langer een extra Prometheus-query uit om regeldetails op te zoeken. Wanneer e-mailmeldingen zijn uitgeschakeld, wordt de rest van de verwerking overgeslagen. Dit vermindert de systeembelasting wanneer er veel waarschuwingen tegelijk worden geactiveerd.
Verbeterde betrouwbaarheid van SMB en Active Directory
4.19.7 bevat een reeks oplossingen voor de stabiliteit van de SMB-service in Active Directory-omgevingen, gericht op het voorkomen dat korte storingen uitgroeien tot service-uitval.
Globale instellingen worden niet langer automatisch overschreven
Voorheen konden de algemene instellingen van een Samba-cluster automatisch door de periodieke synchronisatie van elk knooppunt worden teruggeschreven, in plaats van alleen door een beheerder te worden gewijzigd. Als er tijdens het lezen van de instellingen kortstondig een verbindingsprobleem optrad, kon het systeem deze beschouwen als "nog niet geconfigureerd" en terugzetten naar de standaardwaarden. Hierdoor kon een cluster dat lid was van een domein terugvallen naar een werkgroep, waardoor AD-authenticatie niet meer werkte en aangepaste globale parameters verloren gingen. Vanaf 4.19.7 worden globale instellingen alleen geschreven wanneer een beheerder ze expliciet wijzigt, bijvoorbeeld door lid te worden van AD of AD te verlaten, of door een aangepaste parameter toe te voegen. Als de instellingen niet kunnen worden gelezen, wordt die synchronisatieronde overgeslagen en in de volgende ronde opnieuw geprobeerd.
Betrouwbaardere domeindeelname
Wanneer AD wordt ingeschakeld op een nieuw aangemaakt Samba-cluster en de controle van de vertrouwensrelatie na het toetreden tot het domein mislukt, probeert het systeem het nu onmiddellijk opnieuw binnen dezelfde ronde, maximaal drie keer, in plaats van passief te wachten op de volgende synchronisatieronde. Als de domeincontroller tijdelijk onbereikbaar lijkt, treedt het knooppunt niet herhaaldelijk opnieuw toe, waardoor de vertrouwensrelaties van de andere knooppunten worden beschermd.
Lagere achtergrondbelasting op Ceph
De configuratiesynchronisatie van Samba per minuut leest nu eenmaal per ronde de volledige configuratie uit in plaats van elk item herhaaldelijk op te vragen, waardoor het aantal constante achtergrondquery's naar Ceph aanzienlijk wordt verminderd. Gevoelige waarden in de configuratie, zoals het wachtwoord van de AD-beheerder, blijven versleuteld.
Oplossing voor meerdere VIP's
Een probleem opgelost waarbij, wanneer twee of meer Samba-VIP's waren geconfigureerd, dezelfde VIP tijdens de initialisatie meerdere keren werd weggeschreven.
Stabiliteit en beveiligingsversterking
Een robuustere beheerdatabase
De UVS-beheerdatabase (MariaDB Galera Cluster) start nu correct wanneer er geen bestaande clusterstatus is. Wanneer de database tijdelijk niet beschikbaar is, voorkomt de geplande rapportcontrole bovendien niet langer dat de wachtrij voor achtergrondtaken wordt gestart. De databasesynchronisatie tussen knooppunten is ook robuuster gemaakt: als de UVS Manager-database door een hardwareprobleem inconsistent raakt tussen knooppunten, herstelt het systeem deze automatisch.
Oplossingen voor implementatie en dagelijks beheer
Clusters kunnen nu worden aangemaakt wanneer hostnamen een domein bevatten (FQDN, bijvoorbeeld uvs101.example.com). Andere oplossingen hebben betrekking op de SNMP-service die niet kan starten, de pagina Update die updatepakketten niet kan uploaden, de functie "Hoe te koppelen" van een subvolume die de standaardgebruiker niet kan aanmaken en de dagelijkse taak voor prestatiemonitoring (PCP) die na een wijziging van de hostnaam herhaaldelijk mislukt.
Beveiligingsversterking
Bestandsuploads in de webinterface filteren nu daadwerkelijk niet-toegestane bestandsextensies uit, in plaats van ze alleen te signaleren. PHP is bijgewerkt naar versie 8.4.25 en ongebruikte pakketten zijn bijgewerkt of verwijderd.
Veelgestelde Vragen
▾What are the main updates in UniVirStor 4.19.7?
Beveiliging staat centraal in deze release: de onderliggende Ceph is bijgewerkt naar de beveiligingsrelease 19.2.6, waarin vier CVE's worden verholpen, en de CephX-sleutels van clusterdiensten zijn geroteerd naar het nieuwe aes256k-sleuteltype. De release voegt ook een volledige editor voor CephX-gebruikersrechten toe en verbetert de betrouwbaarheid van SMB/Active Directory en de nauwkeurigheid van monitoring en waarschuwingen.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Nog niet helemaal. 4.19.7 werkt Ceph bij naar de opgeloste versie en roteert de servicesleutels van MON, MGR, MDS en OSD, samen met de door services beheerde clientsleutels, naar aes256k. Om te voorkomen dat clients die nog oudere kernels gebruiken worden verstoord, behoudt client.admin tijdelijk het oudere aes-sleuteltype en staat het cluster aes nog steeds toe. De herstelwerkzaamheden zijn voltooid zodra elke client aes256k ondersteunt, de clientsleutels zijn gemigreerd en aes is uitgeschakeld.
▾Do my clients need to be upgraded right away?
Nee. Bestaande clients kunnen verbinding blijven maken en koppelen zoals voorheen. Om naar aes256k te migreren, hebben hosts die CephFS of RBD via de Linux-kernel koppelen Linux-kernel 7.0 of hoger nodig, en hosts die Ceph-clientprogramma's of -bibliotheken gebruiken (zoals ceph-fuse of librados) hebben Ceph 19.2.6 of hoger nodig. We raden aan een inventarisatie te maken en deze upgrades te plannen.
▾What can I configure in the CephX user capability editor?
Je kunt machtigingen afzonderlijk instellen voor mon, mgr, osd en mds, met combinaties van allow r/w/x of de ingebouwde profielen van Ceph (zoals profile rbd en profile rbd-read-only), met parameters zoals pool, namespace en pad. Wanneer je een bestaande gebruiker bewerkt, worden al diens huidige instellingen geladen.
▾Will upgrading to 4.19.7 interrupt service?
De upgrade wordt host voor host uitgevoerd. Na elke host wordt de clusterstatus gecontroleerd voordat naar de volgende host wordt gegaan; Ceph-services worden beurtelings opnieuw gestart. We raden aan de upgrade binnen een onderhoudsvenster te plannen met hulp van Ambedded-support.
Upgrade en Ondersteuning
Dat omvat de updates in UniVirStor 4.19.7. Omdat deze release belangrijke beveiligingsoplossingen voor Ceph bevat, raden we alle klanten aan om binnenkort een upgrade te plannen en tegelijkertijd een inventarisatie te maken van clients die CephFS of RBD via de Linux-kernel koppelen, ter voorbereiding op de komende sleutelmigratie.
Bestaande klanten kunnen contact opnemen met Ambedded ondersteuning om het updatepakket en upgrade-instructies te ontvangen.Bespreek een upgradeplan of lees meer over een van de mogelijkheden in deze release. Neem contact met ons op, stuur een e-mail naar service@ambedded.com.tw of bezoek de productpagina van de UniVirStor enterprise Ceph-softwaregedefinieerde opslagoplossing.
Over Ambedded Technology
Ambedded Technology, opgericht in 2013, is een technologieleverancier die gespecialiseerd is in Ceph softwaregedefinieerde opslag. Door diepgaande kennis van open source software, Ceph gedistribueerde opslag, embedded Linux en Arm-gebaseerde architectuur te combineren, levert Ambedded Ceph-opslagoplossingen variërend van alleen software tot kant-en-klare apparaten, samen met Ceph-advies, professionele diensten en naadloze updates - waarmee ondernemingen, overheidsinstanties en academische instellingen helpen bij het bouwen van schaalbare, zeer betrouwbare opslaginfrastructuur tegen lagere totale eigendomskosten.
- Gerelateerde producten
Ceph-beheer Webgebruikersinterface (UVS Manager)
Unified Virtual Storage (UVS) is een softwarepakket dat het Linux-besturingssysteem, Ceph gedistribueerde opslagsoftware, beheersconsole en de webgebaseerde...
Details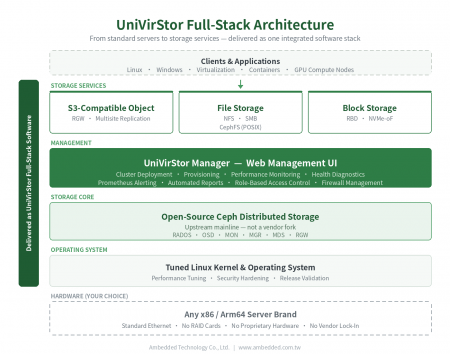
UniVirStor Enterprise Ceph softwaregedefinieerde opslag
UniVirStor is de full-stack enterprise Ceph software-defined storage van Ambedded. Het integreert een afgestemde Linux-kernel en besturingssysteem, Ceph-opslagsoftware...
Details
Populaire producten
 Downloaden
UniVirStor 4.19.7 uitgebracht: Ceph 19.2.6-beveiligingsupdate en verbeteringen in de betrouwbaarheid van SMB/AD | Ceph Opslagoplossingen; Ceph Apparaten & Software|Ambedded
Opgericht in Taiwan in 2013, Ambedded Technology Co., LTD. is een toonaangevende leverancier van blok-, bestand- en objectopslagoplossingen op basis van Ceph softwaregedefinieerde opslag. We zijn gespecialiseerd in het leveren van hoogefficiënte, schaalbare opslagsystemen voor datacenters, ondernemingen en onderzoeksinstellingen. Onze aanbiedingen omvatten Ceph-gebaseerde opslagapparaten, serverintegratie, opslagoptimalisatie en kosteneffectieve Ceph-implementatie met vereenvoudigd beheer.
Ambedded biedt kant-en-klare Ceph-opslagapparaten en full-stack Ceph-softwareoplossingen op maat voor B2B-organisaties. Ons Ceph-opslagplatform ondersteunt uniforme blok-, bestand (NFS, SMB, CephFS) en S3-compatibele objectopslag, waardoor de totale eigendomskosten (TCO) worden verlaagd en de betrouwbaarheid en schaalbaarheid worden verbeterd. Met geïntegreerde Ceph-tuning, een intuïtieve webinterface en automatiseringstools helpen we klanten om hoge prestaties te bereiken voor opslag van AI, HPC en cloudwerkbelastingen.
Met meer dan 20 jaar ervaring in enterprise IT en meer dan een decennium in Ceph-opslagimplementatie, heeft Ambedded wereldwijd meer dan 200 succesvolle projecten geleverd. We bieden deskundig advies, clusterontwerp, implementatieondersteuning en doorlopende onderhoud. Onze toewijding aan professionele Ceph-ondersteuning en naadloze integratie zorgt ervoor dat klanten het meeste uit hun Ceph-gebaseerde opslaginfrastructuur halen — op schaal, met snelheid en binnen budget.