UniVirStor 4.19.7 publicado: actualización de seguridad de Ceph 19.2.6 y mejoras de fiabilidad de SMB/AD | Almacenamiento unificado de bloques, archivos y objetos S3 - Ambedded
UniVirStor 4.19.7 ya está disponible de forma general. La seguridad es el foco de esta versión: el Ceph subyacente se actualiza a la versión de seguridad 19.2.6, que corrige cuatro CVE, y las claves CephX de los servicios del clúster se rotan al nuevo tipo de clave aes256k. La versión también añade un editor completo de capacidades de usuario de CephX y mejora la fiabilidad de los servicios SMB/Active Directory, la supervisión y las alertas, así como del sistema en su conjunto.Descubre los dispositivos de almacenamiento Ceph de Ambedded y el software de pila completa. Preajustados, interfaz web, soporte experto - optimizados para cargas de trabajo de IA, nube y empresariales.
UniVirStor 4.19.7 publicado: actualización de seguridad de Ceph 19.2.6 y mejoras de fiabilidad de SMB/AD
UniVirStor 4.19.7 ya está disponible de forma general. La seguridad es el foco de esta versión: el Ceph subyacente se actualiza a la versión de seguridad 19.2.6, que corrige cuatro CVE, y las claves CephX de los servicios del clúster se rotan al nuevo tipo de clave aes256k. La versión también añade un editor completo de capacidades de usuario de CephX y mejora la fiabilidad de los servicios SMB/Active Directory, la supervisión y las alertas, así como del sistema en su conjunto.
La corrección completa de la vulnerabilidad de omisión de autenticación de CephX CVE-2025-30156 también requiere que los clientes admitan el nuevo tipo de clave. Para evitar interrumpir a los clientes existentes que todavía ejecutan versiones antiguas del kernel de Linux, la versión 4.19.7 adopta un enfoque gradual para la migración, descrito en detalle a continuación.
Ceph subyacente actualizado a la versión de seguridad 19.2.6
El 19 de agosto de 2026, el proyecto Ceph publicó Squid 19.2.6, una versión de seguridad que corrige cuatro CVE. El proyecto Ceph recomienda encarecidamente que todos los operadores actualicen lo antes posible. UniVirStor 4.19.7 incluye Ceph 19.2.6, por lo que tanto los clústeres recién implementados como los clústeres existentes actualizados ejecutan esta versión.
Las cuatro CVE corregidas en esta versión
| CVE | Componente | Descripción | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Autenticación CephX | Un fallo en el cifrado de CephX que puede permitir a un atacante falsificar credenciales y obtener acceso administrativo al clúster | 8.9 (Alta) |
| CVE-2026-39944 | RGW (STS) | La misma clase de fallo de cifrado que CVE-2025-30156, que afecta a los tokens de sesión de RGW STS; solo se ven afectados los clústeres con STS habilitado | 8.5 (Alta) |
| CVE-2026-50152 | Monitor de Ceph | Un usuario con acceso únicamente de lectura al Monitor puede leer datos de config-key, que pueden incluir información confidencial, como claves de cifrado de discos OSD | 8.2 (Alta) |
| CVE-2026-54330 | RGW (S3) | RGW no verifica correctamente las firmas S3 SigV4, por lo que el titular de una URL prefirmada puede obtener permisos que el firmante no concedió | 8.2 (Alta) |
Las puntuaciones CVSS se toman del aviso de seguridad oficial de Ceph; otras bases de datos de vulnerabilidades pueden calificar estas CVE de forma ligeramente diferente.
Rotación de claves de CephX: qué incluye la versión 4.19.7
CVE-2025-30156 no puede solucionarse únicamente mediante una actualización. Ceph introduce un nuevo tipo de clave, aes256k, para esta corrección (la primera vez que CephX añade un tipo de clave), y las claves existentes deben rotarse al nuevo tipo para completar la solución. El procedimiento de actualización a la versión 4.19.7 incluye la rotación de claves, con el siguiente alcance:
| Clave | Gestión en 4.19.7 | Notas |
|---|---|---|
| Claves de servicio de Ceph (MON, MGR, MDS, OSD) | Rotadas a aes256k | Para los OSD con cifrado de disco (LUKS), las claves utilizadas para desbloquearlos también se actualizan |
| Claves de cliente propiedad de los servicios (bootstrap, crash, NFS y otras) | Rotadas a aes256k | Utilizadas por los servicios del sistema; los clientes del usuario no se ven afectados |
| client.admin | Se conserva temporalmente como aes | Muchos clientes existentes se montan con esta clave; consulte la explicación a continuación |
| Tipos de clave permitidos por el clúster | aes y aes256k, ambos permitidos | Los clientes que aún no admiten aes256k pueden seguir conectándose |
Por qué client.admin mantiene temporalmente el tipo de clave anterior
Los clientes que montan CephFS o RBD mediante el kernel de Linux (clientes del kernel) necesitan Linux kernel 7.0 o posterior para admitir aes256k, y los kernels incluidos en la mayoría de las distribuciones utilizadas en entornos empresariales todavía no lo admiten; el kernel predeterminado de Ubuntu 22.04 es un ejemplo. Cambiar ahora client.admin a aes256k o deshabilitar el tipo de aes anterior impediría inmediatamente que estos clientes realizaran el montaje e interrumpiría el servicio.
Por lo tanto, la versión 4.19.7 realiza la migración por etapas: la rotación de claves en el lado del servicio del clúster se completa ahora, mientras que la rotación de client.admin y la desactivación del tipo de clave anterior esperan hasta que se hayan actualizado los kernels de los clientes. Hasta entonces, los clientes existentes siguen funcionando como antes, sin necesidad de actualizar inmediatamente el kernel.
La corrección completa de CVE-2025-30156 requiere, en última instancia, que todos los clientes admitan aes256k. Recomendamos comenzar a hacer un inventario de los hosts que montan CephFS o RBD mediante el kernel y planificar las actualizaciones del kernel; una vez hecho esto, el equipo de soporte de Ambedded estará encantado de elaborar con usted un calendario de migración de claves de cliente.
Cómo funciona la actualización
4.19.7 se instala con un paquete de actualización. Los hosts se actualizan y sus claves se rotan uno a uno, y se confirma el estado del clúster después de cada host antes de pasar al siguiente. Los servicios de Ceph se reinician por turnos durante la actualización, por lo que recomendamos programarla dentro de una ventana de mantenimiento. Los clientes actuales pueden ponerse en contacto con el soporte de Ambedded para recibir el paquete de actualización y orientación sobre la actualización.
Gestión completa de las capacidades de usuarios de CephX en la interfaz web
Anteriormente, las capacidades de los usuarios de CephX en UVS Manager solo podían configurarse para los OSD. Configurar simultáneamente las capacidades de MON, MGR o MDS, o utilizar los perfiles integrados de Ceph, requería usar la línea de comandos. La versión 4.19.7 presenta un editor de capacidades rediseñado.
Configuración independiente para cuatro tipos de servicios
Al crear o editar un usuario de CephX, puedes configurar las capacidades por separado para mon, mgr, osd y mds, y dejar vacío cualquier tipo que no necesites. También puedes crear un usuario nuevo sin capacidades y añadirlas posteriormente.
Perfiles y parámetros avanzados
Además de permitir combinaciones de r/w/x, se admiten los perfiles integrados de Ceph, junto con parámetros como pool, namespace y path. Ejemplos habituales:
| Caso de uso | Capacidades de ejemplo |
|---|---|
| Cliente RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Cliente RBD de solo lectura | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| Cliente CephFS restringido a un directorio | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
Configuración existente completamente conservada al editar
Al editar un usuario existente, el editor carga todas sus capacidades actuales, incluidos los perfiles y sus parámetros de grupo de almacenamiento, espacio de nombres y ruta, sin truncar ni eliminar nada fuera de la configuración de OSD.
Gestión y supervisión más precisas
Páginas de CephFS más rápidas
La página de gestión de CephFS ahora utiliza una fuente de datos más eficiente. Los volúmenes, los grupos de subvolúmenes y los subvolúmenes comparten un único conjunto de datos en lugar de realizar consultas repetidas, por lo que la página se carga más rápido en entornos con muchos subvolúmenes.
Capacidad del disco en el panel de posición de unidades
El panel de discos en la configuración de las posiciones de los discos duros del servidor ahora muestra la capacidad de cada disco junto a su número de serie, lo que facilita la verificación de la distribución de las unidades. Cuando no se puede leer la capacidad, el panel muestra «-» en lugar de un 0 engañoso.
Configuración de CRUSH e iSCSI más fiable
Si se produce un error al cambiar el nombre de un tipo de depósito CRUSH, la interfaz de usuario ahora informa correctamente del fallo en lugar de indicar que la operación se realizó correctamente, y los nombres están restringidos a letras, dígitos, guiones bajos y guiones. El prefijo base IQN de iSCSI ahora se valida y ya no acepta letras mayúsculas, por lo que los problemas se detectan antes de crear un destino.
Alertas de Samba más precisas
La métrica que supervisa la disponibilidad del servicio Samba podía quedarse anteriormente atascada en un valor anómalo cuando un componente del sistema dejaba de responder y no se actualizaba después de que el servicio se recuperara. La versión 4.19.7 añade tiempos de espera a estas comprobaciones, por lo que la métrica vuelve a la normalidad en la siguiente comprobación tras la recuperación. La alerta SambaExporterDown también se ha corregido: los clústeres sin Samba ya no reciben falsas alarmas constantes y la alerta ahora se activa correctamente cuando el contenedor de Samba se detiene.
Gestión más eficiente de las notificaciones de alertas
Cuando llega una alerta, el sistema ya no realiza una consulta adicional a Prometheus para buscar los detalles de la regla y, cuando las notificaciones por correo electrónico están deshabilitadas, se omite el resto del procesamiento. Esto reduce la carga del sistema cuando se activan muchas alertas a la vez.
Mayor fiabilidad de SMB y Active Directory
La versión 4.19.7 incluye una serie de correcciones para mejorar la estabilidad del servicio SMB en entornos de Active Directory, centradas en evitar que las interrupciones breves se conviertan en caídas del servicio.
La configuración global ya no se sobrescribe automáticamente
Anteriormente, la configuración global de un clúster de Samba podía volver a escribirse automáticamente mediante la sincronización periódica de cada nodo, no solo modificarse por un administrador. Si se produjo un breve problema de conexión mientras se leían los ajustes, el sistema podría tratarlos como «aún no configurados» y restablecerlos a los valores predeterminados, lo que haría que un clúster unido a un dominio volviera a un grupo de trabajo, interrumpiera la autenticación de AD y perdiera los parámetros globales personalizados. A partir de la versión 4.19.7, la configuración global solo se escribe cuando un administrador la cambia explícitamente, como al unirse a AD o salir de este, o al añadir un parámetro personalizado. Si no se pueden leer los ajustes, esa ronda de sincronización se omite y se vuelve a intentar en la siguiente ronda.
Unión al dominio más fiable
Cuando AD está habilitado en un clúster de Samba recién creado y la comprobación de la relación de confianza falla después de unirse al dominio, el sistema ahora vuelve a intentarlo inmediatamente dentro de la misma ronda, hasta tres veces, en lugar de esperar pasivamente a la siguiente ronda de sincronización. Si el controlador de dominio parece estar temporalmente inaccesible, el nodo no vuelve a unirse repetidamente, lo que protege las relaciones de confianza de los demás nodos.
Menor carga de fondo en Ceph
La sincronización de la configuración de Samba por minuto ahora lee la configuración completa una vez por ronda en lugar de consultar cada elemento repetidamente, lo que reduce considerablemente las consultas constantes en segundo plano enviadas a Ceph. Los valores confidenciales de la configuración, como la contraseña del administrador de AD, permanecen cifrados.
Corrección para múltiples VIP de Samba
Se corrigió un problema por el que, al configurar dos o más VIP de Samba, la misma VIP se escribía más de una vez durante la inicialización.
Estabilidad y endurecimiento de la seguridad
Una base de datos de gestión más robusta
La base de datos de gestión de UVS (clúster MariaDB Galera) ahora se inicia correctamente cuando no existe un estado de clúster previo y, cuando la base de datos no está disponible temporalmente, la comprobación programada de informes ya no impide que se inicie la cola de trabajos en segundo plano. La sincronización de la base de datos entre los nodos también se ha hecho más robusta: si la base de datos de UVS Manager se vuelve incoherente entre los nodos debido a un problema de hardware, el sistema la repara automáticamente.
Correcciones de implementación y operación diaria
Ahora se pueden crear clústeres cuando los nombres de host incluyen un dominio (FQDN, por ejemplo, uvs101.example.com). Otras correcciones solucionan el fallo al iniciar el servicio SNMP, el fallo de la página de actualización al cargar paquetes de actualización, el fallo de la función «Cómo montar» de un subvolumen al crear el usuario predeterminado y el fallo repetido del trabajo diario de supervisión del rendimiento (PCP) después de cambiar el nombre de host.
Refuerzo de la seguridad
Las cargas de archivos en la interfaz web ahora filtran realmente las extensiones de archivo no permitidas, en lugar de limitarse a indicarlo. PHP se ha actualizado a la versión 8.4.25 y los paquetes no utilizados se han actualizado o eliminado.
Preguntas Frecuentes
▾What are the main updates in UniVirStor 4.19.7?
La seguridad es el foco de esta versión: el Ceph subyacente se actualiza a la versión de seguridad 19.2.6, que corrige cuatro CVE, y las claves CephX de los servicios del clúster se rotan al nuevo tipo de clave aes256k. La versión también añade un editor completo de capacidades de usuario de CephX y mejora la fiabilidad de SMB/Active Directory y la precisión de la supervisión y las alertas.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Todavía no del todo. La versión 4.19.7 actualiza Ceph a la versión corregida y rota las claves de servicio de MON, MGR, MDS y OSD, junto con las claves de cliente propiedad de los servicios, a aes256k. Para evitar interrumpir a los clientes que aún ejecutan kernels antiguos, client.admin mantiene temporalmente el tipo de clave aes anterior y el clúster sigue permitiendo aes. La corrección se completa una vez que todos los clientes admiten aes256k, las claves de los clientes se han migrado y aes se ha deshabilitado.
▾Do my clients need to be upgraded right away?
No. Los clientes existentes pueden seguir conectándose y montando como antes. Para migrar a aes256k, los hosts que montan CephFS o RBD mediante el kernel de Linux necesitan Linux 7.0 o posterior, y los hosts que utilizan programas o bibliotecas de cliente de Ceph (como ceph-fuse o librados) necesitan Ceph 19.2.6 o posterior. Recomendamos hacer un inventario y planificar estas actualizaciones.
▾What can I configure in the CephX user capability editor?
Puedes establecer las capacidades por separado para mon, mgr, osd y mds, utilizando combinaciones de allow r/w/x o los perfiles integrados de Ceph (como profile rbd y profile rbd-read-only), con parámetros como pool, namespace y path. Al editar un usuario existente, se cargan todos sus ajustes actuales.
▾Will upgrading to 4.19.7 interrupt service?
La actualización se realiza en un host a la vez y el estado del clúster se confirma después de cada host antes de pasar al siguiente; los servicios de Ceph se reinician por turnos. Recomendamos programar la actualización dentro de una ventana de mantenimiento con la ayuda del soporte de Ambedded.
Actualización y Soporte
Eso cubre las actualizaciones de UniVirStor 4.19.7. Debido a que esta versión contiene correcciones de seguridad importantes para Ceph, recomendamos que todos los clientes planifiquen una actualización pronto y, al mismo tiempo, hagan un inventario de los clientes que montan CephFS o RBD a través del kernel de Linux para prepararse para la próxima migración de claves.
Los clientes existentes pueden contactar al soporte Ambedded para recibir el paquete de actualización y la guía de actualización.Para hablar sobre un plan de actualización o conocer más sobre cualquiera de las funciones de esta versión, póngase en contacto con nosotros, envíe un correo electrónico a service@ambedded.com.tw o visite la página del producto de almacenamiento definido por software Ceph empresarial UniVirStor.
Acerca de Ambedded Technology
Fundada en 2013, Ambedded Technology es un proveedor de tecnología especializado en almacenamiento definido por software Ceph. Combinando un profundo conocimiento de software de código abierto, almacenamiento distribuido Ceph, Linux embebido y arquitectura basada en Arm, Ambedded ofrece soluciones de almacenamiento Ceph que van desde solo software hasta dispositivos listos para usar, junto con consultoría Ceph, servicios profesionales y actualizaciones sin interrupciones, ayudando a empresas, agencias gubernamentales e instituciones académicas a construir una infraestructura de almacenamiento escalable y altamente confiable a un costo total de propiedad más bajo.
- Productos relacionados
-
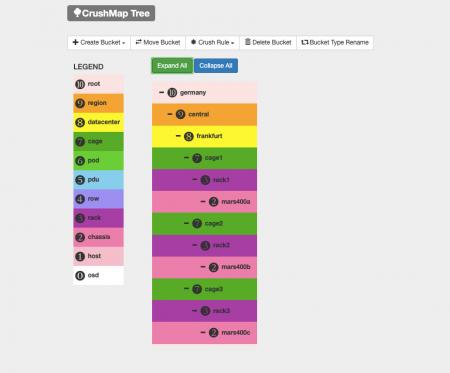
Interfaz Web de Usuario para la Gestión de Ceph (Administrador UVS)
Almacenamiento Virtual Unificado (UVS) es un paquete de software que integra el sistema operativo Linux, el software de almacenamiento distribuido Ceph,...
Detalles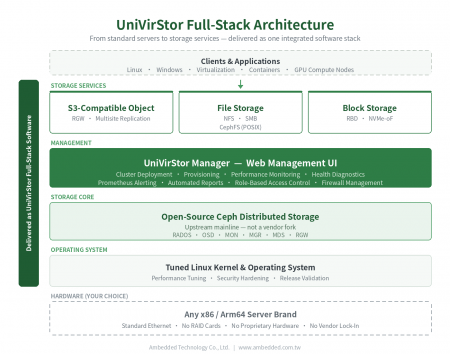
Almacenamiento Definido por Software UniVirStor Ceph para Empresas
UniVirStor es el almacenamiento definido por software de Ceph de pila completa de Ambedded. Integra un núcleo de Linux y un sistema operativo ajustados,...
Detalles
Productos destacados
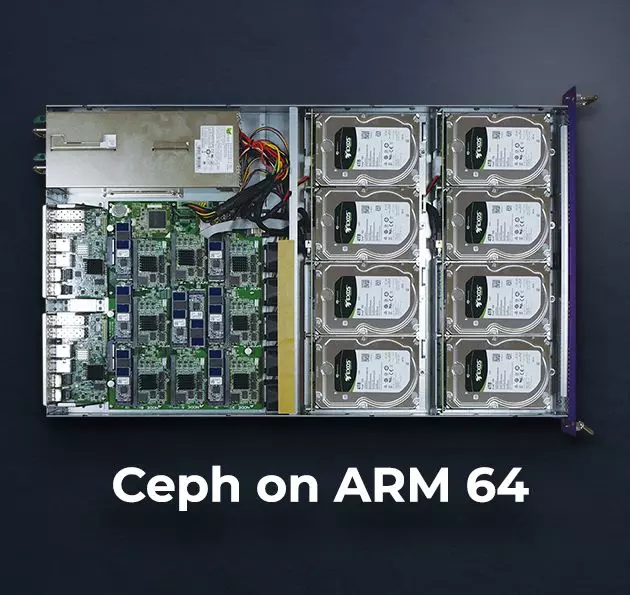
Dispositivo de almacenamiento Ceph
Hoja de datos de hardware y software del dispositivo de almacenamiento Mars 400 Ceph.
 Descargar
UniVirStor 4.19.7 publicado: actualización de seguridad de Ceph 19.2.6 y mejoras de fiabilidad de SMB/AD | Soluciones de Almacenamiento Ceph; Dispositivos y Software Ceph|Ambedded
Fundada en Taiwán en 2013, Ambedded Technology Co., LTD. es un proveedor líder de soluciones de almacenamiento en bloque, archivo y objeto basadas en almacenamiento definido por software Ceph. Nos especializamos en ofrecer sistemas de almacenamiento escalables y de alta eficiencia para centros de datos, empresas e instituciones de investigación. Nuestras ofertas incluyen dispositivos de almacenamiento basados en Ceph, integración de servidores, optimización de almacenamiento y despliegue de Ceph rentable con gestión simplificada.
Ambedded proporciona dispositivos de almacenamiento Ceph llave en mano y soluciones de software Ceph de pila completa adaptadas para organizaciones B2B. Nuestra plataforma de almacenamiento Ceph admite almacenamiento unificado de bloques, archivos (NFS, SMB, CephFS) y almacenamiento de objetos compatible con S3, reduciendo el costo total de propiedad (TCO) mientras mejora la confiabilidad y escalabilidad. Con la afinación de Ceph integrada, una interfaz web intuitiva y herramientas de automatización, ayudamos a los clientes a lograr un almacenamiento de alto rendimiento para cargas de trabajo de IA, HPC y en la nube.
Con más de 20 años de experiencia en TI empresarial y más de una década en la implementación de almacenamiento Ceph, Ambedded ha entregado más de 200 proyectos exitosos a nivel mundial. Ofrecemos consultoría experta, diseño de clústeres, soporte en la implementación y mantenimiento continuo. Nuestro compromiso con el soporte profesional de Ceph y la integración sin problemas asegura que los clientes obtengan el máximo de su infraestructura de almacenamiento basada en Ceph, a gran escala, con rapidez y dentro del presupuesto.