Выпуск UniVirStor 4.19.7: обновление безопасности Ceph 19.2.6 и повышение надёжности SMB/AD | Унифицированное блочное, файловое и S3 объектное хранилище - Ambedded
UniVirStor 4.19.7 теперь общедоступна. Безопасность — главный приоритет этого выпуска: базовая система Ceph обновлена до защищённого выпуска 19.2.6, в котором исправлены четыре уязвимости CVE, а ключи CephX кластерных служб заменены на новый тип aes256k. В выпуске также появился полноценный редактор возможностей пользователей CephX, а также повышена надёжность служб SMB/Active Directory, мониторинга и оповещений, а также системы в целом.Откройте для себя устройства хранения Ceph и программное обеспечение полного стека от Ambedded. Предварительно настроенные, веб-интерфейс, экспертная поддержка - оптимизированы для ИИ, облачных и корпоративных рабочих нагрузок.
Выпуск UniVirStor 4.19.7: обновление безопасности Ceph 19.2.6 и повышение надёжности SMB/AD
UniVirStor 4.19.7 теперь общедоступна. Безопасность — главный приоритет этого выпуска: базовая система Ceph обновлена до защищённого выпуска 19.2.6, в котором исправлены четыре уязвимости CVE, а ключи CephX кластерных служб заменены на новый тип aes256k. В выпуске также появился полноценный редактор возможностей пользователей CephX, а также повышена надёжность служб SMB/Active Directory, мониторинга и оповещений, а также системы в целом.
Для полного устранения уязвимости обхода аутентификации CephX CVE-2025-30156 необходимо, чтобы клиенты также поддерживали новый тип ключа. Чтобы не нарушать работу существующих клиентов, использующих старые ядра Linux, в версии 4.19.7 применяется поэтапный подход к миграции, подробно описанный ниже.
Базовая версия Ceph обновлена до защищённого выпуска 19.2.6
19 августа 2026 года проект Ceph выпустил Squid 19.2.6 — обновление безопасности, устраняющее четыре уязвимости CVE. Проект Ceph настоятельно рекомендует всем операторам обновиться как можно скорее. UniVirStor 4.19.7 поставляется с Ceph 19.2.6, поэтому как новые развёрнутые кластеры, так и обновлённые существующие кластеры работают на этой версии.
Четыре CVE, исправленные в этом выпуске
| CVE | Компонент | Описание | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Аутентификация CephX | Уязвимость в шифровании CephX, которая может позволить злоумышленнику подделать учетные данные и получить административный доступ к кластеру | 8,9 (высокий) |
| CVE-2026-39944 | RGW (STS) | Тот же класс уязвимости шифрования, что и CVE-2025-30156, затрагивающий токены сеансов RGW STS; уязвимы только кластеры с включённым STS | 8.5 (высокий) |
| CVE-2026-50152 | Монитор Ceph | Пользователь, имеющий только доступ на чтение к Монитору, может читать данные config-key, которые могут содержать конфиденциальную информацию, например ключи шифрования дисков OSD | 8.2 (высокий) |
| CVE-2026-54330 | RGW (S3) | RGW некорректно проверяет подписи S3 SigV4, поэтому обладатель предварительно подписанного URL может получить разрешения, которые не были предоставлены подписавшим его пользователем | 8.2 (высокий) |
Оценки CVSS взяты из официального уведомления Ceph о безопасности; в других базах данных уязвимостей этим CVE могут присваиваться несколько иные оценки.
Ротация ключей CephX: что включает версия 4.19.7
CVE-2025-30156 невозможно устранить только обновлением. В рамках этого исправления Ceph вводит новый тип ключа — aes256k (впервые в CephX добавляется новый тип ключа), и для завершения устранения уязвимости существующие ключи необходимо заменить на ключи нового типа. Процедура обновления до версии 4.19.7 включает замену ключей и распространяется на следующие компоненты:
| Ключ | Обработка в версии 4.19.7 | Примечания |
|---|---|---|
| Ключи служб Ceph (MON, MGR, MDS, OSD) | Переведены на aes256k | Для OSD с шифрованием диска (LUKS) ключи, используемые для их разблокировки, также обновляются |
| Клиентские ключи, принадлежащие службам (bootstrap, crash, NFS и другие) | Переведены на aes256k | Используются системными службами; клиентские ключи заказчиков не затрагиваются |
| client.admin | Временно сохраняется в формате aes | Многие существующие клиенты подключаются с этим ключом; см. объяснение ниже |
| Типы ключей, разрешённые кластером | Разрешены как aes, так и aes256k | Клиенты, которые ещё не поддерживают aes256k, могут продолжать подключаться |
Почему client.admin временно сохраняет более старый тип ключа
Клиентам, которые подключают CephFS или RBD через ядро Linux (клиентам ядра), для поддержки aes256k требуется ядро Linux версии 7.0 или новее, однако ядра, поставляемые большинством дистрибутивов, используемых в корпоративных средах, пока не поддерживают эту функцию; ядро по умолчанию в Ubuntu 22.04 — один из примеров. Немедленная смена ключа client.admin на aes256k или отключение более старого типа aes сразу же не позволит этим клиентам подключаться и приведёт к прерыванию работы сервиса.
Таким образом, версия 4.19.7 выполняет миграцию поэтапно: ротация ключей на стороне кластерного сервиса уже завершена, а ротация client.admin и отключение старого типа ключей откладываются до обновления ядер клиентов. До этого момента существующие клиенты продолжают работать как прежде, и немедленное обновление ядра не требуется.
Для полного устранения уязвимости CVE-2025-30156 в конечном итоге требуется, чтобы каждый клиент поддерживал aes256k. Мы рекомендуем начать инвентаризацию хостов, которые подключают CephFS или RBD через ядро, и планирование обновлений ядра; после этого служба поддержки Ambedded будет рада согласовать с вами график миграции ключей клиентов.
Как работает обновление
Версия 4.19.7 устанавливается с помощью пакета обновления. Хосты обновляются, а их ключи ротируются по одному; после каждого хоста проверяется состояние кластера, прежде чем перейти к следующему. Во время обновления службы Ceph перезапускаются по очереди, поэтому мы рекомендуем запланировать его на окно технического обслуживания. Существующие клиенты могут обратиться в службу поддержки Ambedded, чтобы получить пакет обновления и рекомендации по обновлению.
Полное управление возможностями пользователей CephX в веб-интерфейсе
Ранее возможности пользователей CephX в UVS Manager можно было настраивать только для OSD. Одновременная настройка возможностей MON, MGR или MDS, а также использование встроенных профилей Ceph требовали работы в командной строке. В версии 4.19.7 появился переработанный редактор возможностей.
Раздельные настройки для четырёх типов служб
При создании или редактировании пользователя CephX можно отдельно настроить возможности для mon, mgr, osd и mds, оставив пустыми ненужные типы. Также можно создать нового пользователя без каких-либо возможностей и добавить их позже.
Профили и расширенные параметры
Помимо комбинаций разрешений r/w/x, поддерживаются встроенные профили Ceph, а также такие параметры, как пул, пространство имён и путь. Распространённые примеры:
| Сценарий использования | Пример возможностей |
|---|---|
| Клиент RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Клиент RBD только для чтения | mon «profile rbd», osd «profile rbd-read-only pool=<pool>» |
| Клиент CephFS (с ограничением доступа к каталогу) | mon «allow r», mds «allow rw path=/<dir>», osd «allow rw tag cephfs data=<fs>» |
Полное сохранение существующих настроек при редактировании
При редактировании существующего пользователя редактор загружает все его текущие возможности, включая профили и их параметры пула, пространства имён и пути, ничего не усекая и не удаляя за пределами настроек OSD.
Более точное управление и мониторинг
Ускоренные страницы CephFS
На странице управления CephFS теперь используется более эффективный источник данных. Том, группы подтомов и подтомы используют один набор данных вместо многократных запросов, поэтому страница загружается быстрее в средах с большим количеством подтомов.
Ёмкость диска на панели расположения накопителей
На панели дисков в настройках расположения жестких дисков сервера теперь отображается емкость каждого диска рядом с его серийным номером, что упрощает проверку конфигурации накопителей. Если емкость невозможно определить, на панели отображается «-», а не вводящий в заблуждение 0.
Более надежные настройки CRUSH и iSCSI
Если при переименовании типа корзины CRUSH возникает ошибка, пользовательский интерфейс теперь корректно сообщает о сбое, а не об успехе; имена ограничены буквами, цифрами, символами подчёркивания и дефисами. Базовый префикс IQN для iSCSI теперь проверяется и больше не принимает прописные буквы, поэтому проблемы выявляются до создания цели.
Более точные оповещения Samba
Метрика, отслеживающая готовность службы Samba, ранее могла застревать на аномальном значении, если системный компонент переставал отвечать, и не обновлялась после восстановления службы. В версии 4.19.7 для этих проверок добавлены тайм-ауты, поэтому после восстановления метрика возвращается к нормальному значению при следующей проверке. Также исправлено оповещение SambaExporterDown: кластеры без Samba больше не получают постоянные ложные предупреждения, а оповещение теперь корректно срабатывает при остановке контейнера Samba.
Более эффективная обработка уведомлений о срабатывании
При поступлении уведомления система больше не выполняет дополнительный запрос к Prometheus для получения сведений о правиле, а при отключённых уведомлениях по электронной почте дальнейшая обработка пропускается. Это снижает нагрузку на систему при одновременном срабатывании большого количества уведомлений.
Повышенная надёжность SMB и Active Directory
В версии 4.19.7 представлен ряд исправлений, повышающих стабильность службы SMB в средах Active Directory и предотвращающих превращение кратковременных сбоев в перебои в работе службы.
Глобальные настройки больше не перезаписываются автоматически
Ранее глобальные настройки кластера Samba могли автоматически перезаписываться периодической синхронизацией каждого узла, а не только изменяться администратором. Если во время чтения настроек возникла кратковременная проблема с подключением, система могла принять их за «ещё не настроенные» и сбросить до значений по умолчанию, из-за чего кластер, присоединённый к домену, переходил в рабочую группу, нарушалась аутентификация AD и терялись пользовательские глобальные параметры. Начиная с версии 4.19.7 глобальные настройки записываются только в том случае, если администратор явно изменяет их, например при присоединении к AD или выходе из него либо при добавлении пользовательского параметра. Если настройки невозможно прочитать, этот раунд синхронизации пропускается и повторяется в следующем раунде.
Более надежное присоединение к домену
Если AD включён в недавно созданном кластере Samba и после присоединения к домену проверка доверительных отношений завершается ошибкой, система теперь немедленно повторяет попытку в рамках того же раунда — до трёх раз — вместо пассивного ожидания следующего раунда синхронизации. Если контроллер домена временно недоступен, узел не выполняет повторное присоединение снова и снова, что защищает доверительные отношения других узлов.
Снижение фоновой нагрузки на Ceph
Синхронизация конфигурации Samba каждую минуту теперь считывает полную конфигурацию один раз за цикл вместо многократного запроса каждого элемента, что значительно сокращает постоянные фоновые запросы к Ceph. Конфиденциальные значения в конфигурации, такие как пароль администратора AD, по-прежнему остаются зашифрованными.
Исправление для нескольких VIP-адресов
Исправлена проблема, из-за которой при настройке двух или более VIP-адресов Samba один и тот же VIP-адрес записывался несколько раз во время инициализации.
Устойчивость и усиление безопасности
Более надежная база данных управления
База данных управления UVS (кластер MariaDB Galera) теперь корректно запускается при отсутствии существующего состояния кластера, а если база данных временно недоступна, запланированная проверка отчётов больше не препятствует запуску фоновой очереди заданий. Синхронизация базы данных между узлами также стала более надёжной: если база данных UVS Manager становится несогласованной между узлами из-за аппаратной неисправности, система автоматически устраняет проблему.
Исправления развертывания и повседневной эксплуатации
Теперь кластеры можно создавать, если имена хостов включают домен (полное доменное имя, например uvs101.example.com). Другие исправления устраняют проблемы, из-за которых служба SNMP не запускалась, на странице обновления не удавалось загрузить пакеты обновлений, функция «Как смонтировать» для подтома не создавала пользователя по умолчанию, а задание ежедневного мониторинга производительности (PCP) неоднократно завершалось с ошибкой после изменения имени хоста.
Усиление безопасности
Загрузка файлов в веб-интерфейсе теперь действительно отфильтровывает запрещённые расширения файлов, а не просто сообщает о них. PHP обновлён до версии 8.4.25, а неиспользуемые пакеты обновлены или удалены.
Часто задаваемые вопросы
▾What are the main updates in UniVirStor 4.19.7?
Безопасность — главный приоритет этого выпуска: базовая система Ceph обновлена до защищённого выпуска 19.2.6, в котором устранены четыре уязвимости CVE, а ключи CephX кластерных служб заменены на новый тип aes256k. В выпуск также добавлен полноценный редактор возможностей пользователей CephX, повышены надёжность SMB/Active Directory и точность мониторинга и оповещений.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Пока ещё не полностью. В версии 4.19.7 Ceph обновляется до исправленной версии, а ключи служб MON, MGR, MDS и OSD, а также принадлежащие службам клиентские ключи, переводятся на aes256k. Чтобы не нарушать работу клиентов, которые всё ещё используют старые версии ядра, client.admin временно сохраняет старый тип ключа aes, а кластер по-прежнему разрешает aes. Устранение проблемы завершено, когда все клиенты поддерживают aes256k, ключи клиентов перенесены, а aes отключён.
▾Do my clients need to be upgraded right away?
Нет. Существующие клиенты могут продолжать подключаться и монтировать ресурсы, как и раньше. Для перехода на aes256k хостам, которые монтируют CephFS или RBD через ядро Linux, требуется ядро Linux версии 7.0 или более поздней, а хостам, использующим клиентские программы или библиотеки Ceph (например, ceph-fuse или librados), требуется Ceph версии 19.2.6 или более поздней. Рекомендуем провести инвентаризацию и спланировать эти обновления.
▾What can I configure in the CephX user capability editor?
Вы можете отдельно настроить возможности для mon, mgr, osd и mds, используя комбинации allow r/w/x или встроенные профили Ceph (например, profile rbd и profile rbd-read-only), а также такие параметры, как пул, пространство имён и путь. При редактировании существующего пользователя загружаются все его текущие настройки.
▾Will upgrading to 4.19.7 interrupt service?
Обновление выполняется по одному хосту за раз: после каждого хоста проверяется состояние кластера, и только затем выполняется переход к следующему; службы Ceph перезапускаются по очереди. Мы рекомендуем планировать обновление в рамках окна технического обслуживания при поддержке Ambedded.
Обновление и поддержка
На этом завершается обзор обновлений в UniVirStor 4.19.7. Поскольку этот выпуск содержит важные исправления безопасности Ceph, мы рекомендуем всем клиентам в ближайшее время запланировать обновление и одновременно провести инвентаризацию клиентов, которые подключают CephFS или RBD через ядро Linux, чтобы подготовиться к предстоящей миграции ключей.
Существующие клиенты могут обратиться в поддержку Ambedded, чтобы получить пакет обновлений и инструкции по обновлению.Чтобы обсудить план обновления или узнать больше о любой возможности в этом выпуске, свяжитесь с нами, напишите на адрес service@ambedded.com.tw или посетите страницу программно-определяемого корпоративного хранилища Ceph UniVirStor.
О Ambedded Technology
Основанная в 2013 году, Ambedded Technology является поставщиком технологий, специализирующимся на программно-определяемом хранилище Ceph. Объединяя глубокие знания в области программного обеспечения с открытым исходным кодом, распределенного хранения Ceph, встроенного Linux и архитектуры на базе Arm, Ambedded предлагает решения для хранения Ceph, начиная от программного обеспечения и заканчивая готовыми устройствами, а также консультации по Ceph, профессиональные услуги и бесшовные обновления — помогая предприятиям, государственным учреждениям и учебным заведениям строить масштабируемую, высоконадежную инфраструктуру хранения по более низкой общей стоимости владения.
- Связанные продукты
-
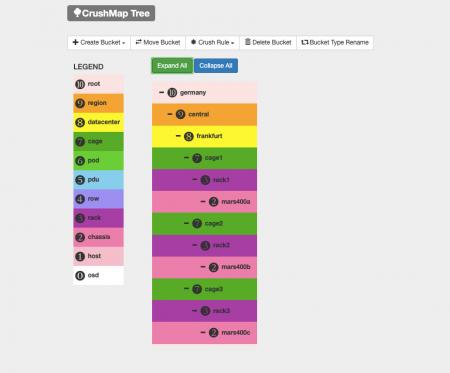
Веб-интерфейс пользователя управления Ceph (менеджер UVS)
Unified Virtual Storage (UVS) — это программный пакет, который интегрирует операционную систему...
Подробности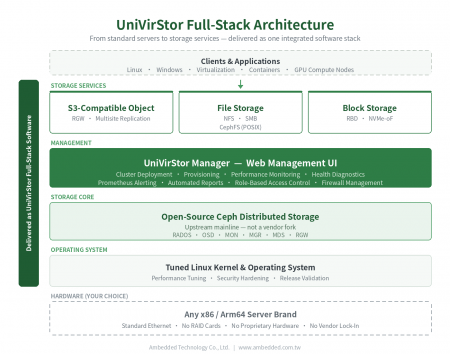
UniVirStor корпоративное программное обеспечение Ceph для программно-определяемого хранения
UniVirStor - это полнофункциональное программное обеспечение для хранения данных на основе...
Подробности
Популярные продукты
 Скачать
Выпуск UniVirStor 4.19.7: обновление безопасности Ceph 19.2.6 и повышение надёжности SMB/AD | Решения по хранению Ceph; Устройства и программное обеспечение Ceph|Ambedded
Основанная в Тайване в 2013 году, Ambedded Technology Co., LTD. является ведущим поставщиком решений для блочного, файлового и объектного хранения на основе программно-определяемого хранения Ceph. Мы специализируемся на предоставлении высокоэффективных, масштабируемых систем хранения для дата-центров, предприятий и исследовательских учреждений. В наш ассортимент входят устройства хранения на основе Ceph, интеграция серверов, оптимизация хранения и экономически эффективное развертывание Ceph с упрощенным управлением.
Ambedded предоставляет готовые решения по хранению данных на базе Ceph и полные программные решения Ceph, адаптированные для B2B организаций. Наша платформа хранения Ceph поддерживает унифицированное блочное, файловое (NFS, SMB, CephFS) и совместимое с S3 объектное хранилище, снижая общую стоимость владения (TCO) и одновременно улучшая надежность и масштабируемость. С интегрированной настройкой Ceph, интуитивно понятным веб-интерфейсом и инструментами автоматизации мы помогаем клиентам достигать высокопроизводительного хранения для ИИ, ВКС и облачных нагрузок.
С более чем 20-летним опытом в корпоративной ИТ и более чем десятилетним опытом развертывания хранилищ Ceph, Ambedded реализовала более 200 успешных проектов по всему миру. Мы предлагаем экспертные консультации, проектирование кластеров, поддержку развертывания и постоянное обслуживание. Наша приверженность профессиональной поддержке Ceph и бесшовной интеграции гарантирует, что клиенты получают максимальную отдачу от своей инфраструктуры хранения на базе Ceph — в масштабах, с высокой скоростью и в рамках бюджета.