UniVirStor 4.19.7 發布:升級 Ceph 19.2.6 安全性版本,強化 CephX 權限管理與 SMB/AD 可靠度 | Ambedded新聞與活動 | 晨宇創新股份有限公司
Ceph 解決方案整合了易於安裝、預先配置的軟體與友善的使用者介面;並提供 Ceph 顧問諮詢、專業服務與無縫更新,同時提供純軟體(software-only)和一站式(turnkey)設備兩種選擇。 探索 Ambedded 的 Ceph 儲存一體機與全堆疊軟體。預先調校、具備網頁使用者介面、專家支援—為 AI、雲端與企業工作負載最佳化。
UniVirStor 4.19.7 發布:升級 Ceph 19.2.6 安全性版本,強化 CephX 權限管理與 SMB/AD 可靠度
UniVirStor 4.19.7 現已推出。本版以安全性為主軸:底層 Ceph 升級至 19.2.6 安全性版本,修補 4 個 CVE,並將叢集服務的 CephX 金鑰轉換為新的 aes256k 型別;同時新增 CephX 使用者完整權限設定介面,並強化 SMB/Active Directory 服務、監控告警與系統的可靠度。
其中 CephX 驗證繞過弱點 CVE-2025-30156 的完整修補,需要用戶端同步支援新的金鑰型別。為了不中斷仍在使用舊版 Linux 核心的既有用戶端,4.19.7 採取分段遷移,處理範圍請見下文。
底層 Ceph 升級至 19.2.6 安全性版本
Ceph 社群於 2026 年 8 月 19 日發布 Squid 19.2.6。這是一個安全性修補版本,一次修補 4 個 CVE,Ceph 官方強烈建議所有使用者儘速升級。UniVirStor 4.19.7 已內建 Ceph 19.2.6,新部署的叢集與既有叢集升級後都會使用此版本。
本版修補的四個 CVE
| CVE 編號 | 影響元件 | 說明 | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | CephX 驗證 | CephX 的加密方式有缺陷,攻擊者可能偽造憑證、取得叢集管理權限 | 8.9(高) |
| CVE-2026-39944 | RGW(STS) | 與 CVE-2025-30156 同類的加密問題,影響 RGW STS 的 session token;僅在啟用 STS 時受影響 | 8.5(高) |
| CVE-2026-50152 | Ceph Monitor | 僅有唯讀 Monitor 權限的使用者,可能讀取 config-key 中的資料,其中可能包含 OSD 磁碟加密金鑰等敏感資訊 | 8.2(高) |
| CVE-2026-54330 | RGW(S3) | RGW 未正確驗證 S3 SigV4 簽章,持有預簽章網址(presigned URL)的人可能取得簽署者未授予的權限 | 8.2(高) |
CVSS 分數取自 Ceph 官方安全公告,其他漏洞資料庫的評分可能略有不同。
CephX 金鑰轉換:4.19.7 的處理範圍
CVE-2025-30156 無法只靠升級版本修補。Ceph 為此新增了 aes256k 金鑰型別,這也是 CephX 第一次新增金鑰型別,既有金鑰必須轉換成新型別才算完成修補。4.19.7 的升級流程已納入金鑰轉換步驟,處理範圍如下:
| 金鑰類別 | 4.19.7 的處理 | 說明 |
|---|---|---|
| Ceph 服務金鑰(MON、MGR、MDS、OSD) | 轉換為 aes256k | 已啟用磁碟加密(LUKS)的 OSD,其解鎖用的金鑰也一併同步更新 |
| 服務用的用戶端金鑰(bootstrap、crash、NFS 等) | 轉換為 aes256k | 由系統服務使用,不影響客戶自己的用戶端 |
| client.admin | 暫時保留 aes | 許多既有用戶端以此金鑰掛載,原因見下方說明 |
| 叢集允許的金鑰型別 | aes 與 aes256k 並存 | 讓尚未支援 aes256k 的用戶端可以繼續連線 |
為什麼 client.admin 暫時保留舊的金鑰型別
以 Linux 核心直接掛載 CephFS 或 RBD 的用戶端(kernel client),需要 Linux 7.0 或更新版本的核心才支援 aes256k,而目前多數企業環境使用的發行版核心尚未支援,例如 Ubuntu 22.04 的預設核心。如果現在就把 client.admin 轉換為 aes256k,或停用舊的 aes 型別,這些用戶端會立即無法掛載,造成服務中斷。
因此 4.19.7 採分段遷移:先完成叢集服務端的金鑰轉換;client.admin 的轉換與舊型別的停用,則待用戶端的核心升級完成後再進行。在此之前,既有用戶端可以照常使用,不需要立即升級核心。
要完整修補 CVE-2025-30156,最終仍需要所有用戶端都支援 aes256k。建議您開始盤點以核心掛載 CephFS 或 RBD 的主機並規劃核心升級;完成後,歡迎與晨宇技術支援討論用戶端金鑰的遷移時程。
升級方式
4.19.7 以更新套件進行升級,逐台主機完成升級與金鑰轉換,每一台確認叢集健康後才進行下一台。升級期間各 Ceph 服務會依序重新啟動,建議安排在維護時段進行。既有客戶請聯繫晨宇技術支援取得更新套件與升級指引。
CephX 使用者權限可在介面上完整設定
過去 UVS Manager 的 CephX 使用者權限(capabilities)只能設定 OSD 相關項目,要同時設定 MON、MGR、MDS 的權限,或使用 Ceph 內建的 profile,都必須另外以命令列處理。4.19.7 重新設計了權限編輯介面。
四種服務類型分別設定
新增或編輯 CephX 使用者時,可分別為 mon、mgr、osd、mds 設定權限,不需要的類型可以留空。新增使用者時也可以先不給任何權限,之後再補上。
支援 profile 與進階參數
除了 allow r/w/x 的組合,也支援 Ceph 內建的 profile 權限,並可指定 pool、namespace、path 等參數。常見設定範例如下:
| 用途 | 權限設定範例 |
|---|---|
| RBD 用戶端 | mon 'profile rbd'、osd 'profile rbd pool=<pool>' |
| RBD 唯讀用戶端 | mon 'profile rbd'、osd 'profile rbd-read-only pool=<pool>' |
| CephFS 用戶端(限定目錄) | mon 'allow r'、mds 'allow rw path=/<dir>'、osd 'allow rw tag cephfs data=<fs>' |
編輯時完整保留既有設定
編輯既有使用者時,介面會完整帶出目前的所有權限,包含 profile 與 pool、namespace、path 等參數,不會截斷或遺失 OSD 以外的設定。
管理介面與監控更準確
CephFS 頁面載入更快
CephFS 管理頁改用效率更高的資料來源,Volume、Subvolume Group 與 Subvolume 共用同一份資料、減少重複查詢,在 subvolume 數量多的環境中載入更快。
硬碟位置面板顯示磁碟容量
Server Hard Drive Position Settings 的磁碟面板除了序號,也會顯示每顆磁碟的容量,方便確認硬碟配置;容量無法取得時顯示「-」,不會誤顯示為 0。
CRUSH 與 iSCSI 設定更正確
修改 CRUSH bucket type 名稱時若發生錯誤,畫面會正確顯示失敗,不再誤報成功;名稱也限制為英數字、底線與連字號。iSCSI 的 IQN Base Prefix 會檢查格式、不再接受大寫英文字母,避免後續建立 target 時才失敗。
Samba 告警更準確
Samba 服務就緒狀態的監控指標,過去在系統元件暫時無回應時可能停在異常值,服務恢復後也不會更新;4.19.7 為相關檢查加上逾時,服務恢復後指標會在下一輪檢查回到正常。SambaExporterDown 告警也已修正:未部署 Samba 的叢集不再持續誤報,Samba 容器停止時則能正確觸發。
告警通知處理更有效率
收到告警時,系統不再額外查詢 Prometheus 取得規則資訊;未啟用郵件通知時也會直接略過後續處理,減少告警大量發生時的系統負擔。
SMB 與 Active Directory 可靠度強化
4.19.7 針對 SMB 服務在 Active Directory 環境中的穩定性做了一系列修正,重點是避免短暫的異常被放大成服務中斷。
全域設定不再被自動改寫
過去 Samba 叢集的全域設定除了管理者變更外,也可能被各節點的定期同步流程自動寫回。若讀取設定時剛好遇到短暫的連線異常,系統可能誤判為「尚未設定」而重設為預設值,導致已加入網域的叢集退回工作群組、AD 認證失效,自訂的全域參數也會遺失。4.19.7 起,全域設定只會在管理者明確變更時寫入,例如加入或離開 AD、新增自訂參數;讀不到設定時會略過該輪同步,等下一輪再試。
加入網域更可靠
新建立的 Samba 叢集啟用 AD 時,若加入網域後的信任關係驗證未通過,系統會在同一輪內立即重試,最多三次,不再被動等待下一輪同步。若判斷是網域控制站暫時無法連線,則不會反覆重新加入,避免影響其他節點的信任關係。
降低對 Ceph 的背景負載
Samba 每分鐘的設定同步改為每輪只讀取一次完整設定,取代原本逐項重複查詢,大幅減少對 Ceph 的固定背景查詢;設定中的敏感資訊,例如 AD 管理者密碼,維持加密保存。
多組 VIP 設定修正
修正設定兩組以上 Samba VIP 時,初始化過程會重複寫入同一個 VIP 的問題。
系統穩定性與資安強化
管理資料庫更穩定
UVS 的管理資料庫(MariaDB Galera Cluster)在沒有既存叢集狀態時可以正常啟動;資料庫暫時無法使用時,排程報表的檢查不再連帶讓背景工作佇列無法啟動。另外強化了 UVS Manager 資料庫在各節點之間同步的穩定性;當資料庫因硬體因素導致節點間資料不一致時,系統會自動修復。
部署與日常維運修正
主機名稱含網域(FQDN,例如 uvs101.example.com)時可以正常建立叢集。另修正 SNMP 服務無法啟動、Update 頁面無法上傳更新套件、Subvolume 的「How to mount」無法建立預設使用者,以及修改主機名稱後效能監控(PCP)的每日排程持續失敗等問題。
資安強化
Web 介面的檔案上傳會實際過濾不允許的副檔名,不再只是提示;PHP 升級至 8.4.25,並升級或移除未使用的套件。
常見問題
▾UniVirStor 4.19.7 的主要更新是什麼?
本版以安全性為主軸:底層 Ceph 升級至 19.2.6 安全性版本,修補 4 個 CVE,並將叢集服務的 CephX 金鑰轉換為新的 aes256k 型別。另外新增 CephX 使用者的完整權限設定介面,並強化 SMB/Active Directory 的可靠度與監控告警的準確度。
▾升級到 4.19.7 後,CVE-2025-30156 就完全修補了嗎?
還沒有完全完成。4.19.7 已將 Ceph 升級至修補版本,並把 MON、MGR、MDS、OSD 等服務金鑰與服務用的用戶端金鑰轉換為 aes256k。為了不中斷仍使用舊核心的用戶端,client.admin 暫時保留舊的 aes 型別,叢集也仍允許 aes。待所有用戶端都支援 aes256k、完成用戶端金鑰遷移並停用 aes 之後,才算完整修補。
▾我的用戶端需要馬上升級嗎?
不需要,既有用戶端可以照常連線與掛載。若要遷移到 aes256k:以 Linux 核心掛載 CephFS 或 RBD 的主機需要 Linux 7.0 或更新的核心;使用 Ceph 用戶端程式或函式庫(例如 ceph-fuse、librados)的主機需要 Ceph 19.2.6 或更新版本。建議先盤點並規劃升級。
▾CephX 使用者權限可以設定哪些項目?
可分別設定 mon、mgr、osd、mds 四種服務的權限,支援 allow r/w/x 組合與 Ceph 內建的 profile(例如 profile rbd、profile rbd-read-only),並可指定 pool、namespace、path 等參數。編輯既有使用者時會完整帶出目前的設定。
▾升級到 4.19.7 會中斷服務嗎?
升級逐台進行,每台完成並確認叢集健康後才進行下一台,各 Ceph 服務會依序重新啟動。建議安排在維護時段,並由晨宇技術支援協助進行。
升級與支援
以上是 UniVirStor 4.19.7 的更新重點。由於本版包含 Ceph 的重要安全性修補,建議所有客戶儘快規劃升級,並同步盤點以 Linux 核心掛載 CephFS 或 RBD 的用戶端,為後續的金鑰遷移做準備。
既有客戶請聯繫晨宇技術支援取得更新套件與升級指引。如需升級規劃協助或想進一步了解任一項功能,請與我們聯繫,或參考 UniVirStor 企業級 Ceph 軟體定義儲存產品頁。
關於晨宇創新 Ambedded Technology
晨宇創新(Ambedded Technology)成立於 2013 年,是專精於 Ceph 軟體定義儲存的技術供應商。我們結合開源軟體、Ceph 分散式儲存、嵌入式 Linux 與 Arm 架構的深厚知識,提供從純軟體到一站式(turnkey)設備的 Ceph 儲存解決方案,並提供 Ceph 顧問諮詢、專業服務與無縫更新,協助企業、政府機構與學術單位以更低的總持有成本建置可擴充、高可靠的儲存基礎架構。
- 相關產品
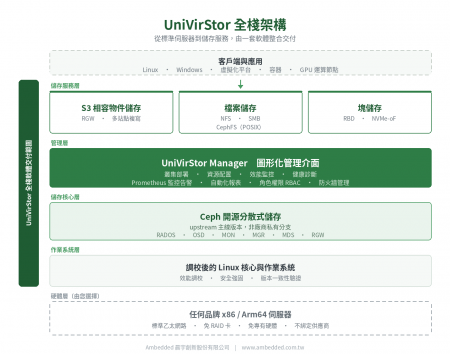
UniVirStor 企業級 Ceph 軟體定義儲存
當資料量從數百 TB 邁向數十 PB,您需要的不是更大的儲存陣列,而是一套能持續長大的儲存系統。
UniVirStor 是晨宇創新的企業級 Ceph 軟體定義儲存全棧軟體。它整合了經過調校的 Linux 核心與作業系統、Ceph 儲存軟體,以及自行開發的圖形化管理介面...
細節
 下載