UniVirStor 4.19.7 Yayında: Ceph 19.2.6 Güvenlik Güncellemesi ve SMB/AD Güvenilirlik İyileştirmeleri | Birleşik Blok, Dosya ve S3 Nesne Depolama - Ambedded
UniVirStor 4.19.7 artık genel kullanıma sunuldu. Bu sürümün odağında güvenlik yer alıyor: Temel Ceph, dört CVE’yi gideren 19.2.6 güvenlik sürümüne yükseltildi ve küme hizmetlerinin CephX anahtarları yeni aes256k anahtar türüne döndürüldü. Sürüm ayrıca kapsamlı bir CephX kullanıcı yetkisi düzenleyicisi ekler ve SMB/Active Directory hizmetlerinin, izleme ve uyarı sistemlerinin yanı sıra sistemin genel güvenilirliğini artırır.Ambedded'in Ceph depolama cihazlarını ve tam yığın yazılımını keşfedin. Önceden ayarlanmış, web arayüzü, uzman desteği - AI, bulut ve kurumsal iş yükleri için optimize edilmiştir.
UniVirStor 4.19.7 Yayında: Ceph 19.2.6 Güvenlik Güncellemesi ve SMB/AD Güvenilirlik İyileştirmeleri
UniVirStor 4.19.7 artık genel kullanıma sunuldu. Bu sürümün odağında güvenlik yer alıyor: Temel Ceph, dört CVE’yi gideren 19.2.6 güvenlik sürümüne yükseltildi ve küme hizmetlerinin CephX anahtarları yeni aes256k anahtar türüne döndürüldü. Sürüm ayrıca kapsamlı bir CephX kullanıcı yetkisi düzenleyicisi ekler ve SMB/Active Directory hizmetlerinin, izleme ve uyarı sistemlerinin yanı sıra sistemin genel güvenilirliğini artırır.
CephX kimlik doğrulama atlatma güvenlik açığını (CVE-2025-30156) tamamen gidermek için istemcilerin de yeni anahtar türünü desteklemesi gerekir. Hâlâ daha eski Linux çekirdeklerini çalıştıran mevcut istemcilerin kesintiye uğramasını önlemek amacıyla 4.19.7, aşağıda ayrıntılı olarak açıklanan, geçiş için aşamalı bir yaklaşım benimser.
Temel Ceph, 19.2.6 Güvenlik Sürümüne Yükseltildi
19 Ağustos 2026'da Ceph projesi, dört CVE'yi gideren bir güvenlik sürümü olan Squid 19.2.6'yı yayımladı. Ceph projesi, tüm operatörlerin mümkün olan en kısa sürede yükseltme yapmasını önemle tavsiye ediyor. UniVirStor 4.19.7, Ceph 19.2.6 ile birlikte sunulduğundan hem yeni dağıtılan kümeler hem de yükseltilen mevcut kümeler bu sürümü çalıştırır.
Bu Sürümde Düzeltilen Dört CVE
| CVE | Bileşen | Açıklama | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | CephX kimlik doğrulaması | Bir saldırganın kimlik bilgilerini sahte olarak oluşturmasına ve kümede yönetici erişimi elde etmesine olanak tanıyabilecek CephX şifrelemesindeki bir kusur | 8,9 (Yüksek) |
| CVE-2026-39944 | RGW (STS) | CVE-2025-30156 ile aynı sınıftaki şifreleme açığı, RGW STS oturum belirteçlerini etkiler; yalnızca STS etkinleştirilmiş kümeler etkilenir | 8,5 (Yüksek) |
| CVE-2026-50152 | Ceph Monitörü | Yalnızca Monitör üzerinde okuma erişimine sahip bir kullanıcı, OSD disk şifreleme anahtarları gibi hassas bilgiler içerebilen config-key verilerini okuyabilir | 8,2 (Yüksek) |
| CVE-2026-54330 | RGW (S3) | RGW, S3 SigV4 imzalarını düzgün şekilde doğrulamaz; bu nedenle önceden imzalanmış bir URL'ye sahip kişi, imzalayanın vermediği izinleri elde edebilir | 8,2 (Yüksek) |
CVSS puanları, resmî Ceph güvenlik duyurusundan alınmıştır; diğer güvenlik açığı veritabanları bu CVE’leri biraz farklı derecelendirebilir.
CephX Anahtar Rotasyonu: 4.19.7 Neleri Kapsıyor
CVE-2025-30156 yalnızca yükseltme yapılarak düzeltilemez. Ceph, bu düzeltme için aes256k adlı yeni bir anahtar türü sunar (CephX'in ilk kez bir anahtar türü eklemesi) ve düzeltme işlemini tamamlamak için mevcut anahtarların yeni türe döndürülmesi gerekir. 4.19.7 yükseltme prosedürü, aşağıdaki kapsamla anahtar döndürme işlemini içerir:
| Anahtar | 4.19.7 sürümündeki işlem | Notlar |
|---|---|---|
| Ceph hizmet anahtarları (MON, MGR, MDS, OSD) | aes256k olarak döndürüldü | Disk şifrelemesi (LUKS) kullanan OSD'ler için kilitlerini açmak üzere kullanılan anahtarlar da güncellenir |
| Hizmetlere ait istemci anahtarları (bootstrap, crash, NFS ve diğerleri) | aes256k olarak döndürüldü | Sistem hizmetleri tarafından kullanılır; müşteri istemcileri etkilenmez |
| client.admin | Geçici olarak aes biçiminde tutulur | Mevcut birçok istemci bu anahtarla bağlanır; aşağıdaki açıklamaya bakın |
| Küme tarafından izin verilen anahtar türleri | aes ve aes256k türlerinin her ikisine de izin verilir | Henüz aes256k desteği sunmayan istemciler bağlanmaya devam edebilir |
client.admin Neden Geçici Olarak Eski Anahtar Türünü Kullanmaya Devam Ediyor
CephFS veya RBD’yi Linux çekirdeği üzerinden bağlayan istemcilerin (çekirdek istemcileri) aes256k desteği için Linux çekirdeği 7.0 veya sonraki bir sürümü kullanması gerekir; ancak kurumsal ortamlarda kullanılan çoğu dağıtımla birlikte sunulan çekirdekler henüz bunu desteklememektedir. Varsayılan Ubuntu 22.04 çekirdeği buna bir örnektir. client.admin hesabını şimdi aes256k’ya geçirmek veya eski aes türünü devre dışı bırakmak, bu istemcilerin bağlanmasını hemen engelleyerek hizmet kesintisine yol açar.
Bu nedenle 4.19.7 aşamalı olarak geçiş yapar: küme hizmeti tarafındaki anahtar döndürme işlemi artık tamamlanmıştır; client.admin anahtarının döndürülmesi ve eski anahtar türünün devre dışı bırakılması ise istemci çekirdekleri yükseltilene kadar bekler. O zamana kadar mevcut istemciler, çekirdeğin hemen yükseltilmesine gerek kalmadan eskisi gibi çalışmaya devam eder.
CVE-2025-30156 için tam düzeltme, nihayetinde her istemcinin aes256k'yi desteklemesini gerektirir. CephFS veya RBD'yi çekirdek üzerinden bağlayan ana bilgisayarların envanterini çıkarmaya ve çekirdek yükseltmelerini planlamaya başlamanızı öneririz; bu tamamlandıktan sonra Ambedded desteği, istemci anahtarı geçiş takvimini sizinle birlikte memnuniyetle oluşturacaktır.
Yükseltme Nasıl Çalışır
4.19.7 bir güncelleme paketiyle yüklenir. Ana bilgisayarlar tek tek yükseltilir ve anahtarları döndürülür; bir sonraki ana bilgisayara geçmeden önce her ana bilgisayardan sonra küme sağlığı doğrulanır. Yükseltme sırasında Ceph hizmetleri sırayla yeniden başlatılır; bu nedenle işlemin bir bakım penceresi içinde planlanmasını öneririz. Mevcut müşteriler, güncelleme paketini ve yükseltme yönergelerini almak için Ambedded destek ekibiyle iletişime geçebilir.
Web Arayüzünde Eksiksiz CephX Kullanıcı Yeteneği Yönetimi
Daha önce UVS Manager'da CephX kullanıcı yetenekleri yalnızca OSD'ler için ayarlanabiliyordu. MON, MGR veya MDS yeteneklerini aynı anda ayarlamak ya da Ceph'in yerleşik profillerini kullanmak için komut satırı gerekiyordu. 4.19.7 sürümü, yeniden tasarlanmış bir yetenek düzenleyicisi sunuyor.
Dört Hizmet Türü İçin Ayrı Ayarlar
Bir CephX kullanıcısı oluştururken veya düzenlerken mon, mgr, osd ve mds için yetenekleri ayrı ayrı ayarlayabilir, ihtiyacınız olmayan türleri boş bırakabilirsiniz. Yeni bir kullanıcı, herhangi bir yetenek olmadan da oluşturulabilir ve yetenekler daha sonra eklenebilir.
Profiller ve Gelişmiş Parametreler
allow r/w/x kombinasyonlarına ek olarak Ceph'in yerleşik profilleri ile pool, namespace ve path gibi parametreler de desteklenir. Yaygın örnekler:
| Kullanım alanı | Örnek yetenekler |
|---|---|
| RBD istemcisi | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Salt okunur RBD istemcisi | mon 'profile rbd', osd 'profile rbd-read-only pool=<pool>' |
| CephFS istemcisi (bir dizinle sınırlı) | mon 'allow r', mds 'allow rw path=/<dir>', osd 'allow rw tag cephfs data=<fs>' |
Düzenleme Sırasında Mevcut Ayarlar Tamamen Korunur
Mevcut bir kullanıcıyı düzenlediğinizde düzenleyici, profiller ile bunların havuz, ad alanı ve yol parametreleri de dahil olmak üzere mevcut tüm yeteneklerini yükler; OSD ayarları dışındaki hiçbir şeyi kesmez veya kaldırmaz.
Daha Doğru Yönetim ve İzleme
Daha Hızlı CephFS Sayfaları
CephFS yönetim sayfası artık daha verimli bir veri kaynağı kullanıyor. Birimler, alt birim grupları ve alt birimler tekrar tekrar sorgulanmak yerine tek bir veri kümesini paylaşıyor; böylece çok sayıda alt birimin bulunduğu ortamlarda sayfa daha hızlı yükleniyor.
Sürücü Konumu Panelinde Disk Kapasitesi
Sunucu Sabit Disk Konumu Ayarları'ndaki disk paneli artık her diskin kapasitesini seri numarasının yanında göstererek sürücü düzenini doğrulamayı kolaylaştırıyor. Kapasite okunamadığında panel, yanıltıcı bir 0 yerine "-" gösteriyor.
Daha Güvenilir CRUSH ve iSCSI Ayarları
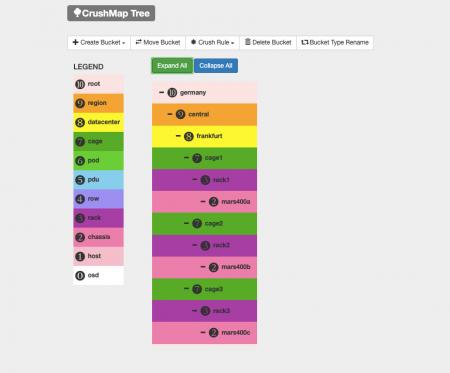
Bir CRUSH bucket türü yeniden adlandırılırken hata oluşursa kullanıcı arayüzü artık başarı bildirimi yerine hatayı doğru şekilde bildirir; ayrıca adlar harfler, rakamlar, alt çizgiler ve kısa çizgilerle sınırlandırılmıştır. iSCSI IQN Temel Ön Eki artık doğrulanıyor ve büyük harfleri kabul etmiyor; böylece sorunlar bir hedef oluşturulmadan önce tespit ediliyor.
Daha Doğru Samba Uyarıları
Samba hizmetinin hazır olma durumunu izleyen metrik, bir sistem bileşeni yanıt vermeyi durdurduğunda daha önce anormal bir değerde takılı kalabiliyor ve hizmet kurtarıldıktan sonra güncellenmiyordu. 4.19.7 sürümü bu kontrollere zaman aşımı ekleyerek metriğin kurtarma sonrasındaki bir sonraki kontrolde normale dönmesini sağlıyor. SambaExporterDown uyarısı da düzeltildi: Samba içermeyen kümeler artık sürekli yanlış alarmlar almıyor ve Samba kapsayıcısı durduğunda uyarı artık doğru şekilde tetikleniyor.
Daha Verimli Uyarı Bildirimi İşleme
Bir uyarı geldiğinde sistem, kural ayrıntılarını aramak için artık ek bir Prometheus sorgusu çalıştırmaz. E-posta bildirimi devre dışı bırakıldığında ise işlemenin geri kalanı atlanır. Bu, aynı anda çok sayıda uyarı tetiklendiğinde sistem yükünü azaltır.
Geliştirilmiş SMB ve Active Directory Güvenilirliği
4.19.7, Active Directory ortamlarında SMB hizmetinin kararlılığına yönelik bir dizi düzeltme içerir ve kısa süreli aksaklıkların hizmet kesintilerine dönüşmesini önlemeye odaklanır.
Genel Ayarların Artık Otomatik Olarak Üzerine Yazılmaması
Daha önce, bir Samba kümesinin genel ayarları yalnızca bir yönetici tarafından değiştirilmekle kalmayıp her düğümün periyodik eşitlemesi tarafından da otomatik olarak geri yazılabiliyordu. Ayarlar okunurken kısa süreli bir bağlantı sorunu oluştuysa sistem bunları "henüz yapılandırılmamış" olarak değerlendirebilir ve varsayılan ayarlara sıfırlayabilir. Bu durum, etki alanına katılmış bir kümenin çalışma grubuna geri dönmesine, AD kimlik doğrulamasının bozulmasına ve özel genel parametrelerin kaybolmasına neden olabilir. 4.19.7 sürümünden itibaren genel ayarlar yalnızca bir yöneticinin AD'ye katılma veya AD'den ayrılma ya da özel bir parametre ekleme gibi işlemlerle bunları açıkça değiştirmesi durumunda yazılır. Ayarlar okunamazsa, ilgili senkronizasyon turu atlanır ve bir sonraki turda yeniden denenir.
Daha Güvenilir Etki Alanına Katılım
Yeni oluşturulan bir Samba kümesinde AD etkinleştirildiğinde ve etki alanına katıldıktan sonra güven ilişkisi denetimi başarısız olduğunda, sistem artık bir sonraki eşitleme turunu pasif bir şekilde beklemek yerine aynı tur içinde hemen, en fazla üç kez yeniden deniyor. Etki alanı denetleyicisine geçici olarak erişilemiyor gibi görünüyorsa düğüm tekrar tekrar katılmıyor; bu da diğer düğümlerin güven ilişkilerini koruyor.
Ceph'te Daha Düşük Arka Plan Yükü
Samba'nın dakika başına yapılandırma senkronizasyonu artık her öğeyi tekrar tekrar sorgulamak yerine her turda yapılandırmanın tamamını bir kez okuyor ve Ceph'e gönderilen sürekli arka plan sorgularını büyük ölçüde azaltıyor. AD yöneticisi parolası gibi yapılandırmadaki hassas değerler şifrelenmiş olarak kalıyor.
Birden Fazla VIP İçin Düzeltme
İki veya daha fazla Samba VIP'si yapılandırıldığında, başlatma sırasında aynı VIP'nin birden fazla kez yazılmasına neden olan sorun düzeltildi.
Stabilite ve Güvenlik Güçlendirme
Daha Sağlam Bir Yönetim Veritabanı
UVS yönetim veritabanı (MariaDB Galera Cluster), mevcut bir küme durumu olmadığında artık doğru şekilde başlatılıyor. Veritabanı geçici olarak kullanılamadığında, zamanlanmış rapor denetimi artık arka plan iş kuyruğunun başlatılmasını engellemiyor. Düğümler arasındaki veritabanı senkronizasyonu da daha güvenilir hâle getirildi: UVS Manager veritabanı bir donanım sorunu nedeniyle düğümler arasında tutarsız hâle gelirse sistem bunu otomatik olarak onarıyor.
Dağıtım ve Günlük Operasyon Düzeltmeleri
Ana bilgisayar adları bir etki alanı (örneğin uvs101.example.com gibi bir FQDN) içerdiğinde artık kümeler oluşturulabilir. Diğer düzeltmeler arasında SNMP hizmetinin başlatılamaması, Güncelleme sayfasının güncelleme paketlerini yükleyememesi, bir alt birimin "Nasıl bağlanır" işlevinin varsayılan kullanıcıyı oluşturamaması ve ana bilgisayar adı değişikliğinden sonra günlük performans izleme (PCP) işinin tekrar tekrar başarısız olması yer alır.
Güvenlik Sağlamlaştırması
Web Arayüzündeki dosya yüklemeleri artık yalnızca uyarıda bulunmak yerine izin verilmeyen dosya uzantılarını gerçekten filtreliyor. PHP, 8.4.25 sürümüne yükseltildi ve kullanılmayan paketler yükseltildi veya kaldırıldı.
Sıkça Sorulan Sorular
▾What are the main updates in UniVirStor 4.19.7?
Bu sürümün odağında güvenlik yer alıyor: Temel Ceph, dört CVE’yi gideren 19.2.6 güvenlik sürümüne yükseltildi ve küme hizmetlerinin CephX anahtarları yeni aes256k anahtar türüne döndürüldü. Sürüm ayrıca kapsamlı bir CephX kullanıcı yetkisi düzenleyicisi ekliyor ve SMB/Active Directory güvenilirliğini, izleme ile uyarıların doğruluğunu artırıyor.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Henüz tamamen değil. 4.19.7, Ceph’i düzeltilmiş sürüme yükseltir ve MON, MGR, MDS ve OSD hizmet anahtarlarını, hizmete ait istemci anahtarlarıyla birlikte aes256k olarak döndürür. Hâlâ eski çekirdekleri çalıştıran istemcilerin bağlantısını kesmemek için client.admin, eski aes anahtar türünü geçici olarak korur ve küme hâlâ aes'e izin verir. Her istemci aes256k'yi desteklediğinde, istemci anahtarları taşındığında ve aes devre dışı bırakıldığında düzeltme tamamlanmış olur.
▾Do my clients need to be upgraded right away?
Hayır. Mevcut istemciler daha önce olduğu gibi bağlanmaya ve bağlamaya devam edebilir. aes256k'ye geçiş yapmak için CephFS veya RBD'yi Linux çekirdeği üzerinden bağlayan ana bilgisayarların Linux çekirdeği 7.0 veya sonraki bir sürümüne, Ceph istemci programlarını ya da kitaplıklarını (ceph-fuse veya librados gibi) kullanan ana bilgisayarların ise Ceph 19.2.6 veya sonraki bir sürümüne ihtiyacı vardır. Bu yükseltmeler için envanter çıkarmanızı ve planlama yapmanızı öneririz.
▾What can I configure in the CephX user capability editor?
mon, mgr, osd ve mds için yetenekleri ayrı ayrı ayarlayabilir; pool, namespace ve path gibi parametrelerle allow r/w/x kombinasyonlarını veya Ceph’in yerleşik profillerini (profile rbd ve profile rbd-read-only gibi) kullanabilirsiniz. Mevcut bir kullanıcıyı düzenlediğinizde, tüm geçerli ayarları yüklenir.
▾Will upgrading to 4.19.7 interrupt service?
Yükseltme her seferinde bir ana bilgisayar için gerçekleştirilir ve bir sonraki ana bilgisayara geçilmeden önce her ana bilgisayarın ardından küme durumu doğrulanır; Ceph hizmetleri sırayla yeniden başlatılır. Yükseltmeyi Ambedded desteğinin yardımıyla bir bakım penceresi içinde planlamanızı öneririz.
Yükseltme ve Destek
UniVirStor 4.19.7 sürümündeki güncellemeler bunlardan ibaret. Bu sürüm önemli Ceph güvenlik düzeltmeleri içerdiğinden, tüm müşterilerin kısa süre içinde bir yükseltme planlamasını ve aynı zamanda yaklaşan anahtar geçişine hazırlanmak için CephFS veya RBD'yi Linux çekirdeği üzerinden bağlayan istemcilerin envanterini çıkarmasını öneriyoruz.
Mevcut müşteriler, güncelleme paketi ve yükseltme rehberi almak için Ambedded destek ile iletişime geçebilirler.Bir yükseltme planını görüşmek veya bu sürümdeki herhangi bir özellik hakkında daha fazla bilgi edinmek için lütfen iletişime geçin, service@ambedded.com.tw adresine e-posta gönderin ya da UniVirStor kurumsal Ceph yazılım tanımlı depolama ürün sayfasını ziyaret edin.
Ambedded Technology hakkında
2013 yılında kurulan Ambedded Technology, Ceph yazılım tanımlı depolama konusunda uzmanlaşmış bir teknoloji sağlayıcısıdır. Açık kaynak yazılımı, Ceph dağıtık depolama, gömülü Linux ve Arm tabanlı mimari konusundaki derin bilgileri birleştirerek, Ambedded yazılım tabanlı çözümlerden anahtar teslim cihazlara kadar uzanan Ceph depolama çözümleri sunar; ayrıca Ceph danışmanlığı, profesyonel hizmetler ve kesintisiz güncellemeler ile işletmelere, devlet kurumlarına ve akademik kuruluşlara daha düşük toplam sahip olma maliyeti ile ölçeklenebilir, son derece güvenilir depolama altyapısı kurmalarında yardımcı olur.
- İlgili Ürünler
Ceph Yönetim Web Kullanıcı Arayüzü (UVS Yöneticisi)
Birleşik Sanal Depolama (UVS), Linux işletim sistemi, Ceph dağıtık depolama yazılımı, yönetim konsolu ve Ambedded Ceph cihazı Mars için web tabanlı...
Detaylar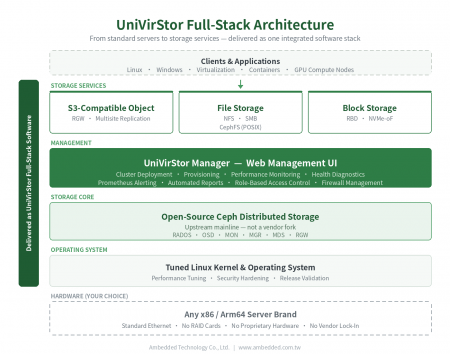
UniVirStor Kurumsal Ceph Yazılım Tanımlı Depolama
UniVirStor, Ambedded'in tam yığın kurumsal Ceph yazılım tanımlı depolamasıdır. Ayarlanmış bir Linux çekirdeği ve işletim sistemi, Ceph depolama...
Detaylar
Popüler Ürünler
 İndirmek
UniVirStor 4.19.7 Yayında: Ceph 19.2.6 Güvenlik Güncellemesi ve SMB/AD Güvenilirlik İyileştirmeleri | Ceph Depolama Çözümleri; Ceph Cihazları & Yazılım|Ambedded
2013 yılında Tayvan'da kurulan Ambedded Technology Co., LTD., Ceph yazılım tanımlı depolama tabanlı blok, dosya ve nesne depolama çözümleri sunan önde gelen bir sağlayıcıdır. Veri merkezleri, işletmeler ve araştırma kurumları için yüksek verimli, ölçeklenebilir depolama sistemleri sunma konusunda uzmanız. Ürünlerimiz arasında Ceph tabanlı depolama cihazları, sunucu entegrasyonu, depolama optimizasyonu ve basitleştirilmiş yönetim ile maliyet etkin Ceph dağıtımı bulunmaktadır.
Ambedded B2B organizasyonları için özel olarak tasarlanmış anahtar teslim Ceph depolama cihazları ve tam yığın Ceph yazılım çözümleri sunmaktadır. Ceph depolama platformumuz, toplam sahip olma maliyetini (TCO) azaltırken güvenilirliği ve ölçeklenebilirliği artırarak birleşik blok, dosya (NFS, SMB, CephFS) ve S3 uyumlu nesne depolamayı desteklemektedir. Entegre Ceph ayarları, sezgisel web arayüzü ve otomasyon araçları ile müşterilerin AI, HPC ve bulut iş yükleri için yüksek performanslı depolama elde etmelerine yardımcı oluyoruz.
Kurumsal BT alanında 20 yılı aşkın deneyim ve Ceph depolama dağıtımında on yılı aşkın bir süredir, Ambedded dünya genelinde 200'den fazla başarılı proje gerçekleştirmiştir. Uzman danışmanlık, küme tasarımı, dağıtım desteği ve sürekli bakım hizmetleri sunuyoruz. Profesyonel Ceph desteğine ve sorunsuz entegrasyona olan bağlılığımız, müşterilerin Ceph tabanlı depolama altyapılarından en iyi şekilde yararlanmalarını sağlar — ölçeklenebilir, hızlı ve bütçe dahilinde.