Wydano UniVirStor 4.19.7: aktualizacja zabezpieczeń Ceph 19.2.6 oraz poprawa niezawodności SMB/AD | Zunifikowane przechowywanie bloków, plików i obiektów S3 - Ambedded
UniVirStor 4.19.7 jest teraz ogólnie dostępny. Bezpieczeństwo jest najważniejszym elementem tego wydania: bazowy Ceph został zaktualizowany do wersji bezpieczeństwa 19.2.6, która naprawia cztery luki CVE, a klucze CephX usług klastra zostały zmienione na nowy typ aes256k. Wydanie dodaje również pełny edytor uprawnień użytkowników CephX oraz zwiększa niezawodność usług SMB/Active Directory, monitorowania i alertów, a także całego systemu.Odkryj urządzenia pamięci masowej Ceph i oprogramowanie pełnostackowe Ambedded. Wstępnie dostrojone, interfejs webowy, wsparcie ekspertów - zoptymalizowane dla AI, chmury i obciążeń przedsiębiorstw.
Wydano UniVirStor 4.19.7: aktualizacja zabezpieczeń Ceph 19.2.6 oraz poprawa niezawodności SMB/AD
UniVirStor 4.19.7 jest teraz ogólnie dostępny. Bezpieczeństwo jest najważniejszym elementem tego wydania: bazowy Ceph został zaktualizowany do wersji bezpieczeństwa 19.2.6, która naprawia cztery luki CVE, a klucze CephX usług klastra zostały zmienione na nowy typ aes256k. Wydanie dodaje również pełny edytor uprawnień użytkowników CephX oraz zwiększa niezawodność usług SMB/Active Directory, monitorowania i alertów, a także całego systemu.
Pełne usunięcie luki umożliwiającej obejście uwierzytelniania CephX CVE-2025-30156 wymaga również, aby klienci obsługiwali nowy typ klucza. Aby uniknąć zakłóceń w działaniu istniejących klientów korzystających ze starszych jąder Linuksa, wersja 4.19.7 stosuje etapowe podejście do migracji, opisane szczegółowo poniżej.
Bazowy Ceph zaktualizowany do wydania zabezpieczeń 19.2.6
19 sierpnia 2026 roku projekt Ceph wydał wersję Squid 19.2.6 — wydanie bezpieczeństwa usuwające cztery luki CVE. Projekt Ceph zdecydowanie zaleca wszystkim operatorom aktualizację tak szybko, jak to możliwe. UniVirStor 4.19.7 zawiera Ceph 19.2.6, dzięki czemu zarówno nowo wdrożone klastry, jak i zaktualizowane istniejące klastry działają w tej wersji.
Cztery CVE naprawione w tym wydaniu
| CVE | Komponent | Opis | CVSS 3.1 |
|---|---|---|---|
| CVE-2025-30156 | Uwierzytelnianie CephX | Luka w szyfrowaniu CephX, która może umożliwić atakującemu sfałszowanie danych uwierzytelniających i uzyskanie dostępu administracyjnego do klastra | 8,9 (wysoki) |
| CVE-2026-39944 | RGW (STS) | Ten sam rodzaj luki w szyfrowaniu co CVE-2025-30156, dotyczący tokenów sesji RGW STS; zagrożone są tylko klastry z włączoną funkcją STS | 8,5 (wysoki) |
| CVE-2026-50152 | Monitor Ceph | Użytkownik mający wyłącznie dostęp do odczytu Monitora może odczytywać dane config-key, które mogą zawierać poufne informacje, takie jak klucze szyfrowania dysków OSD | 8,2 (wysoki) |
| CVE-2026-54330 | RGW (S3) | RGW nie weryfikuje prawidłowo podpisów S3 SigV4, dlatego posiadacz wstępnie podpisanego adresu URL może uzyskać uprawnienia, których osoba podpisująca nie przyznała | 8,2 (wysoki) |
Oceny CVSS pochodzą z oficjalnego komunikatu bezpieczeństwa Ceph; inne bazy danych podatności mogą oceniać te CVE nieco inaczej.
Rotacja kluczy CephX: co obejmuje wersja 4.19.7
CVE-2025-30156 nie można naprawić wyłącznie poprzez aktualizację. W ramach tej poprawki Ceph wprowadza nowy typ klucza — aes256k (po raz pierwszy w historii CephX dodano nowy typ klucza) — a istniejące klucze muszą zostać poddane rotacji do nowego typu, aby zakończyć proces usuwania podatności. Procedura aktualizacji do wersji 4.19.7 obejmuje rotację kluczy w następującym zakresie:
| Klucz | Obsługa w wersji 4.19.7 | Uwagi |
|---|---|---|
| Klucze usług Ceph (MON, MGR, MDS, OSD) | Zmienione na aes256k | W przypadku OSD z szyfrowaniem dysku (LUKS) aktualizowane są również klucze używane do ich odblokowania |
| Klucze klientów należące do usług (bootstrap, crash, NFS i inne) | Zmienione na aes256k | Używane przez usługi systemowe; klienci użytkownika nie są objęci zmianami |
| client.admin | Tymczasowo zachowany jako aes | Wielu istniejących klientów montuje za pomocą tego klucza; zobacz wyjaśnienie poniżej |
| Typy kluczy dozwolone przez klaster | Dozwolone są zarówno aes, jak i aes256k | Klienci, którzy nie obsługują jeszcze aes256k, mogą nadal się łączyć |
Dlaczego client.admin tymczasowo zachowuje starszy typ klucza
Klienci, którzy montują CephFS lub RBD za pośrednictwem jądra Linuksa (klienci korzystający z jądra), potrzebują jądra Linuksa w wersji 7.0 lub nowszej, aby obsługiwać aes256k, a jądra dostarczane przez większość dystrybucji używanych w środowiskach korporacyjnych jeszcze tego nie obsługują; domyślne jądro Ubuntu 22.04 jest jednym z przykładów. Obrócenie klucza client.admin na aes256k już teraz lub wyłączenie starszego typu aes natychmiast uniemożliwiłoby tym klientom montowanie systemów i przerwałoby działanie usług.
Wersja 4.19.7 przeprowadza zatem migrację etapami: rotacja kluczy po stronie usługi klastra została już zakończona, natomiast rotacja klucza client.admin i wyłączenie starszego typu kluczy nastąpią dopiero po zaktualizowaniu jąder klientów. Do tego czasu istniejący klienci nadal działają jak wcześniej, bez konieczności natychmiastowej aktualizacji jądra.
Pełne usunięcie podatności CVE-2025-30156 ostatecznie wymaga, aby każdy klient obsługiwał aes256k. Zalecamy rozpoczęcie inwentaryzacji hostów, które montują CephFS lub RBD za pośrednictwem jądra, oraz zaplanowanie aktualizacji jądra; po ich zakończeniu zespół wsparcia Ambedded z przyjemnością ustali z Państwem harmonogram migracji kluczy klientów.
Jak działa ulepszenie
Wersja 4.19.7 jest instalowana za pomocą pakietu aktualizacyjnego. Hosty są aktualizowane, a ich klucze rotowane pojedynczo; po każdym hoście, przed przejściem do następnego, potwierdzany jest stan klastra. Podczas aktualizacji usługi Ceph są kolejno uruchamiane ponownie, dlatego zalecamy zaplanowanie jej w oknie serwisowym. Obecni klienci mogą skontaktować się z działem wsparcia Ambedded, aby otrzymać pakiet aktualizacyjny i wskazówki dotyczące aktualizacji.
Pełne zarządzanie uprawnieniami użytkowników CephX w interfejsie internetowym
Wcześniej uprawnienia użytkowników CephX w UVS Manager można było ustawiać tylko dla OSD. Jednoczesne ustawianie uprawnień MON, MGR lub MDS albo korzystanie z wbudowanych profili Ceph wymagało użycia wiersza poleceń. W wersji 4.19.7 wprowadzono przeprojektowany edytor uprawnień.
Oddzielne ustawienia dla czterech typów usług
Podczas tworzenia lub edytowania użytkownika CephX można osobno ustawić uprawnienia dla mon, mgr, osd i mds, a nieużywane typy pozostawić puste. Nowego użytkownika można również utworzyć bez żadnych uprawnień i dodać je później.
Profile i parametry zaawansowane
Oprócz kombinacji uprawnień allow r/w/x obsługiwane są wbudowane profile Ceph, a także parametry takie jak pula, przestrzeń nazw i ścieżka. Typowe przykłady:
| Przypadek użycia | Przykładowe uprawnienia |
|---|---|
| Klient RBD | mon 'profile rbd', osd 'profile rbd pool=<pool>' |
| Klient RBD tylko do odczytu | mon „profile rbd”, osd „profile rbd-read-only pool=<pool>” |
| Klient CephFS (ograniczony do katalogu) | mon „allow r”, mds „allow rw path=/<dir>”, osd „allow rw tag cephfs data=<fs>” |
Pełne zachowanie istniejących ustawień podczas edycji
Podczas edycji istniejącego użytkownika edytor wczytuje wszystkie jego bieżące uprawnienia, w tym profile oraz ich parametry puli, przestrzeni nazw i ścieżki, bez obcinania ani pomijania czegokolwiek poza ustawieniami OSD.
Dokładniejsze zarządzanie i monitorowanie
Szybsze strony CephFS
Strona zarządzania CephFS korzysta teraz z wydajniejszego źródła danych. Woluminy, grupy podwoluminów i podwoluminy współdzielą jeden zestaw danych zamiast wielokrotnie wykonywać zapytania, dzięki czemu strona ładuje się szybciej w środowiskach z dużą liczbą podwoluminów.
Pojemność dysku w panelu pozycji napędu
Panel dysków w ustawieniach pozycji dysków twardych serwera wyświetla teraz pojemność każdego dysku obok jego numeru seryjnego, co ułatwia weryfikację układu dysków. Gdy nie można odczytać pojemności, panel wyświetla „-” zamiast wprowadzającego w błąd zera.
Bardziej niezawodne ustawienia CRUSH i iSCSI
Jeśli podczas zmiany nazwy typu zasobnika CRUSH wystąpi błąd, interfejs użytkownika prawidłowo zgłasza teraz niepowodzenie zamiast powodzenia, a nazwy są ograniczone do liter, cyfr, znaków podkreślenia i łączników. Prefiks bazowy IQN iSCSI jest teraz sprawdzany i nie akceptuje już wielkich liter, dzięki czemu problemy są wykrywane przed utworzeniem celu.
Dokładniejsze alerty Samby
Metryka monitorująca gotowość usługi Samba mogła wcześniej utknąć na nieprawidłowej wartości, gdy komponent systemu przestawał odpowiadać, i nie aktualizowała się po przywróceniu działania usługi. W wersji 4.19.7 do tych kontroli dodano limity czasu, dzięki czemu metryka wraca do normy podczas następnej kontroli po przywróceniu działania. Naprawiono również alert SambaExporterDown: klastry bez Samby nie otrzymują już ciągłych fałszywych alarmów, a alert jest teraz prawidłowo wyzwalany, gdy kontener Samby przestaje działać.
Wydajniejsza obsługa powiadomień o alertach
Po nadejściu alertu system nie wykonuje już dodatkowego zapytania do Prometheusa w celu pobrania szczegółów reguły, a gdy powiadomienia e-mail są wyłączone, pozostałe przetwarzanie zostaje pominięte. Zmniejsza to obciążenie systemu, gdy jednocześnie pojawia się wiele alertów.
Większa niezawodność SMB i Active Directory
Wersja 4.19.7 zawiera szereg poprawek zwiększających stabilność usługi SMB w środowiskach Active Directory, które mają zapobiegać przekształcaniu się krótkotrwałych zakłóceń w awarie usługi.
Ustawienia globalne nie są już automatycznie zastępowane
Wcześniej globalne ustawienia klastra Samba mogły być automatycznie zapisywane ponownie przez okresową synchronizację każdego węzła, a nie tylko zmieniane przez administratora. Jeśli podczas odczytywania ustawień wystąpił krótkotrwały problem z połączeniem, system mógł potraktować je jako „jeszcze nieskonfigurowane” i zresetować do wartości domyślnych, powodując przełączenie klastra dołączonego do domeny do grupy roboczej, przerwanie uwierzytelniania AD oraz utratę niestandardowych parametrów globalnych. Od wersji 4.19.7 ustawienia globalne są zapisywane tylko wtedy, gdy administrator jawnie je zmieni, na przykład dołączając do domeny AD lub opuszczając ją albo dodając niestandardowy parametr. Jeśli nie można odczytać ustawień, dana runda synchronizacji zostaje pominięta i ponowiona w następnej rundzie.
Bardziej niezawodne dołączanie do domeny
Gdy usługa AD jest włączona w nowo utworzonym klastrze Samba, a sprawdzenie relacji zaufania kończy się niepowodzeniem po dołączeniu do domeny, system ponawia próbę natychmiast w tej samej rundzie, maksymalnie trzy razy, zamiast biernie czekać na następną rundę synchronizacji. Jeśli kontroler domeny wydaje się tymczasowo niedostępny, węzeł nie dołącza ponownie wielokrotnie, co chroni relacje zaufania pozostałych węzłów.
Mniejsze obciążenie tła w Ceph
Synchronizacja konfiguracji Samby co minutę odczytuje teraz pełną konfigurację raz na rundę zamiast wielokrotnie odpytywać o każdy element, znacznie ograniczając ciągłe zapytania w tle wysyłane do Ceph. Poufne wartości w konfiguracji, takie jak hasło administratora AD, pozostają zaszyfrowane.
Poprawka dotycząca wielu adresów VIP
Naprawiono problem, w wyniku którego przy skonfigurowaniu co najmniej dwóch adresów VIP Samba ten sam adres VIP był zapisywany więcej niż raz podczas inicjalizacji.
Stabilność i wzmocnienie bezpieczeństwa
Bardziej niezawodna baza danych zarządzania
Baza danych zarządzania UVS (klaster MariaDB Galera) uruchamia się teraz prawidłowo, gdy nie istnieje jeszcze stan klastra, a gdy baza danych jest tymczasowo niedostępna, zaplanowane sprawdzanie raportów nie uniemożliwia już uruchomienia kolejki zadań w tle. Synchronizacja bazy danych między węzłami została również zwiększona: jeśli baza danych UVS Manager stanie się niespójna między węzłami z powodu problemu sprzętowego, system naprawi ją automatycznie.
Poprawki dotyczące wdrażania i codziennego działania
Klastry można teraz tworzyć, gdy nazwy hostów zawierają domenę (FQDN, na przykład uvs101.example.com). Pozostałe poprawki obejmują błąd uniemożliwiający uruchomienie usługi SNMP, błąd przesyłania pakietów aktualizacji na stronie Aktualizacja, błąd funkcji „Jak zamontować” podwoluminu, która nie tworzyła domyślnego użytkownika, oraz wielokrotne niepowodzenia zadania codziennego monitorowania wydajności (PCP) po zmianie nazwy hosta.
Wzmocnienie zabezpieczeń
Przesyłanie plików w interfejsie internetowym faktycznie odfiltrowuje teraz niedozwolone rozszerzenia plików, zamiast jedynie sygnalizować ich obecność. PHP zostało zaktualizowane do wersji 8.4.25, a nieużywane pakiety zaktualizowano lub usunięto.
Najczęściej Zadawane Pytania
▾What are the main updates in UniVirStor 4.19.7?
Bezpieczeństwo jest najważniejszym elementem tego wydania: bazowy system Ceph został zaktualizowany do bezpiecznej wersji 19.2.6, która usuwa cztery luki CVE, a klucze CephX usług klastra zostały zmienione na nowy typ klucza aes256k. Wydanie dodaje również pełny edytor uprawnień użytkowników CephX oraz poprawia niezawodność SMB/Active Directory i dokładność monitorowania oraz alertów.
▾Is CVE-2025-30156 fully remediated after upgrading to 4.19.7?
Jeszcze nie całkowicie. Wersja 4.19.7 aktualizuje Ceph do poprawionej wersji oraz zmienia klucze usług MON, MGR, MDS i OSD, a także należące do usług klucze klientów, na aes256k. Aby uniknąć zakłócania pracy klientów, którzy nadal korzystają ze starszych jąder, client.admin tymczasowo zachowuje starszy typ klucza aes, a klaster nadal zezwala na aes. Działania naprawcze zostają zakończone, gdy każdy klient obsługuje aes256k, klucze klientów zostały zmigrowane, a aes zostało wyłączone.
▾Do my clients need to be upgraded right away?
Nie. Istniejący klienci mogą nadal łączyć się i montować zasoby tak jak wcześniej. Aby przeprowadzić migrację do aes256k, hosty, które montują CephFS lub RBD za pośrednictwem jądra Linuksa, potrzebują jądra Linuksa w wersji 7.0 lub nowszej, natomiast hosty korzystające z programów klienckich Ceph lub bibliotek Ceph (takich jak ceph-fuse lub librados) potrzebują Ceph w wersji 19.2.6 lub nowszej. Zalecamy sporządzenie wykazu i zaplanowanie tych aktualizacji.
▾What can I configure in the CephX user capability editor?
Możesz ustawić uprawnienia osobno dla mon, mgr, osd i mds, używając kombinacji allow r/w/x lub wbudowanych profili Ceph (takich jak profile rbd i profile rbd-read-only), z parametrami takimi jak pula, przestrzeń nazw i ścieżka. Podczas edytowania istniejącego użytkownika wczytywane są wszystkie jego bieżące ustawienia.
▾Will upgrading to 4.19.7 interrupt service?
Aktualizacja przebiega po jednym hoście naraz, a stan klastra jest sprawdzany po każdym hoście przed przejściem do następnego; usługi Ceph są restartowane kolejno. Zalecamy zaplanowanie aktualizacji w oknie serwisowym przy wsparciu firmy Ambedded.
Aktualizacja i wsparcie
To obejmuje aktualizacje w UniVirStor 4.19.7. Ponieważ to wydanie zawiera ważne poprawki zabezpieczeń Ceph, zalecamy wszystkim klientom zaplanowanie wkrótce aktualizacji, a jednocześnie zinwentaryzowanie klientów, którzy montują CephFS lub RBD za pośrednictwem jądra Linuksa, aby przygotować się do nadchodzącej migracji kluczy.
Istniejący klienci mogą skontaktować się z pomocą techniczną Ambedded, aby otrzymać pakiet aktualizacji i wskazówki dotyczące aktualizacji.Aby omówić plan aktualizacji lub dowiedzieć się więcej o dowolnej funkcji dostępnej w tej wersji, skontaktuj się z nami, napisz na adres service@ambedded.com.tw lub odwiedź stronę produktu UniVirStor — korporacyjnego programowo definiowanego rozwiązania pamięci masowej Ceph.
O Ambedded Technology
Założona w 2013 roku, Ambedded Technology jest dostawcą technologii specjalizującym się w oprogramowaniu do przechowywania danych w chmurze Ceph. Łącząc głęboką wiedzę na temat oprogramowania open source, rozproszonego magazynowania Ceph, systemu Linux wbudowanego oraz architektury opartej na Arm, Ambedded dostarcza rozwiązania magazynowe Ceph, od rozwiązań wyłącznie programowych po gotowe urządzenia, a także konsultacje Ceph, usługi profesjonalne i bezproblemowe aktualizacje — pomagając przedsiębiorstwom, agencjom rządowym i instytucjom akademickim budować skalowalną, wysoce niezawodną infrastrukturę magazynową przy niższych całkowitych kosztach posiadania.
- Powiązane produkty
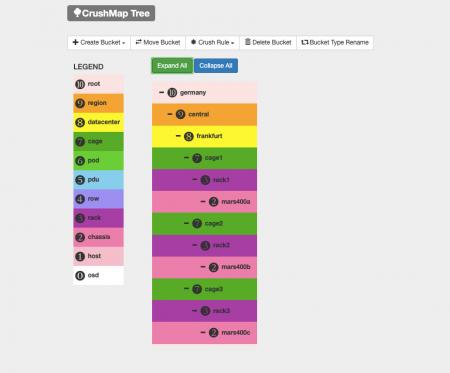
Interfejs Webowy Zarządzania Ceph (Menadżer UVS)
Zunifikowane Wirtualne Pamięci (UVS) to pakiet oprogramowania, który integruje system operacyjny Linux, oprogramowanie do rozproszonego przechowywania...
Detale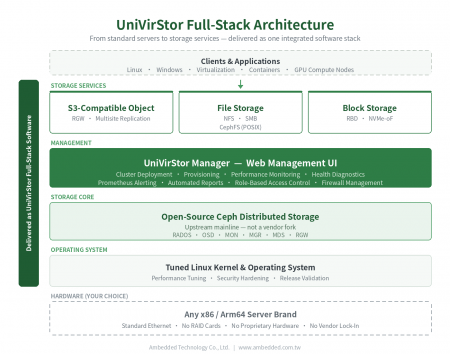
UniVirStor Przedsiębiorstwo Ceph Zdefiniowane przez Oprogramowanie
UniVirStor to pełnostackowe oprogramowanie do przechowywania danych w chmurze Ceph firmy Ambedded. Integruje dostosowane jądro systemu Linux i system...
Detale
Gorące produkty
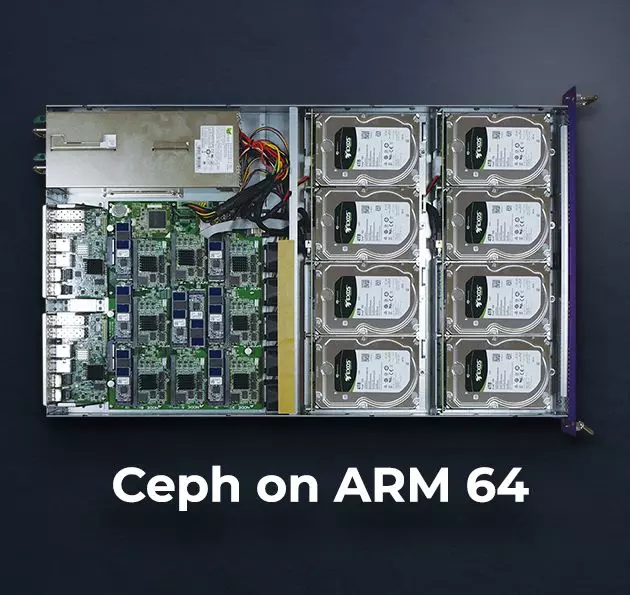
Urządzenie pamięci masowej Ceph
Dane techniczne urządzenia pamięci masowej Mars 400 Ceph HW i SW.
 Ściągnij
Wydano UniVirStor 4.19.7: aktualizacja zabezpieczeń Ceph 19.2.6 oraz poprawa niezawodności SMB/AD | Rozwiązania przechowywania Ceph; Urządzenia i oprogramowanie Ceph|Ambedded
Założona na Tajwanie w 2013 roku, Ambedded Technology Co., LTD. jest wiodącym dostawcą rozwiązań do przechowywania bloków, plików i obiektów opartych na oprogramowaniu Ceph. Specjalizujemy się w dostarczaniu systemów przechowywania o wysokiej wydajności i skalowalności dla centrów danych, przedsiębiorstw i instytucji badawczych. Nasza oferta obejmuje urządzenia do przechowywania oparte na Ceph, integrację serwerów, optymalizację przechowywania oraz ekonomiczne wdrożenie Ceph z uproszczonym zarządzaniem.
Ambedded oferuje kompleksowe urządzenia do przechowywania Ceph oraz pełne rozwiązania oprogramowania Ceph dostosowane do organizacji B2B. Nasza platforma pamięci masowej Ceph obsługuje zjednoczone przechowywanie bloków, plików (NFS, SMB, CephFS) oraz zgodne z S3 przechowywanie obiektów, co obniża całkowity koszt posiadania (TCO) przy jednoczesnym zwiększeniu niezawodności i skalowalności. Dzięki zintegrowanemu dostrajaniu Ceph, intuicyjnemu interfejsowi webowemu i narzędziom automatyzacji, pomagamy klientom osiągnąć wysokowydajne przechowywanie dla obciążeń AI, HPC i chmury.
Z ponad 20-letnim doświadczeniem w IT dla przedsiębiorstw i ponad dekadą w wdrażaniu pamięci Ceph, Ambedded zrealizowało ponad 200 udanych projektów na całym świecie. Oferujemy fachowe doradztwo, projektowanie klastrów, wsparcie w wdrażaniu oraz bieżące utrzymanie. Nasze zaangażowanie w profesjonalne wsparcie Ceph i bezproblemową integrację zapewnia, że klienci maksymalnie wykorzystują swoją infrastrukturę pamięci opartą na Ceph — na dużą skalę, z szybkością i w ramach budżetu.