UniVirStor 4.19.8 Dirilis: Perbaikan Keamanan PHP Kritis (php2shell) dan Penjadwalan Snapshot CephFS | Penyimpanan Blok, File & Objek S3 Terpadu - Ambedded
UniVirStor 4.19.8 kini tersedia secara umum. Ini adalah rilis keamanan yang mendesak: PHP ditingkatkan ke versi 8.4.27 untuk memperbaiki dua kerentanan kritis (php2shell, CVE-2026-109618 dan CVE-2026-109619) yang dapat memungkinkan eksekusi kode jarak jauh tanpa autentikasi, dan Ceph ditingkatkan ke versi 19.2.7 bersama dengan sistem operasi serta paket layanan.Temukan perangkat penyimpanan Ceph dan perangkat lunak full-stack dari Ambedded. Telah disetel sebelumnya, dilengkapi UI web dan dukungan ahli - dioptimalkan untuk beban kerja AI, cloud, dan perusahaan.
UniVirStor 4.19.8 Dirilis: Perbaikan Keamanan PHP Kritis (php2shell) dan Penjadwalan Snapshot CephFS
UniVirStor 4.19.8 kini tersedia secara umum. Ini adalah rilis keamanan yang mendesak: PHP ditingkatkan ke versi 8.4.27 untuk memperbaiki dua kerentanan kritis (php2shell, CVE-2026-109618 dan CVE-2026-109619) yang dapat memungkinkan eksekusi kode jarak jauh tanpa autentikasi, dan Ceph ditingkatkan ke versi 19.2.7 bersama dengan sistem operasi serta paket layanan.
Rilis ini juga menambahkan pengelolaan snapshot dan jadwal CephFS, pengaturan UID/GID anonim NFS per klaster, serta beberapa sumber waktu NTP, dan memperbaiki pemasangan CephFS dari kernel Linux versi lama, di antara berbagai masalah lainnya. Karena kerentanan ini memengaruhi semua versi sebelumnya, kami menyarankan agar semua pelanggan melakukan peningkatan sesegera mungkin.
Kerentanan Eksekusi Kode Jarak Jauh PHP yang Kritis (php2shell) Telah Diperbaiki
Pada 21 Oktober 2026, proyek PHP merilis pembaruan keamanan mendesak untuk dua kerentanan kritis yang dikenal sebagai php2shell. Dalam kondisi tertentu, kerentanan tersebut memungkinkan penyerang yang tidak terautentikasi mengeksekusi kode pada server yang menjalankan PHP, dan informasi tentang kerentanan itu bocor sehari sebelum pengumuman resmi. Antarmuka web UVS Manager berjalan pada PHP 8.4 (nginx dengan PHP-FPM), sehingga versi 4.19.8 meningkatkan PHP ke versi 8.4.27 yang telah diperbaiki. Ini adalah tujuan utama dari rilis ini.
Dua CVE yang Diperbaiki dalam Rilis Ini
| CVE | Deskripsi | CVSS v4.0 |
|---|---|---|
| CVE-2026-109618 | Jika sebuah permintaan mencapai batas memori PHP pada waktu yang tidak tepat, PHP dapat meninggalkan data internal yang hanya diinisialisasi sebagian dan kemudian memperlakukannya sebagai data yang valid, sehingga merusak memori | 9.2 (Kritis) |
| CVE-2026-109619 | Kesalahan fatal pada titik yang tidak tepat dapat membuat status internal menunjuk ke memori yang telah dibebaskan oleh permintaan sebelumnya, yang kemudian mungkin digunakan oleh permintaan berikutnya yang ditangani oleh pekerja PHP yang sama | 9.2 (Kritis) |
Deskripsi dan skor CVSS diambil dari pengumuman resmi PHP. UniVirStor 4.19.7 dan semua versi sebelumnya menyertakan build PHP tanpa perbaikan ini, sehingga kami menyarankan semua pelanggan untuk melakukan peningkatan sesegera mungkin.
Cakupan 4.19.8
| Item | Dalam 4.19.8 |
|---|---|
| PHP 8.4 | Diperbarui ke 8.4.27, dengan PHP-FPM dan semua ekstensi PHP diperbarui ke versi yang sama |
| Sisa PHP lama | Node yang diperbarui dari rilis yang jauh lebih lama mungkin masih menggunakan PHP 7.2, yang sudah tidak didukung dan tidak akan pernah diperbaiki; pembaruan ke 4.19.8 menghapusnya sepenuhnya |
| Penguatan keamanan PHP | Fitur kemajuan unggahan sesi, yang tidak digunakan oleh sistem, dinonaktifkan untuk semakin mengurangi permukaan serangan; unggahan file di antarmuka manajemen tidak terpengaruh |
| Komponen Go | Dibangun ulang dengan Go 1.27.3 untuk menyertakan perbaikan CVE-2026-111943 (Go kini menolak sekumpulan sertifikat perantara yang tidak lagi tepercaya selama verifikasi sertifikat) |
Perlindungan Sementara Sebelum Memperbarui
Sampai pemutakhiran selesai, kami menyarankan agar hanya jaringan manajemen tepercaya yang dapat mengakses antarmuka web UVS Manager, misalnya dengan membatasi alamat sumber menggunakan UFW Manager atau firewall yang sudah ada. Hal ini mengurangi risiko, tetapi tidak menggantikan pemutakhiran.
Sistem Operasi dan Ceph Diperbarui Bersamaan
Alih-alih hanya memperbarui PHP, rilis ini memanfaatkan kesempatan untuk menyegarkan seluruh lingkungan runtime.
Ceph Ditingkatkan ke Versi 19.2.7
Pada 12 Oktober 2026, proyek Ceph merilis Squid 19.2.7, rilis pemeliharaan ketujuh dalam seri Squid. Pembaruan ini memperbaiki kerusakan dan kebuntuan klien CephFS, serta berbagai masalah lainnya. Proyek Ceph merekomendasikan agar semua penerapan melakukan pembaruan. Klaster UniVirStor 4.19.8 yang baru diterapkan maupun yang ditingkatkan menjalankan versi ini, dan situs offline dapat menyelesaikan peningkatan menggunakan image container yang disertakan dalam paket peningkatan, tanpa akses internet.
Sistem Operasi dan Paket Layanan
Kernel sistem operasi, nginx, Samba, sinkronisasi waktu, dan paket sistem lainnya menerima pembaruan keamanan dan pemeliharaan terbaru.
Waktu Peningkatan yang Lebih Singkat
Ketika pemutakhiran mencakup kernel sistem operasi baru, setiap node harus dimulai ulang secara bergantian. Mulai versi 4.19.8, reboot terakhir dalam proses peningkatan menggunakan reboot hangat kexec: kernel baru dimuat secara langsung, melewati pengujian mandiri saat penyalaan BIOS/UEFI serta inisialisasi RAID/HBA, sehingga mempersingkat waktu reboot setiap node dan waktu OSD-nya berada dalam kondisi offline. Platform yang tidak dapat menggunakan mulai ulang hangat akan secara otomatis beralih ke mulai ulang normal, dan pemutakhiran berlanjut seperti biasa.
Cara Melakukan Upgrade
Upgrade dilakukan dengan bantuan dukungan Ambedded. Node di-upgrade satu per satu, dan layanan pada setiap node dimulai ulang secara singkat secara bergiliran. Kami menyarankan untuk menjadwalkan upgrade dalam jendela pemeliharaan.
Baru: Manajemen Snapshot dan Jadwal CephFS
Halaman CephFS menambahkan tab Snapshot & Jadwal, sehingga manajemen snapshot yang sebelumnya memerlukan perintah Ceph kini dapat dilakukan langsung di UVS Manager.
Snapshot Manual
Pilih direktori atau subvolume di pohon direktori untuk membuat, melihat, dan menghapus snapshot, dengan waktu pembuatan setiap snapshot ditampilkan.
Jadwal Snapshot dan Aturan Retensi
Buat jadwal snapshot berulang untuk sebuah direktori (misalnya setiap jam, harian, mingguan, atau bulanan), lalu edit, hapus, atau jeda jadwal tersebut. Dengan aturan retensi, sistem secara otomatis menghapus snapshot yang berada di luar kebijakan, misalnya dengan menyimpan 24 snapshot per jam dan 7 snapshot harian terakhir.
Berapa Banyak Ruang yang Digunakan Snapshot
Snapshot CephFS menggunakan mekanisme copy-on-write: membuat snapshot tidak menyalin data. Ruang tambahan berasal dari data lama yang telah diubah atau dihapus setelah snapshot dibuat, tetapi masih harus disimpan oleh snapshot. Penggunaan disk mentah adalah jumlah tersebut dikalikan dengan jumlah replika pool data atau overhead erasure coding. Rencanakan aturan retensi dengan mempertimbangkan tingkat perubahan data Anda.
NFS: UID/GID Anonim yang Ditetapkan per Klaster NFS
Sebelumnya, UID/GID anonim NFS (ID Anonim) merupakan pengaturan global yang digunakan bersama oleh semua klaster NFS. Pada versi 4.19.8, pengaturan ini ditetapkan untuk setiap klaster NFS: Anda dapat menentukannya saat membuat klaster NFS, lalu melihat atau mengubahnya saat mengedit klaster. Nilai yang ditampilkan adalah nilai yang benar-benar berlaku di Ceph. Perubahan hanya berlaku untuk klaster tersebut dan tidak memengaruhi klaster lainnya.
Ini memungkinkan Anda memisahkan klien dengan tingkat kepercayaan yang berbeda, misalnya memetakan klaster yang melayani workstation internal ke pengguna domain, sementara memetakan klaster untuk host eksternal atau lab ke akun tanpa hak istimewa. Ini juga memperbaiki masalah pada versi sebelumnya ketika mengubah atau menghapus ID Anonim dari klaster yang sudah memilikinya melaporkan keberhasilan, tetapi pengaturan sebenarnya tetap tidak berubah. Setelah melakukan peningkatan versi dari versi sebelumnya, setiap klaster mempertahankan pengaturan yang benar-benar berlaku di Ceph; periksa UID/GID anonim pada layar pengeditan setiap klaster untuk memastikan bahwa pengaturan tersebut sesuai harapan.
Perbaikan NFSv3
Saat beberapa klaster NFS mengaktifkan NFSv3, kini masing-masing menggunakan konfigurasinya sendiri tanpa memengaruhi klaster lainnya, dan menambahkan host ke layanan NFS dengan NFSv3 yang diaktifkan tidak lagi merusak pengaturan NFSv3-nya.
Waktu Sistem: Beberapa Sumber NTP
UVS Manager sebelumnya mendukung satu server NTP. 4.19.8 mendukung beberapa server NTP eksternal dan memungkinkan Anda memilih apakah node MON Ceph menyediakan sinkronisasi waktu internal untuk klaster; sumber internal dan eksternal dapat digunakan secara bersamaan. Beberapa sumber waktu independen memungkinkan sistem melakukan pemeriksaan silang dan mengecualikan jam yang bermasalah, yang sangat penting terutama untuk sistem terdistribusi seperti Ceph yang bergantung pada waktu yang konsisten di seluruh node. Pengaturan zona waktu kini juga berupa daftar yang dapat ditelusuri.
Pemantauan, Laporan, dan Notifikasi
Status Layanan SMB dan NFS di Dasbor
Status Layanan Penyimpanan di Dasbor kini mencakup SMB dan NFS, yang menampilkan jumlah dan status layanan tersebut secara sekilas.
Penggunaan Memori yang Lebih Akurat
Penggunaan memori di dasbor kini dihitung berdasarkan memori yang tersedia seperti yang dilaporkan oleh kernel Linux, sehingga cache file yang dapat direklamasi tidak lagi dihitung sebagai memori yang digunakan. Hal ini mencegah pembacaan yang terus-menerus tinggi dan dapat disalahartikan sebagai kekurangan memori.
Rentang Waktu dan Zona Waktu Laporan
Laporan Cluster menghitung hari penuh dalam zona waktu cluster (00.00 pada tanggal mulai hingga 24.00 pada tanggal selesai) dan menampilkan waktu mulai, waktu selesai, serta zona waktu dengan jelas. Tanggal laporan manual kini juga sesuai dengan tanggal email laporan terjadwal. Email laporan terjadwal juga menyertakan versi PDF laporan, dan tabel lebar dalam PDF kini ditampilkan secara utuh, bukan terpotong.
Server SMTP Tanpa Autentikasi
Nama pengguna dan kata sandi SMTP di pengaturan notifikasi kini bersifat opsional, sehingga relay email internal yang tidak memerlukan autentikasi dapat digunakan. Kini setidaknya satu penerima diperlukan.
Perbaikan
Pemasangan CephFS dari Kernel Linux yang Lebih Lama
Pada versi 4.19.7, pengguna CephX yang dibuat dari antarmuka selalu menerima kunci aes256k, sehingga klien kernel yang lebih lama dari Linux 7.0 tidak dapat melakukan mount menggunakan perintah yang dihasilkan oleh CARA MELAKUKAN MOUNT. Di 4.19.8, CARA MEMASANG memungkinkan Anda memilih AES-128 atau AES-256 saat membuat pengguna default: AES-128 berfungsi dengan kernel Linux yang lebih lama dari 7.0, sedangkan AES-256 ditujukan untuk klien yang mendukung jenis kunci baru, sehingga tidak perlu lagi membuat pengguna yang kompatibel dengan perintah. Selain itu, halaman Autentikasi CephX kini menampilkan kesalahan yang dikembalikan oleh Ceph ketika pembuatan, pengeditan, atau penghapusan pengguna gagal, alih-alih melaporkan keberhasilan.
SMB
Menutup sesi dan file terbuka di halaman STATUS SMB kini langsung berlaku, berfungsi untuk koneksi yang ditahan oleh node lain, dan menampilkan kesalahan jika operasi gagal. Menambahkan berbagi SMB tidak lagi menimpa izin direktori root grup subvolume, penanganan izin kini sama untuk menambahkan dan mengedit berbagi, serta pengguna dan grup domain dapat dipilih sebagai pemilik saat mengedit berbagi. Setelah VIP LVS ditetapkan, layanan klaster SMB tidak lagi dimulai ulang berulang kali dan memutus koneksi, serta menghapus VIP LVS kini menghapus alamat tersebut dari setiap node.
Firewall UFW Manager
Impor aturan kini menerima aturan yang sumber atau tujuannya berupa jaringan (CIDR), sehingga file yang diekspor oleh UVS dapat diimpor kembali tanpa perubahan, dan impor yang gagal kini menampilkan kesalahan alih-alih melaporkan keberhasilan. Aturan yang tujuannya berupa jaringan juga tidak lagi kehilangan jaringan tersebut saat diedit atau diekspor, yang sebelumnya memperluasnya menjadi alamat apa pun.
Penyimpanan Objek S3 (RGW)
Saat menambahkan penempatan zona dan mengubah opsi Bucket Index Pool dari “Gunakan pool yang ada” kembali ke “Buat”, pool indeks baru kini dibuat dengan benar menggunakan aturan CRUSH yang dipilih. Tindakan Reset Endpoint baru menyinkronkan ulang endpoint zona dan zonegroup dari UVS Manager setelah layanan RGW diubah di tempat lain, seperti di Ceph Dashboard.
Log Sistem
Log antarmuka manajemen kini dikompresi setiap hari, sehingga mencegah direktori log terus bertambah tanpa batas dan memenuhi disk sistem.
Pertanyaan yang Sering Diajukan
▾What are the main updates in UniVirStor 4.19.8?
Ini adalah rilis keamanan yang mendesak: PHP ditingkatkan ke versi 8.4.27 untuk memperbaiki dua kerentanan kritis (php2shell) yang dapat memungkinkan eksekusi kode jarak jauh tanpa autentikasi, dan Ceph ditingkatkan ke versi 19.2.7 bersama dengan sistem operasi serta paket layanan. Rilis ini juga menambahkan pengelolaan snapshot dan jadwal CephFS, pengaturan UID/GID anonim NFS per klaster, serta beberapa sumber waktu NTP, dan memperbaiki sejumlah masalah.
▾Is my system affected by php2shell?
UniVirStor 4.19.7 dan semua versi sebelumnya menyertakan build PHP tanpa perbaikan ini, jadi kami menyarankan agar semua pelanggan segera melakukan upgrade ke 4.19.8. Hingga saat itu, izinkan hanya jaringan manajemen tepercaya yang mengakses antarmuka web UVS Manager untuk mengurangi risiko.
▾Will services be interrupted during the upgrade?
Node ditingkatkan satu per satu, dan layanan pada setiap node dimulai ulang secara singkat secara bergiliran. 4.19.8 menggunakan reboot hangat kexec untuk mempersingkat waktu reboot setiap node. Kami merekomendasikan peningkatan dalam jendela pemeliharaan dengan bantuan dukungan Ambedded.
▾Can Linux kernels older than 7.0 now mount CephFS?
Ya. Pilih AES-128 saat membuat pengguna default di CARA MEMASANG, dan perintah yang dihasilkan berfungsi pada kernel Linux yang lebih lama dari 7.0. Klien yang menggunakan kunci AES-256 memerlukan kernel Linux 7.0 atau yang lebih baru, atau ceph-fuse 19.2.6 atau yang lebih baru.
▾How much space do CephFS snapshots use?
Membuat snapshot tidak menyalin data apa pun. Ruang tambahan berasal dari data lama yang diubah atau dihapus setelah snapshot dibuat, tetapi masih disimpan oleh snapshot tersebut, dikalikan dengan jumlah replika kumpulan data atau overhead pengodean erasure. Semakin banyak snapshot yang Anda simpan dan semakin sering data berubah, semakin banyak ruang yang digunakan. Oleh karena itu, tetapkan aturan retensi yang sesuai.
Peningkatan dan Dukungan
Itulah pembaruan dalam UniVirStor 4.19.8. Karena rilis ini memperbaiki kerentanan eksekusi kode jarak jauh yang kritis, kami sangat menyarankan semua pelanggan menjadwalkan peningkatan sesegera mungkin.
Pelanggan yang ada dapat menghubungi dukungan Ambedded untuk menerima paket pembaruan dan panduan peningkatan.Untuk membahas rencana peningkatan atau mempelajari lebih lanjut tentang kemampuan apa pun dalam rilis ini, silakan hubungi kami, kirim email ke service@ambedded.com.tw, atau kunjungi halaman produk penyimpanan terdefinisi perangkat lunak Ceph perusahaan UniVirStor.
Tentang Ambedded Technology
Didirikan pada tahun 2013, Ambedded Technology adalah penyedia teknologi yang mengkhususkan diri dalam penyimpanan terdefinisi perangkat lunak Ceph. Menggabungkan pengetahuan mendalam tentang perangkat lunak sumber terbuka, penyimpanan terdistribusi Ceph, Linux tertanam, dan arsitektur berbasis Arm, Ambedded menyediakan solusi penyimpanan Ceph yang berkisar dari perangkat lunak saja hingga perangkat siap pakai, bersama dengan konsultasi Ceph, layanan profesional, dan pembaruan yang mulus — membantu perusahaan, lembaga pemerintah, dan institusi akademik membangun infrastruktur penyimpanan yang dapat diskalakan dan sangat andal dengan biaya total kepemilikan yang lebih rendah.
- Produk Terkait
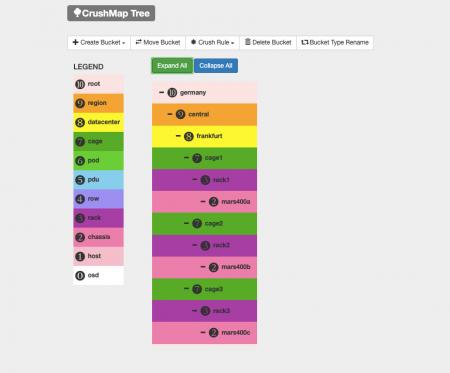
Antarmuka Pengguna Web Manajemen Ceph (Manajer UVS)
Unified Virtual Storage (UVS) adalah paket perangkat lunak yang mengintegrasikan sistem operasi Linux, perangkat lunak penyimpanan terdistribusi Ceph,...
rincian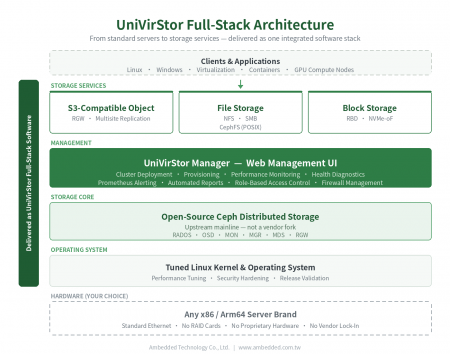
UniVirStor Enterprise Ceph Penyimpanan Terdefinisi Perangkat Lunak
UniVirStor adalah penyimpanan terdefinisi perangkat lunak Ceph full-stack dari Ambedded. Ini mengintegrasikan kernel Linux dan sistem operasi yang disesuaikan,...
rincian
Produk Terlaris
 Unduh
UniVirStor 4.19.8 Dirilis: Perbaikan Keamanan PHP Kritis (php2shell) dan Penjadwalan Snapshot CephFS | Solusi Penyimpanan Ceph; Perangkat & Perangkat Lunak Ceph|Ambedded
Didirikan di Taiwan pada tahun 2013, Ambedded Technology Co., LTD. adalah penyedia solusi penyimpanan blok, file, dan objek terkemuka yang berbasis pada penyimpanan yang ditentukan perangkat lunak Ceph. Kami berspesialisasi dalam menyediakan sistem penyimpanan yang sangat efisien dan dapat diskalakan untuk pusat data, perusahaan, dan lembaga penelitian. Penawaran kami mencakup perangkat penyimpanan berbasis Ceph, integrasi server, optimalisasi penyimpanan, serta penerapan Ceph yang hemat biaya dengan pengelolaan yang disederhanakan.
Ambedded menyediakan perangkat penyimpanan Ceph siap pakai dan solusi perangkat lunak Ceph full-stack yang disesuaikan untuk organisasi B2B. Platform penyimpanan Ceph kami mendukung penyimpanan blok terpadu, file (NFS, SMB, CephFS), dan objek yang kompatibel dengan S3, sehingga mengurangi total biaya kepemilikan (TCO) sekaligus meningkatkan keandalan dan skalabilitas. Dengan penyetelan Ceph terintegrasi, antarmuka web yang intuitif, dan alat otomatisasi, kami membantu pelanggan mencapai penyimpanan berperforma tinggi untuk beban kerja AI, HPC, dan cloud.
Dengan pengalaman lebih dari 20 tahun di bidang TI perusahaan dan lebih dari satu dekade dalam penerapan penyimpanan Ceph, Ambedded telah berhasil menyelesaikan lebih dari 200 proyek di seluruh dunia. Kami menawarkan konsultasi ahli, desain klaster, dukungan penerapan, dan pemeliharaan berkelanjutan. Komitmen kami terhadap dukungan Ceph profesional dan integrasi yang lancar memastikan pelanggan mendapatkan manfaat maksimal dari infrastruktur penyimpanan berbasis Ceph mereka — dalam skala besar, dengan cepat, dan sesuai anggaran.