UniVirStor 4.19.6 Dirilis: Penyeimbangan Beban SMB, Kontrol Akses AD, dan Manajemen Firewall | Penyimpanan Blok, File & Objek S3 Terpadu - Ambedded
UniVirStor 4.19.6 sekarang tersedia secara umum. Rilis ini fokus pada tiga area: kontrol akses SMB dan Active Directory untuk perusahaan, mode penyeimbangan beban single-entry CTDB LVS baru untuk SMB, dan Manajer Firewall UVS baru untuk kontrol akses layanan berbasis subnet. Ini juga memperkuat manajemen penyimpanan inti Ceph, penyimpanan objek S3, serta pelaporan dan pemantauan sistem.Temukan perangkat penyimpanan Ceph dan perangkat lunak full-stack dari Ambedded. Telah disetel sebelumnya, dilengkapi UI web dan dukungan ahli - dioptimalkan untuk beban kerja AI, cloud, dan perusahaan.
UniVirStor 4.19.6 Dirilis: Penyeimbangan Beban SMB, Kontrol Akses AD, dan Manajemen Firewall
UniVirStor 4.19.6 sekarang tersedia secara umum. Rilis ini fokus pada tiga area: kontrol akses SMB dan Active Directory untuk perusahaan, mode penyeimbangan beban single-entry CTDB LVS baru untuk SMB, dan Manajer Firewall UVS baru untuk kontrol akses layanan berbasis subnet. Ini juga memperkuat manajemen penyimpanan inti Ceph, penyimpanan objek S3, serta pelaporan dan pemantauan sistem.
Karena catatan rilis tidak pernah dipublikasikan untuk 4.19.5, pengumuman ini mencakup baik 4.19.5 maupun 4.19.6 sehingga Anda memiliki gambaran lengkap tentang bagaimana platform telah berkembang.
CTDB LVS Penyeimbangan Beban Single-Entry Baru untuk SMB
Sejak 4.19.4, layanan UniVirStor SMB telah mendukung CTDB Public VIP untuk ketersediaan tinggi: beberapa IP Virtual dapat didistribusikan di antara node cluster, dan jika ada node yang gagal, VIP-nya secara otomatis berpindah ke node yang sehat sehingga layanan SMB tetap berjalan tanpa gangguan.
4.19.6 menambahkan opsi kedua — mode LVS (Linux Virtual Server) yang terintegrasi ke dalam CTDB, yang menyediakan penyeimbangan beban dengan satu entri. Semua klien terhubung ke satu alamat eksternal, dan CTDB mendistribusikan koneksi tersebut di antara node-node dalam kluster. Administrator dapat memilih antarmuka jaringan yang digunakan oleh VIP Kluster SMB dan menyelesaikan konfigurasi LVS dari antarmuka Manajer UVS.
Dua Mode Saling Eksklusif
CTDB Public VIP dan CTDB LVS memiliki tujuan desain yang berbeda dan membawa batasan yang berbeda. Pilih salah satu berdasarkan arsitektur jaringan dan kebutuhan Anda:
| Aspek | CTDB Public VIP (sejak 4.19.4) | CTDB LVS (baru di 4.19.6) |
|---|---|---|
| Tujuan utama | Ketersediaan tinggi dan failover | Penyeimbangan beban dengan satu entri |
| Alamat IP eksternal | Beberapa VIP didukung | Satu IP LVS saja |
| Antarmuka jaringan | Dapat terikat ke beberapa NIC | Satu NIC saja |
| Subnetmask | Dapat dikonfigurasi | Tetap di /32 |
| Paling cocok untuk | Lingkungan yang sudah menggunakan DNS round-robin atau distribusi sisi klien, di mana beberapa alamat masing-masing membawa lalu lintas | Lingkungan yang harus menerbitkan satu alamat dan membiarkan sistem mendistribusikan lalu lintas di antara node |
Mode mana pun yang Anda pilih, keduanya mempertahankan prinsip desain tanpa titik kegagalan tunggal yang menjadi dasar UniVirStor.
Peningkatan Utama untuk Kontrol Akses SMB Perusahaan dan Active Directory
Ini adalah area perubahan terbesar dalam rilis ini. Tujuannya adalah untuk membuat layanan SMB UniVirStor lebih cocok secara alami ke dalam domain Active Directory yang ada dan model tata kelola izin organisasi.
Sinkronisasi UID/GID AD Otomatis
Pengaturan Pemilik SMB Share baru menyinkronkan pemetaan UID/GID Active Directory ke sisi Ceph, menjaga izin tetap konsisten di seluruh sistem.
Pengaturan Izin Mask Lanjutan
Pembuatan dan pengeditan share sekarang mendukung mask pembuatan dan mask direktori, memberikan kontrol yang tepat atas izin default yang diterapkan pada file dan folder yang dibuat melalui share tersebut — yang merupakan apa yang diperlukan oleh kebijakan keamanan hak akses minimal.
Pemetaan Pengguna Samba dan Konfigurasi Global di Antarmuka Web
Konfigurasi Global kini dapat diedit langsung dari antarmuka UVS Manager, bukan hanya melalui baris perintah. Pemetaan nobody dan nogroup untuk NFS dan SMB juga telah ditingkatkan, sehingga mengatasi masalah pemetaan pengguna yang muncul ketika data yang sama diakses melalui protokol yang berbeda.
Untuk pelanggan perusahaan dan pemerintah yang sudah menjalankan domain Active Directory dan memerlukan tata kelola akses yang ketat, rangkaian pekerjaan ini membuat UniVirStor jauh lebih mudah diintegrasikan ke dalam infrastruktur identitas yang ada.
UVS Firewall Manager Baru: Kontrol Akses Layanan Berbasis Subnet
Manajer Firewall UVS, yang diperkenalkan di versi 4.19.5 dan 4.19.6, memungkinkan administrator membatasi subnet sumber mana yang dapat terhubung ke layanan tertentu di kluster, langsung dari antarmuka Manajer UVS — tanpa perlu memelihara aturan firewall secara manual di tingkat sistem operasi.
Rilis ini juga menyelesaikan konfigurasi port firewall default yang diperlukan oleh setiap layanan, mengurangi risiko layanan berperilaku tidak semestinya pada saat penerapan karena ada aturan yang hilang. Ini adalah jawaban langsung terhadap persyaratan tata kelola di lembaga pemerintah, institusi akademik, dan lingkungan perusahaan dengan kewajiban kepatuhan segmentasi jaringan.
Penyimpanan Inti Ceph yang Ditingkatkan dan Manajemen CephFS
Penerapan Bluestore yang Lebih Fleksibel
Antarmuka pengguna sekarang mendukung konfigurasi berbagi perangkat Bluestore, penerapan OSD dapat menentukan jalur Bluestore, dan masalah yang mencegah OSD Bluestore bergabung kembali ke kluster telah diperbaiki.
Kebijakan Kompresi Pool yang Dapat Disesuaikan
Algoritma dan mode kompresi sekarang dapat diatur saat membuat atau mengedit pool, sehingga efisiensi kapasitas dapat disesuaikan dengan karakteristik data.
Mode Preset Izin Baru untuk Subvolume CephFS
Membuat dan mengedit subvolume dan grup subvolume sekarang menawarkan mode preset izin: Pribadi (700), Kolaborasi Grup (770), Publik (777, untuk lingkungan ACL Windows), Default (755), dan Kustom — alih-alih bekerja melalui matriks izin kotak centang demi kotak centang.
Pengalaman Pengelolaan Penyimpanan Objek S3 (RGW) yang Ditingkatkan
Pool Indeks yang Dapat Dikonfigurasi Secara Independen
Saat menambahkan kolam penempatan ke zona RGW, Anda sekarang dapat menggunakan kembali kolam indeks yang ada atau membuat yang baru dengan aturan CRUSH yang ditentukan. Ini memungkinkan untuk menempatkan kolam indeks di NVMe atau SSD sementara kolam data menggunakan HDD, mencocokkan media penyimpanan dengan karakteristik beban kerja yang sebenarnya.
Alur Kerja yang Disederhanakan
Membuka halaman RGW sekarang memuat informasi situs default (realm, zonegroup, zone) secara otomatis, sehingga penyebaran satu situs tidak perlu memilihnya kembali setiap kali. Bucket yang dibuat melalui UVS Manager juga muncul dalam daftar segera, tanpa harus mengganti tipe pengguna dan pengguna terlebih dahulu.
Pembaruan Komprehensif untuk Pelaporan, Pemantauan, dan Peringatan
Laporan Terjadwal yang Dirancang Ulang
Pelaporan terjadwal telah berpindah dari satu laporan yang dapat dikonfigurasi menjadi beberapa pekerjaan laporan, masing-masing dengan penerima, jenis laporan, dan waktu pengiriman sendiri. Enam periode pelaporan didukung:
| Periode | Data yang dicakup | Dikirim |
|---|---|---|
| Harian | Hari sebelumnya, 00:00 hingga 24:00 | Hari berikutnya pada waktu yang dikonfigurasi |
| Mingguan | Senin hingga Minggu sebelumnya | Setiap Senin |
| Bulanan | 1 hingga hari terakhir bulan sebelumnya | 1 setiap bulan |
| Triwulanan | Tiga bulan penuh dari triwulan sebelumnya | Hari pertama setiap triwulan |
| Setengah Tahunan | Setengah tahun sebelumnya | Hari pertama setiap semester |
| Tahunan | 1 Januari hingga 31 Desember tahun sebelumnya | 1 Januari setiap tahun |
Laporan dikirim pada waktu yang dikonfigurasi dalam zona waktu host UVS, dan rentang data setiap laporan dihitung dalam UTC. Alur kerja laporan kustom juga telah disesuaikan: Anda memilih rentang tanggal dan penerima untuk setiap laporan kustom.
Kebijakan Retensi Laporan
Setiap tugas laporan hanya menyimpan file laporan terbaru di host UVS; laporan yang baru dibuat akan menimpa file sebelumnya dengan jenis yang sama. Oleh karena itu, pengarsipan jangka panjang laporan historis harus mengandalkan kotak surat penerima.
Tingkat Keparahan Peringatan dan Status Pengiriman
Manajer Peringatan UVS sekarang mendukung tingkat keparahan peringatan, dan menunjukkan untuk setiap peristiwa apakah email telah dipicu dan apa hasilnya. Ini membantu tim dalam mengklasifikasikan berdasarkan keparahan, dan membuatnya jauh lebih mudah untuk menjawab pertanyaan mengapa peringatan tertentu tidak pernah tiba.
Notifikasi yang Lebih Fleksibel
Setiap tugas laporan memiliki daftar penerima sendiri, terpisah dari daftar notifikasi peringatan. Kata sandi SMTP kini bersifat opsional, sehingga UVS dapat mengirim melalui server email yang tidak memerlukan kata sandi, seperti host email internal pada port 25.
Cakupan Pemantauan yang Diperluas
Aturan peringatan Prometheus baru mencakup kesiapan kontainer Samba, kesehatan node CTDB, dan konektivitas Active Directory, serta menyertakan deteksi exporter yang tidak aktif — sehingga layanan yang berhenti sepenuhnya tidak lagi menyebabkan kegagalan diam-diam tanpa peringatan sama sekali.
Grafana Bawaan Ditingkatkan ke Versi 13.1.1
Ini mengatasi kerentanan keamanan yang diketahui dalam versi sebelumnya. Bagi pelanggan perusahaan dan pemerintah yang menghasilkan laporan audit atau operasi secara terjadwal dan memiliki kewajiban manajemen kerentanan, putaran pelaporan dan pemberitahuan ini sangat relevan.
Stabilitas dan Penguatan Keamanan
Rilis ini mencakup beberapa perbaikan stabilitas: basis data manajemen (Galera Cluster) sekarang dapat pulih secara otomatis setelah gangguan layanan, pemulihan sistem dan alur kerja redeployment kontainer lebih kuat, dan otentikasi antara layanan internal telah diperkuat.
Pengaturan Default Jaringan Bonding Diubah Menjadi Aktif-Cadangan
Untuk mencapai penyeimbangan beban pada jalur penerimaan, mode balance-alb sebelumnya mengintersepsi dan menulis ulang alamat MAC sumber dalam balasan ARP. Ini menyebabkan satu IP dipetakan ke beberapa alamat MAC di FDB switch, memicu alarm flapping MAC; dalam kasus yang parah, ini menyebabkan perubahan topologi STP dan beberapa detik pemadaman jaringan, dan dalam lingkungan EVPN atau VXLAN, pengikatan MAC-IP akan terus flapping. Mengubah default menjadi Active-Backup menghindari kelas masalah ini.
Pertanyaan yang Sering Diajukan
▾What are the main updates in UniVirStor 4.19.6?
Ada tiga perubahan judul: mode penyeimbangan beban single-entry CTDB LVS baru untuk SMB, peningkatan besar pada kontrol akses SMB perusahaan dan Active Directory, serta Manajer Firewall UVS baru untuk kontrol akses layanan berbasis subnet. Rilis ini juga memperkuat manajemen penyimpanan inti Ceph, pengalaman manajemen penyimpanan objek S3, serta pelaporan, pemantauan, dan peringatan.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Mereka memiliki tujuan yang berbeda dan hanya satu yang dapat digunakan pada satu waktu. CTDB Public VIP (didukung sejak 4.19.4) adalah tentang ketersediaan tinggi dan failover: beberapa VIP, mengikat ke beberapa NIC, dan subnet mask yang dapat dikonfigurasi. CTDB LVS (baru di 4.19.6) adalah tentang penyeimbangan beban dengan satu entri: satu IP LVS, satu NIC, dan subnet mask yang tetap di /32. Jika Anda sudah memiliki DNS round-robin atau distribusi sisi klien yang diterapkan, Public VIP adalah pilihan yang lebih baik; jika Anda ingin menerbitkan satu alamat eksternal dan membiarkan sistem mendistribusikan lalu lintas, pilih mode LVS. Kami sarankan untuk mendiskusikan arsitektur jaringan Anda yang sebenarnya dengan tim teknis Ambedded sebelum memutuskan.
▾Why do these release notes also cover 4.19.5?
Catatan rilis tidak pernah dipublikasikan untuk 4.19.5. Agar pelanggan memiliki gambaran lengkap tentang bagaimana platform telah berkembang, kami telah menggabungkan pembaruan 4.19.5 dan 4.19.6 menjadi satu pengumuman. Beberapa kemampuan diselesaikan secara bertahap di kedua versi — Manajer Firewall UVS dan pekerjaan kontrol akses SMB di antaranya — dan menjelaskan mereka secara terpisah akan membuatnya lebih sulit untuk diikuti.
▾What can UVS Firewall Manager do?
Administrator dapat membatasi subnet sumber mana yang dapat terhubung ke layanan tertentu di kluster, langsung dari antarmuka UVS Manager, tanpa perlu memelihara aturan firewall secara manual di tingkat sistem operasi. Rilis ini juga menyelesaikan konfigurasi port firewall default yang diperlukan oleh setiap layanan, mengurangi risiko layanan berperilaku tidak semestinya saat waktu penyebaran karena aturan yang hilang. Ini sangat berlaku untuk lembaga pemerintah, institusi akademik, dan lingkungan perusahaan dengan persyaratan kepatuhan segmentasi jaringan.
▾Which reporting periods are supported, and how long are reports kept?
Enam periode didukung: harian, mingguan, bulanan, triwulanan, setengah tahunan, dan tahunan. Beberapa tugas laporan dapat dibuat, masing-masing dengan penerima, jenis laporan, dan waktu pengiriman sendiri. Laporan dikirim dalam zona waktu host UVS, dan rentang data dihitung dalam UTC. Tentang retensi: setiap tugas laporan hanya menyimpan laporan terbaru di host UVS, dan laporan yang baru dibuat menggantikan laporan sebelumnya, sehingga pengarsipan jangka panjang sebaiknya mengandalkan kotak surat penerima.
Pembaruan dan Dukungan
Itu mencakup seluruh rangkaian pembaruan di UniVirStor 4.19.5 dan 4.19.6. Kami merekomendasikan agar semua pelanggan merencanakan peningkatan, terutama lingkungan yang membutuhkan penyeimbangan beban entri tunggal SMB, manajemen izin terintegrasi Active Directory, atau yang memiliki kewajiban kepatuhan keamanan jaringan — mereka akan merasakan manfaat dari rilis ini segera.
Jika Anda sedang mengevaluasi apakah akan menjalankan layanan SMB Anda di mode CTDB Public VIP atau CTDB LVS, tim teknis Ambedded dengan senang hati akan memberikan saran berdasarkan arsitektur jaringan dan distribusi klien Anda.Pelanggan yang ada dapat menghubungi dukungan Ambedded untuk menerima paket pembaruan dan panduan peningkatan.Silakan mendiskusikan rencana peningkatan atau mempelajari lebih lanjut tentang kemampuan apa pun dalam rilis ini menghubungi, email service@ambedded.com.tw, atau kunjungi Penyimpanan yang ditentukan perangkat lunak Ceph perusahaan UniVirStor halaman produk.
Tentang Ambedded Technology
Didirikan pada tahun 2013, Ambedded Technology adalah penyedia teknologi yang mengkhususkan diri dalam penyimpanan terdefinisi perangkat lunak Ceph. Menggabungkan pengetahuan mendalam tentang perangkat lunak sumber terbuka, penyimpanan terdistribusi Ceph, Linux tertanam, dan arsitektur berbasis Arm, Ambedded menyediakan solusi penyimpanan Ceph yang berkisar dari perangkat lunak saja hingga perangkat siap pakai, bersama dengan konsultasi Ceph, layanan profesional, dan pembaruan yang mulus — membantu perusahaan, lembaga pemerintah, dan institusi akademik membangun infrastruktur penyimpanan yang dapat diskalakan dan sangat andal dengan biaya total kepemilikan yang lebih rendah.
- Produk Terkait
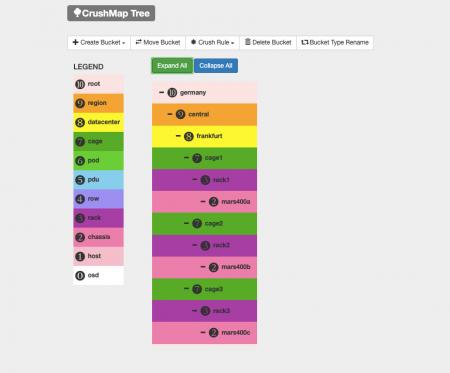
Antarmuka Pengguna Web Manajemen Ceph (Manajer UVS)
Unified Virtual Storage (UVS) adalah paket perangkat lunak yang mengintegrasikan sistem operasi Linux, perangkat lunak penyimpanan terdistribusi Ceph,...
rincian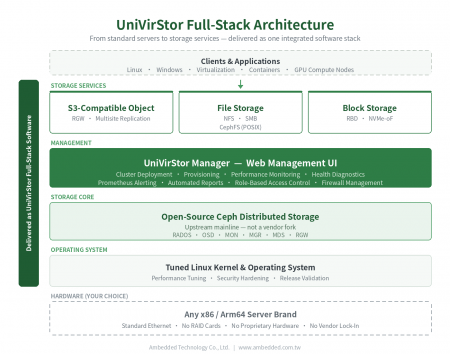
UniVirStor Enterprise Ceph Penyimpanan Terdefinisi Perangkat Lunak
UniVirStor adalah penyimpanan terdefinisi perangkat lunak Ceph full-stack dari Ambedded. Ini mengintegrasikan kernel Linux dan sistem operasi yang disesuaikan,...
rincian
Produk Terlaris
 Unduh
UniVirStor 4.19.6 Dirilis: Penyeimbangan Beban SMB, Kontrol Akses AD, dan Manajemen Firewall | Solusi Penyimpanan Ceph; Perangkat & Perangkat Lunak Ceph|Ambedded
Didirikan di Taiwan pada tahun 2013, Ambedded Technology Co., LTD. adalah penyedia solusi penyimpanan blok, file, dan objek terkemuka yang berbasis pada penyimpanan yang ditentukan perangkat lunak Ceph. Kami berspesialisasi dalam menyediakan sistem penyimpanan yang sangat efisien dan dapat diskalakan untuk pusat data, perusahaan, dan lembaga penelitian. Penawaran kami mencakup perangkat penyimpanan berbasis Ceph, integrasi server, optimalisasi penyimpanan, serta penerapan Ceph yang hemat biaya dengan pengelolaan yang disederhanakan.
Ambedded menyediakan perangkat penyimpanan Ceph siap pakai dan solusi perangkat lunak Ceph full-stack yang disesuaikan untuk organisasi B2B. Platform penyimpanan Ceph kami mendukung penyimpanan blok terpadu, file (NFS, SMB, CephFS), dan objek yang kompatibel dengan S3, sehingga mengurangi total biaya kepemilikan (TCO) sekaligus meningkatkan keandalan dan skalabilitas. Dengan penyetelan Ceph terintegrasi, antarmuka web yang intuitif, dan alat otomatisasi, kami membantu pelanggan mencapai penyimpanan berperforma tinggi untuk beban kerja AI, HPC, dan cloud.
Dengan pengalaman lebih dari 20 tahun di bidang TI perusahaan dan lebih dari satu dekade dalam penerapan penyimpanan Ceph, Ambedded telah berhasil menyelesaikan lebih dari 200 proyek di seluruh dunia. Kami menawarkan konsultasi ahli, desain klaster, dukungan penerapan, dan pemeliharaan berkelanjutan. Komitmen kami terhadap dukungan Ceph profesional dan integrasi yang lancar memastikan pelanggan mendapatkan manfaat maksimal dari infrastruktur penyimpanan berbasis Ceph mereka — dalam skala besar, dengan cepat, dan sesuai anggaran.