UniVirStor 4.19.6 est disponible : équilibrage de charge SMB, contrôle d’accès AD et gestion du pare-feu | Stockage unifié de blocs, de fichiers et d'objets S3 - Ambedded
UniVirStor 4.19.6 est maintenant généralement disponible. Cette version se concentre sur trois domaines : le contrôle d'accès SMB et Active Directory pour les entreprises, un nouveau mode de répartition de charge à entrée unique CTDB LVS pour SMB, et le nouveau gestionnaire de pare-feu UVS pour le contrôle d'accès aux services basé sur les sous-réseaux. Elle renforce également la gestion du stockage Ceph, le stockage d'objets S3, ainsi que le reporting et la surveillance du système.Découvrez les appareils de stockage Ceph dAmbedded et le logiciel full-stack. Préconfiguré, interface web, support expert - optimisé pour l'IA, le cloud et les charges de travail d'entreprise.
UniVirStor 4.19.6 est disponible : équilibrage de charge SMB, contrôle d’accès AD et gestion du pare-feu
UniVirStor 4.19.6 est maintenant généralement disponible. Cette version se concentre sur trois domaines : le contrôle d'accès SMB et Active Directory pour les entreprises, un nouveau mode de répartition de charge à entrée unique CTDB LVS pour SMB, et le nouveau gestionnaire de pare-feu UVS pour le contrôle d'accès aux services basé sur les sous-réseaux. Elle renforce également la gestion du stockage Ceph, le stockage d'objets S3, ainsi que le reporting et la surveillance du système.
Comme les notes de version n'ont jamais été publiées pour 4.19.5, cette annonce couvre à la fois 4.19.5 et 4.19.6 afin que vous ayez une vue d'ensemble de l'évolution de la plateforme.
Nouveau CTDB LVS équilibrage de charge à entrée unique pour SMB
Depuis la version 4.19.4, le service SMB UniVirStor prend en charge le VIP public CTDB pour une haute disponibilité : plusieurs adresses IP virtuelles peuvent être réparties sur les nœuds du cluster, et si un nœud échoue, son VIP se déplace automatiquement vers un nœud sain afin que le service SMB continue sans interruption.
La version 4.19.6 ajoute une deuxième option — le mode LVS (Linux Virtual Server) intégré dans CTDB, qui fournit un équilibrage de charge à entrée unique. Tous les clients se connectent à une seule adresse externe, et CTDB répartit ces connexions entre les nœuds du cluster. Les administrateurs peuvent sélectionner l'interface réseau utilisée par le VIP du cluster SMB et compléter la configuration LVS depuis l'interface du gestionnaire UVS.
Les deux modes sont mutuellement exclusifs
CTDB Public VIP et CTDB LVS servent des objectifs de conception différents et comportent des contraintes différentes. Choisissez-en un en fonction de votre architecture réseau et de vos exigences :
| Aspect | CTDB Public VIP (depuis 4.19.4) | CTDB LVS (nouveau dans 4.19.6) |
|---|---|---|
| Objectif principal | Haute disponibilité et basculement | Équilibrage de charge à entrée unique |
| Adresses IP externes | Plusieurs VIP pris en charge | Une seule IP LVS |
| Interfaces réseau | Peut se lier à plusieurs NICs | Une seule NIC |
| Masque de sous-réseau | Configurables | Fixé à /32 |
| Mieux adapté pour | Environnements qui utilisent déjà le round-robin DNS ou la distribution côté client, où plusieurs adresses transportent chacune du trafic | Environnements qui devraient publier une seule adresse et laisser le système distribuer le trafic entre les nœuds |
Quel que soit le mode que vous choisissez, les deux préservent le principe de conception sans point de défaillance unique sur lequel UniVirStor est construit.
Améliorations majeures de l'accès SMB d'entreprise et du contrôle d'accès Active Directory
C'est le plus grand domaine de changement dans la version. L'objectif est de faire en sorte que les services SMB d'UniVirStor s'intègrent plus naturellement dans le domaine Active Directory existant d'une organisation et le modèle de gouvernance des autorisations.
Synchronisation automatique des UID/GID AD
Un nouveau paramètre de propriétaire de partage SMB synchronise les mappages UID/GID Active Directory avec le côté Ceph, maintenant les autorisations cohérentes entre les systèmes.
Paramètres avancés de masques de permission
La création et l'édition de partages prennent désormais en charge le masque de création et le masque de répertoire, offrant un contrôle précis sur les autorisations par défaut appliquées aux fichiers et dossiers créés via ce partage — ce qui est requis par les politiques de sécurité de moindre privilège.
Mapping des utilisateurs Samba et configuration globale dans l'interface Web
La configuration globale peut désormais être modifiée directement depuis l’interface d’UVS Manager, et non plus uniquement depuis la ligne de commande. Les mappages nobody et nogroup pour NFS et SMB ont également été améliorés, ce qui résout les problèmes de mappage des utilisateurs qui surviennent lorsque les mêmes données sont accessibles via différents protocoles.
Pour les clients des entreprises et des administrations qui utilisent déjà un domaine Active Directory et ont besoin d’une gouvernance rigoureuse des accès, cette série de travaux permet d’intégrer beaucoup plus facilement UniVirStor à une infrastructure d’identité existante.
Nouveau gestionnaire de pare-feu UVS : contrôle de l’accès aux services basé sur les sous-réseaux
Le gestionnaire de pare-feu UVS, introduit dans les versions 4.19.5 et 4.19.6, permet aux administrateurs de restreindre les sous-réseaux sources pouvant se connecter à des services spécifiques dans le cluster, directement depuis l'interface du gestionnaire UVS — sans avoir besoin de maintenir manuellement les règles de pare-feu au niveau du système d'exploitation.
Cette version complète également la configuration par défaut des ports de pare-feu requise par chaque service, réduisant ainsi le risque qu'un service se comporte mal au moment du déploiement en raison d'une règle manquante. C'est une réponse directe aux exigences de gouvernance dans les agences gouvernementales, les institutions académiques et les environnements d'entreprise ayant des obligations de conformité en matière de segmentation de réseau.
Stockage de base Ceph Core amélioré et gestion de CephFS
Déploiement Bluestore plus flexible
L'interface utilisateur prend désormais en charge la configuration du partage de périphériques Bluestore, le déploiement OSD peut spécifier un chemin Bluestore, et un problème empêchant un OSD Bluestore de rejoindre à nouveau le cluster a été corrigé.
Politique de compression de pool ajustable
L'algorithme et le mode de compression peuvent désormais être définis lors de la création ou de la modification d'un pool, afin que l'efficacité de la capacité puisse être ajustée aux caractéristiques des données.
Nouveaux modes de préréglage des autorisations pour les sous-volumes CephFS
La création et l'édition de sous-volumes et de groupes de sous-volumes offrent désormais des modes de présélection des autorisations : Privé (700), Collaboration de groupe (770), Public (777, pour les environnements ACL Windows), Par défaut (755) et Personnalisé — au lieu de travailler à travers la matrice des autorisations case par case.
Expérience améliorée de gestion du stockage d’objets S3 (RGW)
Pool d’index configurable indépendamment
Lors de l'ajout d'un pool de placement à une zone RGW, vous pouvez maintenant soit réutiliser un pool d'index existant, soit en créer un nouveau avec une règle CRUSH spécifiée. Cela permet de placer le pool d'index sur NVMe ou SSD tandis que le pool de données utilise HDD, en faisant correspondre les supports de stockage aux caractéristiques réelles de la charge de travail.
Flux de travail simplifiés
L'ouverture de la page RGW charge maintenant automatiquement les informations par défaut du site (royaume, groupe de zones, zone), de sorte que les déploiements à site unique n'ont plus besoin de le sélectionner à nouveau à chaque fois. Les compartiments créés via UVS Manager apparaissent également immédiatement dans la liste, sans avoir à changer de type d'utilisateur et d'utilisateur d'abord.
Mise à niveau complète des rapports, de la surveillance et des alertes
Rapports programmés repensés
La génération de rapports programmés est passée d'un seul rapport configurable à plusieurs tâches de rapport, chacune avec ses propres destinataires, types de rapport et heure de livraison. Six périodes de rapport sont prises en charge :
| Période | Données couvertes | Envoyé |
|---|---|---|
| Quotidien | Jour précédent, 00:00 à 24:00 | Le lendemain à l'heure configurée |
| Hebdomadaire | Du lundi précédent au dimanche | Chaque lundi |
| Mensuel | Du 1er au dernier jour du mois précédent | 1er de chaque mois |
| Trimestriel | Les trois mois complets du trimestre précédent | Premier jour de chaque trimestre |
| Semestriel | Le semestre précédent | Premier jour de chaque semestre |
| Annuel | Du 1er janvier au 31 décembre de l’année précédente | Le 1er janvier de chaque année |
Les rapports sont envoyés à l’heure configurée dans le fuseau horaire des hôtes UVS, et la période couverte par chaque rapport est calculée en UTC. Le processus de création de rapports personnalisés a également été ajusté : vous choisissez la période et les destinataires de chaque rapport personnalisé.
Politique de conservation des rapports
Chaque tâche de rapport ne conserve que le fichier de rapport le plus récent sur l’hôte UVS ; un rapport nouvellement généré remplace le fichier précédent du même type. L’archivage à long terme des rapports historiques doit donc s’appuyer sur les boîtes aux lettres des destinataires.
Niveaux de gravité des alertes et état de livraison
Le gestionnaire d'alerte UVS prend désormais en charge les niveaux de gravité des alertes et indique pour chaque événement si un e-mail a été déclenché et quel en a été le résultat. Cela aide les équipes à trier par gravité et facilite grandement la réponse à la question de savoir pourquoi une alerte particulière n'est jamais arrivée.
Notifications plus flexibles
Chaque tâche de rapport possède sa propre liste de destinataires, distincte de la liste de notifications d’alerte. Le mot de passe SMTP est désormais facultatif, ce qui permet à UVS d’envoyer des messages via des serveurs de messagerie qui n’en exigent pas, comme un hôte de messagerie interne sur le port 25.
Couverture de la surveillance étendue
De nouvelles règles d’alerte Prometheus couvrent la disponibilité du conteneur Samba, l’état des nœuds CTDB et la connectivité à Active Directory, et incluent la détection de l’arrêt de l’exportateur — ainsi, l’arrêt complet d’un service n’entraîne plus l’échec silencieux de toutes les alertes.
Grafana intégré mis à niveau vers la version 13.1.1
Cela traite des vulnérabilités de sécurité connues dans la version précédente. Pour les clients d'entreprise et du gouvernement qui produisent des rapports d'audit ou d'opérations selon un calendrier et ont des obligations de gestion des vulnérabilités, ce cycle de reporting et d'alerte est particulièrement pertinent.
Stabilité et renforcement de la sécurité
Cette version comprend plusieurs améliorations de stabilité : la base de données de gestion (Galera Cluster) peut désormais se rétablir automatiquement après une interruption de service, les workflows de restauration système et de redéploiement de conteneurs sont plus robustes, et l'authentification entre les services internes a été renforcée.
Le mode de liaison réseau par défaut a été changé en actif-sauvegarde
Pour réaliser un équilibrage de charge sur le chemin de réception, le mode précédent balance-alb interceptait et réécrivait l'adresse MAC source dans les réponses ARP. Cela a entraîné un seul IP à correspondre à plusieurs adresses MAC dans la FDB du commutateur, déclenchant des alarmes de fluctuation MAC ; dans les cas graves, cela a provoqué un changement de topologie STP et plusieurs secondes d'interruption du réseau, et dans les environnements EVPN ou VXLAN, le lien MAC-IP continuait de fluctuer. Changer le paramètre par défaut en Sauvegarde Active évite cette classe de problème.
Questions Fréquemment Posées
▾What are the main updates in UniVirStor 4.19.6?
Il y a trois changements de titre : un nouveau mode de répartition de charge à entrée unique CTDB LVS pour SMB, des améliorations majeures de l'accès au contrôle des entreprises SMB et Active Directory, et le nouveau gestionnaire de pare-feu UVS pour le contrôle d'accès aux services basé sur les sous-réseaux. La version renforce également la gestion du stockage central de Ceph, l'expérience de gestion du stockage d'objets S3, ainsi que le reporting, la surveillance et les alertes.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Ils servent à des fins différentes et un seul peut être utilisé à la fois. CTDB Public VIP (pris en charge depuis 4.19.4) concerne la haute disponibilité et le basculement : plusieurs VIP, liaison à plusieurs NIC et un masque de sous-réseau configurable. CTDB LVS (nouveau dans 4.19.6) concerne l'équilibrage de charge à entrée unique : une IP LVS, une NIC et un masque de sous-réseau fixé à /32. Si vous avez déjà un round-robin DNS ou une distribution côté client en place, le VIP public est le meilleur choix ; si vous souhaitez publier une seule adresse externe et laisser le système distribuer le trafic, choisissez le mode LVS. Nous vous recommandons de discuter de votre architecture réseau actuelle avec l'équipe technique Ambedded avant de prendre une décision.
▾Why do these release notes also cover 4.19.5?
Les notes de version n'ont jamais été publiées pour 4.19.5. Afin que les clients aient une vue d'ensemble de l'évolution de la plateforme, nous avons combiné les mises à jour 4.19.5 et 4.19.6 en une seule annonce. Plusieurs fonctionnalités ont été complétées progressivement dans les deux versions — le gestionnaire de pare-feu UVS et le travail de contrôle d'accès SMB parmi elles — et les décrire séparément les rendrait plus difficiles à suivre.
▾What can UVS Firewall Manager do?
Les administrateurs peuvent restreindre quels sous-réseaux sources peuvent se connecter à des services spécifiques dans le cluster, directement depuis l'interface du gestionnaire UVS, sans avoir à maintenir manuellement des règles de pare-feu au niveau du système d'exploitation. Cette version complète également la configuration par défaut des ports de pare-feu requise par chaque service, réduisant le risque qu'un service se comporte mal au moment du déploiement en raison d'une règle manquante. Cela s'applique particulièrement aux agences gouvernementales, aux institutions académiques et aux environnements d'entreprise ayant des exigences de conformité en matière de segmentation réseau.
▾Which reporting periods are supported, and how long are reports kept?
Six périodes sont prises en charge : quotidienne, hebdomadaire, mensuelle, trimestrielle, semestrielle et annuelle. Plusieurs tâches de rapport peuvent être créées, chacune avec ses propres destinataires, son type de rapport et son heure d’envoi. Les rapports sont envoyés dans le fuseau horaire des hôtes UVS, et la plage de données est calculée en UTC. Concernant la conservation : chaque tâche de rapport ne conserve que le rapport le plus récent sur l’hôte UVS, et tout rapport nouvellement généré remplace le précédent. L’archivage à long terme doit donc s’appuyer sur les boîtes aux lettres des destinataires.
Mise à niveau et support
Cela couvre l'ensemble des mises à jour dans UniVirStor 4.19.5 et 4.19.6. Nous recommandons à tous les clients de planifier une mise à niveau, en particulier les environnements qui ont besoin d'un équilibrage de charge à entrée unique SMB, d'une gestion des autorisations intégrée à Active Directory, ou qui ont des obligations de conformité en matière de sécurité réseau — ceux-ci ressentiront immédiatement les avantages de cette version.
Si vous évaluez si vous devez exécuter votre service SMB en mode CTDB Public VIP ou CTDB LVS, l'équipe technique Ambedded est heureuse de vous conseiller en fonction de votre architecture réseau et de la distribution de vos clients.Les clients existants peuvent contacter le support Ambedded pour recevoir le package de mise à jour et des conseils de mise à niveau.Pour discuter d'un plan de mise à niveau ou en savoir plus sur une fonctionnalité de cette version, veuillez nous contacter, envoyer un e-mail à service@ambedded.com.tw, ou visiter la page produit de stockage défini par logiciel Ceph UniVirStor entreprise.
À propos de Ambedded Technology
Fondée en 2013, Ambedded Technology est un fournisseur de technologie spécialisé dans le stockage défini par logiciel Ceph. En combinant une connaissance approfondie des logiciels open source, du stockage distribué Ceph, de Linux embarqué et de l'architecture basée sur Arm, Ambedded propose des solutions de stockage Ceph allant des logiciels uniquement aux appareils clés en main, ainsi que des services de conseil Ceph, des services professionnels et des mises à jour sans faille — aidant les entreprises, les agences gouvernementales et les institutions académiques à construire une infrastructure de stockage évolutive et hautement fiable à un coût total de possession inférieur.
- Produits associés
Interface utilisateur web de gestion Ceph (Gestionnaire UVS)
Le stockage virtuel unifié (UVS) est un package logiciel qui intègre le système d'exploitation Linux, le logiciel de stockage distribué Ceph, la console...
Détails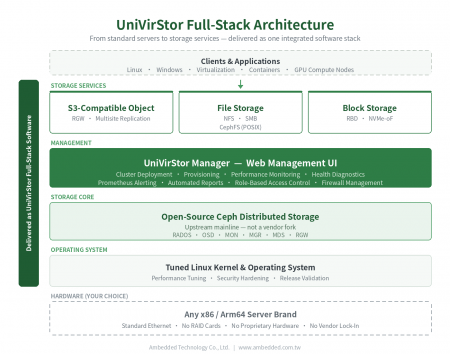
UniVirStor Stockage Défini par Logiciel Ceph Entreprise
UniVirStor est le stockage défini par logiciel Ceph full-stack dAmbedded. Il intègre un noyau Linux et un système d'exploitation optimisés, le logiciel...
Détails
Produits phares
Appareil de stockage Ceph
Fiche technique HW & SW de l'appareil de stockage Ceph Mars 400.
 Télécharger
UniVirStor 4.19.6 est disponible : équilibrage de charge SMB, contrôle d’accès AD et gestion du pare-feu | Solutions de stockage Ceph; Appareils et logiciels Ceph | Ambedded
Fondée à Taïwan en 2013, Ambedded Technology Co., LTD. est un fournisseur leader de solutions de stockage en bloc, de fichiers et d'objets basées sur le stockage défini par logiciel Ceph. Nous nous spécialisons dans la fourniture de systèmes de stockage évolutifs et à haute efficacité pour les centres de données, les entreprises et les institutions de recherche. Nos offres incluent des appareils de stockage basés sur Ceph, l'intégration de serveurs, l'optimisation du stockage et le déploiement économique de Ceph avec une gestion simplifiée.
Ambedded fournit des appareils de stockage Ceph clés en main et des solutions logicielles Ceph complètes adaptées aux organisations B2B. Notre plateforme de stockage Ceph prend en charge le stockage unifié de blocs, de fichiers (NFS, SMB, CephFS) et d'objets compatibles S3, réduisant le coût total de possession (TCO) tout en améliorant la fiabilité et l'évolutivité. Avec un réglage Ceph intégré, une interface web intuitive et des outils d'automatisation, nous aidons les clients à atteindre un stockage haute performance pour l'IA, le calcul haute performance et les charges de travail cloud.
Avec plus de 20 ans d'expérience dans l'informatique d'entreprise et plus d'une décennie dans le déploiement de stockage Ceph, Ambedded a réalisé plus de 200 projets réussis à l'échelle mondiale. Nous offrons des services de conseil d'experts, de conception de clusters, de support au déploiement et de maintenance continue. Notre engagement envers un support professionnel de Ceph et une intégration transparente garantit que les clients tirent le meilleur parti de leur infrastructure de stockage basée sur Ceph — à grande échelle, rapidement et dans le respect du budget.