UniVirStor 4.19.8 publié : correctif de sécurité PHP critique (php2shell) et planification des instantanés CephFS | Stockage unifié de blocs, de fichiers et d'objets S3 - Ambedded
UniVirStor 4.19.8 est désormais disponible pour tous. Il s’agit d’une mise à jour de sécurité urgente : PHP est mis à niveau vers la version 8.4.27 afin de corriger deux vulnérabilités critiques (php2shell, CVE-2026-109618 et CVE-2026-109619) susceptibles de permettre l’exécution de code à distance sans authentification. Ceph est mis à niveau vers la version 19.2.7, ainsi que le système d’exploitation et les paquets de services.Découvrez les appareils de stockage Ceph dAmbedded et le logiciel full-stack. Préconfiguré, interface web, support expert - optimisé pour l'IA, le cloud et les charges de travail d'entreprise.
UniVirStor 4.19.8 publié : correctif de sécurité PHP critique (php2shell) et planification des instantanés CephFS
UniVirStor 4.19.8 est désormais disponible pour tous. Il s’agit d’une mise à jour de sécurité urgente : PHP est mis à niveau vers la version 8.4.27 afin de corriger deux vulnérabilités critiques (php2shell, CVE-2026-109618 et CVE-2026-109619) susceptibles de permettre l’exécution de code à distance sans authentification. Ceph est mis à niveau vers la version 19.2.7, ainsi que le système d’exploitation et les paquets de services.
Cette version ajoute également la gestion des instantanés et des planifications CephFS, les paramètres d’UID/GID anonymes NFS par cluster ainsi que plusieurs sources de temps NTP, et corrige notamment le montage de CephFS depuis d’anciens noyaux Linux. Comme les vulnérabilités affectent toutes les versions antérieures, nous recommandons à tous les clients d’effectuer la mise à niveau dès que possible.
Vulnérabilités critiques d’exécution de code à distance en PHP (php2shell) corrigées
Le 21 octobre 2026, le projet PHP a publié des mises à jour de sécurité urgentes pour deux vulnérabilités critiques, connues sous le nom de php2shell. Dans certaines conditions, elles permettent à un attaquant non authentifié d’exécuter du code sur des serveurs exécutant PHP, et des informations sur les vulnérabilités ont fuité un jour avant l’annonce officielle. L’interface web d’UVS Manager fonctionne avec PHP 8.4 (nginx avec PHP-FPM) ; la version 4.19.8 met donc PHP à niveau vers la version corrigée 8.4.27. C’est l’objectif principal de cette version.
Les deux CVE corrigées dans cette version
| CVE | Description | CVSS v4.0 |
|---|---|---|
| CVE-2026-109618 | Si une requête atteint la limite de mémoire de PHP au mauvais moment, PHP peut laisser derrière lui des données internes partiellement initialisées et les traiter ultérieurement comme valides, ce qui entraîne une corruption de la mémoire | 9.2 (Critique) |
| CVE-2026-109619 | Une erreur fatale survenant au mauvais moment peut laisser l’état interne pointer vers une zone mémoire libérée par une requête précédente, qu’une requête ultérieure traitée par le même processus PHP pourrait alors utiliser | 9.2 (Critique) |
Les descriptions et les scores CVSS sont tirés de l’annonce officielle de PHP. UniVirStor 4.19.7 et toutes les versions antérieures incluent des compilations de PHP dépourvues de ce correctif. Nous recommandons donc à tous les clients d’effectuer la mise à niveau dès que possible.
Ce que couvre la version 4.19.8
| Élément | Dans la version 4.19.8 |
|---|---|
| PHP 8.4 | Mise à niveau vers la version 8.4.27, avec PHP-FPM et toutes les extensions PHP mises à jour vers la même version |
| Éléments résiduels des anciennes versions de PHP | Les nœuds mis à niveau depuis des versions beaucoup plus anciennes peuvent encore utiliser PHP 7.2, qui est arrivé en fin de vie et ne sera jamais corrigé ; la mise à niveau vers la version 4.19.8 le supprime complètement |
| Renforcement de la sécurité de PHP | La fonctionnalité de progression des téléversements de session, qui n'est pas utilisée par le système, est désactivée afin de réduire davantage la surface d'attaque ; les téléversements de fichiers dans l'interface d'administration ne sont pas concernés |
| Composants Go | Recompilés avec Go 1.27.3 afin d'inclure le correctif pour CVE-2026-111943 (Go rejette désormais un ensemble de certificats intermédiaires qui ne sont plus approuvés lors de la vérification des certificats) |
Protection temporaire avant la mise à niveau
Jusqu’à la fin de la mise à niveau, nous recommandons d’autoriser uniquement les réseaux de gestion de confiance à accéder à l’interface web d’UVS Manager, par exemple en limitant les adresses sources avec UFW Manager ou votre pare-feu existant. Cela réduit le risque, mais ne remplace pas la mise à niveau.
Système d’exploitation et Ceph mis à jour simultanément
Plutôt que de mettre à jour PHP seul, cette version profite de l’occasion pour actualiser l’ensemble de l’environnement d’exécution.
Ceph mis à niveau vers la version 19.2.7
Le 12 octobre 2026, le projet Ceph a publié Squid 19.2.7, la septième version de maintenance de la série Squid. Cette version corrige les plantages et les blocages des clients CephFS, entre autres problèmes, et le projet Ceph recommande à tous les déploiements d’effectuer la mise à jour. Les clusters UniVirStor 4.19.8 nouvellement déployés et mis à niveau exécutent cette version, et les sites hors ligne peuvent terminer la mise à niveau avec les images de conteneurs incluses dans le package de mise à niveau, sans accès à Internet.
Système d’exploitation et packages de services
Le noyau du système d’exploitation, nginx, Samba, la synchronisation de l’heure et les autres packages système bénéficient des dernières mises à jour de sécurité et de maintenance.
Durée de mise à niveau réduite
Lorsqu’une mise à niveau inclut un nouveau noyau de système d’exploitation, chaque nœud doit être redémarré à tour de rôle. À partir de la version 4.19.8, le redémarrage final de la mise à niveau utilise un redémarrage à chaud kexec : le nouveau noyau est chargé directement, en ignorant l’autotest de mise sous tension du BIOS/UEFI ainsi que l’initialisation du RAID/HBA, ce qui réduit la durée du redémarrage de chaque nœud et le temps pendant lequel ses OSD sont hors ligne. Les plateformes qui ne peuvent pas effectuer de redémarrage à chaud passent automatiquement à un redémarrage normal, et la mise à niveau se poursuit comme d’habitude.
Comment effectuer une mise à niveau
Les mises à niveau sont effectuées avec l'aide du support Ambedded. Les nœuds sont mis à niveau un par un, et les services de chaque nœud redémarrent brièvement à tour de rôle. Nous recommandons de planifier la mise à niveau pendant une fenêtre de maintenance.
Nouveau : gestion des instantanés et des planifications CephFS
La page CephFS comporte désormais un onglet Instantanés et planifications, permettant de gérer directement dans UVS Manager les instantanés qui nécessitaient auparavant l’utilisation de commandes Ceph.
Instantanés manuels
Sélectionnez un répertoire ou un sous-volume dans l’arborescence des répertoires pour créer, afficher et supprimer des instantanés, l’heure de création de chaque instantané étant indiquée.
Planifications d’instantanés et règles de conservation
Créez des planifications récurrentes de captures instantanées pour un répertoire (par exemple, toutes les heures, tous les jours, toutes les semaines ou tous les mois), et modifiez-les, supprimez-les ou mettez-les en pause. Grâce aux règles de conservation, le système supprime automatiquement les captures instantanées qui ne respectent plus la politique, par exemple en conservant les 24 dernières captures horaires et les 7 dernières captures quotidiennes.
Espace utilisé par les instantanés
Les instantanés CephFS utilisent la copie sur écriture : la création d’un instantané ne copie pas les données. L’espace supplémentaire provient des anciennes données qui ont été modifiées ou supprimées après la création de l’instantané, mais qui doivent toujours être conservées par celui-ci. L’utilisation brute du disque correspond à cette quantité multipliée par le nombre de répliques du pool de données ou par la surcharge liée au codage d’effacement. Planifiez les règles de conservation en tenant compte de votre taux de modification des données.
NFS : UID/GID anonymes définis par cluster NFS
Auparavant, l’UID/GID anonyme NFS (ID anonyme) était un paramètre global partagé par tous les clusters NFS. Dans la version 4.19.8, il est défini pour chaque cluster NFS : vous pouvez le spécifier lors de la création d’un cluster NFS, puis l’afficher ou le modifier ultérieurement lors de la modification du cluster. Les valeurs affichées sont celles effectivement appliquées dans Ceph. Une modification s’applique uniquement à ce cluster et n’affecte pas les autres.
Cela vous permet de séparer les clients présentant différents niveaux de confiance, par exemple en associant un cluster qui dessert les postes de travail internes aux utilisateurs du domaine, tout en associant un cluster destiné aux hôtes externes ou de laboratoire à un compte non privilégié. Cela corrige également un problème présent dans les versions précédentes : la modification ou l’effacement de l’identifiant anonyme d’un cluster qui en possédait déjà un indiquait une réussite, mais laissait le paramètre réel inchangé. Après la mise à niveau depuis une version antérieure, chaque cluster conserve les paramètres effectivement appliqués dans Ceph ; vérifiez l’UID/GID anonyme sur l’écran de modification de chaque cluster afin de confirmer qu’ils sont conformes à vos attentes.
Correctifs NFSv3
Lorsque plusieurs clusters NFS activent NFSv3, chacun utilise désormais sa propre configuration sans affecter les autres, et l’ajout d’un hôte à un service NFS avec NFSv3 activé ne perturbe plus ses paramètres NFSv3.
Heure système : plusieurs sources NTP
UVS Manager prenait auparavant en charge un seul serveur NTP. La version 4.19.8 prend en charge plusieurs serveurs NTP externes et vous permet de choisir si les nœuds Ceph MON fournissent une synchronisation horaire interne pour le cluster ; les sources internes et externes peuvent être utilisées conjointement. Plusieurs sources de temps indépendantes permettent au système de les recouper et d’exclure une horloge défaillante, ce qui est particulièrement important pour un système distribué tel que Ceph, qui dépend d’une heure cohérente entre les nœuds. Le paramètre de fuseau horaire est désormais également une liste consultable.
Surveillance, rapports et notifications
État des services SMB et NFS sur le tableau de bord
L’état du service de stockage sur le tableau de bord inclut désormais SMB et NFS, affichant en un coup d’œil le nombre et l’état de ces services.
Utilisation de la mémoire plus précise
L’utilisation de la mémoire affichée sur le tableau de bord est désormais calculée à partir de la mémoire disponible indiquée par le noyau Linux. Le cache de fichiers récupérable n’est donc plus comptabilisé comme mémoire utilisée. Cela évite des valeurs constamment élevées qui pourraient être confondues avec un manque de mémoire.
Plage horaire et fuseau horaire des rapports
Le rapport de cluster calcule les journées complètes dans le fuseau horaire du cluster (de 00:00 à la date de début à 24:00 à la date de fin) et affiche clairement l’heure de début, l’heure de fin et le fuseau horaire. Les dates des rapports manuels correspondent désormais à celles des e-mails de rapports planifiés. Les e-mails de rapports planifiés incluent également une version PDF du rapport, et les tableaux larges du PDF sont désormais affichés en entier au lieu d’être tronqués.
Serveurs SMTP sans authentification
Le nom d’utilisateur et le mot de passe SMTP dans les paramètres de notification sont désormais facultatifs. Il est donc possible d’utiliser un relais de messagerie interne qui ne nécessite pas d’authentification. Au moins un destinataire est désormais requis.
Correctifs
Montage de CephFS depuis d’anciens noyaux Linux
Dans la version 4.19.7, les utilisateurs CephX créés depuis l’interface recevaient toujours des clés aes256k. Les clients du noyau antérieurs à Linux 7.0 ne pouvaient donc pas effectuer le montage avec la commande générée par HOW TO MOUNT. Dans la version 4.19.8, HOW TO MOUNT vous permet de choisir entre AES-128 et AES-256 lors de la création de l’utilisateur par défaut : AES-128 fonctionne avec les noyaux Linux antérieurs à la version 7.0, tandis qu’AES-256 est destiné aux clients prenant en charge le nouveau type de clé. Il n’est donc plus nécessaire de créer un utilisateur compatible à l’aide de commandes. De plus, la page d’authentification CephX affiche désormais l’erreur renvoyée par Ceph lorsque la création, la modification ou la suppression d’un utilisateur échoue, au lieu d’indiquer que l’opération a réussi.
PME
La fermeture des sessions et des fichiers ouverts sur la page d’état SMB prend désormais effet, fonctionne pour les connexions détenues par d’autres nœuds et affiche une erreur si l’opération échoue. L’ajout d’un partage SMB n’écrase plus les autorisations du répertoire racine du groupe de sous-volumes. La gestion des autorisations est désormais identique pour l’ajout et la modification des partages, et un utilisateur ou un groupe de domaine peut être sélectionné comme propriétaire lors de la modification d’un partage. Après la configuration d’un VIP LVS, le service de cluster SMB ne redémarre plus de manière répétée et n’interrompt plus les connexions, et la suppression du VIP LVS retire désormais l’adresse de chaque nœud.
Pare-feu du gestionnaire UFW
L’importation de règles accepte désormais les règles dont la source ou la destination est un réseau (CIDR), ce qui permet de réimporter sans modification les fichiers exportés par UVS. En cas d’échec de l’importation, une erreur s’affiche désormais au lieu d’indiquer que l’opération a réussi. Une règle dont la destination est un réseau ne perd plus non plus ce réseau lorsqu’elle est modifiée ou exportée, ce qui l’élargissait auparavant à n’importe quelle adresse.
Stockage d’objets S3 (RGW)
Lors de l’ajout d’un placement de zone et du changement de l’option « Utiliser le pool existant » à « Créer », un nouveau pool d’index est désormais correctement créé avec la règle CRUSH sélectionnée. Une nouvelle action « Réinitialiser le point de terminaison » resynchronise les points de terminaison de la zone et du groupe de zones depuis UVS Manager après la modification des services RGW ailleurs, par exemple dans le tableau de bord Ceph.
Journaux système
Les journaux de l’interface de gestion sont désormais compressés quotidiennement, ce qui empêche le répertoire des journaux de croître sans limite et de remplir le disque système.
Questions Fréquemment Posées
▾What are the main updates in UniVirStor 4.19.8?
Il s’agit d’une mise à jour de sécurité urgente : PHP est mis à niveau vers la version 8.4.27 afin de corriger deux vulnérabilités critiques (php2shell) susceptibles de permettre l’exécution de code à distance sans authentification. Ceph est également mis à niveau vers la version 19.2.7, ainsi que le système d’exploitation et les paquets de services. La version ajoute également la gestion des instantanés et des planifications CephFS, les paramètres d’UID/GID anonymes NFS par cluster ainsi que plusieurs sources de temps NTP, et corrige un certain nombre de problèmes.
▾Is my system affected by php2shell?
UniVirStor 4.19.7 et toutes les versions antérieures sont livrées avec des versions de PHP dépourvues de ce correctif. Nous recommandons donc à tous les clients de passer à la version 4.19.8 dès que possible. D’ici là, autorisez uniquement les réseaux de gestion de confiance à accéder à l’interface web d’UVS Manager afin de réduire les risques.
▾Will services be interrupted during the upgrade?
Les nœuds sont mis à niveau un par un, et les services de chaque nœud redémarrent brièvement à tour de rôle. La version 4.19.8 utilise un redémarrage à chaud kexec pour raccourcir le redémarrage de chaque nœud. Nous recommandons d’effectuer la mise à niveau pendant une fenêtre de maintenance avec l’aide du support Ambedded.
▾Can Linux kernels older than 7.0 now mount CephFS?
Oui. Choisissez AES-128 lors de la création de l’utilisateur par défaut dans COMMENT MONTER, et la commande générée fonctionne avec les noyaux Linux antérieurs à la version 7.0. Les clients utilisant des clés AES-256 ont besoin du noyau Linux 7.0 ou d’une version ultérieure, ou de ceph-fuse 19.2.6 ou d’une version ultérieure.
▾How much space do CephFS snapshots use?
La création d’un instantané ne copie aucune donnée. L’espace supplémentaire provient des anciennes données qui ont été modifiées ou supprimées après l’instantané, mais qui sont toujours conservées par celui-ci, multipliées par le nombre de répliques du pool de données ou la surcharge liée au codage d’effacement. Plus vous conservez d’instantanés et plus les données changent fréquemment, plus ils utilisent d’espace ; définissez donc les règles de conservation en conséquence.
Mise à niveau et assistance
Cela couvre les mises à jour d’UniVirStor 4.19.8. Comme cette version corrige des vulnérabilités critiques permettant l’exécution de code à distance, nous recommandons vivement à tous les clients de planifier une mise à niveau dès que possible.
Les clients existants peuvent contacter le support Ambedded pour recevoir le package de mise à jour et des conseils de mise à niveau.Pour discuter d’un plan de mise à niveau ou en savoir plus sur l’une des fonctionnalités de cette version, veuillez nous contacter, envoyer un e-mail à service@ambedded.com.tw ou consulter la page produit du stockage défini par logiciel Ceph pour entreprises UniVirStor.
À propos de Ambedded Technology
Fondée en 2013, Ambedded Technology est un fournisseur de technologie spécialisé dans le stockage défini par logiciel Ceph. En combinant une connaissance approfondie des logiciels open source, du stockage distribué Ceph, de Linux embarqué et de l'architecture basée sur Arm, Ambedded propose des solutions de stockage Ceph allant des logiciels uniquement aux appareils clés en main, ainsi que des services de conseil Ceph, des services professionnels et des mises à jour sans faille — aidant les entreprises, les agences gouvernementales et les institutions académiques à construire une infrastructure de stockage évolutive et hautement fiable à un coût total de possession inférieur.
- Produits associés
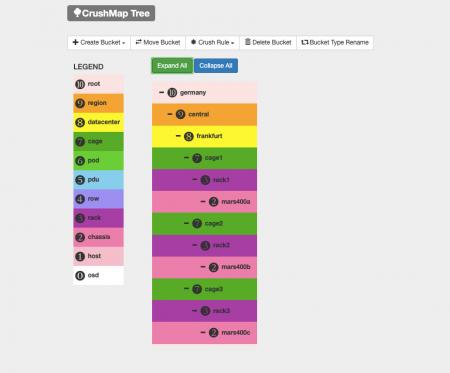
Interface utilisateur web de gestion Ceph (Gestionnaire UVS)
Le stockage virtuel unifié (UVS) est un package logiciel qui intègre le système d'exploitation Linux, le logiciel de stockage distribué Ceph, la console...
Détails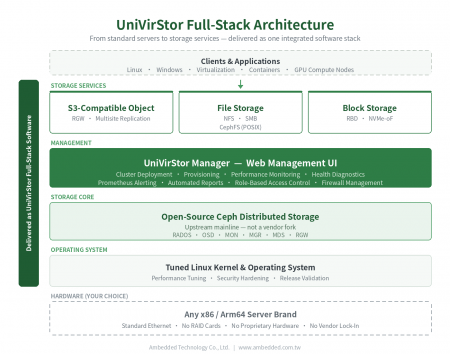
UniVirStor Stockage Défini par Logiciel Ceph Entreprise
UniVirStor est le stockage défini par logiciel Ceph full-stack dAmbedded. Il intègre un noyau Linux et un système d'exploitation optimisés, le logiciel...
Détails
Produits phares
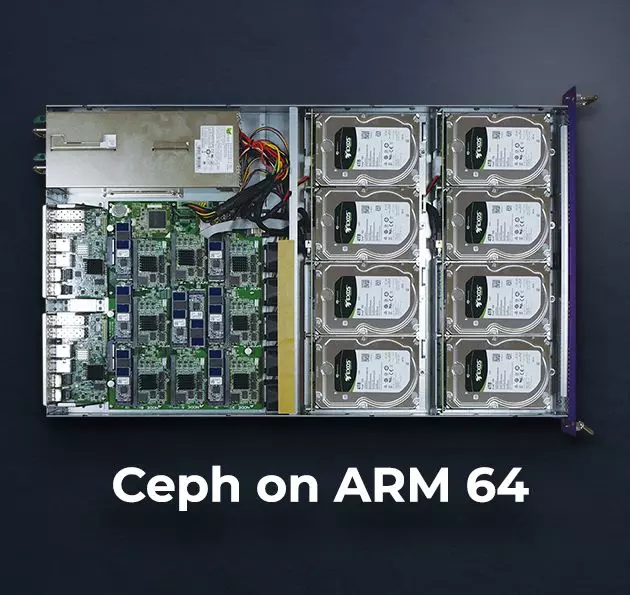
Appareil de stockage Ceph
Fiche technique HW & SW de l'appareil de stockage Ceph Mars 400.
 Télécharger
UniVirStor 4.19.8 publié : correctif de sécurité PHP critique (php2shell) et planification des instantanés CephFS | Solutions de stockage Ceph; Appareils et logiciels Ceph | Ambedded
Fondée à Taïwan en 2013, Ambedded Technology Co., LTD. est un fournisseur leader de solutions de stockage en bloc, de fichiers et d'objets basées sur le stockage défini par logiciel Ceph. Nous nous spécialisons dans la fourniture de systèmes de stockage évolutifs et à haute efficacité pour les centres de données, les entreprises et les institutions de recherche. Nos offres incluent des appareils de stockage basés sur Ceph, l'intégration de serveurs, l'optimisation du stockage et le déploiement économique de Ceph avec une gestion simplifiée.
Ambedded fournit des appareils de stockage Ceph clés en main et des solutions logicielles Ceph complètes adaptées aux organisations B2B. Notre plateforme de stockage Ceph prend en charge le stockage unifié de blocs, de fichiers (NFS, SMB, CephFS) et d'objets compatibles S3, réduisant le coût total de possession (TCO) tout en améliorant la fiabilité et l'évolutivité. Avec un réglage Ceph intégré, une interface web intuitive et des outils d'automatisation, nous aidons les clients à atteindre un stockage haute performance pour l'IA, le calcul haute performance et les charges de travail cloud.
Avec plus de 20 ans d'expérience dans l'informatique d'entreprise et plus d'une décennie dans le déploiement de stockage Ceph, Ambedded a réalisé plus de 200 projets réussis à l'échelle mondiale. Nous offrons des services de conseil d'experts, de conception de clusters, de support au déploiement et de maintenance continue. Notre engagement envers un support professionnel de Ceph et une intégration transparente garantit que les clients tirent le meilleur parti de leur infrastructure de stockage basée sur Ceph — à grande échelle, rapidement et dans le respect du budget.