Wydano UniVirStor 4.19.6: równoważenie obciążenia SMB, kontrola dostępu AD i zarządzanie zaporą sieciową | Zunifikowane przechowywanie bloków, plików i obiektów S3 - Ambedded
UniVirStor 4.19.6 jest teraz ogólnie dostępny. Ta wersja koncentruje się na trzech obszarach: kontroli dostępu do SMB i Active Directory w przedsiębiorstwie, nowym trybie równoważenia obciążenia CTDB LVS z pojedynczym punktem dostępu dla SMB oraz nowym Menedżerze Zapory UVS do kontroli dostępu do usług na podstawie podsieci. Wzmacnia również zarządzanie pamięcią masową Ceph, pamięć obiektową S3 oraz raportowanie i monitorowanie systemu.Odkryj urządzenia pamięci masowej Ceph i oprogramowanie pełnostackowe Ambedded. Wstępnie dostrojone, interfejs webowy, wsparcie ekspertów - zoptymalizowane dla AI, chmury i obciążeń przedsiębiorstw.
Wydano UniVirStor 4.19.6: równoważenie obciążenia SMB, kontrola dostępu AD i zarządzanie zaporą sieciową
UniVirStor 4.19.6 jest teraz ogólnie dostępny. Ta wersja koncentruje się na trzech obszarach: kontroli dostępu do SMB i Active Directory w przedsiębiorstwie, nowym trybie równoważenia obciążenia CTDB LVS z pojedynczym punktem dostępu dla SMB oraz nowym Menedżerze Zapory UVS do kontroli dostępu do usług na podstawie podsieci. Wzmacnia również zarządzanie pamięcią masową Ceph, pamięć obiektową S3 oraz raportowanie i monitorowanie systemu.
Ponieważ notatki dotyczące wydania nigdy nie zostały opublikowane dla wersji 4.19.5, to ogłoszenie obejmuje zarówno wersję 4.19.5, jak i 4.19.6, abyś miał pełny obraz tego, jak platforma się rozwijała.
Nowe CTDB LVS z równoważeniem obciążenia z pojedynczym wpisem dla SMB
Od wersji 4.19.4 usługa UniVirStor SMB obsługuje publiczny VIP CTDB dla wysokiej dostępności: wiele wirtualnych adresów IP może być rozdzielanych pomiędzy węzły klastra, a jeśli którykolwiek węzeł ulegnie awarii, jego VIP automatycznie przenosi się do zdrowego węzła, dzięki czemu usługa SMB działa bez przerwy.
4.19.6 dodaje drugą opcję — tryb LVS (Linux Virtual Server) wbudowany w CTDB, który zapewnia równoważenie obciążenia z pojedynczym punktem wejścia. Wszyscy klienci łączą się z jednym zewnętrznym adresem, a CTDB rozdziela te połączenia pomiędzy węzłami w klastrze. Administratorzy mogą wybrać interfejs sieciowy używany przez VIP klastra SMB i zakończyć konfigurację LVS z interfejsu UVS Manager.
Dwa tryby są wzajemnie wykluczające się
CTDB Public VIP i CTDB LVS służą różnym celom projektowym i mają różne ograniczenia. Wybierz jeden w zależności od architektury sieci i wymagań:
| Aspekt | CTDB Public VIP (od 4.19.4) | CTDB LVS (nowość w 4.19.6) |
|---|---|---|
| Główny cel | Wysoka dostępność i przełączanie awaryjne | Równoważenie obciążenia z pojedynczym wejściem |
| Zewnętrzne adresy IP | Obsługiwane wiele VIP-ów | Tylko jeden adres IP LVS |
| Interfejsy sieciowe | Może być powiązany z wieloma kartami NIC | Tylko jedna karta NIC |
| Maska podsieci | Konfigurowalny | Ustalony na /32 |
| Najlepiej nadaje się do | Środowisk, które już używają DNS round-robin lub rozkładu po stronie klienta, gdzie kilka adresów obsługuje ruch | Środowisk, które powinny publikować jeden adres i pozwolić systemowi rozkładać ruch między węzłami |
Niezależnie od wybranego trybu, oba zachowują zasadę projektowania bez pojedynczego punktu awarii, na której oparty jest UniVirStor.
Główne ulepszenia w dostępie do SMB dla przedsiębiorstw i kontroli dostępu do Active Directory
To jest największy obszar zmian w tej wersji. Celem jest sprawienie, aby usługi SMB UniVirStor lepiej pasowały do istniejącej domeny Active Directory organizacji i modelu zarządzania uprawnieniami.
Automatyczna synchronizacja UID/GID AD
Nowe ustawienie właściciela udostępniania SMB synchronizuje mapowania UID/GID Active Directory z stroną Ceph, utrzymując spójność uprawnień w różnych systemach.
Zaawansowane ustawienia uprawnień maski
Tworzenie i edytowanie udostępniania teraz wspiera maskę tworzenia i maskę katalogu, dając precyzyjną kontrolę nad domyślnymi uprawnieniami stosowanymi do plików i folderów tworzonych przez to udostępnienie — co jest wymagane przez polityki bezpieczeństwa oparte na minimalnych uprawnieniach.
Mapowanie użytkowników Samba i globalna konfiguracja w interfejsie webowym
Konfigurację globalną można teraz edytować bezpośrednio z poziomu interfejsu UVS Manager, a nie tylko z wiersza poleceń. Ulepszono również mapowania nobody i nogroup dla NFS i SMB, rozwiązując problemy z mapowaniem użytkowników, które pojawiają się, gdy te same dane są uzyskiwane za pośrednictwem różnych protokołów.
Dla klientów korporacyjnych i rządowych, którzy już korzystają z domeny Active Directory i potrzebują rygorystycznego zarządzania dostępem, ten etap prac znacznie ułatwia dopasowanie UniVirStor do istniejącej infrastruktury tożsamości.
Nowy menedżer zapory UVS: kontrola dostępu do usług na podstawie podsieci
Menadżer zapory UVS, wprowadzony w wersjach 4.19.5 i 4.19.6, pozwala administratorom ograniczyć, które podsieci źródłowe mogą łączyć się z określonymi usługami w klastrze, bezpośrednio z interfejsu Menadżera UVS — bez potrzeby ręcznego utrzymywania reguł zapory na poziomie systemu operacyjnego.
To wydanie kończy również domyślną konfigurację portów zapory ogniowej wymaganą przez każdą usługę, co zmniejsza ryzyko niewłaściwego działania usługi w momencie wdrożenia z powodu brakującej reguły. Jest to bezpośrednia odpowiedź na wymagania dotyczące zarządzania w agencjach rządowych, instytucjach akademickich oraz w środowiskach przedsiębiorstw z obowiązkami zgodności w zakresie segmentacji sieci.
Ulepszona pamięć masowa Ceph Core i zarządzanie CephFS
Bardziej elastyczne wdrażanie Bluestore
Interfejs użytkownika teraz obsługuje konfigurowanie udostępniania urządzeń Bluestore, wdrażanie OSD może określać ścieżkę Bluestore, a problem uniemożliwiający ponowne dołączenie OSD Bluestore do klastra został naprawiony.
Regulowana polityka kompresji puli
Algorytm kompresji i tryb mogą być teraz ustawiane podczas tworzenia lub edytowania puli, aby efektywność pojemności mogła być dostosowana do charakterystyki danych.
Nowe tryby wstępnych ustawień uprawnień dla podwolumenów CephFS
Tworzenie i edytowanie podwolumenów oraz grup podwolumenów teraz oferuje tryby ustawień uprawnień: Prywatny (700), Współpraca grupowa (770), Publiczny (777, dla środowisk Windows ACL), Domyślny (755) oraz Niestandardowy — zamiast pracy przez macierz uprawnień, zaznaczając pole po polu.
Ulepszone zarządzanie obiektową pamięcią masową S3 (RGW)
Niezależnie konfigurowalna pula indeksów
Podczas dodawania puli umiejscowienia do strefy RGW, możesz teraz ponownie wykorzystać istniejącą pulę indeksów lub utworzyć nową z określoną regułą CRUSH. Umożliwia to umieszczenie puli indeksów na NVMe lub SSD, podczas gdy pula danych korzysta z HDD, dopasowując nośniki pamięci do rzeczywistych charakterystyk obciążenia.
Uproszczone przepływy pracy
Otwieranie strony RGW teraz automatycznie ładuje domyślne informacje o witrynie (królestwo, grupa stref, strefa), więc wdrożenia jednolitej witryny nie muszą już wybierać ich za każdym razem. Kosze utworzone za pomocą Menedżera UVS również pojawiają się na liście natychmiast, bez konieczności zmiany typu użytkownika i użytkownika najpierw.
Kompleksowa aktualizacja raportowania, monitorowania i powiadamiania
Przebudowane raporty zaplanowane
Raportowanie zaplanowane przeszło z jednego konfigurowalnego raportu na wiele zadań raportowych, z własnymi odbiorcami, typami raportów i czasem dostawy. Obsługiwane są sześć okresów raportowania:
| Okres | Dane objęte | Wysłane |
|---|---|---|
| Codziennie | Poprzedni dzień, 00:00 do 24:00 | Następnego dnia o skonfigurowanym czasie |
| Cotygodniowo | Poprzedni poniedziałek do niedzieli | Każdy poniedziałek |
| Miesięcznie | Od 1. do ostatniego dnia poprzedniego miesiąca | 1. każdego miesiąca |
| Kwartalnie | Trzy pełne miesiące poprzedniego kwartału | Pierwszy dzień każdego kwartału |
| Półrocznie | Poprzednie półrocze | Pierwszy dzień każdego półrocza |
| Rocznie | Od 1 stycznia do 31 grudnia poprzedniego roku | 1 stycznia każdego roku |
Raporty są wysyłane o skonfigurowanej godzinie w strefie czasowej hostów UVS, a zakres danych każdego raportu jest obliczany w czasie UTC. Zmieniono również proces tworzenia raportów niestandardowych: dla każdego raportu niestandardowego wybierasz zakres dat i odbiorców.
Zasady przechowywania raportów
Każde zadanie raportu przechowuje na hoście UVS tylko najnowszy plik raportu; nowo wygenerowany raport zastępuje poprzedni plik tego samego typu. Długoterminowe archiwizowanie raportów historycznych powinno zatem opierać się na skrzynkach pocztowych odbiorców.
Poziomy ważności alertów i status dostarczenia
Menadżer alertów UVS teraz obsługuje poziomy powagi alertów i pokazuje dla każdego zdarzenia, czy wysłano e-mail oraz jaki był jego wynik. To pomaga zespołom w klasyfikacji według powagi i znacznie ułatwia odpowiedź na pytanie, dlaczego dany alert nigdy nie dotarł.
Bardziej elastyczne powiadomienia
Każde zadanie raportu ma własną listę odbiorców, niezależną od listy odbiorców powiadomień o alertach. Hasło SMTP jest teraz opcjonalne, dzięki czemu UVS może wysyłać wiadomości przez serwery pocztowe, które nie wymagają hasła, takie jak wewnętrzny host pocztowy na porcie 25.
Rozszerzony zakres monitorowania
Nowe reguły alertów Prometheus obejmują gotowość kontenera Samba, kondycję węzłów CTDB oraz łączność z usługą Active Directory, a także wykrywanie niedostępności eksportera — dzięki temu całkowite zatrzymanie usługi nie powoduje już cichego braku jakichkolwiek alertów.
Wbudowany Grafana zaktualizowany do wersji 13.1.1
To dotyczy znanych luk w zabezpieczeniach w poprzedniej wersji. Dla klientów korporacyjnych i rządowych, którzy regularnie sporządzają raporty audytowe lub operacyjne oraz mają obowiązki związane z zarządzaniem lukami, ta runda raportowania i powiadamiania jest szczególnie istotna.
Stabilność i wzmocnienie bezpieczeństwa
Ta wersja zawiera kilka ulepszeń stabilności: baza danych zarządzania (Galera Cluster) może teraz automatycznie odzyskiwać się po przerwie w działaniu, procesy przywracania systemu i ponownego wdrażania kontenerów są bardziej odporne, a uwierzytelnianie między usługami wewnętrznymi zostało wzmocnione.
Domyślne łączenie sieciowe zmieniono na aktywne-zapasowe
Aby osiągnąć równoważenie obciążenia na ścieżce odbioru, poprzedni tryb balance-alb przechwytywał i przepisywał adres MAC źródłowy w odpowiedziach ARP. To spowodowało, że jeden adres IP był mapowany na kilka adresów MAC w tablicy FDB przełącznika, co wywołało alarmy o fluktuacji MAC; w poważnych przypadkach spowodowało to zmianę topologii STP i kilka sekund przerwy w działaniu sieci, a w środowiskach EVPN lub VXLAN powiązanie MAC-IP ciągle się fluktuje. Przełączenie domyślnego ustawienia na Active-Backup unika tej klasy problemów.
Najczęściej Zadawane Pytania
▾What are the main updates in UniVirStor 4.19.6?
Wprowadzono trzy zmiany w nagłówkach: nowy tryb równoważenia obciążenia CTDB LVS z pojedynczym wpisem dla SMB, znaczące ulepszenia w zakresie kontroli dostępu do SMB dla przedsiębiorstw oraz nowy Menedżer Zapory UVS do kontroli dostępu do usług na podstawie podsieci. Wydanie to również wzmacnia zarządzanie pamięcią masową Ceph, doświadczenie zarządzania pamięcią masową obiektów S3 oraz raportowanie, monitorowanie i powiadamianie.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Służą różnym celom i tylko jeden może być używany w danym czasie. CTDB Public VIP (obsługiwany od wersji 4.19.4) dotyczy wysokiej dostępności i przełączania awaryjnego: wiele VIP-ów, przypisanie do wielu kart sieciowych oraz konfigurowalna maska podsieci. CTDB LVS (nowość w 4.19.6) dotyczy równoważenia obciążenia z pojedynczym wpisem: jeden adres IP LVS, jedna karta sieciowa i maska podsieci ustawiona na /32. Jeśli już masz skonfigurowane DNS round-robin lub dystrybucję po stronie klienta, Public VIP jest lepszym rozwiązaniem; jeśli chcesz opublikować jeden zewnętrzny adres i pozwolić systemowi na dystrybucję ruchu, wybierz tryb LVS. Zalecamy omówienie swojej rzeczywistej architektury sieci z zespołem technicznym Ambedded przed podjęciem decyzji.
▾Why do these release notes also cover 4.19.5?
Notatki dotyczące wydania nigdy nie zostały opublikowane dla wersji 4.19.5. Aby klienci mieli pełny obraz tego, jak platforma się rozwijała, połączyliśmy aktualizacje 4.19.5 i 4.19.6 w jedno ogłoszenie. Kilka funkcji zostało ukończonych stopniowo w obu wersjach — w tym UVS Firewall Manager i prace nad kontrolą dostępu SMB — a ich oddzielne opisywanie utrudniłoby ich zrozumienie.
▾What can UVS Firewall Manager do?
Administratorzy mogą ograniczyć, które podsieci źródłowe mogą łączyć się z określonymi usługami w klastrze, bezpośrednio z interfejsu menedżera UVS, bez konieczności ręcznego utrzymywania reguł zapory na poziomie systemu operacyjnego. Ta wersja również kończy konfigurację domyślnych portów zapory wymaganych przez każdą usługę, zmniejszając ryzyko niewłaściwego działania usługi w czasie wdrażania z powodu brakującej reguły. Jest to szczególnie istotne dla agencji rządowych, instytucji akademickich oraz środowisk przedsiębiorstw z wymaganiami dotyczącymi segmentacji sieci.
▾Which reporting periods are supported, and how long are reports kept?
Obsługiwane są sześć okresów: codziennie, co tydzień, co miesiąc, co kwartał, co pół roku i rocznie. Można utworzyć wiele zadań raportów, z których każde ma własnych odbiorców, typ raportu i godzinę wysyłki. Raporty są wysyłane w strefie czasowej hostów UVS, a zakres danych jest obliczany w czasie UTC. W kwestii przechowywania: każde zadanie raportu zachowuje na hoście UVS wyłącznie najnowszy raport, a nowo wygenerowany raport zastępuje poprzedni, dlatego długoterminowa archiwizacja powinna opierać się na skrzynkach pocztowych odbiorców.
Aktualizacja i wsparcie
To obejmuje pełny zestaw aktualizacji w UniVirStor 4.19.5 i 4.19.6. Zalecamy, aby wszyscy klienci zaplanowali aktualizację, szczególnie w środowiskach, które potrzebują równoważenia obciążenia SMB z pojedynczym wejściem, zintegrowanego zarządzania uprawnieniami Active Directory lub które mają obowiązki związane z zgodnością z bezpieczeństwem sieci — te odczują korzyści z tej wersji natychmiast.
Jeśli oceniasz, czy uruchomić swoją usługę SMB w trybie CTDB Public VIP czy CTDB LVS, zespół techniczny Ambedded chętnie doradzi w oparciu o architekturę twojej sieci i rozkład klientów.Istniejący klienci mogą skontaktować się z pomocą techniczną Ambedded, aby otrzymać pakiet aktualizacji i wskazówki dotyczące aktualizacji.Aby omówić plan aktualizacji lub dowiedzieć się więcej o możliwościach tej wersji, prosimy o kontakt skontaktuj się, e-mail service@ambedded.com.twlub odwiedź stronę Pamięć masowa definiowana programowo UniVirStor Enterprise Ceph strona produktu.
O Ambedded Technology
Założona w 2013 roku, Ambedded Technology jest dostawcą technologii specjalizującym się w oprogramowaniu do przechowywania danych w chmurze Ceph. Łącząc głęboką wiedzę na temat oprogramowania open source, rozproszonego magazynowania Ceph, systemu Linux wbudowanego oraz architektury opartej na Arm, Ambedded dostarcza rozwiązania magazynowe Ceph, od rozwiązań wyłącznie programowych po gotowe urządzenia, a także konsultacje Ceph, usługi profesjonalne i bezproblemowe aktualizacje — pomagając przedsiębiorstwom, agencjom rządowym i instytucjom akademickim budować skalowalną, wysoce niezawodną infrastrukturę magazynową przy niższych całkowitych kosztach posiadania.
- Powiązane produkty
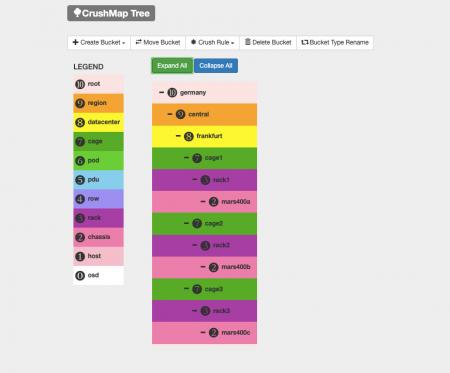
Interfejs Webowy Zarządzania Ceph (Menadżer UVS)
Zunifikowane Wirtualne Pamięci (UVS) to pakiet oprogramowania, który integruje system operacyjny Linux, oprogramowanie do rozproszonego przechowywania...
Detale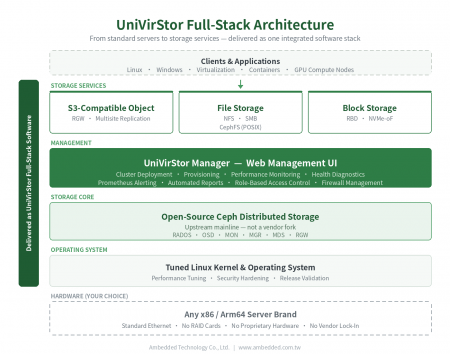
UniVirStor Przedsiębiorstwo Ceph Zdefiniowane przez Oprogramowanie
UniVirStor to pełnostackowe oprogramowanie do przechowywania danych w chmurze Ceph firmy Ambedded. Integruje dostosowane jądro systemu Linux i system...
Detale
Gorące produkty
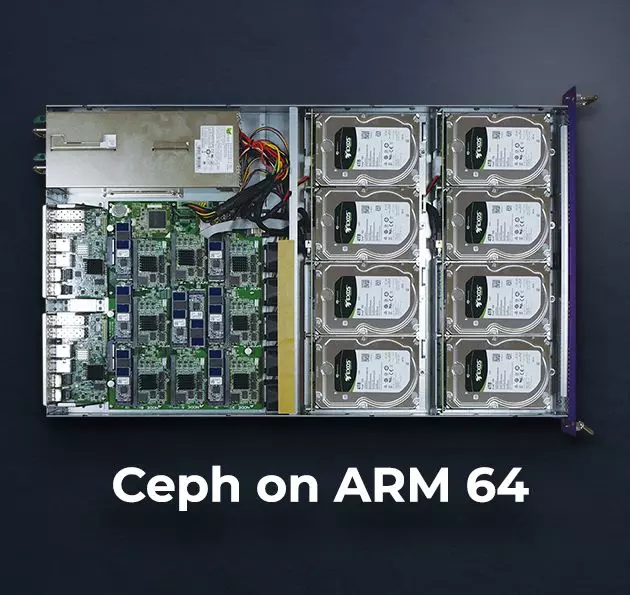
Urządzenie pamięci masowej Ceph
Dane techniczne urządzenia pamięci masowej Mars 400 Ceph HW i SW.
 Ściągnij
Wydano UniVirStor 4.19.6: równoważenie obciążenia SMB, kontrola dostępu AD i zarządzanie zaporą sieciową | Rozwiązania przechowywania Ceph; Urządzenia i oprogramowanie Ceph|Ambedded
Założona na Tajwanie w 2013 roku, Ambedded Technology Co., LTD. jest wiodącym dostawcą rozwiązań do przechowywania bloków, plików i obiektów opartych na oprogramowaniu Ceph. Specjalizujemy się w dostarczaniu systemów przechowywania o wysokiej wydajności i skalowalności dla centrów danych, przedsiębiorstw i instytucji badawczych. Nasza oferta obejmuje urządzenia do przechowywania oparte na Ceph, integrację serwerów, optymalizację przechowywania oraz ekonomiczne wdrożenie Ceph z uproszczonym zarządzaniem.
Ambedded oferuje kompleksowe urządzenia do przechowywania Ceph oraz pełne rozwiązania oprogramowania Ceph dostosowane do organizacji B2B. Nasza platforma pamięci masowej Ceph obsługuje zjednoczone przechowywanie bloków, plików (NFS, SMB, CephFS) oraz zgodne z S3 przechowywanie obiektów, co obniża całkowity koszt posiadania (TCO) przy jednoczesnym zwiększeniu niezawodności i skalowalności. Dzięki zintegrowanemu dostrajaniu Ceph, intuicyjnemu interfejsowi webowemu i narzędziom automatyzacji, pomagamy klientom osiągnąć wysokowydajne przechowywanie dla obciążeń AI, HPC i chmury.
Z ponad 20-letnim doświadczeniem w IT dla przedsiębiorstw i ponad dekadą w wdrażaniu pamięci Ceph, Ambedded zrealizowało ponad 200 udanych projektów na całym świecie. Oferujemy fachowe doradztwo, projektowanie klastrów, wsparcie w wdrażaniu oraz bieżące utrzymanie. Nasze zaangażowanie w profesjonalne wsparcie Ceph i bezproblemową integrację zapewnia, że klienci maksymalnie wykorzystują swoją infrastrukturę pamięci opartą na Ceph — na dużą skalę, z szybkością i w ramach budżetu.