Wydano UniVirStor 4.19.8: krytyczna poprawka bezpieczeństwa PHP (php2shell) i harmonogramowanie migawek CephFS | Zunifikowane przechowywanie bloków, plików i obiektów S3 - Ambedded
UniVirStor 4.19.8 jest już ogólnie dostępny. To pilne wydanie związane z bezpieczeństwem: PHP zostało zaktualizowane do wersji 8.4.27 w celu naprawienia dwóch krytycznych luk (php2shell, CVE-2026-109618 i CVE-2026-109619), które mogą umożliwiać nieuwierzytelnione zdalne wykonanie kodu. Ceph został zaktualizowany do wersji 19.2.7 wraz z systemem operacyjnym i pakietami usług.Odkryj urządzenia pamięci masowej Ceph i oprogramowanie pełnostackowe Ambedded. Wstępnie dostrojone, interfejs webowy, wsparcie ekspertów - zoptymalizowane dla AI, chmury i obciążeń przedsiębiorstw.
Wydano UniVirStor 4.19.8: krytyczna poprawka bezpieczeństwa PHP (php2shell) i harmonogramowanie migawek CephFS
UniVirStor 4.19.8 jest już ogólnie dostępny. To pilne wydanie związane z bezpieczeństwem: PHP zostało zaktualizowane do wersji 8.4.27 w celu naprawienia dwóch krytycznych luk (php2shell, CVE-2026-109618 i CVE-2026-109619), które mogą umożliwiać nieuwierzytelnione zdalne wykonanie kodu. Ceph został zaktualizowany do wersji 19.2.7 wraz z systemem operacyjnym i pakietami usług.
Wydanie dodaje również zarządzanie migawkami i harmonogramami CephFS, ustawienia anonimowych identyfikatorów UID/GID NFS dla poszczególnych klastrów oraz wiele źródeł czasu NTP, a także naprawia między innymi montowanie CephFS ze starszych jąder systemu Linux. Ponieważ luki w zabezpieczeniach dotyczą wszystkich wcześniejszych wersji, zalecamy, aby wszyscy klienci jak najszybciej przeprowadzili aktualizację.
Naprawiono krytyczne luki umożliwiające zdalne wykonanie kodu PHP (php2shell)
21 października 2026 roku projekt PHP wydał pilne aktualizacje zabezpieczeń dotyczące dwóch krytycznych luk, znanych jako php2shell. W określonych warunkach umożliwiają nieuwierzytelnionemu atakującemu wykonanie kodu na serwerach korzystających z PHP, a informacje o lukach wyciekły dzień przed oficjalnym ogłoszeniem. Interfejs internetowy UVS Manager działa na PHP 8.4 (nginx z PHP-FPM), dlatego wersja 4.19.8 aktualizuje PHP do poprawionej wersji 8.4.27. To jest główny cel tego wydania.
Dwa CVE naprawione w tej wersji
| CVE | Opis | CVSS v4.0 |
|---|---|---|
| CVE-2026-109618 | Jeśli żądanie osiągnie limit pamięci PHP w niewłaściwym momencie, PHP może pozostawić za sobą częściowo zainicjowane dane wewnętrzne, a następnie potraktować je jako prawidłowe, powodując uszkodzenie pamięci | 9.2 (Krytyczne) |
| CVE-2026-109619 | Błąd krytyczny występujący w niewłaściwym momencie może pozostawić stan wewnętrzny wskazujący na pamięć zwolnioną przez poprzednie żądanie, z której następnie może skorzystać kolejne żądanie obsługiwane przez ten sam proces roboczy PHP | 9.2 (Krytyczne) |
Opisy i wyniki CVSS pochodzą z oficjalnego komunikatu PHP. Wersja UniVirStor 4.19.7 oraz wszystkie wcześniejsze wersje zawierają kompilacje PHP bez tej poprawki, dlatego zalecamy wszystkim klientom jak najszybszą aktualizację.
Zakres wersji 4.19.8
| Element | W wersji 4.19.8 |
|---|---|
| PHP 8.4 | Zaktualizowano do wersji 8.4.27, a PHP-FPM i wszystkie rozszerzenia PHP zaktualizowano do tej samej wersji |
| Pozostałości starszych wersji PHP | Węzły zaktualizowane ze znacznie starszych wydań mogą nadal zawierać PHP 7.2, które osiągnęło koniec cyklu życia i nie będzie już naprawiane; aktualizacja do wersji 4.19.8 całkowicie je usuwa |
| Wzmocnienie zabezpieczeń PHP | Funkcja śledzenia postępu przesyłania sesji, z której system nie korzysta, została wyłączona, aby dodatkowo zmniejszyć powierzchnię ataku; przesyłanie plików w interfejsie zarządzania nie jest objęte tą zmianą |
| Komponenty Go | Przebudowano przy użyciu Go 1.27.3, aby uwzględnić poprawkę CVE-2026-111943 (Go odrzuca teraz podczas weryfikacji certyfikatów zestaw pośrednich certyfikatów, które nie są już zaufane) |
Tymczasowa ochrona przed aktualizacją
Do czasu zakończenia aktualizacji zalecamy zezwolenie na dostęp do interfejsu internetowego UVS Managera wyłącznie zaufanym sieciom zarządzającym, na przykład poprzez ograniczenie adresów źródłowych za pomocą UFW Managera lub istniejącej zapory sieciowej. Zmniejsza to ryzyko, ale nie zastępuje aktualizacji.
System operacyjny i Ceph zaktualizowane jednocześnie
Zamiast aktualizować wyłącznie PHP, to wydanie wykorzystuje okazję do odświeżenia całego środowiska uruchomieniowego.
Ceph zaktualizowany do wersji 19.2.7
12 października 2026 roku projekt Ceph wydał Squid 19.2.7, siódme wydanie konserwacyjne w serii Squid. Naprawia awarie i zakleszczenia klientów CephFS oraz inne problemy, a projekt Ceph zaleca aktualizację wszystkich wdrożeń. Zarówno nowo wdrożone, jak i zaktualizowane klastry UniVirStor 4.19.8 korzystają z tej wersji, a lokalizacje offline mogą ukończyć aktualizację za pomocą obrazów kontenerów dołączonych do pakietu aktualizacyjnego, bez dostępu do Internetu.
Pakiety systemu operacyjnego i usług
Jądro systemu operacyjnego, nginx, Samba, synchronizacja czasu i inne pakiety systemowe otrzymują najnowsze aktualizacje zabezpieczeń i konserwacyjne.
Krótszy czas aktualizacji
Gdy aktualizacja obejmuje nowe jądro systemu operacyjnego, każdy węzeł musi zostać kolejno uruchomiony ponownie. Począwszy od wersji 4.19.8, końcowy restart podczas aktualizacji wykorzystuje ciepły restart kexec: nowe jądro jest ładowane bezpośrednio, z pominięciem autotestu BIOS/UEFI podczas uruchamiania oraz inicjalizacji RAID/HBA, co skraca czas restartu każdego węzła i czas, przez który jego OSD są niedostępne. Platformy, które nie mogą użyć ciepłego ponownego uruchomienia, automatycznie przechodzą na zwykłe ponowne uruchomienie, a aktualizacja jest kontynuowana jak zwykle.
Jak przeprowadzić aktualizację
Aktualizacje są przeprowadzane przy wsparciu firmy Ambedded. Węzły są aktualizowane pojedynczo, a usługi na każdym węźle są kolejno na krótko uruchamiane ponownie. Zalecamy zaplanowanie aktualizacji w oknie serwisowym.
Nowość: zarządzanie migawkami i harmonogramami CephFS
Na stronie CephFS dodano kartę Migawki i harmonogramy, dzięki czemu zarządzanie migawkami, które wcześniej wymagało użycia poleceń Ceph, można teraz wykonywać bezpośrednio w UVS Manager.
Migawki ręczne
Wybierz katalog lub podwolumin w drzewie katalogów, aby tworzyć, wyświetlać i usuwać migawki oraz sprawdzać czas utworzenia każdej z nich.
Harmonogramy migawek i reguły przechowywania
Twórz cykliczne harmonogramy migawek dla katalogu (na przykład godzinowe, dzienne, tygodniowe lub miesięczne) oraz edytuj je, usuwaj lub wstrzymuj. Dzięki regułom przechowywania system automatycznie usuwa migawki, które nie mieszczą się w zasadach, na przykład zachowując 24 ostatnie migawki godzinowe i 7 ostatnich migawek dziennych.
Ile miejsca zajmują migawki
Migawki CephFS korzystają z mechanizmu copy-on-write: utworzenie migawki nie powoduje kopiowania danych. Dodatkowe miejsce zajmują stare dane, które zostały zmodyfikowane lub usunięte po wykonaniu migawki, ale nadal muszą być przechowywane przez migawkę, a surowe wykorzystanie dysku odpowiada tej ilości pomnożonej przez liczbę replik w puli danych lub narzut kodowania korekcyjnego. Planuj zasady przechowywania, uwzględniając tempo zmian danych.
NFS: Anonimowy UID/GID ustawiany dla każdego klastra NFS
Wcześniej anonimowy UID/GID NFS (anonimowy identyfikator) był globalnym ustawieniem współdzielonym przez wszystkie klastry NFS. W wersji 4.19.8 jest on ustawiany dla każdego klastra NFS osobno: można go określić podczas tworzenia klastra NFS, a później wyświetlać lub zmieniać podczas edycji klastra. Wyświetlane wartości to wartości faktycznie obowiązujące w Ceph. Zmiana dotyczy tylko tego klastra i nie wpływa na pozostałe.
Pozwala to oddzielić klientów o różnych poziomach zaufania, na przykład mapując klaster obsługujący wewnętrzne stacje robocze na użytkowników domeny, a klaster przeznaczony dla hostów zewnętrznych lub laboratoryjnych na konto bez uprawnień. Naprawia również problem występujący we wcześniejszych wersjach, w których zmiana lub wyczyszczenie anonimowego identyfikatora klastra, który już go posiadał, zgłaszało powodzenie, ale pozostawiało rzeczywiste ustawienie bez zmian. Po aktualizacji z wcześniejszej wersji każdy klaster zachowuje ustawienia faktycznie obowiązujące w Ceph; sprawdź anonimowy UID/GID na ekranie edycji każdego klastra, aby potwierdzić, że są zgodne z oczekiwaniami.
Poprawki NFSv3
Gdy kilka klastrów NFS ma włączoną obsługę NFSv3, każdy z nich korzysta teraz z własnej konfiguracji bez wpływu na pozostałe, a dodanie hosta do usługi NFS z włączoną obsługą NFSv3 nie powoduje już uszkodzenia jej ustawień NFSv3.
Czas systemowy: wiele źródeł NTP
UVS Manager wcześniej obsługiwał pojedynczy serwer NTP. Wersja 4.19.8 obsługuje wiele zewnętrznych serwerów NTP i pozwala wybrać, czy węzły Ceph MON mają zapewniać wewnętrzną synchronizację czasu dla klastra; źródeł wewnętrznych i zewnętrznych można używać jednocześnie. Wiele niezależnych źródeł czasu pozwala systemowi wzajemnie je weryfikować i wykluczać wadliwy zegar, co ma szczególne znaczenie w przypadku systemu rozproszonego, takiego jak Ceph, który zależy od spójnego czasu we wszystkich węzłach. Ustawienie strefy czasowej jest teraz również dostępne na liście z funkcją wyszukiwania.
Monitorowanie, raporty i powiadomienia
Stan usług SMB i NFS na pulpicie
Stan usług pamięci masowej na pulpicie obejmuje teraz SMB i NFS, pokazując na pierwszy rzut oka liczbę i stan tych usług.
Dokładniejsze wykorzystanie pamięci
Wykorzystanie pamięci na pulpicie jest teraz obliczane na podstawie dostępnej pamięci zgłaszanej przez jądro systemu Linux, dzięki czemu możliwa do odzyskania pamięć podręczna plików nie jest już liczona jako używana. Zapobiega to stale wysokim odczytom, które można by pomylić z brakiem pamięci.
Zakres czasu i strefa czasowa raportu
Raport klastra oblicza pełne dni w strefie czasowej klastra (od 00:00 w dniu rozpoczęcia do 24:00 w dniu zakończenia) oraz wyraźnie pokazuje godzinę rozpoczęcia, godzinę zakończenia i strefę czasową. Daty raportów tworzonych ręcznie są teraz zgodne z datami zaplanowanych wiadomości e-mail z raportami. Zaplanowane wiadomości e-mail z raportami zawierają również wersję raportu w formacie PDF, a szerokie tabele w pliku PDF są teraz wyświetlane w całości, zamiast być obcinane.
Serwery SMTP bez uwierzytelniania
Nazwa użytkownika i hasło SMTP w ustawieniach powiadomień są teraz opcjonalne, dzięki czemu można używać wewnętrznego przekaźnika poczty, który nie wymaga uwierzytelniania. Teraz wymagany jest co najmniej jeden odbiorca.
Poprawki
Montowanie CephFS ze starszych jąder Linuksa
W wersji 4.19.7 użytkownicy CephX utworzeni za pomocą interfejsu zawsze otrzymywali klucze aes256k, dlatego klienci korzystający z jądra starszego niż Linux 7.0 nie mogli zamontować zasobu za pomocą polecenia wygenerowanego przez funkcję JAK ZAMONTOWAĆ. W wersji 4.19.8 opcja JAK MONTOWAĆ pozwala wybrać AES-128 lub AES-256 podczas tworzenia domyślnego użytkownika: AES-128 działa z jądrami Linuksa starszymi niż 7.0, a AES-256 jest przeznaczony dla klientów obsługujących nowy typ klucza, więc nie ma już potrzeby tworzenia kompatybilnego użytkownika za pomocą poleceń. Ponadto strona uwierzytelniania CephX wyświetla teraz błąd zwrócony przez Ceph, gdy tworzenie, edytowanie lub usuwanie użytkownika zakończy się niepowodzeniem, zamiast informować o sukcesie.
MŚP
Zamykanie sesji i otwartych plików na stronie STATUS SMB zaczyna teraz obowiązywać, działa w przypadku połączeń utrzymywanych przez inne węzły i wyświetla błąd, jeśli operacja się nie powiedzie. Dodanie udziału SMB nie nadpisuje już uprawnień katalogu głównego grupy podwoluminów. Obsługa uprawnień jest teraz taka sama podczas dodawania i edytowania udziałów, a podczas edytowania udziału można wybrać użytkownika domenowego i grupę domenową jako właściciela. Po ustawieniu wirtualnego adresu IP LVS usługa klastra SMB nie uruchamia się już wielokrotnie ponownie ani nie zrywa połączeń, a usunięcie wirtualnego adresu IP LVS powoduje teraz usunięcie adresu ze wszystkich węzłów.
Zapora sieciowa Menedżera UFW
Importowanie reguł akceptuje teraz reguły, których źródłem lub miejscem docelowym jest sieć (CIDR), dzięki czemu pliki wyeksportowane przez UVS można ponownie zaimportować bez zmian, a nieudany import wyświetla teraz błąd zamiast zgłaszać powodzenie. Reguła, której miejscem docelowym jest sieć, nie traci już tej sieci podczas edycji ani eksportowania, co wcześniej rozszerzało ją na dowolny adres.
Magazyn obiektów S3 (RGW)
Podczas dodawania umiejscowienia strefy i przełączania opcji Puli indeksów Bucket z „Użyj istniejącej puli” z powrotem na „Utwórz” nowa pula indeksów jest teraz prawidłowo tworzona z wybraną regułą CRUSH. Nowa akcja Resetuj punkt końcowy ponownie synchronizuje punkty końcowe strefy i grupy stref z UVS Manager po zmianie usług RGW w innym miejscu, na przykład w panelu Ceph.
Dzienniki systemowe
Dzienniki interfejsu zarządzania są teraz codziennie kompresowane, co zapobiega nieograniczonemu rozrostowi katalogu dzienników i zapełnieniu dysku systemowego.
Najczęściej Zadawane Pytania
▾What are the main updates in UniVirStor 4.19.8?
To pilne wydanie związane z bezpieczeństwem: PHP zostało zaktualizowane do wersji 8.4.27 w celu naprawienia dwóch krytycznych luk (php2shell), które mogą umożliwiać nieuwierzytelnione zdalne wykonanie kodu, a Ceph został zaktualizowany do wersji 19.2.7 wraz z systemem operacyjnym i pakietami usług. Wydanie dodaje również zarządzanie migawkami i harmonogramami CephFS, ustawienia anonimowych identyfikatorów UID/GID dla NFS na poziomie klastra oraz wiele źródeł czasu NTP, a także naprawia szereg problemów.
▾Is my system affected by php2shell?
UniVirStor 4.19.7 i wszystkie wcześniejsze wersje zawierają kompilacje PHP bez tej poprawki, dlatego zalecamy, aby wszyscy klienci jak najszybciej zaktualizowali system do wersji 4.19.8. Do tego czasu zezwalaj na dostęp do interfejsu internetowego UVS Manager wyłącznie z zaufanych sieci zarządzających, aby zmniejszyć ryzyko.
▾Will services be interrupted during the upgrade?
Węzły są aktualizowane pojedynczo, a usługi na każdym węźle są kolejno krótko restartowane. Wersja 4.19.8 korzysta z ciepłego ponownego uruchomienia kexec, aby skrócić czas ponownego uruchamiania każdego węzła. Zalecamy przeprowadzenie aktualizacji w oknie serwisowym przy wsparciu firmy Ambedded.
▾Can Linux kernels older than 7.0 now mount CephFS?
Tak. Podczas tworzenia domyślnego użytkownika w sekcji JAK ZAMONTOWAĆ wybierz AES-128 — wygenerowane polecenie będzie działać na jądrach Linuksa starszych niż 7.0. Klienci korzystający z kluczy AES-256 potrzebują jądra Linuksa w wersji 7.0 lub nowszej albo ceph-fuse w wersji 19.2.6 lub nowszej.
▾How much space do CephFS snapshots use?
Utworzenie migawki nie kopiuje żadnych danych. Dodatkowe miejsce zajmują stare dane, które zostały zmodyfikowane lub usunięte po utworzeniu migawki, ale nadal są przez nią przechowywane, pomnożone przez liczbę replik puli danych lub narzut kodowania korekcyjnego. Im więcej migawek przechowujesz i im częściej zmieniają się dane, tym więcej miejsca zajmują, dlatego odpowiednio skonfiguruj zasady przechowywania.
Aktualizacja i wsparcie
To wszystkie aktualizacje w UniVirStor 4.19.8. Ponieważ to wydanie usuwa krytyczne luki umożliwiające zdalne wykonanie kodu, zdecydowanie zalecamy wszystkim klientom zaplanowanie aktualizacji tak szybko, jak to możliwe.
Istniejący klienci mogą skontaktować się z pomocą techniczną Ambedded, aby otrzymać pakiet aktualizacji i wskazówki dotyczące aktualizacji.Aby omówić plan aktualizacji lub dowiedzieć się więcej o dowolnej funkcji dostępnej w tej wersji, skontaktuj się z nami, napisz na adres service@ambedded.com.tw lub odwiedź stronę produktu UniVirStor — korporacyjnego programowo definiowanego rozwiązania pamięci masowej Ceph.
O Ambedded Technology
Założona w 2013 roku, Ambedded Technology jest dostawcą technologii specjalizującym się w oprogramowaniu do przechowywania danych w chmurze Ceph. Łącząc głęboką wiedzę na temat oprogramowania open source, rozproszonego magazynowania Ceph, systemu Linux wbudowanego oraz architektury opartej na Arm, Ambedded dostarcza rozwiązania magazynowe Ceph, od rozwiązań wyłącznie programowych po gotowe urządzenia, a także konsultacje Ceph, usługi profesjonalne i bezproblemowe aktualizacje — pomagając przedsiębiorstwom, agencjom rządowym i instytucjom akademickim budować skalowalną, wysoce niezawodną infrastrukturę magazynową przy niższych całkowitych kosztach posiadania.
- Powiązane produkty
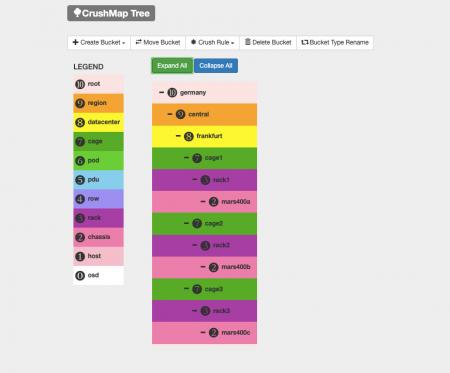
Interfejs Webowy Zarządzania Ceph (Menadżer UVS)
Zunifikowane Wirtualne Pamięci (UVS) to pakiet oprogramowania, który integruje system operacyjny Linux, oprogramowanie do rozproszonego przechowywania...
Detale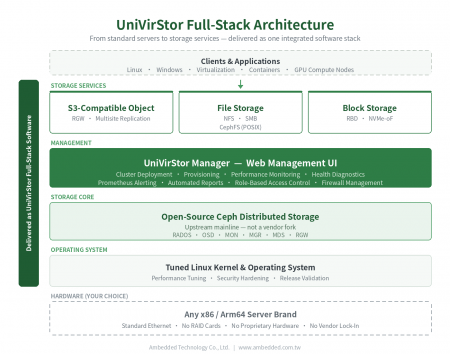
UniVirStor Przedsiębiorstwo Ceph Zdefiniowane przez Oprogramowanie
UniVirStor to pełnostackowe oprogramowanie do przechowywania danych w chmurze Ceph firmy Ambedded. Integruje dostosowane jądro systemu Linux i system...
Detale
Gorące produkty
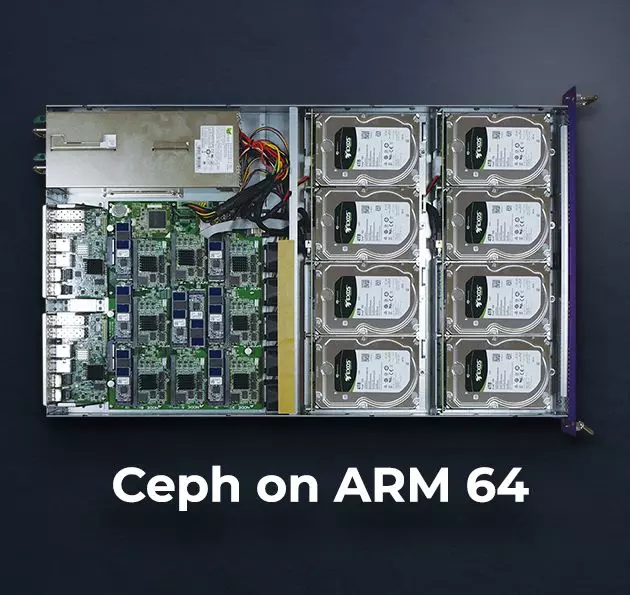
Urządzenie pamięci masowej Ceph
Dane techniczne urządzenia pamięci masowej Mars 400 Ceph HW i SW.
 Ściągnij
Wydano UniVirStor 4.19.8: krytyczna poprawka bezpieczeństwa PHP (php2shell) i harmonogramowanie migawek CephFS | Rozwiązania przechowywania Ceph; Urządzenia i oprogramowanie Ceph|Ambedded
Założona na Tajwanie w 2013 roku, Ambedded Technology Co., LTD. jest wiodącym dostawcą rozwiązań do przechowywania bloków, plików i obiektów opartych na oprogramowaniu Ceph. Specjalizujemy się w dostarczaniu systemów przechowywania o wysokiej wydajności i skalowalności dla centrów danych, przedsiębiorstw i instytucji badawczych. Nasza oferta obejmuje urządzenia do przechowywania oparte na Ceph, integrację serwerów, optymalizację przechowywania oraz ekonomiczne wdrożenie Ceph z uproszczonym zarządzaniem.
Ambedded oferuje kompleksowe urządzenia do przechowywania Ceph oraz pełne rozwiązania oprogramowania Ceph dostosowane do organizacji B2B. Nasza platforma pamięci masowej Ceph obsługuje zjednoczone przechowywanie bloków, plików (NFS, SMB, CephFS) oraz zgodne z S3 przechowywanie obiektów, co obniża całkowity koszt posiadania (TCO) przy jednoczesnym zwiększeniu niezawodności i skalowalności. Dzięki zintegrowanemu dostrajaniu Ceph, intuicyjnemu interfejsowi webowemu i narzędziom automatyzacji, pomagamy klientom osiągnąć wysokowydajne przechowywanie dla obciążeń AI, HPC i chmury.
Z ponad 20-letnim doświadczeniem w IT dla przedsiębiorstw i ponad dekadą w wdrażaniu pamięci Ceph, Ambedded zrealizowało ponad 200 udanych projektów na całym świecie. Oferujemy fachowe doradztwo, projektowanie klastrów, wsparcie w wdrażaniu oraz bieżące utrzymanie. Nasze zaangażowanie w profesjonalne wsparcie Ceph i bezproblemową integrację zapewnia, że klienci maksymalnie wykorzystują swoją infrastrukturę pamięci opartą na Ceph — na dużą skalę, z szybkością i w ramach budżetu.