Vydána verze UniVirStor 4.19.6: vyvažování zátěže SMB, řízení přístupu AD a správa firewallu | Unifikované blokové, souborové a S3 objektové úložiště - Ambedded
UniVirStor 4.19.6 je nyní obecně dostupný. Tato verze se zaměřuje na tři oblasti: řízení přístupu k podnikovému SMB a Active Directory, nový režim vyvažování zátěže CTDB LVS s jedním vstupem pro SMB a nový UVS Firewall Manager pro řízení přístupu k službám na základě podsítě. Také posiluje správu jádra úložiště Ceph, úložiště objektů S3 a systémové reportování a monitorování.Objevte úložná zařízení Ceph od Ambedded a plně integrovaný software. Předladěné, webové rozhraní, odborná podpora - optimalizováno pro AI, cloud a podnikové pracovní zátěže.
Vydána verze UniVirStor 4.19.6: vyvažování zátěže SMB, řízení přístupu AD a správa firewallu
UniVirStor 4.19.6 je nyní obecně dostupný. Tato verze se zaměřuje na tři oblasti: řízení přístupu k podnikovému SMB a Active Directory, nový režim vyvažování zátěže CTDB LVS s jedním vstupem pro SMB a nový UVS Firewall Manager pro řízení přístupu k službám na základě podsítě. Také posiluje správu jádra úložiště Ceph, úložiště objektů S3 a systémové reportování a monitorování.
Protože poznámky k vydání nikdy nebyly zveřejněny pro verzi 4.19.5, toto oznámení pokrývá jak verzi 4.19.5, tak 4.19.6, abyste měli úplný přehled o tom, jak se platforma vyvinula.
Nové CTDB LVS vyvážení zátěže s jedním vstupem pro SMB
Od verze 4.19.4 služba UniVirStor SMB podporuje CTDB Public VIP pro vysokou dostupnost: více virtuálních IP adres může být rozděleno mezi uzly clusteru, a pokud některý uzel selže, jeho VIP se automaticky přesune na zdravý uzel, takže služba SMB pokračuje bez přerušení.
Verze 4.19.6 přidává druhou možnost — režim LVS (Linux Virtual Server) integrovaný do CTDB, který poskytuje vyvažování zátěže s jedním vstupem. Všichni klienti se připojují k jedné externí adrese a CTDB rozděluje tato připojení mezi uzly v clusteru. Správci mohou vybrat síťové rozhraní používané VIP SMB Clusteru a dokončit konfiguraci LVS z rozhraní UVS Manager.
Oba režimy jsou vzájemně výlučné
CTDB Public VIP a CTDB LVS slouží různým designovým cílům a mají různé omezení. Vyberte si jeden na základě vaší síťové architektury a požadavků:
| Aspekt | CTDB Public VIP (od 4.19.4) | CTDB LVS (nové v 4.19.6) |
|---|---|---|
| Hlavní účel | Vysoká dostupnost a přepínání při selhání | Zatížení s jedním vstupem |
| Externí IP adresy | Podpora více VIPs | Pouze jedna LVS IP |
| Síťové rozhraní | Může se vázat na více NIC | Pouze jedno NIC |
| Maska podsítě | Konfigurovatelné | Pevně nastaveno na /32 |
| Nejlépe se hodí pro | Prostředí, která již používají DNS round-robin nebo distribuci na straně klienta, kde několik adres přenáší provoz | Prostředí, která by měla publikovat jednu adresu a nechat systém rozdělovat provoz mezi uzly |
Ať už zvolíte jakýkoli režim, oba zachovávají princip návrhu bez jediného bodu selhání, na kterém je UniVirStor postaven.
Hlavní vylepšení pro podnikové SMB a řízení přístupu Active Directory
Toto je největší oblast změn v této verzi. Cílem je, aby služby UniVirStor SMB lépe zapadly do stávajícího domény Active Directory a modelu správy oprávnění organizace.
Automatická synchronizace AD UID/GID
Nové nastavení vlastníka SMB sdílení synchronizuje mapování UID/GID Active Directory na straně Ceph, čímž udržuje konzistentní oprávnění napříč systémy.
Pokročilá nastavení oprávnění masky
Vytváření a úprava sdílení nyní podporují masku pro vytváření a masku pro adresáře, což poskytuje přesnou kontrolu nad výchozími oprávněními aplikovanými na soubory a složky vytvořené prostřednictvím tohoto sdílení — což je to, co vyžadují politiky zabezpečení s minimálními oprávněními.
Mapování uživatelů Samba a globální konfigurace v uživatelském rozhraní webu
Globální konfiguraci lze nyní upravovat přímo v rozhraní UVS Manageru, nikoli pouze z příkazového řádku. Vylepšena byla také mapování nobody a nogroup pro NFS a SMB, což řeší problémy s mapováním uživatelů, které vznikají při přístupu ke stejným datům prostřednictvím různých protokolů.
Pro podnikové a vládní zákazníky, kteří již provozují doménu Active Directory a potřebují důsledné řízení přístupu, tato fáze práce výrazně usnadňuje začlenění UniVirStor do stávající infrastruktury identit.
Nový UVS Firewall Manager: Řízení přístupu ke službám na základě podsítí
Správce firewallu UVS, zavedený ve verzích 4.19.5 a 4.19.6, umožňuje správcům omezit, které zdrojové podsítě se mohou připojit k určitým službám v clusteru, přímo z rozhraní správce UVS — bez nutnosti ručně udržovat pravidla firewallu na úrovni operačního systému.
Tato verze také dokončuje výchozí konfiguraci portů firewallu požadovanou každou službou, čímž snižuje riziko, že služba bude při nasazení fungovat nesprávně kvůli chybějící pravidlu. Je to přímá odpověď na požadavky na řízení ve vládních agenturách, akademických institucích a podnikových prostředích s povinnostmi dodržovat segmentaci sítě.
Vylepšené jádro úložiště Ceph a správa CephFS
Flexibilnější nasazení Bluestore
Uživatelské rozhraní nyní podporuje konfiguraci sdílení zařízení Bluestore, nasazení OSD může specifikovat cestu Bluestore a byl opraven problém, který bránil OSD Bluestore v opětovném připojení k clustru.
Nastavitelná politika komprese poolu
Algoritmus a režim komprese lze nyní nastavit při vytváření nebo úpravě poolu, takže efektivita kapacity může být přizpůsobena charakteristikám dat.
Nové přednastavené režimy oprávnění pro podobjemy CephFS
Vytváření a úprava podobjemů a skupin podobjemů nyní nabízí přednastavené režimy oprávnění: Soukromé (700), Skupinová spolupráce (770), Veřejné (777, pro prostředí Windows ACL), Výchozí (755) a Vlastní — místo práce prostřednictvím matice oprávnění checkbox po checkboxu.
Vylepšené možnosti správy objektového úložiště S3 (RGW)
Nezávisle konfigurovatelný indexový fond
Při přidávání umístění do zóny RGW nyní můžete buď znovu použít existující indexový pool, nebo vytvořit nový s určeným pravidlem CRUSH. To umožňuje umístit indexový pool na NVMe nebo SSD, zatímco datový pool používá HDD, což odpovídá charakteristikám skutečné pracovní zátěže.
Zjednodušené pracovní postupy
Otevření stránky RGW nyní automaticky načítá výchozí informace o stránce (říše, skupina zón, zóna), takže nasazení na jednom místě již nemusí být každý čas znovu vybíráno. Kbelíky vytvořené prostřednictvím UVS Manageru se také okamžitě zobrazují v seznamu, aniž by bylo nutné nejprve přepnout typ uživatele a uživatele.
Komplexní vylepšení reportování, monitorování a upozorňování
Přepracované naplánované reporty
Naplánované reportování přešlo z jednoho konfigurovatelného reportu na více reportovacích úloh, z nichž každá má své vlastní příjemce, typy reportů a čas doručení. Podporovány jsou šest období reportování:
| Období | Pokrytá data | Odesláno |
|---|---|---|
| Denně | Předchozí den, 00:00 až 24:00 | Další den v nakonfigurovaném čase |
| Týdně | Předchozí pondělí až neděle | Každé pondělí |
| Měsíčně | Od 1. do posledního dne předchozího měsíce | 1. den každého měsíce |
| Čtvrtletně | Tři celé měsíce předchozího čtvrtletí | První den každého čtvrtletí |
| Pololetně | Předchozí pololetí | První den každého pololetí |
| Ročně | Od 1. ledna do 31. prosince předchozího roku | 1. ledna každého roku |
Zprávy se odesílají v nakonfigurovaný čas v časovém pásmu hostitelů UVS a rozsah dat každé zprávy se vypočítává v UTC. Upraven byl také pracovní postup vlastních zpráv: pro každou vlastní zprávu zvolíte rozsah dat a příjemce.
Zásady uchovávání zpráv
Každá úloha zprávy uchovává na hostiteli UVS pouze nejnovější soubor zprávy; nově vygenerovaná zpráva přepíše předchozí soubor stejného typu. Dlouhodobá archivace historických zpráv by proto měla spoléhat na poštovní schránky příjemců.
Úrovně závažnosti upozornění a stav doručení
Správce upozornění UVS nyní podporuje úrovně závažnosti upozornění a zobrazuje u každé události, zda byla odeslána e-mailová zpráva a jaký byl výsledek. To pomáhá týmům při třídění podle závažnosti a usnadňuje odpověď na otázku, proč konkrétní upozornění nikdy nedorazilo.
Flexibilnější oznámení
Každá úloha reportu má vlastní seznam příjemců oddělený od seznamu příjemců upozornění. Heslo SMTP je nyní volitelné, takže UVS může odesílat prostřednictvím poštovních serverů, které heslo nevyžadují, například interního poštovního hostitele na portu 25.
Rozšířené pokrytí monitoringu
Nová pravidla upozornění Prometheus pokrývají připravenost kontejneru Samba, stav uzlů CTDB a připojení k Active Directory a zahrnují také detekci nedostupnosti exportéru — úplné zastavení služby tak již nevede k tichému selhání, kdy se negenerují žádná upozornění.
Vestavěný Grafana aktualizován na verzi 13.1.1
Toto se zabývá známými bezpečnostními zranitelnostmi v předchozí verzi. Pro podnikové a vládní zákazníky, kteří pravidelně vytvářejí audity nebo provozní zprávy a mají povinnosti v oblasti správy zranitelností, je toto kolo reportování a upozorňování obzvlášť relevantní.
Stabilita a zpevnění zabezpečení
Tato verze obsahuje několik vylepšení stability: správa databáze (Galera Cluster) nyní může automaticky obnovit po přerušení služby, pracovní postupy pro obnovení systému a opětovné nasazení kontejnerů jsou robustnější a autentizace mezi interními službami byla posílena.
Výchozí nastavení síťového spojení bylo změněno na aktivní zálohu
Pro dosažení vyvážení zátěže na přijímací cestě předchozí režim balance-alb zachytil a přepsal zdrojovou MAC adresu v ARP odpovědích. To způsobilo, že jedna IP adresa byla mapována na několik MAC adres ve switch FDB, což vyvolalo alarmy pro MAC flapping; v závažných případech to způsobilo změnu topologie STP a několik sekund výpadku sítě, a v prostředích EVPN nebo VXLAN by se vazba MAC-IP neustále měnila. Přepnutí výchozího nastavení na Active-Backup se vyhýbá této třídě problémů.
Často kladené otázky
▾What are the main updates in UniVirStor 4.19.6?
Existují tři změny v nadpisech: nový režim vyvažování zátěže s jedním vstupem CTDB LVS pro SMB, významná vylepšení řízení přístupu k podnikovému SMB a Active Directory a nový UVS Firewall Manager pro řízení přístupu k službám na základě podsítě. Tato verze také posiluje správu základního úložiště Ceph, zkušenosti s řízením úložiště objektů S3 a reporting, monitoring a upozorňování.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Slouží různým účelům a pouze jeden může být použit najednou. CTDB veřejný VIP (podporováno od verze 4.19.4) se týká vysoké dostupnosti a přepínání: více VIP, vazba na více síťových karet a konfigurovatelná podsíťová maska. CTDB LVS (nové ve verzi 4.19.6) se týká vyvažování zátěže s jedním vstupem: jedna IP adresa LVS, jedna síťová karta a podsíťová maska pevně nastavena na /32. Pokud již máte nastavený DNS round-robin nebo distribuci na straně klienta, je Public VIP lepší volbou; pokud chcete publikovat jednu externí adresu a nechat systém rozdělovat provoz, zvolte režim LVS. Doporučujeme prodiskutovat vaši aktuální síťovou architekturu s technickým týmem Ambedded před rozhodnutím.
▾Why do these release notes also cover 4.19.5?
Poznámky k vydání pro verzi 4.19.5 nikdy nebyly zveřejněny. Aby měli zákazníci úplný přehled o tom, jak se platforma vyvíjela, spojili jsme aktualizace 4.19.5 a 4.19.6 do jednoho oznámení. Některé funkce byly postupně dokončovány v obou verzích — mezi nimi UVS Firewall Manager a práce na řízení přístupu SMB — a popisovat je odděleně by bylo obtížnější sledovat.
▾What can UVS Firewall Manager do?
Správci mohou omezit, které zdrojové podsítě se mohou připojit k určitým službám v clusterech, přímo z rozhraní UVS Manager, aniž by museli ručně spravovat pravidla firewallu na úrovni operačního systému. Tato verze také dokončuje výchozí konfiguraci portů firewallu požadovanou každou službou, což snižuje riziko, že služba bude při nasazení selhávat kvůli chybějícímu pravidlu. To je zvláště relevantní pro vládní agentury, akademické instituce a podnikové prostředí s požadavky na dodržování segmentace sítě.
▾Which reporting periods are supported, and how long are reports kept?
Podporovány jsou šest období: denní, týdenní, měsíční, čtvrtletní, pololetní a roční. Lze vytvořit více úloh sestav, přičemž každá má vlastní příjemce, typ sestavy a čas odeslání. Zprávy se odesílají v časovém pásmu hostitelů UVS a rozsah dat se vypočítává v UTC. K uchovávání: každá úloha reportu ponechává na hostiteli UVS pouze nejnovější report a nově vygenerovaný report nahrazuje předchozí, takže dlouhodobá archivace by měla probíhat ve schránkách příjemců.
Upgrade a podpora
To pokrývá celý soubor aktualizací v UniVirStor 4.19.5 a 4.19.6. Doporučujeme všem zákazníkům naplánovat upgrade, zejména prostředím, která potřebují vyvažování zátěže pro SMB s jedním vstupem, integrované řízení oprávnění Active Directory nebo která mají povinnosti v oblasti dodržování bezpečnosti sítě — tyto prostředí pocítí přínos této verze okamžitě.
Pokud zvažujete, zda spustit svou SMB službu v režimu CTDB Public VIP nebo CTDB LVS, technický tým Ambedded vám rád poradí na základě vaší síťové architektury a rozložení klientů.Stávající zákazníci mohou kontaktovat Ambedded podporu, aby obdrželi aktualizační balíček a pokyny k upgradu.Chcete-li prodiskutovat plán upgradu nebo se dozvědět více o jakékoli funkci v této verzi, prosím ozvěte se, email service@ambedded.com.twnebo navštivte UniVirStor Enterprise Ceph softwarově definované úložiště stránka produktu.
O Ambedded Technology
Založena v roce 2013, Ambedded Technology je poskytovatel technologií specializující se na software definované úložiště Ceph. Kombinováním hlubokých znalostí o open source software, distribuovaném úložišti Ceph, embedded Linux a architektuře založené na Arm, Ambedded poskytuje řešení úložiště Ceph od softwarových řešení po hotová zařízení, spolu s poradenstvím Ceph, profesionálními službami a bezproblémovými aktualizacemi — pomáhá podnikům, vládním agenturám a akademickým institucím budovat škálovatelnou, vysoce spolehlivou infrastrukturu úložiště za nižší celkové náklady na vlastnictví.
- Související produkty
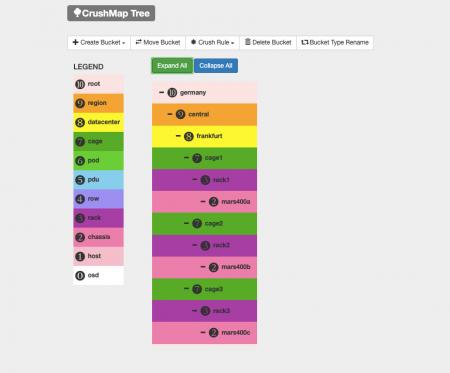
Webové uživatelské rozhraní pro správu Ceph (správce UVS)
Unified Virtual Storage (UVS) je softwarový balíček, který integruje operační systém Linux, software pro distribuované úložiště Ceph, správní...
Podrobnosti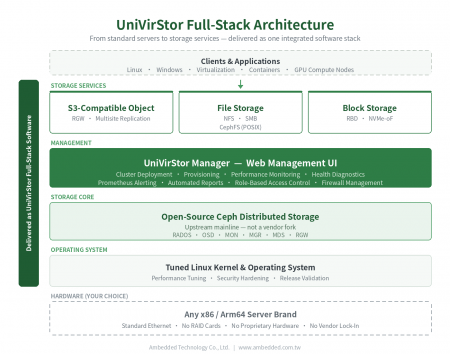
UniVirStor podnikový Ceph software-defined storage
UniVirStor je plně integrované podnikové softwarově definované úložiště Ceph od Ambedded. Integruje vyladěné jádro Linuxu a operační systém,...
Podrobnosti
Horké produkty
 Stažení
Vydána verze UniVirStor 4.19.6: vyvažování zátěže SMB, řízení přístupu AD a správa firewallu | Řešení úložiště Ceph; Zařízení a software Ceph|Ambedded
Založena na Tchaj-wanu v roce 2013, Ambedded Technology Co., LTD. je předním poskytovatelem blokových, souborových a objektových úložných řešení založených na softwarově definovaném úložišti Ceph. Specializujeme se na dodávání vysoce efektivních, škálovatelných úložných systémů pro datová centra, podniky a výzkumné instituce. Naše nabídky zahrnují úložná zařízení založená na Ceph, integraci serverů, optimalizaci úložiště a nákladově efektivní nasazení Ceph s zjednodušenou správou.
Ambedded poskytuje kompletní úložné zařízení Ceph a plně integrovaná softwarová řešení Ceph přizpůsobená pro B2B organizace. Naše platforma pro ukládání dat Ceph podporuje jednotné blokové, souborové (NFS, SMB, CephFS) a objektové úložiště kompatibilní se S3, čímž snižuje celkové náklady na vlastnictví (TCO) a zároveň zlepšuje spolehlivost a škálovatelnost. S integrovaným laděním Ceph, intuitivním webovým rozhraním a automatizačními nástroji pomáháme zákazníkům dosáhnout vysokovýkonného úložiště pro AI, HPC a cloudové pracovní zátěže.
S více než 20 lety zkušeností v podnikové IT a více než desetiletou praxí v nasazení úložiště Ceph, Ambedded realizoval více než 200 úspěšných projektů po celém světě. Nabízíme odborné poradenství, návrh clusterů, podporu při nasazení a průběžnou údržbu. Naše závazek k profesionální podpoře Ceph a bezproblémové integraci zajišťuje, že zákazníci získají maximum ze své infrastruktury úložiště založené na Ceph — ve velkém měřítku, s rychlostí a v rámci rozpočtu.