UniVirStor 4.19.6 uitgebracht: SMB-loadbalancing, AD-toegangsbeheer en firewallbeheer | Geünificeerde blok-, bestand- en S3-objectopslag - Ambedded
UniVirStor 4.19.6 is nu algemeen beschikbaar. Deze release richt zich op drie gebieden: enterprise SMB en Active Directory toegangscontrole, een nieuwe CTDB LVS single-entry load balancing modus voor SMB, en de nieuwe UVS Firewall Manager voor subnet-gebaseerde toegangscontrole van diensten. Het versterkt ook het Ceph core opslagbeheer, S3 objectopslag, en systeemrapportage en monitoring.Ontdek de Ceph-opslagapparaten en full-stack software van Ambedded. Vooraf afgesteld, web-UI, deskundige ondersteuning - geoptimaliseerd voor AI, cloud en enterprise workloads.
UniVirStor 4.19.6 uitgebracht: SMB-loadbalancing, AD-toegangsbeheer en firewallbeheer
UniVirStor 4.19.6 is nu algemeen beschikbaar. Deze release richt zich op drie gebieden: enterprise SMB en Active Directory toegangscontrole, een nieuwe CTDB LVS single-entry load balancing modus voor SMB, en de nieuwe UVS Firewall Manager voor subnet-gebaseerde toegangscontrole van diensten. Het versterkt ook het Ceph core opslagbeheer, S3 objectopslag, en systeemrapportage en monitoring.
Omdat er nooit release-opmerkingen zijn gepubliceerd voor 4.19.5, dekt deze aankondiging zowel 4.19.5 als 4.19.6, zodat je een volledig beeld hebt van hoe het platform is geëvolueerd.
Nieuwe CTDB LVS Single-Entry Load Balancing voor SMB
Sinds 4.19.4 ondersteunt de UniVirStor SMB-service CTDB Public VIP voor hoge beschikbaarheid: meerdere Virtuele IP's kunnen worden verdeeld over clusterknooppunten, en als een knooppunt faalt, wordt zijn VIP automatisch verplaatst naar een gezond knooppunt, zodat de SMB-service ononderbroken doorgaat.
4.19.6 voegt een tweede optie toe - de LVS (Linux Virtual Server) modus die is ingebouwd in CTDB, die load balancing met één ingang biedt. Alle clients verbinden met één extern adres, en CTDB verdeelt die verbindingen over de knooppunten in de cluster. Beheerders kunnen de netwerkinterface selecteren die wordt gebruikt door de SMB Cluster VIP en de LVS-configuratie voltooien vanuit de UVS Manager-interface.
De twee modi zijn onderling exclusief
CTDB Public VIP en CTDB LVS dienen verschillende ontwerppdoelen en hebben verschillende beperkingen. Kies er een op basis van uw netwerkinfrastructuur en vereisten:
| Aspect | CTDB Public VIP (sinds 4.19.4) | CTDB LVS (nieuw in 4.19.6) |
|---|---|---|
| Primaire doel | Hoge beschikbaarheid en failover | Load balancing met één invoer |
| Externe IP-adressen | Meerdere VIP's ondersteund | Slechts één LVS IP |
| Netwerkinterfaces | Kan aan meerdere NIC's binden | Slechts één NIC |
| Subnetmasker | Configureerbaar | Vast op /32 |
| Het beste geschikt voor | Omgevingen die al DNS round-robin of client-side distributie gebruiken, waar verschillende adressen elk verkeer dragen | Omgevingen die een enkel adres moeten publiceren en het systeem verkeer over knooppunten moeten laten verdelen |
Welke modus je ook kiest, beide behouden het ontwerpprincipe van geen enkele foutpunt waarop UniVirStor is gebouwd.
Belangrijke verbeteringen aan Enterprise SMB en Active Directory Toegangscontrole
Dit is het grootste wijzigingsgebied in de release. Het doel is om de UniVirStor SMB-diensten natuurlijker te laten passen in het bestaande Active Directory-domein en het machtigingsbeheer van een organisatie.
Automatische AD UID/GID Synchronisatie
Een nieuwe SMB Share Owner-instelling synchroniseert Active Directory UID/GID-mappingen naar de Ceph-kant, waardoor de machtigingen consistent blijven tussen systemen.
Geavanceerde Masker Machtigingsinstellingen
Het maken en bewerken van shares ondersteunt nu create mask en directory mask, wat nauwkeurige controle biedt over de standaardmachtigingen die worden toegepast op bestanden en mappen die via die share zijn gemaakt — wat vereist is door least-privilege beveiligingsbeleid.
Samba Gebruikersmapping en Globale Configuratie in de Web UI
De globale configuratie kan nu rechtstreeks vanuit de UVS Manager-interface worden bewerkt, in plaats van alleen via de opdrachtregel. De nobody- en nogroup-toewijzingen voor NFS en SMB zijn ook verbeterd, waardoor problemen met gebruikerstoewijzingen worden opgelost die ontstaan wanneer dezelfde gegevens via verschillende protocollen worden benaderd.
Voor zakelijke en overheidsklanten die al een Active Directory-domein gebruiken en behoefte hebben aan strikt toegangsbeheer, maakt deze werkronde UniVirStor aanzienlijk eenvoudiger in te passen in een bestaande identiteitsinfrastructuur.
Nieuwe UVS Firewall Manager: service-toegangsbeheer op basis van subnetten
UVS Firewall Manager, geïntroduceerd in 4.19.5 en 4.19.6, stelt beheerders in staat om te beperken welke bron-subnetten verbinding mogen maken met specifieke services in de cluster, rechtstreeks vanuit de UVS Manager-interface — zonder dat het nodig is om firewallregels handmatig op het besturingssysteemniveau te onderhouden.
Deze release voltooit ook de standaard firewallpoortconfiguratie die door elke service vereist is, waardoor het risico op een foutieve werking van een service tijdens de implementatie wordt verminderd omdat er een regel ontbrak. Het is een directe reactie op de governance-eisen in overheidsinstanties, academische instellingen en bedrijfsomgevingen met verplichtingen voor netwerksegmentatie.
Verbeterde Ceph Core Opslag en CephFS Beheer
Meer Flexibele Bluestore Implementatie
De gebruikersinterface ondersteunt nu het configureren van Bluestore apparaatsamenwerking, OSD-implementatie kan een Bluestore-pad specificeren, en een probleem dat verhinderde dat een Bluestore OSD zich opnieuw bij de cluster voegde, is opgelost.
Aanpasbaar Pool Compressiebeleid
Compressie-algoritme en modus kunnen nu worden ingesteld bij het maken of bewerken van een pool, zodat de capaciteits efficiëntie kan worden afgestemd op de kenmerken van de gegevens.
Nieuwe Machtigingspresetmodi voor CephFS Subvolumes
Het maken en bewerken van subvolumes en subvolume groepen biedt nu vooraf ingestelde machtigingsmodi: Privé (700), Groepssamenwerking (770), Publiek (777, voor Windows ACL-omgevingen), Standaard (755) en Aangepast - in plaats van door de machtigingsmatrix checkbox voor checkbox te werken.
Verbeterde beheerervaring voor S3-objectopslag (RGW)
Onafhankelijk configureerbare indexpool
Bij het toevoegen van een plaatsingspool aan een RGW-zone, kun je nu een bestaande indexpool hergebruiken of een nieuwe maken met een specifieke CRUSH-regel. Dit maakt het mogelijk om de indexpool op NVMe of SSD te plaatsen terwijl de datpool HDD gebruikt, waardoor de opslagmedia overeenkomen met de werkelijke kenmerken van de werklast.
Vereenvoudigde workflows
Het openen van de RGW-pagina laadt nu automatisch de standaard site-informatie (rijk, zonegroep, zone), zodat single-site implementaties het niet elke keer opnieuw hoeven te selecteren. Emmers die via UVS Manager zijn aangemaakt, verschijnen ook onmiddellijk in de lijst, zonder dat het gebruikers type en gebruiker eerst hoeven te worden gewisseld.
Uitgebreide upgrade voor rapportage, monitoring en waarschuwingen
Hernieuwde geplande rapporten
Geplande rapportage is overgegaan van een enkel configureerbaar rapport naar meerdere rapporttaken, elk met zijn eigen ontvangers, rapporttypes en levertijd. Zes rapportageperiodes worden ondersteund:
| Periode | Gegevens gedekt | Verzonden |
|---|---|---|
| Dagelijks | Vorige dag, 00:00 tot 24:00 | Volgende dag op de geconfigureerde tijd |
| Wekelijks | Vorige maandag tot zondag | Elke maandag |
| Maandelijks | 1e tot de laatste dag van de vorige maand | 1e van elke maand |
| Kwartaal | De drie volle maanden van het vorige kwartaal | Eerste dag van elk kwartaal |
| Halfjaarlijks | Het vorige halfjaar | Eerste dag van elk halfjaar |
| Jaarlijks | 1 januari tot en met 31 december van het voorgaande jaar | Elk jaar op 1 januari |
Rapporten worden verzonden op het geconfigureerde tijdstip in de tijdzone van de UVS-hosts en het gegevensbereik van elk rapport wordt berekend in UTC. Ook de workflow voor aangepaste rapporten is aangepast: u kiest het datumbereik en de ontvangers voor elk aangepast rapport.
Bewaarbeleid voor rapporten
Elke rapporttaak bewaart alleen het meest recente rapportbestand op de UVS-host; een nieuw gegenereerd rapport overschrijft het vorige bestand van hetzelfde type. Langdurige archivering van historische rapporten moet daarom gebruikmaken van de mailboxen van de ontvangers.
Ernstniveaus van waarschuwingen en bezorgstatus
UVS Alert Manager ondersteunt nu waarschuwingsniveaus en toont voor elk evenement of er een e-mail is verzonden en wat de uitkomst was. Dit helpt teams om te triageren op basis van ernst en maakt het veel gemakkelijker om de vraag te beantwoorden waarom een bepaalde waarschuwing nooit is aangekomen.
Flexibelere meldingen
Elke rapporttaak heeft een eigen lijst met ontvangers, los van de lijst met ontvangers voor waarschuwingsmeldingen. Het SMTP-wachtwoord is nu optioneel, zodat UVS berichten kan verzenden via mailservers waarvoor geen wachtwoord vereist is, zoals een interne mailhost op poort 25.
Uitgebreidere monitoringdekking
Nieuwe Prometheus-waarschuwingsregels controleren of Samba-containers gereed zijn, de status van CTDB-knooppunten en de connectiviteit met Active Directory. Ook wordt gedetecteerd wanneer de exporter niet beschikbaar is — als een service volledig stopt, leidt dit niet langer stilletjes tot het uitblijven van alle meldingen.
Ingebouwde Grafana bijgewerkt naar 13.1.1
Dit pakt bekende beveiligingskwetsbaarheden in de vorige versie aan. Voor zakelijke en overheidsklanten die op een schema audit- of operationele rapporten produceren en verplichtingen voor kwetsbaarheidsbeheer hebben, is deze ronde van rapportage en waarschuwingen bijzonder relevant.
Stabiliteit en beveiligingsversterking
Deze release bevat verschillende stabiliteitsverbeteringen: de beheerdatabase (Galera Cluster) kan nu automatisch herstellen na een serviceonderbreking, systeemherstel en workflows voor containerherplaatsing zijn robuuster geworden, en de authenticatie tussen interne diensten is versterkt.
Standaard netwerkkoppeling gewijzigd in Actief-Back-up
Om load balancing op het ontvangpad te bereiken, onderschepte en herschreef de vorige balance-alb-modus het bron MAC-adres in ARP-antwoorden. Dit zorgde ervoor dat een enkel IP naar verschillende MAC-adressen in de switch FDB werd gemapt, wat MAC-flapping-alarmen veroorzaakte; in ernstige gevallen leidde dit tot een STP-topologie wijziging en enkele seconden netwerkuitval, en in EVPN- of VXLAN-omgevingen zou de MAC-IP-binding blijven flapperen. Het standaard instellen op Actief-Back-up voorkomt deze klasse van problemen.
Veelgestelde Vragen
▾What are the main updates in UniVirStor 4.19.6?
Er zijn drie wijzigingen in de kop: een nieuwe CTDB LVS single-entry load balancing modus voor SMB, belangrijke verbeteringen aan enterprise SMB en Active Directory toegangscontrole, en de nieuwe UVS Firewall Manager voor subnet-gebaseerde service toegangscontrole. De release versterkt ook het Ceph core opslagbeheer, de S3 object opslagbeheerervaring, en rapportage, monitoring en waarschuwingen.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Ze dienen verschillende doeleinden en slechts één kan tegelijk worden gebruikt. CTDB Publieke VIP (ondersteund sinds 4.19.4) gaat over hoge beschikbaarheid en failover: meerdere VIP's, binding aan meerdere NIC's en een configureerbaar subnetmasker. CTDB LVS (nieuw in 4.19.6) gaat over load balancing met één invoer: één LVS IP, één NIC en een subnetmasker vastgezet op /32. Als je al DNS round-robin of client-side distributie hebt, is Public VIP de betere keuze; als je een enkel extern adres wilt publiceren en het systeem het verkeer wilt laten verdelen, kies dan voor LVS-modus. We raden aan om uw huidige netwerkinfrastructuur te bespreken met het Ambedded technische team voordat u een beslissing neemt.
▾Why do these release notes also cover 4.19.5?
Er zijn nooit release-opmerkingen gepubliceerd voor 4.19.5. Om ervoor te zorgen dat klanten een volledig beeld hebben van hoe het platform is geëvolueerd, hebben we de updates 4.19.5 en 4.19.6 samengevoegd in één aankondiging. Verschillende mogelijkheden zijn geleidelijk voltooid in beide versies — UVS Firewall Manager en het werk aan de SMB-toegangscontrole behoren daartoe — en ze afzonderlijk beschrijven zou het moeilijker maken om te volgen.
▾What can UVS Firewall Manager do?
Beheerders kunnen beperken welke bron-subnetten verbinding mogen maken met specifieke services in de cluster, rechtstreeks vanuit de UVS Manager-interface, zonder handmatig firewallregels op het besturingssysteemniveau te onderhouden. Deze release voltooit ook de standaard firewallpoortconfiguratie die door elke service vereist is, waardoor het risico op een misbehaving service tijdens de implementatie wordt verminderd omdat er een regel ontbrak. Dit is vooral van toepassing op overheidsinstanties, academische instellingen en bedrijfsomgevingen met vereisten voor netwerksegmentatie.
▾Which reporting periods are supported, and how long are reports kept?
Zes periodes worden ondersteund: dagelijks, wekelijks, maandelijks, kwartaal, halfjaarlijks en jaarlijks. Er kunnen meerdere rapporttaken worden aangemaakt, elk met hun eigen ontvangers, rapporttype en verzendtijd. Rapporten worden verzonden in de tijdzone van de UVS-hosts en het gegevensbereik wordt berekend in UTC. Over bewaarbeleid: elke rapporttaak bewaart alleen het meest recente rapport op de UVS-host. Een nieuw gegenereerd rapport vervangt het vorige, dus voor langdurige archivering moet u vertrouwen op de mailboxen van de ontvangers.
Upgrade en Ondersteuning
Dat omvat de volledige set updates in UniVirStor 4.19.5 en 4.19.6. We raden alle klanten aan een upgrade te plannen, vooral omgevingen die SMB single-entry load-balancing, Active Directory-geïntegreerd machtigingsbeheer nodig hebben of die netwerkbeveiligingsverplichtingen met zich meebrengen; zij zullen onmiddellijk de voordelen van deze release ervaren.
Als u evalueert of u uw SMB-service op CTDB Public VIP of CTDB LVS-modus moet draaien, is het technische team Ambedded blij om advies te geven op basis van uw netwerkinfrastructuur en klantverdeling.Bestaande klanten kunnen contact opnemen met Ambedded ondersteuning om het updatepakket en upgrade-instructies te ontvangen.Als u een upgradeplan wilt bespreken of meer wilt weten over de mogelijkheden in deze release, kunt u contact opnemen met ons neem contact op, e-mail service@ambedded.com.tw, of bezoek de UniVirStor onderneming Ceph softwaregedefinieerde opslag productpagina.
Over Ambedded Technology
Ambedded Technology, opgericht in 2013, is een technologieleverancier die gespecialiseerd is in Ceph softwaregedefinieerde opslag. Door diepgaande kennis van open source software, Ceph gedistribueerde opslag, embedded Linux en Arm-gebaseerde architectuur te combineren, levert Ambedded Ceph-opslagoplossingen variërend van alleen software tot kant-en-klare apparaten, samen met Ceph-advies, professionele diensten en naadloze updates - waarmee ondernemingen, overheidsinstanties en academische instellingen helpen bij het bouwen van schaalbare, zeer betrouwbare opslaginfrastructuur tegen lagere totale eigendomskosten.
- Gerelateerde producten
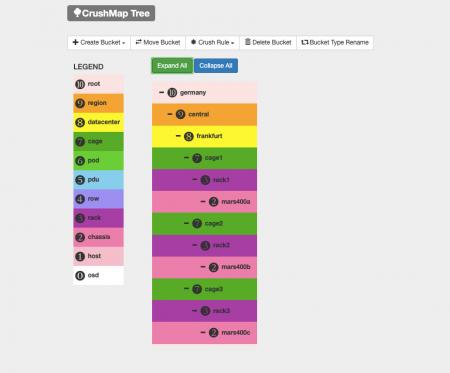
Ceph-beheer Webgebruikersinterface (UVS Manager)
Unified Virtual Storage (UVS) is een softwarepakket dat het Linux-besturingssysteem, Ceph gedistribueerde opslagsoftware, beheersconsole en de webgebaseerde...
Details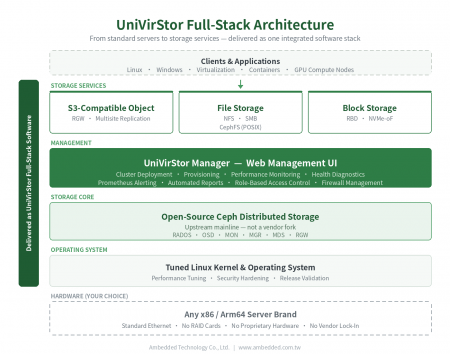
UniVirStor Enterprise Ceph softwaregedefinieerde opslag
UniVirStor is de full-stack enterprise Ceph software-defined storage van Ambedded. Het integreert een afgestemde Linux-kernel en besturingssysteem, Ceph-opslagsoftware...
Details
Populaire producten
 Downloaden
UniVirStor 4.19.6 uitgebracht: SMB-loadbalancing, AD-toegangsbeheer en firewallbeheer | Ceph Opslagoplossingen; Ceph Apparaten & Software|Ambedded
Opgericht in Taiwan in 2013, Ambedded Technology Co., LTD. is een toonaangevende leverancier van blok-, bestand- en objectopslagoplossingen op basis van Ceph softwaregedefinieerde opslag. We zijn gespecialiseerd in het leveren van hoogefficiënte, schaalbare opslagsystemen voor datacenters, ondernemingen en onderzoeksinstellingen. Onze aanbiedingen omvatten Ceph-gebaseerde opslagapparaten, serverintegratie, opslagoptimalisatie en kosteneffectieve Ceph-implementatie met vereenvoudigd beheer.
Ambedded biedt kant-en-klare Ceph-opslagapparaten en full-stack Ceph-softwareoplossingen op maat voor B2B-organisaties. Ons Ceph-opslagplatform ondersteunt uniforme blok-, bestand (NFS, SMB, CephFS) en S3-compatibele objectopslag, waardoor de totale eigendomskosten (TCO) worden verlaagd en de betrouwbaarheid en schaalbaarheid worden verbeterd. Met geïntegreerde Ceph-tuning, een intuïtieve webinterface en automatiseringstools helpen we klanten om hoge prestaties te bereiken voor opslag van AI, HPC en cloudwerkbelastingen.
Met meer dan 20 jaar ervaring in enterprise IT en meer dan een decennium in Ceph-opslagimplementatie, heeft Ambedded wereldwijd meer dan 200 succesvolle projecten geleverd. We bieden deskundig advies, clusterontwerp, implementatieondersteuning en doorlopende onderhoud. Onze toewijding aan professionele Ceph-ondersteuning en naadloze integratie zorgt ervoor dat klanten het meeste uit hun Ceph-gebaseerde opslaginfrastructuur halen — op schaal, met snelheid en binnen budget.