Rilasciato UniVirStor 4.19.6: bilanciamento del carico SMB, controllo degli accessi AD e gestione del firewall | Storage unificato di blocchi, file e oggetti S3 - Ambedded
UniVirStor 4.19.6 è ora disponibile in generale. Questa versione si concentra su tre aree: controllo degli accessi enterprise SMB e Active Directory, una nuova modalità di bilanciamento del carico a singolo punto di accesso CTDB LVS per SMB e il nuovo UVS Firewall Manager per il controllo degli accessi ai servizi basato su subnet. Rafforza inoltre la gestione dello storage core di Ceph, lo storage di oggetti S3 e la reportistica e il monitoraggio del sistema.Scopri gli appliance di storage Ceph e il software full-stack di Ambedded. Pre-tarati, interfaccia web, supporto esperto - ottimizzati per carichi di lavoro AI, cloud e aziendali.
Rilasciato UniVirStor 4.19.6: bilanciamento del carico SMB, controllo degli accessi AD e gestione del firewall
UniVirStor 4.19.6 è ora disponibile in generale. Questa versione si concentra su tre aree: controllo degli accessi enterprise SMB e Active Directory, una nuova modalità di bilanciamento del carico a singolo punto di accesso CTDB LVS per SMB e il nuovo UVS Firewall Manager per il controllo degli accessi ai servizi basato su subnet. Rafforza inoltre la gestione dello storage core di Ceph, lo storage di oggetti S3 e la reportistica e il monitoraggio del sistema.
Poiché le note di rilascio non sono mai state pubblicate per la versione 4.19.5, questo annuncio copre sia la 4.19.5 che la 4.19.6 in modo da avere un quadro completo di come la piattaforma si è evoluta.
Nuovo bilanciamento del carico a singola voce CTDB LVS per SMB
Dalla versione 4.19.4, il servizio UniVirStor SMB supporta CTDB Public VIP per alta disponibilità: più indirizzi IP virtuali possono essere distribuiti tra i nodi del cluster e, se un nodo fallisce, il suo VIP si sposta automaticamente su un nodo sano in modo che il servizio SMB continui senza interruzioni.
La versione 4.19.6 aggiunge una seconda opzione: la modalità LVS (Linux Virtual Server) integrata in CTDB, che fornisce un bilanciamento del carico a singolo punto di accesso. Tutti i client si connettono a un unico indirizzo esterno e CTDB distribuisce quelle connessioni tra i nodi nel cluster. Gli amministratori possono selezionare l'interfaccia di rete utilizzata dal VIP del cluster SMB e completare la configurazione LVS dall'interfaccia del gestore UVS.
I due modi sono mutuamente esclusivi
CTDB Public VIP e CTDB LVS servono obiettivi di design diversi e comportano vincoli diversi. Scegli uno in base alla tua architettura di rete e ai requisiti:
| Aspetto | CTDB Public VIP (dalla versione 4.19.4) | CTDB LVS (nuovo nella versione 4.19.6) |
|---|---|---|
| Scopo principale | Alta disponibilità e failover | Bilanciamento del carico a singolo ingresso |
| Indirizzi IP esterni | Supporto per più VIP | Solo un IP LVS |
| Interfacce di rete | Può essere collegato a più NIC | Solo un NIC |
| Maschera di sottorete | Configurabile | Fisso a /32 |
| Migliore per | Ambienti che utilizzano già il round-robin DNS o la distribuzione lato client, dove diversi indirizzi gestiscono il traffico | Ambienti che dovrebbero pubblicare un singolo indirizzo e lasciare che il sistema distribuisca il traffico tra i nodi |
Qualsiasi modalità tu scelga, entrambe preservano il principio di design senza un punto singolo di guasto su cui è costruito UniVirStor.
Miglioramenti significativi al controllo degli accessi SMB aziendale e Active Directory
Questa è la più grande area di cambiamento nella release. L'obiettivo è far sì che i servizi SMB di UniVirStor si integrino più naturalmente nel dominio Active Directory esistente di un'organizzazione e nel modello di governance delle autorizzazioni.
Sincronizzazione automatica di UID/GID AD
Una nuova impostazione del proprietario della condivisione SMB sincronizza le mappature UID/GID di Active Directory con il lato Ceph, mantenendo le autorizzazioni coerenti tra i sistemi.
Impostazioni avanzate delle autorizzazioni di maschera
La creazione e la modifica delle condivisioni ora supportano la maschera di creazione e la maschera di directory, offrendo un controllo preciso sulle autorizzazioni predefinite applicate ai file e alle cartelle creati tramite quella condivisione — che è ciò che richiedono le politiche di sicurezza a privilegi minimi.
Mappatura utente Samba e configurazione globale nell'interfaccia web
La configurazione globale può ora essere modificata direttamente dall'interfaccia di UVS Manager, anziché esclusivamente dalla riga di comando. Sono state inoltre migliorate le mappature nobody e nogroup di NFS e SMB, risolvendo i problemi di mappatura degli utenti che si verificano quando gli stessi dati vengono consultati tramite protocolli diversi.
Per i clienti aziendali e governativi che gestiscono già un dominio Active Directory e necessitano di una rigorosa governance degli accessi, questo ciclo di interventi rende UniVirStor notevolmente più facile da integrare in un’infrastruttura di identità esistente.
Nuovo UVS Firewall Manager: controllo dell’accesso ai servizi basato sulle subnet
Il Manager del Firewall UVS, introdotto nelle versioni 4.19.5 e 4.19.6, consente agli amministratori di limitare quali sottoreti sorgente possono connettersi a servizi specifici nel cluster, direttamente dall'interfaccia del Manager UVS — senza la necessità di mantenere manualmente le regole del firewall a livello di sistema operativo.
Questa versione completa anche la configurazione predefinita delle porte del firewall richiesta da ciascun servizio, riducendo il rischio che un servizio si comporti in modo errato al momento del deployment a causa di una regola mancante. È una risposta diretta ai requisiti di governance nelle agenzie governative, nelle istituzioni accademiche e negli ambienti aziendali con obblighi di conformità alla segmentazione della rete.
Archiviazione Core Ceph Potenziata e Gestione CephFS
Distribuzione Bluestore Più Flessibile
L'interfaccia utente ora supporta la configurazione della condivisione dei dispositivi Bluestore, il deployment OSD può specificare un percorso Bluestore e un problema che impediva a un OSD Bluestore di rientrare nel cluster è stato risolto.
Politica di Compressione del Pool Regolabile
L'algoritmo di compressione e la modalità possono ora essere impostati durante la creazione o la modifica di un pool, in modo che l'efficienza della capacità possa essere adattata alle caratteristiche dei dati.
Nuove Modalità di Preset di Permessi per Sottovolumi CephFS
La creazione e la modifica di sottovoli e gruppi di sottovoli ora offrono modalità di impostazione dei permessi: Privato (700), Collaborazione di Gruppo (770), Pubblico (777, per ambienti Windows ACL), Predefinito (755) e Personalizzato — invece di lavorare attraverso la matrice dei permessi casella per casella.
Esperienza di gestione migliorata dell'archiviazione degli oggetti S3
Pool di indici configurabile in modo indipendente
Quando si aggiunge un pool di posizionamento a una zona RGW, ora è possibile riutilizzare un pool di indice esistente o crearne uno nuovo con una regola CRUSH specificata. Questo rende possibile posizionare il pool di indice su NVMe o SSD mentre il pool di dati utilizza HDD, abbinando i media di archiviazione alle caratteristiche effettive del carico di lavoro.
Flussi di lavoro semplificati
Aprire la pagina RGW ora carica automaticamente le informazioni predefinite del sito (realm, zonegroup, zone), quindi le distribuzioni a sito singolo non devono più selezionarle nuovamente ogni volta. I bucket creati tramite UVS Manager appaiono anche immediatamente nell'elenco, senza dover cambiare tipo di utente e utente prima.
Aggiornamento completo a Reporting, Monitoraggio e Allerta
Report programmati riprogettati
La reportistica programmata è passata da un singolo report configurabile a più lavori di report, ognuno con i propri destinatari, tipi di report e orari di consegna. Sono supportati sei periodi di report:
| Periodo | Dati coperti | Inviato |
|---|---|---|
| Giornaliero | Giorno precedente, 00:00 a 24:00 | Giorno successivo all'orario configurato |
| Settimanale | Lunedì precedente fino a domenica | Ogni lunedì |
| Mensile | Dal 1° all'ultimo giorno del mese precedente | 1° di ogni mese |
| Trimestrale | I tre mesi completi del trimestre precedente | Primo giorno di ogni trimestre |
| Semestrale | Il semestre precedente | Primo giorno di ogni semestre |
| Annuale | Dal 1° gennaio al 31 dicembre dell'anno precedente | Il 1° gennaio di ogni anno |
I report vengono inviati all'orario configurato nel fuso orario degli host UVS e l'intervallo di dati di ciascun report viene calcolato in UTC. Anche il flusso di lavoro dei report personalizzati è stato modificato: è possibile scegliere l'intervallo di date e i destinatari per ciascun report personalizzato.
Criteri di conservazione dei report
Ogni processo di generazione dei report conserva solo il file di report più recente sull'host UVS; un report appena generato sovrascrive il file precedente dello stesso tipo. L'archiviazione a lungo termine dei report storici dovrebbe pertanto basarsi sulle caselle di posta dei destinatari.
Livelli di gravità degli avvisi e stato di consegna
Il gestore degli avvisi UVS ora supporta i livelli di gravità degli avvisi e mostra per ogni evento se è stata inviata un'email e qual è stato l'esito. Questo aiuta i team a classificare per gravità e rende molto più facile rispondere alla domanda sul perché un particolare avviso non sia mai arrivato.
Notifiche più flessibili
Ogni attività di report ha il proprio elenco di destinatari, separato dall’elenco delle notifiche degli avvisi. La password SMTP è ora facoltativa, quindi UVS può inviare messaggi tramite server di posta che non richiedono una password, come un host di posta interno sulla porta 25.
Copertura del monitoraggio ampliata
Le nuove regole di avviso di Prometheus coprono la disponibilità del container Samba, lo stato dei nodi CTDB e la connettività ad Active Directory, includendo anche il rilevamento dell’arresto dell’exporter: in questo modo, l’arresto completo di un servizio non comporta più il fallimento silenzioso di tutti gli avvisi.
Grafana integrato aggiornato alla versione 13.1.1
Questo affronta le vulnerabilità di sicurezza note nella versione precedente. Per i clienti aziendali e governativi che producono rapporti di audit o operazioni su base programmata e hanno obblighi di gestione delle vulnerabilità, questo ciclo di reporting e allerta è particolarmente rilevante.
Stabilità e Indurimento della Sicurezza
Questa versione include diversi miglioramenti di stabilità: il database di gestione (Galera Cluster) può ora recuperarsi automaticamente dopo un'interruzione del servizio, i flussi di lavoro di ripristino del sistema e ridistribuzione dei container sono più robusti e l'autenticazione tra i servizi interni è stata rafforzata.
La configurazione predefinita del Network Bonding è stata cambiata in Active-Backup
Per ottenere un bilanciamento del carico sul percorso di ricezione, la modalità balance-alb precedente intercettava e riscriveva l'indirizzo MAC sorgente nelle risposte ARP. Questo ha causato un singolo IP a mappare a diversi indirizzi MAC nella FDB dello switch, attivando allarmi di flapping MAC; nei casi gravi ha causato un cambiamento della topologia STP e diversi secondi di interruzione della rete, e negli ambienti EVPN o VXLAN il binding MAC-IP continuerebbe a fluttuare. Impostare il predefinito su Active-Backup evita questa classe di problemi.
Domande Frequenti
▾What are the main updates in UniVirStor 4.19.6?
Ci sono tre cambiamenti nei titoli: una nuova modalità di bilanciamento del carico a singola voce CTDB LVS per SMB, importanti miglioramenti al controllo degli accessi per SMB aziendale e Active Directory, e il nuovo UVS Firewall Manager per il controllo degli accessi ai servizi basato su subnet. Il rilascio rafforza anche la gestione dello storage core di Ceph, l'esperienza di gestione dello storage oggetti S3 e la reportistica, il monitoraggio e gli avvisi.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Servono a scopi diversi e solo uno può essere utilizzato alla volta. CTDB Public VIP (supportato dalla versione 4.19.4) riguarda l'alta disponibilità e il failover: più VIP, binding a più NIC e una maschera di sottorete configurabile. CTDB LVS (nuovo in 4.19.6) riguarda il bilanciamento del carico a singola entrata: un IP LVS, una NIC e una maschera di sottorete fissa a /32. Se hai già un round-robin DNS o una distribuzione lato client in atto, il VIP pubblico è la scelta migliore; se desideri pubblicare un singolo indirizzo esterno e lasciare che il sistema distribuisca il traffico, scegli la modalità LVS. Ti consigliamo di discutere la tua attuale architettura di rete con il team tecnico Ambedded prima di decidere.
▾Why do these release notes also cover 4.19.5?
Le note di rilascio non sono mai state pubblicate per la versione 4.19.5. Affinché i clienti abbiano un quadro completo di come la piattaforma si sia evoluta, abbiamo combinato gli aggiornamenti 4.19.5 e 4.19.6 in un unico annuncio. Diverse funzionalità sono state completate in modo incrementale in entrambe le versioni — tra cui il Gestore Firewall UVS e il lavoro sul controllo degli accessi SMB — e descriverle separatamente renderebbe più difficile seguirle.
▾What can UVS Firewall Manager do?
Gli amministratori possono limitare quali subnet sorgente possono connettersi a servizi specifici nel cluster, direttamente dall'interfaccia del UVS Manager, senza dover mantenere manualmente le regole del firewall a livello di sistema operativo. Questa versione completa anche la configurazione predefinita delle porte del firewall richiesta da ciascun servizio, riducendo il rischio che un servizio si comporti in modo errato al momento del deployment a causa di una regola mancante. È particolarmente applicabile a enti governativi, istituzioni accademiche e ambienti aziendali con requisiti di conformità alla segmentazione della rete.
▾Which reporting periods are supported, and how long are reports kept?
Sono supportati sei periodi: giornaliero, settimanale, mensile, trimestrale, semestrale e annuale. È possibile creare più attività di report, ciascuna con i propri destinatari, tipo di report e orario di invio. I report vengono inviati nel fuso orario degli host UVS e l'intervallo di dati viene calcolato in UTC. Conservazione: ogni processo di report conserva sull'host UVS solo il report più recente e un report appena generato sostituisce quello precedente; pertanto, per l'archiviazione a lungo termine è necessario fare affidamento sulle caselle di posta dei destinatari.
Aggiornamento e Supporto
Questo copre l'intero insieme di aggiornamenti in UniVirStor 4.19.5 e 4.19.6. Raccomandiamo a tutti i clienti di pianificare un aggiornamento, in particolare per gli ambienti che necessitano di bilanciamento del carico a singolo punto di accesso SMB, gestione dei permessi integrata con Active Directory, o che hanno obblighi di conformità alla sicurezza della rete: questi trarranno immediatamente beneficio da questo rilascio.
Se stai valutando se eseguire il tuo servizio SMB in modalità CTDB Public VIP o CTDB LVS, il team tecnico Ambedded è felice di consigliare in base alla tua architettura di rete e distribuzione dei client.I clienti esistenti possono contattare il supporto Ambedded per ricevere il pacchetto di aggiornamento e le istruzioni per l'upgrade.Per discutere un piano di aggiornamento o saperne di più su qualsiasi funzionalità di questa versione, per favore mettersi in contatto, e-mail service@ambedded.com.two visitare il Software-Defined Storage aziendale UniVirStor Ceph pagina del prodotto.
Informazioni su Ambedded Technology
Fondata nel 2013, Ambedded Technology è un fornitore di tecnologia specializzato nello storage software-defined Ceph. Combinando una profonda conoscenza del software open source, dello storage distribuito Ceph, di Linux embedded e dell'architettura basata su Arm, Ambedded offre soluzioni di storage Ceph che vanno da software-only a appliance chiavi in mano, insieme a consulenze Ceph, servizi professionali e aggiornamenti senza soluzione di continuità — aiutando imprese, agenzie governative e istituzioni accademiche a costruire infrastrutture di storage scalabili e altamente affidabili a un costo totale di proprietà inferiore.
- Prodotti correlati
Interfaccia Web Utente per la Gestione Ceph (Gestore UVS)
Unified Virtual Storage (UVS) è un pacchetto software che integra il sistema operativo Linux, il software di archiviazione distribuita Ceph, la console...
Particolari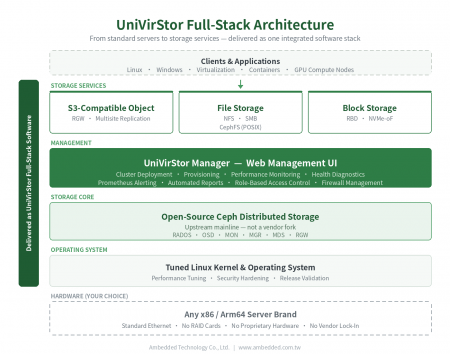
UniVirStor Enterprise Ceph Storage Definito dal Software
UniVirStor è lo storage software-defined enterprise full-stack di Ambedded. Integra un kernel Linux e un sistema operativo ottimizzati, software di storage...
Particolari
Prodotti più venduti
Appliance di Storage Ceph
Scheda informativa HW & SW dell'appliance di storage Mars 400 Ceph.
 Scarica
Rilasciato UniVirStor 4.19.6: bilanciamento del carico SMB, controllo degli accessi AD e gestione del firewall | Soluzioni di archiviazione Ceph; Apparecchiature e software Ceph|Ambedded
Fondata a Taiwan nel 2013, Ambedded Technology Co., LTD. è un fornitore leader di soluzioni di archiviazione a blocchi, file e oggetti basate su storage definito dal software Ceph. Ci specializziamo nella fornitura di sistemi di archiviazione ad alta efficienza e scalabili per data center, imprese e istituzioni di ricerca. Le nostre offerte includono appliance di archiviazione basate su Ceph, integrazione di server, ottimizzazione dello storage e implementazione economica di Ceph con gestione semplificata.
Ambedded offre soluzioni di storage Ceph chiavi in mano e soluzioni software Ceph full-stack su misura per le organizzazioni B2B. La nostra piattaforma di archiviazione Ceph supporta l'archiviazione unificata di blocchi, file (NFS, SMB, CephFS) e oggetti compatibili con S3, riducendo il costo totale di proprietà (TCO) migliorando al contempo l'affidabilità e la scalabilità. Con la regolazione Ceph integrata, un'interfaccia web intuitiva e strumenti di automazione, aiutiamo i clienti a ottenere uno storage ad alte prestazioni per carichi di lavoro AI, HPC e cloud.
Con oltre 20 anni di esperienza nell'IT aziendale e più di un decennio nella distribuzione di storage Ceph, Ambedded ha realizzato oltre 200 progetti di successo a livello globale. Offriamo consulenza esperta, progettazione di cluster, supporto alla distribuzione e manutenzione continua. Il nostro impegno per un supporto professionale a Ceph e un'integrazione senza soluzione di continuità garantisce che i clienti ottengano il massimo dalla loro infrastruttura di storage basata su Ceph — su larga scala, con rapidità e nel rispetto del budget.