UniVirStor 4.19.6 ra mắt: Cân bằng tải SMB, Kiểm soát truy cập AD và Quản lý tường lửa | Lưu trữ Khối, Tệp & Đối tượng S3 - Ambedded
UniVirStor 4.19.6 hiện đã có sẵn cho tất cả mọi người. Phiên bản này tập trung vào ba lĩnh vực: kiểm soát truy cập doanh nghiệp SMB và Active Directory, chế độ cân bằng tải một điểm CTDB LVS mới cho SMB, và Trình quản lý Tường lửa UVS mới cho kiểm soát truy cập dịch vụ dựa trên subnet. Nó cũng củng cố quản lý lưu trữ lõi Ceph, lưu trữ đối tượng S3, và báo cáo cũng như giám sát hệ thống.Khám phá các thiết bị lưu trữ Ceph của Ambedded và phần mềm toàn diện. Được điều chỉnh trước, giao diện web, hỗ trợ chuyên gia - tối ưu cho AI, đám mây và khối lượng công việc doanh nghiệp.
UniVirStor 4.19.6 ra mắt: Cân bằng tải SMB, Kiểm soát truy cập AD và Quản lý tường lửa
UniVirStor 4.19.6 hiện đã có sẵn cho tất cả mọi người. Phiên bản này tập trung vào ba lĩnh vực: kiểm soát truy cập doanh nghiệp SMB và Active Directory, chế độ cân bằng tải một điểm CTDB LVS mới cho SMB, và Trình quản lý Tường lửa UVS mới cho kiểm soát truy cập dịch vụ dựa trên subnet. Nó cũng củng cố quản lý lưu trữ lõi Ceph, lưu trữ đối tượng S3, và báo cáo cũng như giám sát hệ thống.
Bởi vì không có ghi chú phát hành nào được công bố cho phiên bản 4.19.5, thông báo này bao gồm cả 4.19.5 và 4.19.6 để bạn có cái nhìn đầy đủ về sự phát triển của nền tảng.
Cân bằng tải đơn nhập CTDB LVS mới cho SMB
Kể từ phiên bản 4.19.4, dịch vụ UniVirStor SMB đã hỗ trợ CTDB Public VIP để đảm bảo tính sẵn sàng cao: nhiều địa chỉ IP ảo có thể được phân phối trên các nút trong cụm, và nếu có nút nào gặp sự cố, VIP của nó sẽ tự động chuyển sang một nút khỏe mạnh để dịch vụ SMB tiếp tục hoạt động không bị gián đoạn.
4.19.6 thêm một tùy chọn thứ hai — chế độ LVS (Máy chủ ảo Linux) được tích hợp vào CTDB, cung cấp cân bằng tải với một điểm vào duy nhất. Tất cả các khách hàng kết nối đến một địa chỉ bên ngoài, và CTDB phân phối các kết nối đó qua các nút trong cụm. Các quản trị viên có thể chọn giao diện mạng được sử dụng bởi VIP Cụm SMB và hoàn tất cấu hình LVS từ giao diện Quản lý UVS.
Hai chế độ này là loại trừ lẫn nhau
CTDB Public VIP và CTDB LVS phục vụ các mục tiêu thiết kế khác nhau và mang lại các ràng buộc khác nhau. Chọn một cái dựa trên kiến trúc mạng và yêu cầu của bạn:
| Khía cạnh | CTDB Public VIP (kể từ 4.19.4) | CTDB LVS (mới trong 4.19.6) |
|---|---|---|
| Mục đích chính | Tính khả dụng cao và chuyển đổi dự phòng | Cân bằng tải một điểm vào |
| Địa chỉ IP bên ngoài | Hỗ trợ nhiều VIPs | Chỉ một địa chỉ IP LVS |
| Giao diện mạng | Có thể liên kết với nhiều NIC | Chỉ một NIC |
| Mặt nạ con | Có thể cấu hình | Cố định ở /32 |
| Phù hợp nhất cho | Môi trường đã sử dụng DNS round-robin hoặc phân phối phía khách hàng, nơi nhiều địa chỉ mỗi địa chỉ mang lưu lượng | Môi trường nên công bố một địa chỉ duy nhất và để hệ thống phân phối lưu lượng qua các nút |
Bất kỳ chế độ nào bạn chọn, cả hai đều giữ nguyên nguyên tắc thiết kế không có điểm thất bại duy nhất mà UniVirStor được xây dựng.
Cải tiến lớn cho kiểm soát truy cập SMB doanh nghiệp và Active Directory
Đây là lĩnh vực thay đổi lớn nhất trong bản phát hành. Mục tiêu là làm cho dịch vụ SMB của UniVirStor phù hợp hơn với miền Active Directory hiện có và mô hình quản lý quyền của tổ chức.
Đồng bộ hóa UID/GID AD tự động
Một cài đặt Chủ sở hữu Chia sẻ SMB mới đồng bộ hóa các ánh xạ UID/GID Active Directory sang phía Ceph, giữ cho quyền truy cập nhất quán giữa các hệ thống.
Cài đặt quyền mặt nạ nâng cao
Việc tạo và chỉnh sửa chia sẻ hiện hỗ trợ mặt nạ tạo và mặt nạ thư mục, cung cấp kiểm soát chính xác đối với các quyền mặc định áp dụng cho các tệp và thư mục được tạo thông qua chia sẻ đó — điều mà các chính sách bảo mật quyền tối thiểu yêu cầu.
Ánh xạ người dùng Samba và cấu hình toàn cầu trong giao diện web
Giờ đây, bạn có thể chỉnh sửa Cấu hình Toàn cục trực tiếp từ giao diện UVS Manager thay vì chỉ thông qua dòng lệnh. Việc ánh xạ nobody và nogroup trong NFS và SMB cũng đã được cải thiện, giải quyết các vấn đề ánh xạ người dùng phát sinh khi cùng một dữ liệu được truy cập qua các giao thức khác nhau.
Đối với khách hàng doanh nghiệp và chính phủ đã vận hành miền Active Directory và cần quản trị quyền truy cập nghiêm ngặt, đợt cải tiến này giúp UniVirStor dễ dàng tích hợp hơn đáng kể vào hạ tầng danh tính hiện có.
Trình quản lý tường lửa UVS mới: Kiểm soát quyền truy cập dịch vụ dựa trên mạng con
Trình quản lý tường lửa UVS, được giới thiệu trong các phiên bản 4.19.5 và 4.19.6, cho phép các quản trị viên hạn chế các subnet nguồn nào có thể kết nối với các dịch vụ cụ thể trong cụm, trực tiếp từ giao diện Trình quản lý UVS — mà không cần phải duy trì các quy tắc tường lửa thủ công ở cấp độ hệ điều hành.
Bản phát hành này cũng hoàn thành cấu hình cổng tường lửa mặc định cần thiết cho mỗi dịch vụ, giảm thiểu rủi ro dịch vụ hoạt động không đúng cách vào thời điểm triển khai vì thiếu một quy tắc. Đây là một câu trả lời trực tiếp cho các yêu cầu quản trị trong các cơ quan chính phủ, các tổ chức học thuật và các môi trường doanh nghiệp có nghĩa vụ tuân thủ phân đoạn mạng.
Lưu trữ Ceph Core được cải tiến và Quản lý CephFS
Triển khai Bluestore linh hoạt hơn
Giao diện người dùng hiện hỗ trợ cấu hình chia sẻ thiết bị Bluestore, triển khai OSD có thể chỉ định một đường dẫn Bluestore, và một vấn đề ngăn cản OSD Bluestore tham gia lại cụm đã được khắc phục.
Chính sách nén hồ bơi có thể điều chỉnh
Thuật toán và chế độ nén hiện có thể được thiết lập khi tạo hoặc chỉnh sửa một hồ bơi, do đó hiệu quả dung lượng có thể được điều chỉnh theo đặc điểm của dữ liệu.
Chế độ cài đặt quyền mới cho các Subvolumes CephFS
Việc tạo và chỉnh sửa các phân vùng và nhóm phân vùng hiện cung cấp các chế độ thiết lập quyền: Riêng tư (700), Hợp tác Nhóm (770), Công khai (777, cho môi trường Windows ACL), Mặc định (755) và Tùy chỉnh — thay vì làm việc qua ma trận quyền từng ô một.
Trải nghiệm quản lý Object Storage S3 (RGW) được cải thiện
Pool chỉ mục có thể cấu hình độc lập
Khi thêm một nhóm vị trí vào một vùng RGW, bạn có thể tái sử dụng một nhóm chỉ mục hiện có hoặc tạo một cái mới với quy tắc CRUSH được chỉ định. Điều này cho phép đặt nhóm chỉ mục trên NVMe hoặc SSD trong khi nhóm dữ liệu sử dụng HDD, phù hợp với đặc điểm công việc thực tế của phương tiện lưu trữ.
Quy trình làm việc đơn giản hóa
Mở trang RGW bây giờ sẽ tự động tải thông tin trang mặc định (vùng, nhóm vùng, khu vực), vì vậy các triển khai một trang không còn cần phải chọn lại mỗi lần. Các bucket được tạo thông qua UVS Manager cũng xuất hiện trong danh sách ngay lập tức, mà không cần phải chuyển đổi loại người dùng và người dùng trước.
Nâng cấp toàn diện cho Báo cáo, Giám sát và Cảnh báo
Thiết kế lại Báo cáo Định kỳ
Báo cáo định kỳ đã chuyển từ một báo cáo có thể cấu hình đơn lẻ sang nhiều công việc báo cáo, mỗi công việc có người nhận, loại báo cáo và thời gian gửi riêng. Sáu khoảng thời gian báo cáo được hỗ trợ:
| Khoảng thời gian | Dữ liệu được bao phủ | Đã gửi |
|---|---|---|
| Hàng ngày | Ngày trước, từ 00:00 đến 24:00 | Ngày tiếp theo vào thời gian đã cấu hình |
| Hàng tuần | Thứ Hai đến Chủ Nhật trước | Mỗi thứ Hai |
| Hàng tháng | Từ ngày 1 đến ngày cuối cùng của tháng trước | Ngày 1 của mỗi tháng |
| Hàng quý | Ba tháng đầy đủ của quý trước | Ngày đầu tiên của mỗi quý |
| Hàng nửa năm | Nửa năm trước | Ngày đầu tiên của mỗi nửa năm |
| Hàng năm | Từ ngày 1 tháng 1 đến ngày 31 tháng 12 của năm trước | Ngày 1 tháng 1 hằng năm |
Báo cáo được gửi vào thời gian đã cấu hình theo múi giờ của các máy chủ UVS, và phạm vi dữ liệu của mỗi báo cáo được tính theo UTC. Quy trình báo cáo tùy chỉnh cũng đã được điều chỉnh: bạn chọn phạm vi ngày và người nhận cho từng báo cáo tùy chỉnh.
Chính sách lưu giữ báo cáo
Mỗi tác vụ báo cáo chỉ giữ lại tệp báo cáo mới nhất trên máy chủ UVS; báo cáo mới được tạo sẽ ghi đè lên tệp trước đó cùng loại. Do đó, việc lưu trữ dài hạn các báo cáo lịch sử nên dựa vào hộp thư của người nhận.
Mức độ nghiêm trọng của cảnh báo và trạng thái gửi
Trình quản lý cảnh báo UVS hiện hỗ trợ các mức độ nghiêm trọng của cảnh báo, và hiển thị cho mỗi sự kiện liệu một email đã được kích hoạt và kết quả là gì. Điều này giúp các nhóm phân loại theo mức độ nghiêm trọng, và làm cho việc trả lời câu hỏi tại sao một cảnh báo cụ thể không bao giờ đến dễ dàng hơn rất nhiều.
Thông báo linh hoạt hơn
Mỗi tác vụ báo cáo có danh sách người nhận riêng, tách biệt với danh sách thông báo cảnh báo. Mật khẩu SMTP hiện là tùy chọn, vì vậy UVS có thể gửi qua các máy chủ thư không yêu cầu mật khẩu, chẳng hạn như máy chủ thư nội bộ trên cổng 25.
Mở rộng phạm vi giám sát
Các quy tắc cảnh báo Prometheus mới bao quát trạng thái sẵn sàng của container Samba, tình trạng nút CTDB và khả năng kết nối Active Directory, đồng thời bổ sung tính năng phát hiện exporter ngừng hoạt động — nhờ đó, việc một dịch vụ dừng hoàn toàn sẽ không còn khiến toàn bộ cảnh báo âm thầm không được gửi.
Grafana tích hợp được nâng cấp lên phiên bản 13.1.1
Điều này giải quyết các lỗ hổng bảo mật đã biết trong phiên bản trước. Đối với các khách hàng doanh nghiệp và chính phủ, những người sản xuất báo cáo kiểm toán hoặc báo cáo hoạt động theo lịch trình và có nghĩa vụ quản lý lỗ hổng, đợt báo cáo và cảnh báo này đặc biệt quan trọng.
Củng cố tính ổn định và bảo mật
Bản phát hành này bao gồm một số cải tiến về độ ổn định: cơ sở dữ liệu quản lý (Galera Cluster) giờ đây có thể tự động phục hồi sau khi gián đoạn dịch vụ, quy trình khôi phục hệ thống và triển khai lại container trở nên mạnh mẽ hơn, và xác thực giữa các dịch vụ nội bộ đã được tăng cường.
Mặc định Kết nối Mạng đã được thay đổi thành Dự phòng Chủ động
Để đạt được cân bằng tải trên đường nhận, chế độ balance-alb trước đó đã chặn và ghi lại địa chỉ MAC nguồn trong các phản hồi ARP. Điều này đã khiến một địa chỉ IP duy nhất ánh xạ đến nhiều địa chỉ MAC trong FDB của switch, kích hoạt các cảnh báo MAC flapping; trong những trường hợp nghiêm trọng, nó đã gây ra sự thay đổi topo STP và nhiều giây mất kết nối mạng, và trong các môi trường EVPN hoặc VXLAN, việc ánh xạ MAC-IP sẽ tiếp tục flapping. Chuyển đổi mặc định sang Active-Backup sẽ tránh được loại vấn đề này.
Câu hỏi thường gặp
▾What are the main updates in UniVirStor 4.19.6?
Có ba thay đổi tiêu đề: một chế độ cân bằng tải single-entry CTDB LVS mới cho SMB, cải tiến lớn về kiểm soát truy cập doanh nghiệp SMB và Active Directory, và Trình quản lý Tường lửa UVS mới cho kiểm soát truy cập dịch vụ dựa trên subnet. Phiên bản này cũng củng cố quản lý lưu trữ lõi Ceph, trải nghiệm quản lý lưu trữ đối tượng S3, và báo cáo, giám sát, và cảnh báo.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Chúng phục vụ các mục đích khác nhau và chỉ có thể sử dụng một cái tại một thời điểm. CTDB Public VIP (được hỗ trợ từ phiên bản 4.19.4) liên quan đến tính khả dụng cao và chuyển đổi dự phòng: nhiều VIP, liên kết với nhiều NIC, và một mặt nạ subnet có thể cấu hình. CTDB LVS (mới trong 4.19.6) liên quan đến cân bằng tải một điểm: một địa chỉ IP LVS, một NIC, và một mặt nạ mạng cố định ở /32. Nếu bạn đã có DNS round-robin hoặc phân phối phía khách hàng, Public VIP là lựa chọn tốt hơn; nếu bạn muốn công bố một địa chỉ bên ngoài duy nhất và để hệ thống phân phối lưu lượng, hãy chọn chế độ LVS. Chúng tôi khuyên bạn nên thảo luận về kiến trúc mạng thực tế của bạn với đội ngũ kỹ thuật Ambedded trước khi quyết định.
▾Why do these release notes also cover 4.19.5?
Ghi chú phát hành chưa bao giờ được công bố cho phiên bản 4.19.5. Để khách hàng có cái nhìn đầy đủ về cách nền tảng đã phát triển, chúng tôi đã kết hợp các bản cập nhật 4.19.5 và 4.19.6 thành một thông báo. Nhiều khả năng đã được hoàn thành dần dần qua cả hai phiên bản — trong đó có Trình quản lý tường lửa UVS và công việc kiểm soát truy cập SMB — và mô tả chúng một cách riêng biệt sẽ khiến chúng khó theo dõi hơn.
▾What can UVS Firewall Manager do?
Các quản trị viên có thể hạn chế các subnet nguồn nào có thể kết nối với các dịch vụ cụ thể trong cụm, trực tiếp từ giao diện UVS Manager, mà không cần duy trì các quy tắc tường lửa thủ công ở cấp độ hệ điều hành. Phiên bản này cũng hoàn thành cấu hình cổng tường lửa mặc định cần thiết cho mỗi dịch vụ, giảm thiểu rủi ro dịch vụ hoạt động không đúng cách trong thời gian triển khai vì thiếu quy tắc. Điều này đặc biệt áp dụng cho các cơ quan chính phủ, các tổ chức học thuật và các môi trường doanh nghiệp có yêu cầu tuân thủ phân đoạn mạng.
▾Which reporting periods are supported, and how long are reports kept?
Sáu khoảng thời gian được hỗ trợ: hàng ngày, hàng tuần, hàng tháng, hàng quý, nửa năm và hàng năm. Có thể tạo nhiều tác vụ báo cáo, mỗi tác vụ có người nhận, loại báo cáo và thời gian gửi riêng. Báo cáo được gửi theo múi giờ của máy chủ UVS và phạm vi dữ liệu được tính theo UTC. Về việc lưu giữ: mỗi tác vụ báo cáo chỉ giữ lại báo cáo mới nhất trên máy chủ UVS, và báo cáo được tạo mới sẽ thay thế báo cáo trước đó, vì vậy việc lưu trữ dài hạn nên dựa vào hộp thư của người nhận.
Nâng cấp và Hỗ trợ
Điều đó bao gồm toàn bộ bộ cập nhật trong UniVirStor 4.19.5 và 4.19.6. Chúng tôi khuyên tất cả khách hàng nên lên kế hoạch nâng cấp, đặc biệt là những môi trường cần cân bằng tải một điểm duy nhất SMB, quản lý quyền tích hợp Active Directory, hoặc có nghĩa vụ tuân thủ an ninh mạng — những điều này sẽ cảm nhận được lợi ích của bản phát hành này ngay lập tức.
Nếu bạn đang đánh giá xem có nên chạy dịch vụ SMB của mình trên chế độ CTDB Public VIP hay CTDB LVS, đội ngũ kỹ thuật Ambedded rất vui được tư vấn dựa trên kiến trúc mạng và phân phối khách hàng của bạn.Khách hàng hiện tại có thể liên hệ với bộ phận hỗ trợ Ambedded để nhận gói cập nhật và hướng dẫn nâng cấp.Để thảo luận về kế hoạch nâng cấp hoặc tìm hiểu thêm về bất kỳ khả năng nào trong bản phát hành này, vui lòng liên hệ, gửi email đến service@ambedded.com.tw, hoặc truy cập trang sản phẩm UniVirStor enterprise Ceph phần mềm lưu trữ định nghĩa.
Về Ambedded Technology
Được thành lập vào năm 2013, Ambedded Technology là một nhà cung cấp công nghệ chuyên về lưu trữ định nghĩa bằng phần mềm Ceph. Kết hợp kiến thức sâu rộng về phần mềm mã nguồn mở, lưu trữ phân tán Ceph, Linux nhúng và kiến trúc dựa trên Arm, Ambedded cung cấp các giải pháp lưu trữ Ceph từ phần mềm đơn thuần đến thiết bị hoàn chỉnh, cùng với tư vấn Ceph, dịch vụ chuyên nghiệp và cập nhật liền mạch — giúp các doanh nghiệp, cơ quan chính phủ và các tổ chức học thuật xây dựng hạ tầng lưu trữ có thể mở rộng, độ tin cậy cao với tổng chi phí sở hữu thấp hơn.
- Sản phẩm liên quan
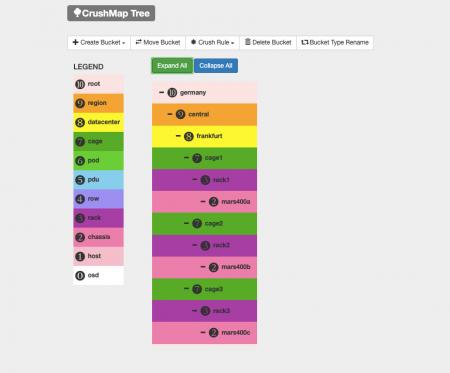
Giao diện Người dùng Web Quản lý Ceph (Trình quản lý UVS)
Lưu trữ Ảo Hợp Nhất (UVS) là một gói phần mềm tích hợp hệ điều hành Linux, phần mềm lưu trữ phân tán Ceph, bảng điều...
Thông tin chi tiết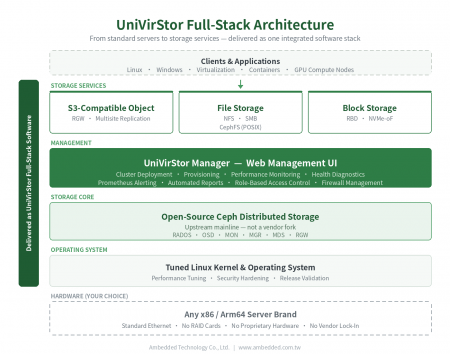
Lưu trữ định nghĩa bằng phần mềm UniVirStor Enterprise Ceph
UniVirStor là phần mềm lưu trữ định nghĩa bằng phần mềm Ceph toàn diện của Ambedded. Nó tích hợp một kernel Linux và hệ...
Thông tin chi tiết
Sản phẩm nổi bật
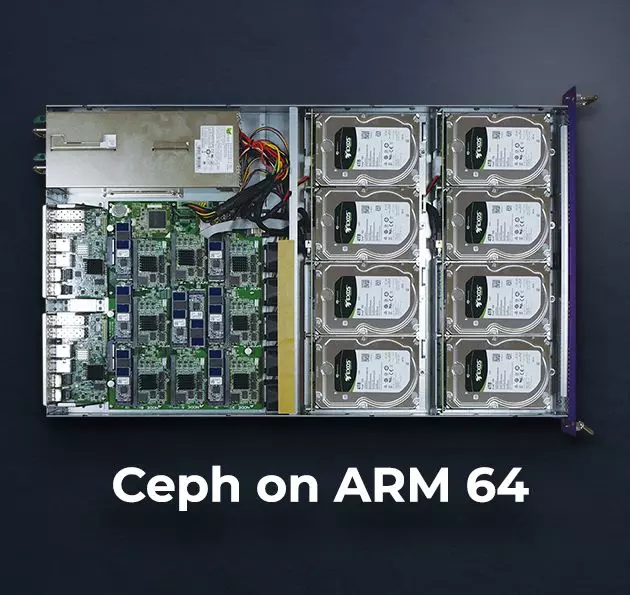
Thiết bị lưu trữ Ceph
Tài liệu dữ liệu phần cứng & phần mềm thiết bị lưu trữ Ceph Mars 400.
 Tải xuống
UniVirStor 4.19.6 ra mắt: Cân bằng tải SMB, Kiểm soát truy cập AD và Quản lý tường lửa | Giải pháp Lưu trữ Ceph; Thiết bị & Phần mềm Ceph|Hỗ trợ chuyên nghiệp
Được thành lập tại Đài Loan vào năm 2013, Ambedded Technology Co., LTD. là nhà cung cấp hàng đầu về các giải pháp lưu trữ khối, tệp và đối tượng dựa trên lưu trữ định nghĩa phần mềm Ceph. Chúng tôi chuyên cung cấp các hệ thống lưu trữ hiệu quả cao, có thể mở rộng cho các trung tâm dữ liệu, doanh nghiệp và các tổ chức nghiên cứu. Các sản phẩm của chúng tôi bao gồm các thiết bị lưu trữ dựa trên Ceph, tích hợp máy chủ, tối ưu hóa lưu trữ và triển khai Ceph tiết kiệm chi phí với quản lý đơn giản.
Ambedded cung cấp các thiết bị lưu trữ Ceph trọn gói và các giải pháp phần mềm Ceph toàn diện được thiết kế riêng cho các tổ chức B2B. Nền tảng lưu trữ Ceph của chúng tôi hỗ trợ lưu trữ khối, tệp (NFS, SMB, CephFS) và lưu trữ đối tượng tương thích S3, giảm tổng chi phí sở hữu (TCO) trong khi cải thiện độ tin cậy và khả năng mở rộng. Với việc tinh chỉnh Ceph tích hợp, giao diện web trực quan và các công cụ tự động hóa, chúng tôi giúp khách hàng đạt được lưu trữ hiệu suất cao cho AI, HPC và các khối lượng công việc đám mây.
Với hơn 20 năm kinh nghiệm trong lĩnh vực CNTT doanh nghiệp và hơn một thập kỷ triển khai lưu trữ Ceph, Ambedded đã thực hiện hơn 200 dự án thành công trên toàn cầu. Chúng tôi cung cấp tư vấn chuyên nghiệp, thiết kế cụm, hỗ trợ triển khai và bảo trì liên tục. Cam kết của chúng tôi đối với hỗ trợ Ceph chuyên nghiệp và tích hợp liền mạch đảm bảo rằng khách hàng nhận được nhiều nhất từ hạ tầng lưu trữ dựa trên Ceph của họ — với quy mô, tốc độ và trong ngân sách.