UniVirStor 4.19.8 Yayında: Kritik PHP Güvenlik Düzeltmesi (php2shell) ve CephFS Anlık Görüntü Zamanlaması | Birleşik Blok, Dosya ve S3 Nesne Depolama - Ambedded
UniVirStor 4.19.8 artık genel kullanıma sunuldu. Bu acil bir güvenlik sürümüdür: Kimlik doğrulaması gerektirmeden uzaktan kod yürütülmesine olanak tanıyabilen iki kritik güvenlik açığını (php2shell, CVE-2026-109618 ve CVE-2026-109619) gidermek için PHP 8.4.27 sürümüne yükseltildi; ayrıca Ceph, işletim sistemi ve hizmet paketleriyle birlikte 19.2.7 sürümüne yükseltildi.Ambedded'in Ceph depolama cihazlarını ve tam yığın yazılımını keşfedin. Önceden ayarlanmış, web arayüzü, uzman desteği - AI, bulut ve kurumsal iş yükleri için optimize edilmiştir.
UniVirStor 4.19.8 Yayında: Kritik PHP Güvenlik Düzeltmesi (php2shell) ve CephFS Anlık Görüntü Zamanlaması
UniVirStor 4.19.8 artık genel kullanıma sunuldu. Bu acil bir güvenlik sürümüdür: Kimlik doğrulaması gerektirmeden uzaktan kod yürütülmesine olanak tanıyabilen iki kritik güvenlik açığını (php2shell, CVE-2026-109618 ve CVE-2026-109619) gidermek için PHP 8.4.27 sürümüne yükseltildi; ayrıca Ceph, işletim sistemi ve hizmet paketleriyle birlikte 19.2.7 sürümüne yükseltildi.
Sürüm ayrıca CephFS anlık görüntüsü ve zamanlama yönetimi, küme başına NFS anonim UID/GID ayarları ve birden fazla NTP zaman kaynağı desteği ekler; diğer sorunların yanı sıra eski Linux çekirdeklerinden CephFS bağlama sorununu da giderir. Güvenlik açıkları önceki tüm sürümleri etkilediğinden, tüm müşterilerimizin mümkün olan en kısa sürede yükseltme yapmasını öneriyoruz.
Kritik PHP Uzaktan Kod Yürütme Güvenlik Açıkları (php2shell) Giderildi
21 Ekim 2026'da PHP projesi, php2shell olarak bilinen iki kritik güvenlik açığı için acil güvenlik güncellemeleri yayımladı. Belirli koşullar altında, kimliği doğrulanmamış bir saldırganın PHP çalıştıran sunucularda kod yürütmesine olanak tanıyorlar ve güvenlik açıklarına ilişkin bilgiler resmî duyurudan bir gün önce sızdırıldı. UVS Manager web arayüzü PHP 8.4 (PHP-FPM ile nginx) üzerinde çalışır; bu nedenle 4.19.8, PHP’yi düzeltilmiş 8.4.27 sürümüne yükseltir. Bu, sürümün temel amacıdır.
Bu Sürümde Düzeltilen İki CVE
| CVE | Açıklama | CVSS v4.0 |
|---|---|---|
| CVE-2026-109618 | Bir istek yanlış anda PHP'nin bellek sınırına ulaşırsa PHP, kısmen başlatılmış dahili verileri geride bırakabilir ve daha sonra bunları geçerli kabul ederek belleğin bozulmasına neden olabilir | 9.2 (Kritik) |
| CVE-2026-109619 | Yanlış noktada oluşan kritik bir hata, dahili durumun önceki bir istek tarafından serbest bırakılmış belleği göstermesine neden olabilir; aynı PHP çalışanı tarafından işlenen sonraki bir istek de bu belleği kullanabilir | 9.2 (Kritik) |
Açıklamalar ve CVSS puanları, resmi PHP duyurusundan alınmıştır. UniVirStor 4.19.7 ve önceki tüm sürümler bu düzeltmeyi içermeyen PHP derlemeleriyle birlikte sunulmaktadır; bu nedenle tüm müşterilerimizin mümkün olan en kısa sürede yükseltme yapmasını öneriyoruz.
4.19.8 Kapsamı
| Öğe | 4.19.8'de |
|---|---|
| PHP 8.4 | PHP-FPM ve tüm PHP uzantıları aynı sürüme güncellenerek 8.4.27'ye yükseltildi |
| Eski PHP kalıntıları | Çok daha eski sürümlerden yükseltilen düğümlerde, kullanım ömrü sona ermiş ve hiçbir zaman düzeltilmeyecek olan PHP 7.2 hâlâ bulunabilir; 4.19.8 yükseltmesi bunu tamamen kaldırır |
| PHP güçlendirmesi | Sistemin kullanmadığı oturum yükleme ilerlemesi özelliği, saldırı yüzeyini daha da azaltmak için devre dışı bırakıldı; yönetim arayüzündeki dosya yüklemeleri etkilenmez |
| Go bileşenleri | CVE-2026-111943 için düzeltmeyi içerecek şekilde Go 1.27.3 ile yeniden derlendi (Go artık sertifika doğrulaması sırasında güvenilmeyen bir dizi ara sertifikayı reddediyor) |
Yükseltme Öncesi Geçici Koruma
Yükseltme tamamlanana kadar yalnızca güvenilir yönetim ağlarının UVS Manager web arayüzüne erişmesine izin vermenizi öneririz; örneğin, UFW Manager veya mevcut güvenlik duvarınızla kaynak adreslerini kısıtlayabilirsiniz. Bu, riski azaltır ancak yükseltmenin yerini tutmaz.
İşletim Sistemi ve Ceph Birlikte Güncellendi
Bu sürüm, yalnızca PHP’yi güncellemek yerine tüm çalışma zamanı ortamını yenileme fırsatından yararlanıyor.
Ceph 19.2.7 Sürümüne Yükseltildi
12 Ekim 2026'da Ceph projesi, Squid serisinin yedinci bakım sürümü olan Squid 19.2.7'yi yayımladı. Diğer sorunların yanı sıra CephFS istemci çökmelerini ve kilitlenmelerini giderir; Ceph projesi tüm dağıtımların güncellenmesini önerir. Hem yeni dağıtılan hem de yükseltilen UniVirStor 4.19.8 kümeleri bu sürümü çalıştırır ve çevrimdışı siteler, internet erişimi olmadan yükseltme paketinde bulunan konteyner imajlarıyla yükseltmeyi tamamlayabilir.
İşletim Sistemi ve Hizmet Paketleri
İşletim sistemi çekirdeği, nginx, Samba, zaman senkronizasyonu ve diğer sistem paketleri en güncel güvenlik ve bakım güncellemelerini alır.
Daha Kısa Yükseltme Süresi
Bir yükseltme yeni bir işletim sistemi çekirdeği içerdiğinde, her düğüm sırayla yeniden başlatılmalıdır. 4.19.8 sürümünden itibaren yükseltmenin son yeniden başlatma işlemi kexec sıcak yeniden başlatmasını kullanır: yeni çekirdek doğrudan yüklenir; BIOS/UEFI açılışta otomatik sınaması ve RAID/HBA başlatması atlanır. Böylece her düğümün yeniden başlatma süresi ve OSD'lerinin çevrimdışı kaldığı süre kısalır. Sıcak yeniden başlatmayı kullanamayan platformlar otomatik olarak normal yeniden başlatmaya geçer ve yükseltme her zamanki gibi devam eder.
Nasıl Yükseltilir
Yükseltmeler Ambedded desteğiyle gerçekleştirilir. Düğümler teker teker yükseltilir ve her düğümdeki hizmetler sırayla kısa süreliğine yeniden başlatılır. Yükseltmeyi bir bakım penceresinde planlamanızı öneririz.
Yeni: CephFS Anlık Görüntü ve Zamanlama Yönetimi
CephFS sayfasına Anlık Görüntü ve Zamanlama sekmesi eklendi. Böylece daha önce Ceph komutları gerektiren anlık görüntü yönetimi artık doğrudan UVS Manager üzerinden yapılabiliyor.
Manuel Anlık Görüntüler
Anlık görüntü oluşturmak, görüntülemek ve silmek için dizin ağacından bir dizin veya alt birim seçin. Her anlık görüntünün oluşturulma zamanı gösterilir.
Anlık Görüntü Zamanlamaları ve Saklama Kuralları
Bir dizin için yinelenen anlık görüntü zamanlamaları oluşturun (örneğin saatlik, günlük, haftalık veya aylık) ve bunları düzenleyin, silin ya da duraklatın. Saklama kuralları sayesinde sistem, politikanın dışında kalan anlık görüntüleri otomatik olarak kaldırır; örneğin son 24 saatlik ve 7 günlük anlık görüntüyü saklar.
Anlık Görüntülerin Kullandığı Alan
CephFS anlık görüntüleri, yazma sırasında kopyalama (copy-on-write) yöntemiyle çalışır: Bir anlık görüntü oluşturmak verileri kopyalamaz. Ek alan, anlık görüntü alındıktan sonra değiştirilmiş veya silinmiş olan ancak anlık görüntü tarafından hâlâ korunması gereken eski verilerden kaynaklanır. Ham disk kullanımı ise bu miktarın veri havuzunun çoğaltma sayısıyla veya silme kodlaması ek yüküyle çarpılmasıyla hesaplanır. Saklama kurallarını, verilerinizin değişim hızını göz önünde bulundurarak planlayın.
NFS: NFS Kümesi Başına Anonim UID/GID Ayarı
Daha önce NFS anonim UID/GID’si (Anonim Kimlik), tüm NFS kümeleri tarafından paylaşılan genel bir ayardı. 4.19.8 sürümünde bu ayar NFS kümesi başına belirlenir: Bir NFS kümesi oluştururken belirtebilir, daha sonra kümeyi düzenlerken görüntüleyebilir veya değiştirebilirsiniz. Gösterilen değerler, Ceph’te gerçekten etkin olan değerlerdir. Yapılan değişiklik yalnızca ilgili kümeye uygulanır ve diğerlerini etkilemez.
Bu, farklı güven düzeylerine sahip istemcileri ayırmanıza olanak tanır; örneğin, dahili iş istasyonlarına hizmet veren bir kümeyi etki alanı kullanıcılarıyla, harici veya laboratuvar ana bilgisayarları için kullanılan bir kümeyi ise ayrıcalıksız bir hesapla eşleyebilirsiniz. Ayrıca, daha önce bir Anonim Kimliğe sahip olan bir kümenin Anonim Kimliği değiştirildiğinde veya temizlendiğinde işlemin başarılı olarak bildirilmesine rağmen gerçek ayarın değişmeden kalmasına neden olan önceki sürümlerdeki bir sorunu da düzeltir. Önceki bir sürümden yükseltme yaptıktan sonra her küme, Ceph'te gerçekten etkin olan ayarları korur; beklediğiniz gibi olduklarını doğrulamak için her kümenin düzenleme ekranındaki anonim UID/GID değerlerini kontrol edin.
NFSv3 Düzeltmeleri
Birden fazla NFS kümesi NFSv3'ü etkinleştirdiğinde, artık her biri diğerlerini etkilemeden kendi yapılandırmasını kullanır ve NFSv3 etkinleştirilmiş bir NFS hizmetine ana bilgisayar eklemek, NFSv3 ayarlarını artık bozmaz.
Sistem Saati: Birden Fazla NTP Kaynağı
UVS Manager daha önce tek bir NTP sunucusunu destekliyordu. 4.19.8, birden fazla harici NTP sunucusunu destekler ve Ceph MON düğümlerinin küme için dahili zaman senkronizasyonu sağlayıp sağlamayacağını seçmenize olanak tanır; dahili ve harici kaynaklar birlikte kullanılabilir. Birden fazla bağımsız zaman kaynağı, sistemin bunları çapraz kontrol etmesine ve hatalı bir saati devre dışı bırakmasına olanak tanır. Bu, özellikle düğümler arasında tutarlı zamana bağlı olan Ceph gibi dağıtık bir sistem için önemlidir. Saat dilimi ayarı da artık aranabilir bir liste olarak sunuluyor.
İzleme, Raporlar ve Bildirimler
Panoda SMB ve NFS Hizmet Durumu
Depolama Hizmeti Durumu artık SMB ve NFS'yi içeriyor; bu hizmetlerin sayısını ve durumunu tek bakışta gösteriyor.
Daha Doğru Bellek Kullanımı
Pano bellek kullanımı artık Linux çekirdeği tarafından bildirilen kullanılabilir bellek üzerinden hesaplanıyor; bu nedenle yeniden kullanılabilir dosya önbelleği artık kullanılan bellek olarak sayılmıyor. Bu, bellek yetersizliğiyle karıştırılabilecek sürekli yüksek değerlerin önüne geçiyor.
Rapor Zaman Aralığı ve Saat Dilimi
Küme Raporu, kümenin saat dilimindeki tam günleri (başlangıç tarihindeki 00:00'dan bitiş tarihindeki 24:00'a kadar) hesaplar ve başlangıç saatini, bitiş saatini ve saat dilimini açıkça gösterir. Manuel raporların tarihleri artık zamanlanmış rapor e-postalarındaki tarihlerle eşleşir. Zamanlanmış rapor e-postaları ayrıca raporun PDF sürümünü de içerir ve PDF'deki geniş tablolar artık kesilmeden tam olarak gösterilir.
Kimlik Doğrulaması Olmayan SMTP Sunucuları
Bildirim ayarlarındaki SMTP kullanıcı adı ve parolası artık isteğe bağlıdır; bu sayede kimlik doğrulaması gerektirmeyen dahili bir posta geçişi kullanılabilir. Artık en az bir alıcı gereklidir.
Düzeltmeler
Eski Linux Çekirdeklerinden CephFS Bağlama
4.19.7 sürümünde, arayüzden oluşturulan CephX kullanıcıları her zaman aes256k anahtarları alıyordu; bu nedenle Linux 7.0'dan eski çekirdek istemcileri, NASIL BAĞLANILIR tarafından oluşturulan komutla bağlanamıyordu. 4.19.8 sürümünde HOW TO MOUNT, varsayılan kullanıcıyı oluştururken AES-128 veya AES-256 seçmenize olanak tanır: AES-128, 7.0'dan eski Linux çekirdekleriyle çalışır; AES-256 ise yeni anahtar türünü destekleyen istemciler içindir. Bu nedenle artık komutlarla uyumlu bir kullanıcı oluşturmanıza gerek yoktur. Ayrıca CephX Kimlik Doğrulama sayfası, bir kullanıcı oluşturulamadığında, düzenlenemediğinde veya silinemediğinde başarı bildirimi yerine artık Ceph tarafından döndürülen hatayı gösteriyor.
KOBİ
SMB DURUMU sayfasında oturumların ve açık dosyaların kapatılması artık etkili olur, diğer düğümler tarafından tutulan bağlantılarda çalışır ve işlem başarısız olursa bir hata gösterir. Bir SMB paylaşımı eklemek artık alt birim grubu kök dizininin izinlerinin üzerine yazmıyor; izin yönetimi artık paylaşım ekleme ve düzenleme işlemleri için aynı şekilde çalışıyor ve bir paylaşım düzenlenirken sahip olarak bir etki alanı kullanıcısı ve grubu seçilebiliyor. Bir LVS VIP ayarlandıktan sonra SMB kümesi hizmeti artık tekrar tekrar yeniden başlamaz ve bağlantıları kesmez; ayrıca LVS VIP silindiğinde adres artık her düğümden kaldırılır.
UFW Yöneticisi Güvenlik Duvarı
Kural içe aktarma artık kaynağı veya hedefi bir ağ (CIDR) olan kuralları kabul ediyor. Böylece UVS tarafından dışa aktarılan dosyalar değiştirilmeden yeniden içe aktarılabiliyor ve başarısız içe aktarma işlemleri artık başarılı olarak bildirilmek yerine bir hata gösteriyor. Hedefi bir ağ olan bir kural da düzenlendiğinde veya dışa aktarıldığında artık bu ağı kaybetmiyor; önceki durumda ağ, herhangi bir adrese genişliyordu.
S3 Nesne Depolama (RGW)
Bir bölge yerleşimi eklenip Bucket Index Pool seçeneği “Mevcut havuzu kullan” seçeneğinden tekrar “Oluştur” seçeneğine geçirildiğinde, artık seçilen CRUSH kuralıyla doğru şekilde yeni bir dizin havuzu oluşturuluyor. Yeni Sıfırlama Uç Noktası eylemi, RGW hizmetleri Ceph Dashboard gibi başka bir yerde değiştirildikten sonra bölge ve bölge grubu uç noktalarını UVS Manager ile yeniden senkronize ediyor.
Sistem Günlükleri
Yönetim arayüzü günlükleri artık her gün sıkıştırılarak günlük dizininin sınırsız büyümesi ve sistem diskini doldurması önleniyor.
Sıkça Sorulan Sorular
▾What are the main updates in UniVirStor 4.19.8?
Bu acil bir güvenlik sürümüdür: Kimlik doğrulaması gerektirmeden uzaktan kod yürütülmesine olanak tanıyabilen iki kritik güvenlik açığını (php2shell) gidermek için PHP 8.4.27 sürümüne yükseltildi; Ceph ise işletim sistemi ve hizmet paketleriyle birlikte 19.2.7 sürümüne yükseltildi. Sürüm ayrıca CephFS anlık görüntüsü ve zamanlama yönetimi, küme başına NFS anonim UID/GID ayarları ve birden fazla NTP zaman kaynağı desteği ekler ve çeşitli sorunları giderir.
▾Is my system affected by php2shell?
UniVirStor 4.19.7 ve önceki tüm sürümleri bu düzeltmeyi içermeyen PHP derlemeleriyle birlikte sunulur. Bu nedenle tüm müşterilerin mümkün olan en kısa sürede 4.19.8 sürümüne yükseltmesini öneriyoruz. O zamana kadar riski azaltmak için UVS Manager web arayüzüne yalnızca güvenilir yönetim ağlarının erişmesine izin verin.
▾Will services be interrupted during the upgrade?
Düğümler tek tek yükseltilir ve her düğümdeki hizmetler sırayla kısa süreliğine yeniden başlatılır. 4.19.8, her düğümün yeniden başlatma süresini kısaltmak için kexec ile sıcak yeniden başlatma kullanır. Ambedded desteğinin yardımıyla yükseltme işlemini bir bakım penceresinde gerçekleştirmenizi öneririz.
▾Can Linux kernels older than 7.0 now mount CephFS?
Evet. HOW TO MOUNT bölümünde varsayılan kullanıcıyı oluştururken AES-128'i seçin; oluşturulan komut Linux 7.0'dan eski çekirdeklerde çalışır. AES-256 anahtarlarını kullanan istemciler için Linux çekirdeği 7.0 veya üzeri ya da ceph-fuse 19.2.6 veya üzeri gerekir.
▾How much space do CephFS snapshots use?
Anlık görüntü oluşturmak hiçbir veriyi kopyalamaz. Ek alan, anlık görüntüden sonra değiştirilen veya silinen ancak anlık görüntü tarafından hâlâ tutulan eski verilerden kaynaklanır ve veri havuzunun çoğaltma sayısı veya silme kodlaması ek yüküyle çarpılır. Ne kadar çok anlık görüntü tutar ve veriler ne kadar sık değişirse, anlık görüntülerin kullandığı alan da o kadar artar; bu nedenle saklama kurallarını buna göre belirleyin.
Yükseltme ve Destek
UniVirStor 4.19.8 sürümündeki güncellemeler bunlardır. Bu sürüm, kritik uzaktan kod yürütme güvenlik açıklarını giderdiğinden, tüm müşterilerimizin mümkün olan en kısa sürede bir yükseltme planlamasını önemle tavsiye ederiz.
Mevcut müşteriler, güncelleme paketi ve yükseltme rehberi almak için Ambedded destek ile iletişime geçebilirler.Bir yükseltme planını görüşmek veya bu sürümdeki herhangi bir özellik hakkında daha fazla bilgi edinmek için lütfen iletişime geçin, service@ambedded.com.tw adresine e-posta gönderin ya da UniVirStor kurumsal Ceph yazılım tanımlı depolama ürün sayfasını ziyaret edin.
Ambedded Technology hakkında
2013 yılında kurulan Ambedded Technology, Ceph yazılım tanımlı depolama konusunda uzmanlaşmış bir teknoloji sağlayıcısıdır. Açık kaynak yazılımı, Ceph dağıtık depolama, gömülü Linux ve Arm tabanlı mimari konusundaki derin bilgileri birleştirerek, Ambedded yazılım tabanlı çözümlerden anahtar teslim cihazlara kadar uzanan Ceph depolama çözümleri sunar; ayrıca Ceph danışmanlığı, profesyonel hizmetler ve kesintisiz güncellemeler ile işletmelere, devlet kurumlarına ve akademik kuruluşlara daha düşük toplam sahip olma maliyeti ile ölçeklenebilir, son derece güvenilir depolama altyapısı kurmalarında yardımcı olur.
- İlgili Ürünler
Ceph Yönetim Web Kullanıcı Arayüzü (UVS Yöneticisi)
Birleşik Sanal Depolama (UVS), Linux işletim sistemi, Ceph dağıtık depolama yazılımı, yönetim konsolu ve Ambedded Ceph cihazı Mars için web tabanlı...
Detaylar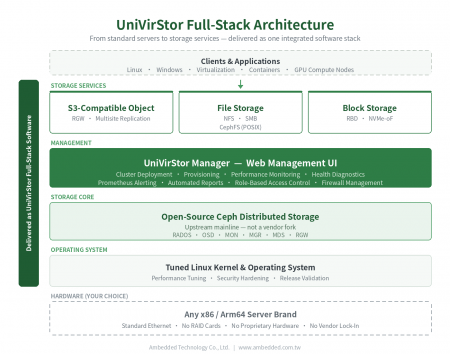
UniVirStor Kurumsal Ceph Yazılım Tanımlı Depolama
UniVirStor, Ambedded'in tam yığın kurumsal Ceph yazılım tanımlı depolamasıdır. Ayarlanmış bir Linux çekirdeği ve işletim sistemi, Ceph depolama...
Detaylar
Popüler Ürünler
 İndirmek
UniVirStor 4.19.8 Yayında: Kritik PHP Güvenlik Düzeltmesi (php2shell) ve CephFS Anlık Görüntü Zamanlaması | Ceph Depolama Çözümleri; Ceph Cihazları & Yazılım|Ambedded
2013 yılında Tayvan'da kurulan Ambedded Technology Co., LTD., Ceph yazılım tanımlı depolama tabanlı blok, dosya ve nesne depolama çözümleri sunan önde gelen bir sağlayıcıdır. Veri merkezleri, işletmeler ve araştırma kurumları için yüksek verimli, ölçeklenebilir depolama sistemleri sunma konusunda uzmanız. Ürünlerimiz arasında Ceph tabanlı depolama cihazları, sunucu entegrasyonu, depolama optimizasyonu ve basitleştirilmiş yönetim ile maliyet etkin Ceph dağıtımı bulunmaktadır.
Ambedded B2B organizasyonları için özel olarak tasarlanmış anahtar teslim Ceph depolama cihazları ve tam yığın Ceph yazılım çözümleri sunmaktadır. Ceph depolama platformumuz, toplam sahip olma maliyetini (TCO) azaltırken güvenilirliği ve ölçeklenebilirliği artırarak birleşik blok, dosya (NFS, SMB, CephFS) ve S3 uyumlu nesne depolamayı desteklemektedir. Entegre Ceph ayarları, sezgisel web arayüzü ve otomasyon araçları ile müşterilerin AI, HPC ve bulut iş yükleri için yüksek performanslı depolama elde etmelerine yardımcı oluyoruz.
Kurumsal BT alanında 20 yılı aşkın deneyim ve Ceph depolama dağıtımında on yılı aşkın bir süredir, Ambedded dünya genelinde 200'den fazla başarılı proje gerçekleştirmiştir. Uzman danışmanlık, küme tasarımı, dağıtım desteği ve sürekli bakım hizmetleri sunuyoruz. Profesyonel Ceph desteğine ve sorunsuz entegrasyona olan bağlılığımız, müşterilerin Ceph tabanlı depolama altyapılarından en iyi şekilde yararlanmalarını sağlar — ölçeklenebilir, hızlı ve bütçe dahilinde.