Lanzamiento de UniVirStor 4.19.6: balanceo de carga SMB, control de acceso de AD y gestión del firewall | Almacenamiento unificado de bloques, archivos y objetos S3 - Ambedded
UniVirStor 4.19.6 ya está disponible de forma general. Esta versión se centra en tres áreas: control de acceso empresarial SMB y Active Directory, un nuevo modo de balanceo de carga de entrada única CTDB LVS para SMB, y el nuevo Administrador de Firewall UVS para control de acceso a servicios basado en subredes. También refuerza la gestión de almacenamiento central de Ceph, el almacenamiento de objetos S3 y la generación de informes y monitoreo del sistema.Descubre los dispositivos de almacenamiento Ceph de Ambedded y el software de pila completa. Preajustados, interfaz web, soporte experto - optimizados para cargas de trabajo de IA, nube y empresariales.
Lanzamiento de UniVirStor 4.19.6: balanceo de carga SMB, control de acceso de AD y gestión del firewall
UniVirStor 4.19.6 ya está disponible de forma general. Esta versión se centra en tres áreas: control de acceso empresarial SMB y Active Directory, un nuevo modo de balanceo de carga de entrada única CTDB LVS para SMB, y el nuevo Administrador de Firewall UVS para control de acceso a servicios basado en subredes. También refuerza la gestión de almacenamiento central de Ceph, el almacenamiento de objetos S3 y la generación de informes y monitoreo del sistema.
Debido a que nunca se publicaron notas de la versión para 4.19.5, este anuncio cubre tanto 4.19.5 como 4.19.6 para que tengas una visión completa de cómo ha evolucionado la plataforma.
Nuevo balanceo de carga de entrada única CTDB LVS para SMB
Desde la versión 4.19.4, el servicio SMB de UniVirStor ha soportado CTDB Public VIP para alta disponibilidad: múltiples IPs Virtuales pueden ser distribuidas entre los nodos del clúster, y si algún nodo falla, su VIP se mueve automáticamente a un nodo saludable para que el servicio SMB continúe sin interrupciones.
La versión 4.19.6 añade una segunda opción: el modo LVS (Servidor Virtual de Linux) integrado en CTDB, que proporciona balanceo de carga de entrada única. Todos los clientes se conectan a una dirección externa, y CTDB distribuye esas conexiones entre los nodos del clúster. Los administradores pueden seleccionar la interfaz de red utilizada por el VIP del clúster SMB y completar la configuración de LVS desde la interfaz del Administrador UVS.
Los dos modos son mutuamente excluyentes
CTDB Public VIP y CTDB LVS sirven a diferentes objetivos de diseño y tienen diferentes restricciones. Elija uno según la arquitectura de su red y sus requisitos:
| Aspecto | CTDB Public VIP (desde 4.19.4) | CTDB LVS (nuevo en 4.19.6) |
|---|---|---|
| Propósito principal | Alta disponibilidad y conmutación por error | Balanceo de carga de entrada única |
| Direcciones IP externas | Múltiples VIPs soportados | Una sola IP LVS |
| Interfaces de red | Puede vincularse a múltiples NICs | Solo una NIC |
| Máscara de subred | Configurable | Fijo en /32 |
| Mejor adecuado para | Entornos que ya utilizan DNS round-robin o distribución del lado del cliente, donde varias direcciones llevan tráfico cada una | Entornos que deben publicar una sola dirección y dejar que el sistema distribuya el tráfico entre nodos |
Cualquiera que sea el modo que elijas, ambos preservan el principio de diseño de no tener un único punto de fallo en el que se basa UniVirStor.
Mejoras importantes en el control de acceso a SMB empresarial y Active Directory
Esta es la mayor área de cambio en la versión. El objetivo es hacer que los servicios SMB de UniVirStor se integren más naturalmente en el dominio de Active Directory existente de una organización y en su modelo de gobernanza de permisos.
Sincronización automática de UID/GID de AD
Una nueva configuración de propietario de recurso compartido de SMB sincroniza los mapeos de UID/GID de Active Directory con el lado de Ceph, manteniendo los permisos consistentes entre sistemas.
Configuraciones avanzadas de permisos de máscara
La creación y edición de recursos compartidos ahora admiten la máscara de creación y la máscara de directorio, brindando un control preciso sobre los permisos predeterminados aplicados a archivos y carpetas creados a través de ese recurso compartido, que es lo que requieren las políticas de seguridad de menor privilegio.
Mapeo de usuarios de Samba y configuración global en la interfaz web
La configuración global ahora puede editarse directamente desde la interfaz de UVS Manager, en lugar de hacerlo únicamente desde la línea de comandos. También se han mejorado las asignaciones nobody y nogroup de NFS y SMB, lo que resuelve los problemas de asignación de usuarios que surgen cuando se accede a los mismos datos mediante distintos protocolos.
Para clientes empresariales y gubernamentales que ya ejecutan un dominio de Active Directory y necesitan una gobernanza rigurosa del acceso, esta fase de trabajo facilita considerablemente la integración de UniVirStor en una infraestructura de identidad existente.
Nuevo administrador del firewall de UVS: control de acceso a servicios basado en subredes
El Administrador de Firewall UVS, introducido en las versiones 4.19.5 y 4.19.6, permite a los administradores restringir qué subredes de origen pueden conectarse a servicios específicos en el clúster, directamente desde la interfaz del Administrador UVS, sin necesidad de mantener manualmente las reglas del firewall a nivel del sistema operativo.
Esta versión también completa la configuración del puerto del firewall por defecto requerida por cada servicio, reduciendo el riesgo de que un servicio se comporte de manera incorrecta en el momento de la implementación debido a que faltaba una regla. Es una respuesta directa a los requisitos de gobernanza en agencias gubernamentales, instituciones académicas y entornos empresariales con obligaciones de cumplimiento de segmentación de red.
Almacenamiento mejorado de Ceph Core y gestión de CephFS
Despliegue de Bluestore más flexible
La interfaz de usuario ahora admite la configuración del uso compartido de dispositivos Bluestore, el despliegue de OSD puede especificar una ruta de Bluestore, y se ha solucionado un problema que impedía que un OSD de Bluestore se reincorporara al clúster.
Política de compresión de pool ajustable
El algoritmo y el modo de compresión ahora se pueden establecer al crear o editar un pool, por lo que la eficiencia de capacidad se puede ajustar a las características de los datos.
Nuevos modos de configuración de permisos para subvolúmenes de CephFS
Crear y editar subvolúmenes y grupos de subvolúmenes ahora ofrece modos de configuración de permisos: Privado (700), Colaboración en Grupo (770), Público (777, para entornos ACL de Windows), Predeterminado (755) y Personalizado, en lugar de trabajar a través de la matriz de permisos casilla por casilla.
Experiencia mejorada de gestión del almacenamiento de objetos S3 (RGW)
Grupo de índices configurable de forma independiente
Al agregar un grupo de colocación a una zona RGW, ahora puedes reutilizar un grupo de índices existente o crear uno nuevo con una regla CRUSH especificada. Esto hace posible colocar el grupo de índices en NVMe o SSD mientras que el grupo de datos utiliza HDD, ajustando los medios de almacenamiento a las características reales de la carga de trabajo.
Flujos de trabajo simplificados
Abrir la página RGW ahora carga automáticamente la información del sitio predeterminado (reino, grupo de zonas, zona), por lo que las implementaciones de un solo sitio ya no necesitan volver a seleccionarlo cada vez. Los buckets creados a través del UVS Manager también aparecen en la lista de inmediato, sin necesidad de cambiar el tipo de usuario y el usuario primero.
Actualización integral de informes, monitoreo y alertas
Informes programados rediseñados
La generación de informes programados ha pasado de un único informe configurable a múltiples trabajos de informes, cada uno con sus propios destinatarios, tipos de informes y horarios de entrega. Se admiten seis períodos de informes:
| Período | Datos cubiertos | Enviado |
|---|---|---|
| Diario | Día anterior, 00:00 a 24:00 | Día siguiente a la hora configurada |
| Semanal | De lunes a domingo anterior | Cada lunes |
| Mensual | Del 1 al último día del mes anterior | 1 de cada mes |
| Trimestral | Los tres meses completos del trimestre anterior | Primer día de cada trimestre |
| Semestral | El semestre anterior | Primer día de cada semestre |
| Anual | Del 1 de enero al 31 de diciembre del año anterior | El 1 de enero de cada año |
Los informes se envían a la hora configurada en la zona horaria de los hosts de UVS, y el intervalo de datos de cada informe se calcula en UTC. El flujo de trabajo de los informes personalizados también se ha ajustado: usted elige el intervalo de fechas y los destinatarios de cada informe personalizado.
Política de retención de informes
Cada tarea de informe conserva únicamente el archivo de informe más reciente en el host de UVS; un informe recién generado sobrescribe el archivo anterior del mismo tipo. Por lo tanto, el archivado a largo plazo de los informes históricos debe depender de los buzones de los destinatarios.
Niveles de gravedad de las alertas y estado de entrega
El Administrador de Alertas de UVS ahora admite niveles de gravedad de alertas y muestra para cada evento si se activó un correo electrónico y cuál fue el resultado. Esto ayuda a los equipos a clasificar por gravedad y facilita mucho responder a la pregunta de por qué una alerta en particular nunca llegó.
Notificaciones más flexibles
Cada tarea de informe tiene su propia lista de destinatarios, independiente de la lista de notificaciones de alertas. La contraseña SMTP ahora es opcional, por lo que UVS puede enviar mensajes a través de servidores de correo que no requieren contraseña, como un servidor de correo interno en el puerto 25.
Cobertura de monitorización ampliada
Las nuevas reglas de alertas de Prometheus cubren la disponibilidad del contenedor de Samba, el estado de los nodos de CTDB y la conectividad con Active Directory, e incluyen la detección de exportadores inactivos; así, la detención completa de un servicio ya no provoca silenciosamente que no se genere ninguna alerta.
Grafana integrado actualizado a la versión 13.1.1
Esto aborda las vulnerabilidades de seguridad conocidas en la versión anterior. Para los clientes empresariales y gubernamentales que producen informes de auditoría u operaciones de manera programada y tienen obligaciones de gestión de vulnerabilidades, esta ronda de informes y alertas es particularmente relevante.
Estabilidad y endurecimiento de la seguridad
Esta versión incluye varias mejoras de estabilidad: la base de datos de gestión (Galera Cluster) ahora puede recuperarse automáticamente después de una interrupción del servicio, los flujos de trabajo de restauración del sistema y redepliegue de contenedores son más robustos, y la autenticación entre servicios internos se ha fortalecido.
El valor predeterminado de la agrupación de red se ha cambiado a respaldo activo
Para lograr el balanceo de carga en la ruta de recepción, el modo balance-alb anterior interceptó y reescribió la dirección MAC de origen en las respuestas ARP. Esto causó que una sola IP se mapee a varias direcciones MAC en la FDB del switch, activando alarmas de parpadeo de MAC; en casos severos, causó un cambio de topología STP y varios segundos de interrupción de la red, y en entornos EVPN o VXLAN, el enlace MAC-IP seguiría parpadeando. Cambiar el predeterminado a Activo-Respaldo evita esta clase de problema.
Preguntas Frecuentes
▾What are the main updates in UniVirStor 4.19.6?
Hay tres cambios en los encabezados: un nuevo modo de balanceo de carga de entrada única CTDB LVS para SMB, mejoras importantes en el control de acceso empresarial de SMB y Active Directory, y el nuevo Administrador de Firewall UVS para el control de acceso a servicios basado en subredes. La versión también refuerza la gestión del almacenamiento central de Ceph, la experiencia de gestión de almacenamiento de objetos S3, y la generación de informes, monitoreo y alertas.
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
Sirven para diferentes propósitos y solo se puede usar uno a la vez. CTDB Public VIP (compatible desde 4.19.4) se trata de alta disponibilidad y conmutación por error: múltiples VIP, vinculación a múltiples NIC y una máscara de subred configurable. CTDB LVS (nuevo en 4.19.6) se trata de balanceo de carga de entrada única: una IP de LVS, una NIC y una máscara de subred fija en /32. Si ya tienes un balanceo de carga DNS round-robin o distribución del lado del cliente en su lugar, VIP público es la mejor opción; si deseas publicar una única dirección externa y dejar que el sistema distribuya el tráfico, elige el modo LVS. Recomendamos discutir su arquitectura de red actual con el equipo técnico de Ambedded antes de decidir.
▾Why do these release notes also cover 4.19.5?
Las notas de la versión nunca se publicaron para 4.19.5. Para que los clientes tengan una visión completa de cómo ha evolucionado la plataforma, hemos combinado las actualizaciones 4.19.5 y 4.19.6 en un solo anuncio. Varias capacidades se completaron de manera incremental en ambas versiones, incluyendo el Administrador de Firewall UVS y el trabajo de control de acceso SMB, y describirlas por separado haría que fueran más difíciles de seguir.
▾What can UVS Firewall Manager do?
Los administradores pueden restringir qué subredes de origen pueden conectarse a servicios específicos en el clúster, directamente desde la interfaz del Administrador UVS, sin necesidad de mantener reglas de firewall manualmente a nivel del sistema operativo. Esta versión también completa la configuración del puerto de firewall predeterminado requerida por cada servicio, reduciendo el riesgo de que un servicio funcione incorrectamente en el momento de la implementación debido a que faltaba una regla. Es particularmente aplicable a agencias gubernamentales, instituciones académicas y entornos empresariales con requisitos de cumplimiento de segmentación de red.
▾Which reporting periods are supported, and how long are reports kept?
Se admiten seis períodos: diario, semanal, mensual, trimestral, semestral y anual. Se pueden crear varios trabajos de informes, cada uno con sus propios destinatarios, tipo de informe y hora de envío. Los informes se envían en la zona horaria de los hosts de UVS y el intervalo de datos se calcula en UTC. Sobre la retención: cada tarea de informes conserva únicamente el informe más reciente en el host de UVS, y un informe recién generado reemplaza al anterior, por lo que el archivado a largo plazo debe depender de los buzones de los destinatarios.
Actualización y Soporte
Eso cubre el conjunto completo de actualizaciones en UniVirStor 4.19.5 y 4.19.6. Recomendamos que todos los clientes planifiquen una actualización, particularmente los entornos que necesitan balanceo de carga de entrada única SMB, gestión de permisos integrada con Active Directory, o que tienen obligaciones de cumplimiento de seguridad de red; esos sentirán el beneficio de esta versión de inmediato.
Si está evaluando si ejecutar su servicio SMB en modo CTDB Public VIP o CTDB LVS, el equipo técnico Ambedded está feliz de asesorarle según la arquitectura de su red y la distribución de clientes.Los clientes existentes pueden contactar al soporte Ambedded para recibir el paquete de actualización y la guía de actualización.Para discutir un plan de actualización o aprender más sobre cualquier capacidad en esta versión, por favor ponte en contacto, envía un correo a service@ambedded.com.tw, o visita la página del producto de almacenamiento definido por software Ceph empresarial UniVirStor.
Acerca de Ambedded Technology
Fundada en 2013, Ambedded Technology es un proveedor de tecnología especializado en almacenamiento definido por software Ceph. Combinando un profundo conocimiento de software de código abierto, almacenamiento distribuido Ceph, Linux embebido y arquitectura basada en Arm, Ambedded ofrece soluciones de almacenamiento Ceph que van desde solo software hasta dispositivos listos para usar, junto con consultoría Ceph, servicios profesionales y actualizaciones sin interrupciones, ayudando a empresas, agencias gubernamentales e instituciones académicas a construir una infraestructura de almacenamiento escalable y altamente confiable a un costo total de propiedad más bajo.
- Productos relacionados
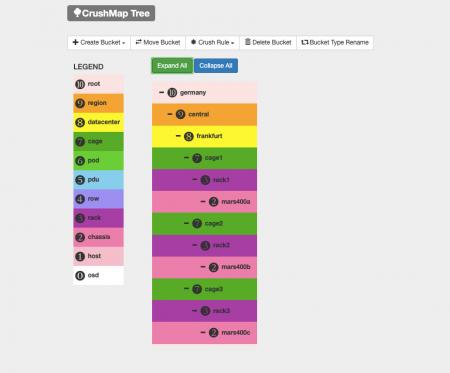
Interfaz Web de Usuario para la Gestión de Ceph (Administrador UVS)
Almacenamiento Virtual Unificado (UVS) es un paquete de software que integra el sistema operativo Linux, el software de almacenamiento distribuido Ceph,...
Detalles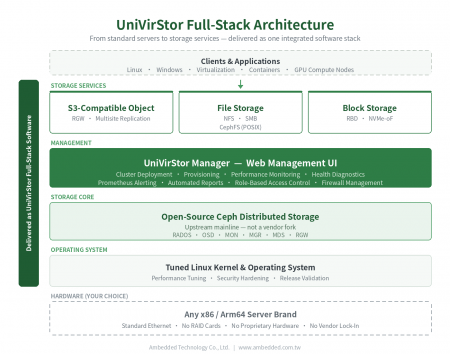
Almacenamiento Definido por Software UniVirStor Ceph para Empresas
UniVirStor es el almacenamiento definido por software de Ceph de pila completa de Ambedded. Integra un núcleo de Linux y un sistema operativo ajustados,...
Detalles
Productos destacados
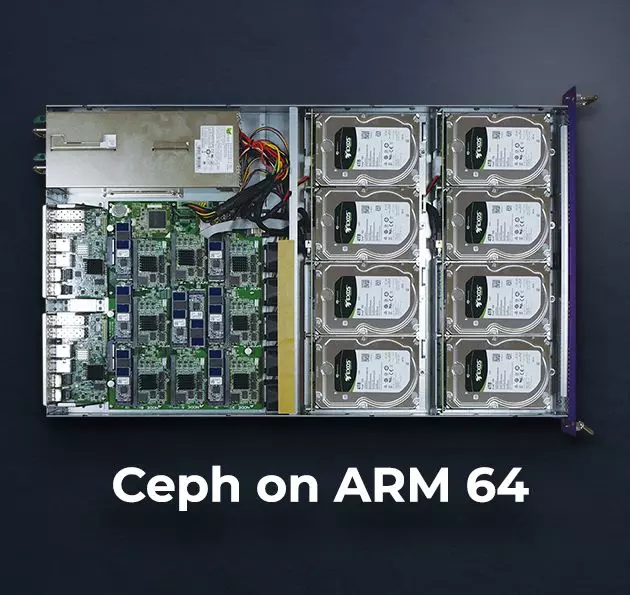
Dispositivo de almacenamiento Ceph
Hoja de datos de hardware y software del dispositivo de almacenamiento Mars 400 Ceph.
 Descargar
Lanzamiento de UniVirStor 4.19.6: balanceo de carga SMB, control de acceso de AD y gestión del firewall | Soluciones de Almacenamiento Ceph; Dispositivos y Software Ceph|Ambedded
Fundada en Taiwán en 2013, Ambedded Technology Co., LTD. es un proveedor líder de soluciones de almacenamiento en bloque, archivo y objeto basadas en almacenamiento definido por software Ceph. Nos especializamos en ofrecer sistemas de almacenamiento escalables y de alta eficiencia para centros de datos, empresas e instituciones de investigación. Nuestras ofertas incluyen dispositivos de almacenamiento basados en Ceph, integración de servidores, optimización de almacenamiento y despliegue de Ceph rentable con gestión simplificada.
Ambedded proporciona dispositivos de almacenamiento Ceph llave en mano y soluciones de software Ceph de pila completa adaptadas para organizaciones B2B. Nuestra plataforma de almacenamiento Ceph admite almacenamiento unificado de bloques, archivos (NFS, SMB, CephFS) y almacenamiento de objetos compatible con S3, reduciendo el costo total de propiedad (TCO) mientras mejora la confiabilidad y escalabilidad. Con la afinación de Ceph integrada, una interfaz web intuitiva y herramientas de automatización, ayudamos a los clientes a lograr un almacenamiento de alto rendimiento para cargas de trabajo de IA, HPC y en la nube.
Con más de 20 años de experiencia en TI empresarial y más de una década en la implementación de almacenamiento Ceph, Ambedded ha entregado más de 200 proyectos exitosos a nivel mundial. Ofrecemos consultoría experta, diseño de clústeres, soporte en la implementación y mantenimiento continuo. Nuestro compromiso con el soporte profesional de Ceph y la integración sin problemas asegura que los clientes obtengan el máximo de su infraestructura de almacenamiento basada en Ceph, a gran escala, con rapidez y dentro del presupuesto.