UniVirStor 4.19.6 リリース:SMBロードバランシング、ADアクセス制御、ファイアウォール管理 | 統合ブロック、ファイル&S3オブジェクトストレージ - Ambedded
UniVirStor 4.19.6が一般提供されました。このリリースは、企業向けSMBおよびActive Directoryアクセス制御、新しいCTDB LVSシングルエントリ負荷分散モードのSMB、サブネットベースのサービスアクセス制御のための新しいUVSファイアウォールマネージャーの3つの分野に焦点を当てています。また、Cephコアストレージ管理、S3オブジェクトストレージ、システム報告および監視を強化しています。AmbeddedのCephストレージアプライアンスとフルスタックソフトウェアを発見してください。事前調整済み、ウェブUI、専門家サポート - AI、クラウド、エンタープライズワークロードに最適化されています。
UniVirStor 4.19.6 リリース:SMBロードバランシング、ADアクセス制御、ファイアウォール管理
UniVirStor 4.19.6が一般提供されました。このリリースは、企業向けSMBおよびActive Directoryアクセス制御、新しいCTDB LVSシングルエントリ負荷分散モードのSMB、サブネットベースのサービスアクセス制御のための新しいUVSファイアウォールマネージャーの3つの分野に焦点を当てています。また、Cephコアストレージ管理、S3オブジェクトストレージ、システム報告および監視を強化しています。
4.19.5のリリースノートが公開されなかったため、この発表は4.19.5と4.19.6の両方をカバーしており、プラットフォームがどのように進化したかの全体像を把握できます。
SMB向けの新しいCTDB LVSシングルエントリーロードバランシング
4.19.4以降、UniVirStor SMBサービスは高可用性のためにCTDBパブリックVIPをサポートしています:複数の仮想IPがクラスターノードに分散され、ノードが故障した場合、そのVIPは自動的に健康なノードに移動し、SMBサービスは中断されることなく継続されます。
4.19.6は、CTDBに組み込まれたLVS(Linux Virtual Server)モードという第二のオプションを追加します。これにより、単一エントリの負荷分散が提供されます。すべてのクライアントは1つの外部アドレスに接続し、CTDBはそれらの接続をクラスター内のノードに分配します。管理者は、SMBクラスターVIPで使用されるネットワークインターフェースを選択し、UVSマネージャーインターフェースからLVSの設定を完了できます。
2つのモードは相互に排他的です。
CTDB Public VIPとCTDB LVSは異なる設計目標を持ち、異なる制約があります。ネットワークアーキテクチャと要件に基づいて1つを選択してください:
| 側面 | CTDB Public VIP(4.19.4以降) | CTDB LVS(4.19.6で新規) |
|---|---|---|
| 主な目的 | 高可用性とフェイルオーバー | シングルエントリの負荷分散 |
| 外部IPアドレス | 複数のVIPをサポート | LVS IPは1つのみ |
| ネットワークインターフェース | 複数のNICにバインド可能 | NICは1つのみ |
| サブネットマスク | 設定可能 | /32に固定 |
| 最適な環境 | DNSラウンドロビンやクライアント側の分配を既に使用している環境、複数のアドレスがそれぞれトラフィックを運ぶ場合 | 単一のアドレスを公開し、システムがノード間でトラフィックを分配する必要がある環境 |
どのモードを選択しても、UniVirStorが構築された単一障害点のない設計原則を両方とも保持します。
エンタープライズSMBおよびActive Directoryアクセス制御の主要な強化
これはリリースにおける最大の変更領域です。目標は、UniVirStorのSMBサービスを組織の既存のActive Directoryドメインおよび権限ガバナンスモデルにより自然に適合させることです。
自動AD UID/GID同期
新しいSMB共有オーナー設定は、Active DirectoryのUID/GIDマッピングをCeph側に同期させ、システム間で権限を一貫させます。
高度なマスク権限設定
共有の作成と編集は、作成マスクとディレクトリマスクをサポートし、その共有を通じて作成されたファイルやフォルダーに適用されるデフォルトの権限を正確に制御します。これは最小特権セキュリティポリシーが要求するものです。
Web UIにおけるSambaユーザーマッピングとグローバル設定
グローバル設定を、コマンドラインからのみではなく、UVS Managerのインターフェースから直接編集できるようになりました。NFSおよびSMBのnobodyとnogroupのマッピングも改善され、同じデータに異なるプロトコル経由でアクセスした際に発生するユーザーマッピングの問題に対処しています。
Active Directoryドメインをすでに運用しており、厳格なアクセスガバナンスを必要とする企業および政府機関のお客様にとって、今回の対応により、UniVirStorを既存のIDインフラストラクチャに大幅に組み込みやすくなりました。
新しいUVS Firewall Manager:サブネットベースのサービスアクセス制御
UVSファイアウォールマネージャーは、4.19.5および4.19.6で導入され、管理者がUVSマネージャーインターフェースから直接、特定のサービスに接続できるソースサブネットを制限できるようにします。これにより、オペレーティングシステムレベルでファイアウォールルールを手動で維持する必要がなくなります。
このリリースは、各サービスに必要なデフォルトのファイアウォールポート設定を完了し、ルールが欠落しているためにデプロイ時にサービスが誤動作するリスクを軽減します。これは、政府機関、学術機関、ネットワークセグメンテーションのコンプライアンス義務を持つ企業環境におけるガバナンス要件に対する直接的な回答です。
強化されたCephコアストレージとCephFS管理
より柔軟なBluestoreデプロイメント
UIは現在、Bluestoreデバイスの共有設定をサポートしており、OSDデプロイメントではBluestoreパスを指定でき、Bluestore OSDがクラスターに再参加できない問題が修正されました。
調整可能なプール圧縮ポリシー
圧縮アルゴリズムとモードは、プールを作成または編集する際に設定できるため、容量効率をデータの特性に合わせて調整できます。
CephFSサブボリュームの新しい権限プリセットモード
サブボリュームおよびサブボリュームグループの作成と編集は、現在、権限プリセットモードを提供しています:プライベート(700)、グループコラボレーション(770)、パブリック(777、Windows ACL環境用)、デフォルト(755)、およびカスタム — 権限マトリックスのチェックボックスを一つずつ操作する代わりに。
改善されたS3オブジェクトストレージ(RGW)の管理エクスペリエンス
独立して設定可能なインデックスプール
RGWゾーンに配置プールを追加する際、既存のインデックスプールを再利用するか、指定されたCRUSHルールで新しいプールを作成することができるようになりました。これにより、データプールがHDDを使用している間にインデックスプールをNVMeまたはSSDに配置することが可能になり、ストレージメディアを実際のワークロード特性に合わせることができます。
簡素化されたワークフロー
RGWページを開くと、デフォルトのサイト情報(レルム、ゾーングループ、ゾーン)が自動的に読み込まれるため、単一サイトのデプロイメントでは毎回再選択する必要がなくなります。UVSマネージャーを通じて作成されたバケットも、ユーザータイプやユーザーを切り替えることなく、すぐにリストに表示されます。
報告、監視、アラートの包括的なアップグレード
再設計された定期レポート
定期報告は、単一の設定可能なレポートから、各自の受取人、レポートタイプ、配信時間を持つ複数のレポートジョブに移行しました。サポートされている報告期間は6つです:
| 期間 | 対象データ | 送信済み |
|---|---|---|
| 日次 | 前日、00:00から24:00まで | 設定された時間の翌日 |
| 週次 | 前の月曜日から日曜日まで | 毎週月曜日 |
| 毎月 | 前の月の1日から最終日まで | 毎月の1日 |
| 四半期ごと | 前の四半期の3か月間 | 各四半期の初日 |
| 半年ごと | 前の半年 | 各半期の初日 |
| 毎年 | 前年1月1日から12月31日まで | 毎年1月1日 |
レポートは、UVSホストのタイムゾーンで設定された時刻に送信され、各レポートのデータ範囲はUTCで計算されます。カスタムレポートのワークフローも調整されており、各カスタムレポートの日付範囲と受信者を選択できます。
レポート保持ポリシー
各レポートジョブでは、UVSホスト上に最新のレポートファイルのみが保持されます。新しく生成されたレポートは、同じ種類の以前のファイルを上書きします。そのため、過去のレポートを長期保存するには、受信者のメールボックスを利用してください。
アラートの重大度レベルと配信ステータス
UVSアラートマネージャーは、アラートの重大度レベルをサポートし、各イベントについてメールがトリガーされたかどうか、そしてその結果が何であったかを表示します。これにより、チームは重大度によってトリアージを行うことができ、特定のアラートがなぜ届かなかったのかという質問に答えるのがはるかに簡単になります。
より柔軟な通知
各レポートジョブには、アラート通知リストとは別に、独自の受信者リストが設定されています。SMTPパスワードが任意になったため、UVSは、ポート25の内部メールホストなど、パスワードを必要としないメールサーバー経由でも送信できるようになりました。
監視対象範囲を拡大
新しいPrometheusアラートルールでは、Sambaコンテナの準備状態、CTDBノードの健全性、Active Directoryへの接続性を監視し、エクスポーター停止の検出にも対応しました。これにより、サービスが完全に停止しても、アラートが一切発生しないというサイレント障害が起こらなくなります。
組み込みGrafanaを13.1.1にアップグレード
これは以前のバージョンにおける既知のセキュリティ脆弱性に対処しています。監査や運用レポートを定期的に作成し、脆弱性管理の義務がある企業や政府のお客様にとって、この報告および警告作業の一連は特に重要です。
安定性とセキュリティの強化
このリリースには、いくつかの安定性向上が含まれています:管理データベース(Galera Cluster)は、サービス中断後に自動的に回復できるようになり、システム復元およびコンテナ再展開のワークフローがより堅牢になり、内部サービス間の認証が強化されました。
ネットワークボンディングのデフォルトがアクティブ-バックアップに変更されました。
受信パスでの負荷分散を実現するために、以前のbalance-albモードはARP応答内のソースMACアドレスを傍受して書き換えました。 これにより、単一のIPがスイッチのFDB内で複数のMACアドレスにマッピングされ、MACフラッピングアラームが発生しました。深刻な場合には、STPトポロジーの変更や数秒間のネットワーク障害を引き起こし、EVPNやVXLAN環境ではMAC-IPバインディングがフラッピングし続けることになります。 デフォルトをアクティブバックアップに切り替えることで、この種の問題を回避できます。
よくある質問
▾What are the main updates in UniVirStor 4.19.6?
見出しの変更は3つあります:SMB用の新しいCTDB LVSシングルエントリ負荷分散モード、エンタープライズSMBおよびActive Directoryアクセス制御の大幅な強化、サブネットベースのサービスアクセス制御のための新しいUVSファイアウォールマネージャーです。このリリースでは、Cephコアストレージ管理、S3オブジェクトストレージ管理の体験、報告、監視、アラート機能も強化されています。
▾What is the difference between CTDB Public VIP and CTDB LVS, and which should I choose?
それぞれ異なる目的があり、一度に一つだけ使用できます。 CTDBパブリックVIP(4.19.4以降サポート)は、高可用性とフェイルオーバーに関するもので、複数のVIP、複数のNICへのバインディング、および構成可能なサブネットマスクを提供します。 CTDB LVS(4.19.6の新機能)は、シングルエントリのロードバランシングに関するもので、1つのLVS IP、1つのNIC、および/32に固定されたサブネットマスクを使用します。 すでにDNSラウンドロビンやクライアントサイドの分散が行われている場合は、Public VIPが適しています。単一の外部アドレスを公開し、システムにトラフィックを分散させたい場合は、LVSモードを選択してください。 決定する前に、Ambedded技術チームと実際のネットワークアーキテクチャについて話し合うことをお勧めします。
▾Why do these release notes also cover 4.19.5?
4.19.5のリリースノートは公開されていませんでした。顧客がプラットフォームの進化の全体像を把握できるように、4.19.5と4.19.6の更新を1つの発表にまとめました。両バージョンにわたっていくつかの機能が段階的に完成しました — UVSファイアウォールマネージャーやSMBアクセス制御作業など — それらを別々に説明すると、理解が難しくなります。"
▾What can UVS Firewall Manager do?
管理者は、UVSマネージャーインターフェースから直接、特定のサービスに接続できるソースサブネットを制限でき、オペレーティングシステムレベルでファイアウォールルールを手動で維持する必要がありません。このリリースでは、各サービスに必要なデフォルトのファイアウォールポート構成も完了し、ルールが欠落しているためにデプロイ時にサービスが誤動作するリスクを軽減します。これは、特に政府機関、学術機関、およびネットワークセグメンテーションのコンプライアンス要件を持つ企業環境に適用されます。
▾Which reporting periods are supported, and how long are reports kept?
サポートされている期間は6つあります:日次、週次、月次、四半期ごと、半年ごと、そして年次です。 複数のレポートジョブを作成でき、それぞれに独自の受信者、レポートタイプ、送信時刻を設定できます。 レポートはUVSホストのタイムゾーンで送信され、データ範囲はUTCで計算されます。 保持について:各レポートジョブでは、UVSホスト上に最新のレポートのみが保持され、新しく生成されたレポートが以前のレポートに置き換わります。そのため、長期的なアーカイブは受信者のメールボックスに依存してください。
アップグレードとサポート
これでUniVirStor 4.19.5および4.19.6のすべての更新がカバーされました。特にSMBシングルエントリ負荷分散、Active Directory統合の権限管理、またはネットワークセキュリティコンプライアンスの義務がある環境では、すべての顧客にアップグレードを計画することをお勧めします。これらの環境は、このリリースの恩恵をすぐに感じるでしょう。
SMBサービスをCTDB Public VIPまたはCTDB LVSモードで実行するかどうかを評価している場合、Ambedded技術チームは、ネットワークアーキテクチャとクライアントの分布に基づいてアドバイスを喜んで提供します。既存の顧客は、Ambeddedサポートに連絡して、アップデートパッケージとアップグレードガイダンスを受け取ることができます。アップグレードプランについて話し合ったり、このリリースの機能について詳しく知りたい場合は、ご連絡ください、メールでservice@ambedded.com.tw、またはUniVirStorエンタープライズCephソフトウェア定義ストレージの製品ページをご覧ください。
Ambedded Technologyについて
2013年に設立されたAmbedded Technologyは、Cephソフトウェア定義ストレージを専門とするテクノロジープロバイダーです。 オープンソースソフトウェア、Ceph分散ストレージ、組み込みLinux、Armベースのアーキテクチャに関する深い知識を組み合わせて、AmbeddedはソフトウェアのみからターンキーアプライアンスまでのCephストレージソリューションを提供し、Cephコンサルティング、プロフェッショナルサービス、シームレスなアップデートを提供します。これにより、企業、政府機関、学術機関は、より低い総所有コストでスケーラブルで高信頼性のストレージインフラを構築することができます。
- 関連製品
Ceph管理ウェブユーザーインターフェース(UVSマネージャー)
Unified Virtual Storage (UVS)は、Linuxオペレーティングシステム、Ceph分散ストレージソフトウェア、管理コンソール、およびAmbedded...
詳細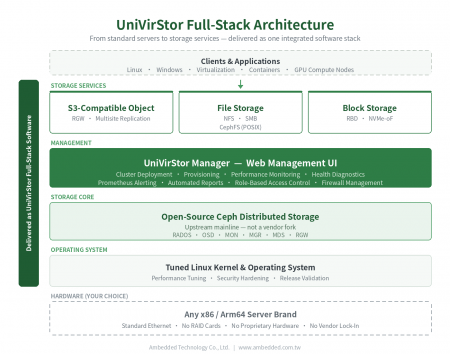
UniVirStorエンタープライズCephソフトウェア定義ストレージ
UniVirStorはAmbeddedのフルスタックエンタープライズCephソフトウェア定義ストレージです。調整されたLinuxカーネルとオペレーティングシステム、Cephストレージソフトウェア、そして私たち自身のUniVirStor...
詳細
 ダウンロード
UniVirStor 4.19.6 リリース:SMBロードバランシング、ADアクセス制御、ファイアウォール管理 | Cephストレージソリューション; Cephアプライアンスとソフトウェア|Ambedded
2013年に台湾で設立されたAmbedded Technology Co., LTD.は、Cephソフトウェア定義ストレージに基づくブロック、ファイル、オブジェクトストレージソリューションの主要な提供者です。私たちは、データセンター、企業、研究機関向けに高効率でスケーラブルなストレージシステムを提供することを専門としています。私たちの提供内容には、Cephベースのストレージアプライアンス、サーバー統合、ストレージ最適化、管理を簡素化したコスト効率の良いCeph展開が含まれます。
Ambeddedは、B2B組織向けに特化したターンキーのCephストレージアプライアンスとフルスタックのCephソフトウェアソリューションを提供します。 私たちのCephストレージプラットフォームは、統一ブロック、ファイル(NFS、SMB、CephFS)、およびS3互換のオブジェクトストレージをサポートしており、信頼性とスケーラビリティを向上させながら、総所有コスト(TCO)を削減します。 統合されたCephチューニング、直感的なWeb UI、そして自動化ツールを備え、私たちは顧客がAI、HPC、クラウドワークロードのための高性能ストレージを実現するのを支援します。
企業ITで20年以上の経験とCephストレージの導入に10年以上の経験を持つAmbeddedは、世界中で200以上の成功したプロジェクトを提供してきました。私たちは専門的なコンサルティング、クラスター設計、導入サポート、継続的なメンテナンスを提供します。プロフェッショナルなCephサポートとシームレスな統合へのコミットメントにより、顧客はCephベースのストレージインフラストラクチャから最大限の利益を得ることができます — スケール、スピード、予算内で。